

Mange organisationer bruger cloudtjenester eller flytter udstyr til
datacentre. Hvad giver mening at lade blive i serverrummet, og hvordan organiserer man bedst perimeterbeskyttelsen af kontornetværket i en sådan situation?
Engang var alt på serveren
I begyndelsen af Runes netværks udvikling løste de fleste virksomheder IT-infrastrukturspørgsmålet efter en nogenlunde ensartet skabelon: der blev udpeget et lokale, hvor der blev installeret klimaanlæg og hvor næsten alt netværks- og serverudstyr blev samlet.
Systemadministratoren konfigurerede en eller flere servere på FreeBSD, Linux eller OpenSolaris osv. Og derefter kørte han de nødvendige tjenester på dette "udstyr": fra webserveren, virksomhedens e-mail til filudveksler.
Når en virksomhed vokser og udvikler sig, støder den uundgåeligt på en situation, hvor serverrummet ikke længere lever op til kravene. Hvis der er penge, kan man bygge sit eget datacenter. Det kan være mere rentabelt at leje pladser i kommercielle datacentre. Kvalitetsstrømfyldning baseret på DRUPS, industriel klimaanlæg og et fuldt team af specialister — disse ting er næppe tilgængelige, når det kommer til det kontor-baserede serverrum.
I takt med, at store virksomheder er i front, foregår der gradvist et skifte i ledelsens tankegang i middelstore og små virksomheder fra psykologien "jeg tager alt med mig" og "mit hjem er min fæstning" til "lad andre tage sig af det og slipper for besvær".
For små virksomheder er sådanne "overladelses"-muligheder blevet cloud-udbydere. Hvis det tidligere var en selvfølgelighed for en virksomhed med 40 ansatte at have sin egen mailserver, så trækker tjenester fra Google nu alle dem, der tidligere ikke kunne forestille sig at arbejde uden en egen Sendmail eller Postfix, over til deres side.
Virtuelle systemer har ydet stor hjælp i denne "flytning". Hvis man før deres fremkomst skulle transportere den fysiske server helt, eller skulle konfigurere alt på et nyt "hardware", er det nu tilstrækkeligt blot at overføre billedet af den virtuelle maskine.
Hvad vil der så være tilbage i det lille rum med klimaanlæg?
Først og fremmest er dette netværksudstyr. Både aktivt og passivt. Ofte forstås den højtlydende betegnelse «serverrum» som et kryds med rester af netværksudstyr. Og til sådanne tilfælde kræves der ikke noget særligt rum med et kraftigt klimaanlæg, elektrisk forsyning osv.
Den anden gruppe udstyr, som det stadig er svært at fjerne fra serverrummet — er gateways
sikkerhed.
Men hvilke gateways er det? Som nævnt tidligere, hvis systemadministratoren før havde en eller flere servere, hvor man kunne opsætte hvad som helst, så kan denne luksus nu være fraværende.
Men behovet for beskyttelse mod eksterne trusler er ikke forsvundet. Man kan naturligvis flytte alle tjenester og det nødvendige udstyr helt til datacentret og sende trafik fra en sådan gateway til kontorets kryds gennem en sikker kanal, for eksempel via en VPN.
Sådan en ordning ser ved første øjekast tiltalende ud, hvis det ikke var for den øgede belastning på de eksisterende kanaler. Hvis man ikke ønsker at betale for en mere «robust» forbindelse, er det ikke helt det, man har brug for.
En anden mulighed er at købe en specialiseret enhed til trafikbeskyttelse, hvis arkitektur på grund af sin snævre fokus gør det muligt at klare sig uden kraftige energikrævende og varmeafgivende komponenter.
Et «zoologisk have» er ikke nødvendigt
Når der ikke er noget klassisk serverrum, er det meget bedre at få flere tjenester «i én boks» end at sprede en «zoologisk have» i et lille rum, eller endda i en lille kryds kabinet. Løsningen skal dog være billig, veldokumenteret og have god support på russisk.
Bemærk. Vi taler nu om meget små, mellemstore og større kontorer. Store virksomheder, der bygger deres egne datacentre, betragtes ikke lige nu — det er umuligt at omfatte alt i én artikel.
Og i hvert tilfælde har Zyxel allerede en løsning, og det inden for samme produktlinie. Med andre ord, «zoologisk have» er ikke nødvendig.
ZyWALL ATP sikkerhedsgateways
Tidligere har vi allerede fortalt om principperne for sådanne enheders arbejde ved brug af , Dens primære funktion er at kombinere en firewall med Zyxel Cloud sikkerhedstjeneste. Denne fordeling af opgaver gør, at ZyWALL ATP kan løse et bredt spektrum af problemer omkring perimeterbeskyttelse uden behov for yderligere hardware-ressourcer.
Sikkerhedsfunktionerne er ganske omfattende (se tabel 1), herunder SecuReporter analyseværktøjer og Sandboxing – en "sandbox" til forhåndsanalyse af downloadet indhold.
Det skal endnu engang understreges – i dette tilfælde flytter vi blot tjenesterne fra det lokale kontor til skyen. Alt det andet håndteres af Zyxel Cloud i anonymt mode. Udover bekvemmeligheden sikrer denne tilgang effektiv beskyttelse mod zero-day trusler takket være maskinlæring og informationsudveksling mellem ATP-gateways verden over. Der er bygget et helt neuralt netværk til beskyttelse.
: "Ved opdagelse af en ukendt fil kontrollerer Cloud Query hurtigt (inden for få sekunder) dens hashkode mod den cloud-baserede database og bestemmer, om den er farlig eller ej. Denne tjeneste kræver minimale netværksressourcer, og derfor påvirker den ikke enhedens ydeevne. Effektiviteten af trusselsbeskyttelsen sikres gennem brug af en konstant opdateret cloud-database, som indeholder oplysninger om milliarder af trusler. Cloud Query accelererer også de intelligente funktioner til opdagelse af nye trusler i Zyxel Security Cloud, hvilket styrker beskyttelsen mod malware på hver ATP firewall."
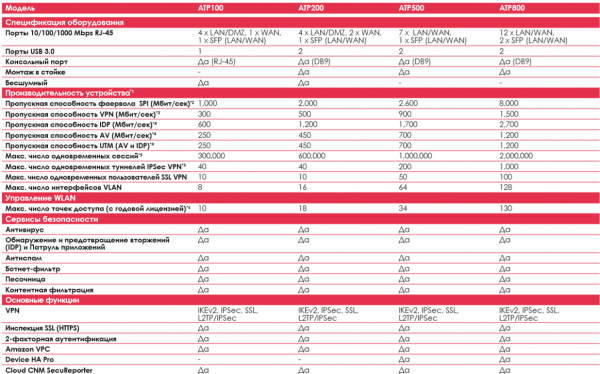
Tabel 1. Teknisk specifikation af ZyWALL ATP serien.
Bemærkninger:
(1) Den reelle ydeevne afhænger i høj grad af netværkets tilstand og aktive applikationer.
(2) Den maksimale båndbredde er baseret på RFC 2544 (1,518-byte UDP pakker).
(3) Den målte VPN båndbredde er baseret på RFC 2544 (1,424-byte UDP pakker).
(4) AV og IDP metrikkerne for båndbredde bruger industristandards HTTP ydeevnetest (1,460-byte HTTP pakker). Testen blev udført i multitrådet tilstand.
(5) Ved måling af det maksimalt mulige antal sessioner blev der anvendt industristandard værktøjer — IXIA IxLoad testværktøj.
(6) Resultaterne af hastighedstesten med 1Gbps WAN blev gennemført under virkelige forhold og kan variere en smule afhængig af kanalens kvalitet.
(7): Efter udløbet af Gold Pack vil kun 2 AP blive understøttet.
(8): Du kan aktivere eller udvide funktionaliteterne ved at købe yderligere licenser til Zyxel-tjenester.
Vær opmærksom på det understøttede udvalg af VPN-tjenester. Praktisk talt alt nødvendigt til forbindelse med hovedkontoret eller hjemmekontoret er allerede "i én pakke", så man kan trygt anbefale denne enhed både som endepunkt for filialen og til at understøtte remote work for medarbejdere.
Løsninger til små kontorer
Små kontorer kan betragtes som to grupper: uafhængige virksomheder og filialer af større virksomheder.
Uafhængige er nystartede virksomheder og dem, der forbliver små. For eksempel designbureauer, arkitektvirksomheder, redaktioner af små medier og så videre. Disse forretningsenheder bruger ofte cloud-tjenester, som minimum email og filudveksling.
Filialer af større organisationer – deres primære behov er at have stabil forbindelse til hovedkontoret. Alt andet ligger i "Centret".
Ofte har sådanne "børn" brug for et simpelt interface til administration. Netværksadministratoren fra hovedkontoret har ofte ikke mulighed for hurtigt at tage til fjerne områder for at løse problemer i den nye filial. Små lokale virksomheder har slet ikke denne mulighed. Man må ty til "tilfældige
administratorer". I sådanne tilfælde er det nødvendigt at styre efter principperne om "jo enklere – jo mere pålideligt".
For små kontorer giver det mening at bruge modellerne ZyWALL ATP100 og ZyWALL ATP200.
Netværksgateway blev introduceret relativt for nylig, men er allerede blevet tilgængelig. .
Hovedforskellen fra den ældre model () er, at den er designet til en mindre belastning og ikke har 19-tommers rackmontering. Anbefales til hjemmekontorer, små virksomheder, filialer og så videre.
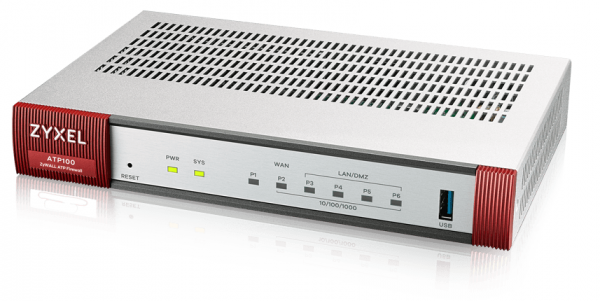
Figur 1. ZyWALL ATP100.
Af konstruktionsmæssige egenskaber: ATP100 og ATP200 er støjsvage modeller. Dette er godt af flere grunde: for det første er der ingen støj, for det andet er der ikke behov for at udskifte ventilatoren. I situationen med "tilfældige administratorer" er dette en ret vigtig faktor.
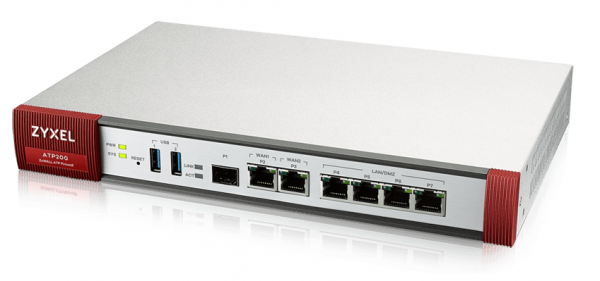
Figur 2. ZyWALL ATP200.
Modellen ATP200 understøtter to WAN-porte og kan tilsluttes to uafhængige linjer, for eksempel fra forskellige udbydere.
Som nævnt tidligere er det vigtigste for et lille kontor, efter stabil strømforsyning, en pålidelig forbindelse. Desværre kan lokale udbydere ikke altid garantere forhindringer mod nedbrud. Man må derfor søge alternative muligheder.
VIGTIGT! Udover de specielle WAN-porte i ATP-modellerne er der USB-porte, som man kan tilslutte USB-modemer til og bruge som WAN. Denne mulighed er tilgængelig for alle ATP.
Hvis enheden har en SFP-port, kan den også bruges som WAN. Denne funktion er tilgængelig for alle ATP.
Her er et sådan lifehack fra Zyxel.
Mellemstore virksomheder
For mellemstore virksomheder har Zyxel deres egen solide 'hardware' —
Dette er en next-generation gateway med udvidet beskyttelse mod udviklende trusler.
Af interessante funktioner:
7 konfigurerbare porte muliggør fleksible opsætninger, for eksempel 2 WAN, 2 DMZ og 3 LAN-porte ved tilslutning af 3 separate VLAN'er til intern brug. Der er også 1 SFP-port.
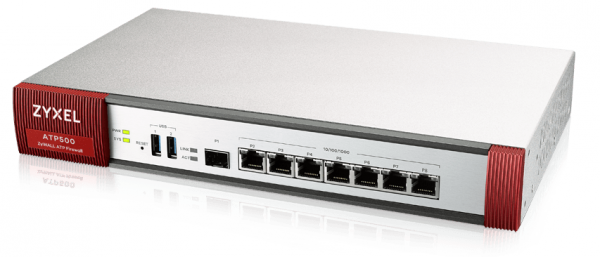
Figur 3. ZyWALL ATP500.
Der er mulighed for at arbejde i en høj tilgængelighedsklynge Device HA Pro med to ZyWALL ATP500. Hvis den ene ikke fungerer, vil den anden stadig sikre forbindelsen.
Ved at bruge ATP500's funktioner til 'fuld blast' kan man opnå en fleksibel,
høj-pålidelig, sikker forbindelse til omverdenen eller en enkelt node, for eksempel,
hovedkvarteret.
Større kontorer
For dem anbefales den mest kraftfulde version i denne serie — ATP800.
Denne model har et rimeligt antal porte: 12 RJ-45 og 2 SFP, som alle kan konfigureres som WAN, LAN eller DNZ, hvilket tillader brug af flere WLAN, oprettelse af flere DMZ og stadig muligheden for at oprette forbindelse til det ydre netværk for en kompleks intern infrastruktur. Den er velegnet til ret store kontorer med et avanceret netværk og høje krav til sikkerhed og adgangsbegrænsning.
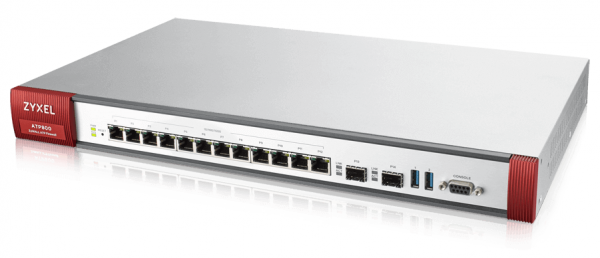
Figur 4. ZyWALL ATP800.
Det skal også nævnes, at denne model anbefales for fremtiden. Hvis man planlægger virksomhedsvækst, eksempelvis udviklingen af et lokalt netværk af butikker, giver det mening at købe en kraftigere model for ikke at bruge penge to gange.
Som vi ser, kan selv under de mest spartanske forhold, et højt niveau af beskyttelse, fejltolerance og fleksibilitet opnås.
Teknisk support, råd, diskussioner, nyheder, kampagner og annoncer — kom til os i Telegram!
Nyttige links
Kilde: habr.com
