

Velkommen til en ny række artikler, denne gang om emnet hændelsesanalyse, specifikt – analyse af malware ved hjælp af Check Point-forensik. Tidligere har vi offentliggjort om arbejde i Smart Event, men denne gang vil vi se på forensiske rapporter om specifikke hændelser i forskellige Check Point-produkter:
Hvorfor er forensik af forhindrede hændelser vigtig? Det kan virke som om, at når en virus er fanget, så er alt godt, men hvorfor skal man så bekymre sig om den? Som erfaringen viser, er det ønskeligt ikke blot at blokere et angreb, men også at forstå, hvordan det fungerer: hvad var indgangspunktet, hvilken sårbarhed blev udnyttet, hvilke processer var involveret, påvirkes register og filsystem, hvilken virusfamilie er der tale om, hvilket potentiel skade og så videre. Disse og andre nyttige oplysninger kan fås i omfattende forensiske rapporter fra Check Point (både i tekstlig og grafisk form). At få en sådan rapport manuelt er meget svært. Disse data kan derefter hjælpe med at træffe de nødvendige foranstaltninger og mindske muligheden for lignende angreb i fremtiden. I dag vil vi se på forensiske rapporter fra Check Point SandBlast Network.
SandBlast Network
Brugen af sandboxing for at styrke beskyttelsen af netværkets perimeter er længe blevet en almindelig praksis og en lige så obligatorisk komponent som IPS. Hos Check Point er det blade Threat Emulation, der står for sandbox-funktionaliteten, som er en del af SandBlast-teknologierne (herudover er der også Threat Extraction). Vi har tidligere offentliggjort for versionen Gaia 77.30 (jeg kan varmt anbefale at se det, hvis du ikke forstår, hvad der tales om i øjeblikket). Arkitektonisk set er der siden da ikke sket principielt nogen ændringer. Hvis du har en Check Point Gateway ved netværkets perimeter, kan du bruge to integrationsmuligheder med sandboxen:
- SandBlast Local Appliance — en ekstra SandBlast appliance installeres i dit netværk, hvor filer sendes til analyse.
- SandBlast Cloud — filer sendes til analyse i Check Points sky.
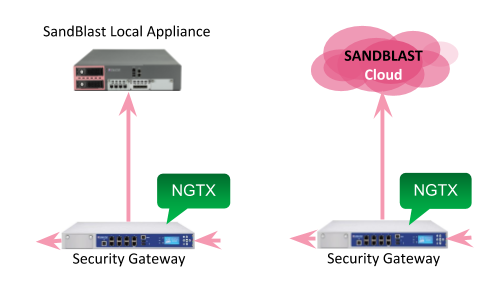
Sandkassen kan betragtes som det sidste forsvarslag på netværksperimeteren. Den aktiveres først efter analyse med klassiske midler - antivirus og IPS. Og hvis sådanne traditionelle signaturmidler stort set ikke giver nogen analytics, kan sandkassen detaljeret "fortælle" hvorfor filen blev blokeret, og hvad der præcist er ondsindet ved den. En sådan forensic-rapport kan fås både fra en lokal og en cloud-baseret sandkasse.
Check Point Forensics Report
Lad os sige, at du, som en IKT-specialist, kom på arbejde og åbnede dashboardet i SmartConsole. Her ser du straks hændelserne fra de sidste 24 timer, og din opmærksomhed fanges af hændelserne under Threat Emulation - de mest farlige angreb, som ikke blev blokeret af signaturanalyse.
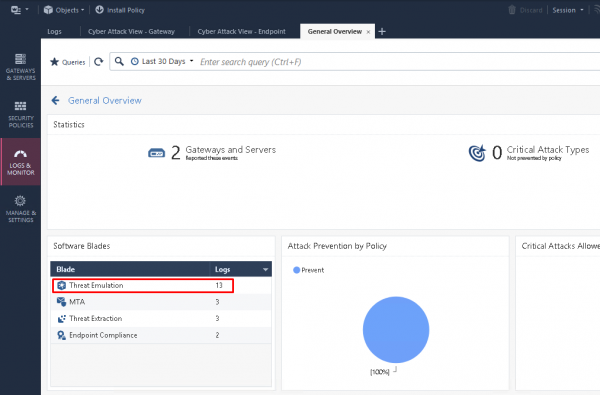
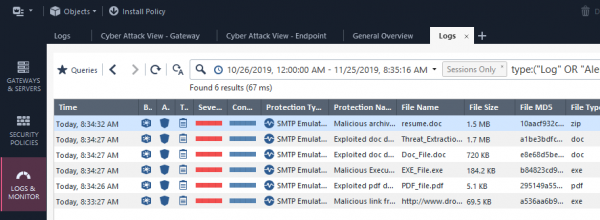
Du kan "dykke ned" i disse hændelser (drill down) og se alle logs for Threat Emulation-bladet.
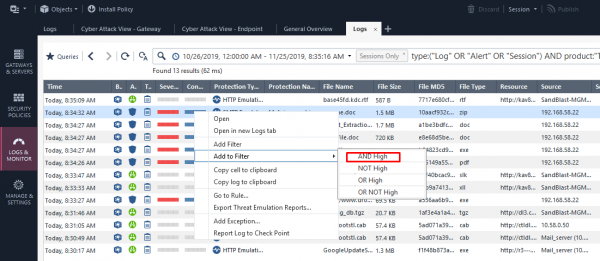
Derefter kan du yderligere filtrere logs efter trusselens alvorlighed (Severity) og også efter Confidence Level (pålidelighed af udløsningen):
Ved at udvide den hændelse, der interesserer os, kan du få adgang til generelle informationer (src, dst, severity, sender osv.):
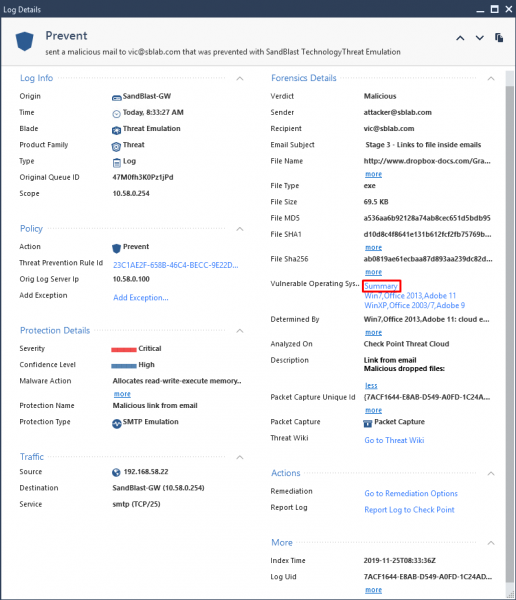
Og her kan du også bemærke sektionen Forensics med den tilgængelige Summary rapport. Ved at klikke på den åbnes en detaljeret analyse af skadelig software i form af en interaktiv HTML-side:
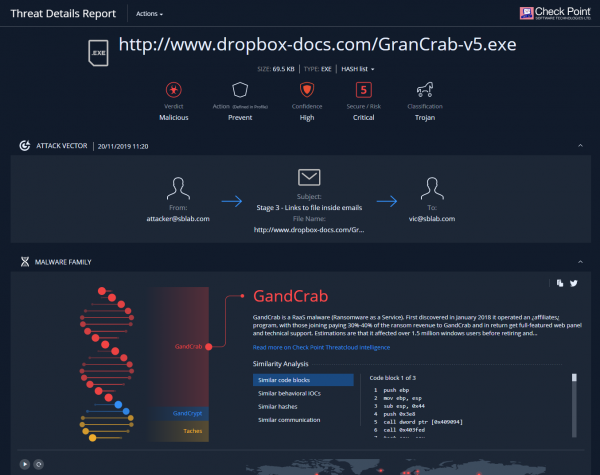
(Dette er et uddrag af siden. )
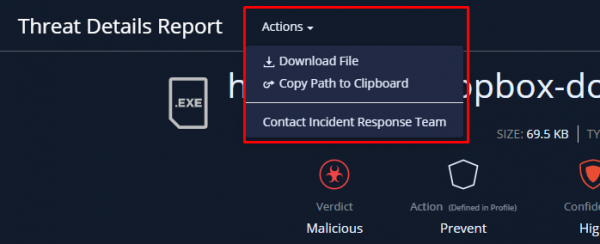
Fra denne rapport kan vi downloade originalen af den skadelige software (i en beskyttet zip-fil), eller straks kontakte Check Points responsteam.
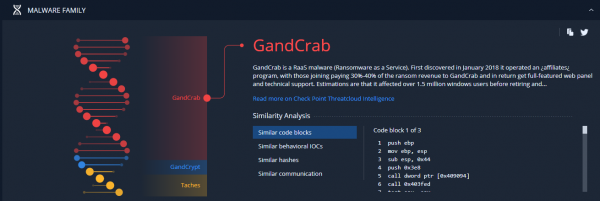
Lidt længere nede kan du se en smuk animation, der i procent viser, hvordan vores eksemplar relaterer til allerede kendt skadelig kode (inklusive selve koden og makroer). Denne analyse leveres ved hjælp af maskinlæring i Check Point Threat Cloud.
Derefter kan du se, hvilke specifikke aktiviteter i sandkassen der førte til konklusionen om skadeligheden af denne fil. I dette tilfælde ser vi brugen af omgåelsesteknikker og forsøg på at downloade ransomware:
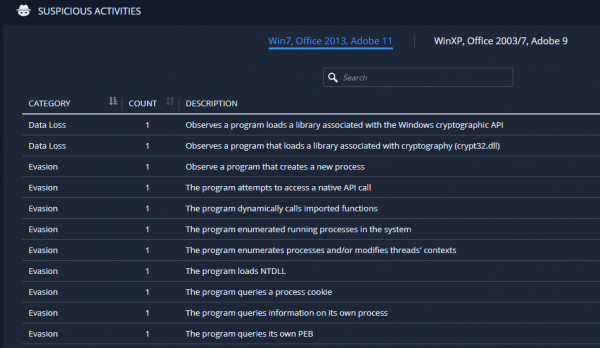
Det er bemærkelsesværdigt, at i dette tilfælde blev emuleringen udført på to systemer (Win 7, Win XP) og forskellige versioner af software (Office, Adobe). Nedenfor er der en video (slides) af processen med at åbne denne fil i sandkassen:
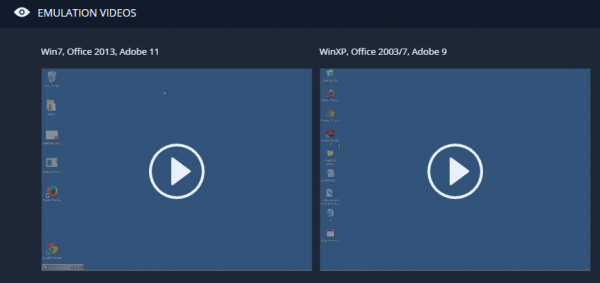
Eksempelvideo:
Til slut kan vi detaljeret se, hvordan angrebet udviklede sig. Enten i tabelvisning eller grafisk:
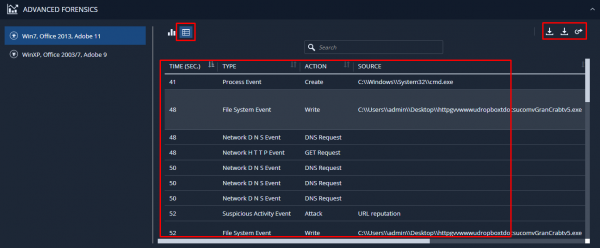
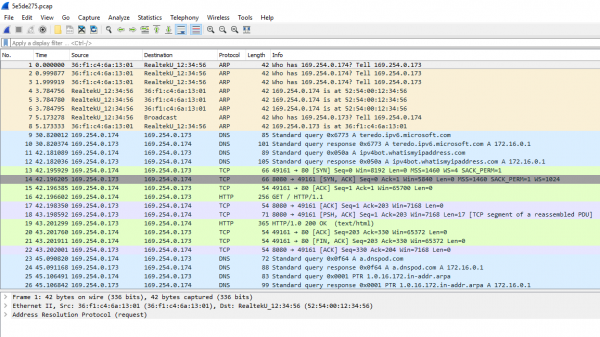
Her kan vi også downloade denne information i RAW-format og pcap-fil til detaljeret analyse af den genererede trafik i Wireshark:
Konklusion
Ved at bruge disse oplysninger kan du væsentligt styrke beskyttelsen af dit netværk. Blokere værter, der spreder virus, lukke de udnyttede sårbarheder, blokere mulig feedback til C&C og meget mere. Undlad ikke at tage denne analyse alvorligt.
I de næste artikler vil vi på samme måde gennemgå rapporterne fra SandBlast Agent, SandBlast Mobile samt CloudGiard SaaS. Så hold øje med opdateringer (, , , )!
Kilde: habr.com
