

I takt med at adgangen til forskellige ressourcer på nettet bliver mere og mere begrænset, bliver spørgsmålet om at omgå blokeringer også mere aktuelt. Så hvordan kan man hurtigt omgå blokeringer?
Lad os efterlade emnet om effektivitet i forhold til at omgå DPI-hvidlister og sortlister til en anden lejlighed, og blot sammenligne ydeevnen af populære værktøjer til omgåelse af blokeringer.
Bemærk: Artiklen vil indeholde mange billeder under spoilerne.
Ansvarsfraskrivelse: Denne artikel sammenligner ydeevnen af populære VPN- og proxy-løsninger under forhold, der er tæt på 'ideelle'. De resultater, der er opnået og beskrevet her, vil ikke nødvendigvis stemme overens med dine resultater i praksis. For tallet i hastighedstesten vil ofte afhænge ikke kun af, hvor effektivt værktøjet til omgåelse er, men også af, hvordan din udbyder throttler det, håndterer QoS og blokerer det.
Metodologi
Hos den cloud-baserede udbyder (DO) er der købt 3 VPS i forskellige lande i verden. 2 i Holland, 1 i Tyskland. Der blev valgt den mest ydeevne-VPS (baseret på antallet af kerner) fra de tilgængelige for kontoen via tilbud på kuponkreditter.
På den første hollandske server er der sat en privat iperf3-server op.
På den anden hollandske server opsættes forskellige servere til værktøjer til omgåelse af blokeringer skiftevis.
På den tyske VPS er der opsat et billede af desktop Linux (xubuntu) med VNC og et virtuelt skrivebord. Denne VPS fungerer som en betinget klient, og der installeres og køres skiftevis forskellige klienter til proxyer og VPN'er på den.
Hastighedsmålingerne gennemføres tre gange, og vi orienterer os efter gennemsnittet. Vi bruger 3 værktøjer: i Chromium via web-hastighedstest; i Chromium via fast.com; fra konsollen via iperf3 gennem proxy-chains4 (hvor det er nødvendigt at dirigere iperf3-trafikken gennem proxyen).
Direkte forbindelse mellem 'klient' og server i iperf3 giver en hastighed på 2 Gbit/s, i iperf3, og lidt mindre i fast-hastighedstesten.
Nysgerrige læsere kunne spørge, 'hvorfor valgte du ikke speedtest-cli?', og de ville have ret.
Speedtest-kli viste sig at være en upålidelig og utilstrækkelig måde at måle båndbredden på af grunde, jeg ikke kender. Tre på hinanden følgende målinger kunne give tre helt forskellige resultater, eller for eksempel vise en båndbredde, der er meget højere end hastigheden på mine VPS-porte. Måske er problemet min klodsethed, men at udføre undersøgelser med et sådant værktøj forekom mig umuligt.
Med hensyn til resultaterne fra de tre målemetoder (speedtest, fast, iperf) mener jeg, at målinger fra iperf er de mest præcise, pålidelige og troværdige, mens fast speedtest er vejledende. Men nogle bypass-værktøjer tillod ikke at afslutte 3 målinger via iperf3, og i sådanne tilfælde kan man orientere sig efter speedtest-fast.
Speedtest giver forskellige resultater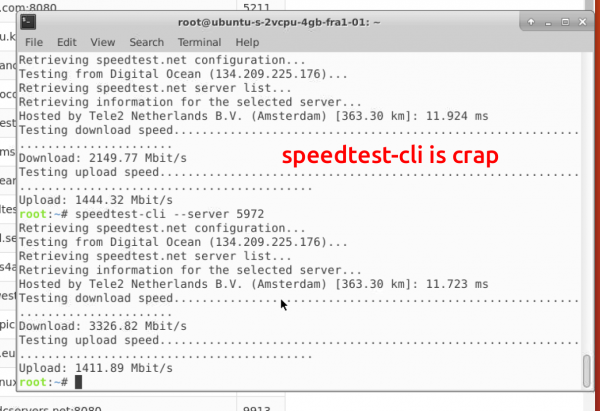
Værktøjer
I alt blev der testet 24 forskellige bypass-værktøjer og/eller deres kombinationer, og jeg vil give en kort forklaring og mine indtryk af arbejdet med hver af dem. Men i bund og grund var målet at sammenligne hastighederne på shadowsocks (og en masse forskellige obfuskatorer til det), openVPN og wireguard.
I dette materiale vil jeg ikke dvæle ved spørgsmålet om "hvordan man bedst skjuler trafik for ikke at blive afbrudt", fordi at omgå blokeringer er en reaktiv foranstaltning - vi tilpasser os det, som censoren bruger, og handler derudfra.
Resultater
Strongswanipsec
Efter mine indtryk er det meget nemt at konfigurere og fungerer temmelig stabilt. Fordele: faktisk tværplatform, uden behov for at lede efter klienter til hver platform.
download — 993 mbits; upload — 770 mbits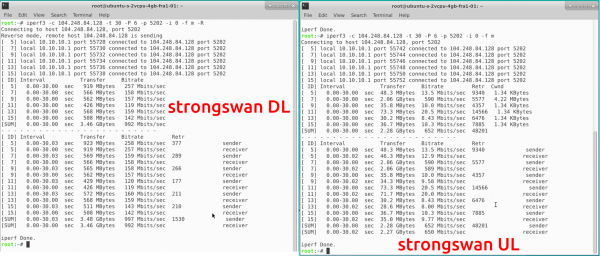
SSH-tunnel
Om brugen af SSH som tunnelværktøj har nok kun de dovne ikke skrevet. Ulemperne er "midlertidige" løsninger, dvs. man kan ikke implementere det fra en praktisk, smuk klient på hver platform. Fordele: god ydeevne, der er slet ikke behov for at installere noget på serveren.
download — 1270 mbits; upload — 1140 mbits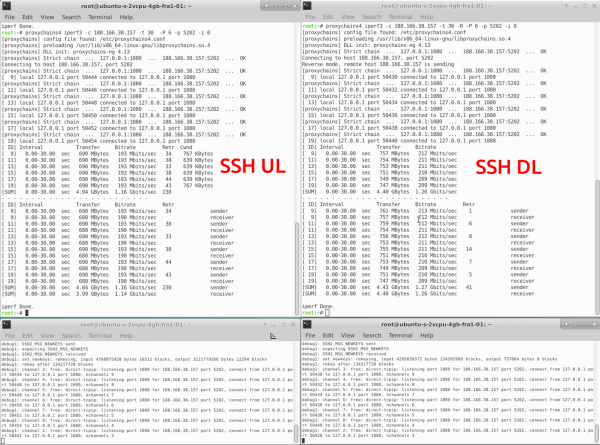
OpenVPN
OpenVPN blev testet i 4 driftsformer: tcp, tcp+sslh, tcp+stunnel, udp.
OpenVPN-serverne blev automatisk konfigureret med installationen af streisand.
Det ser ud til, at den nuværende driftstilstand via stunnel er den eneste, der er resistent over for avanceret DPI. Årsagen til den unormalt høje båndbredde ved indpakning af OpenVPN-TCP i stunnel er jeg ikke klar over; der blev udført tests i flere omgange, på forskellige tidspunkter og dage, og resultatet var det samme. Det kan være relateret til netværksstakindstillinger, der er indstillet ved implementeringen af Streisand, så skriv hvis der er idéer til, hvorfor det er sådan.
openvpntcp: download — 760 mbits; upload — 659 mbits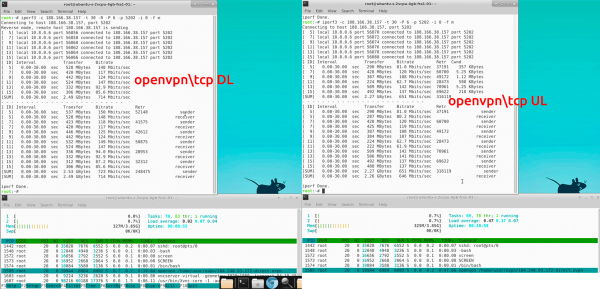
openvpntcp+sslh: download — 794 mbits; upload — 693 mbits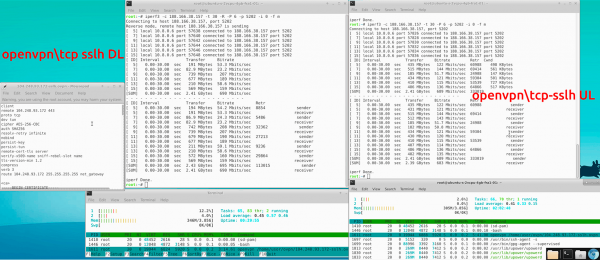
openvpntcp+stunnel: download — 619 mbits; upload — 943 mbits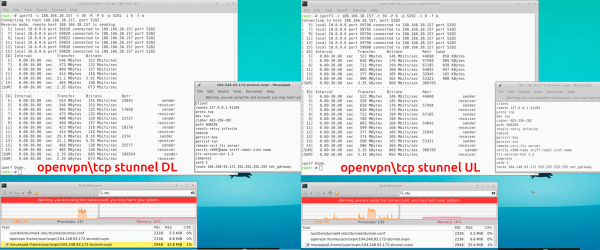
openvpnudp: download — 756 mbits; upload — 580 mbits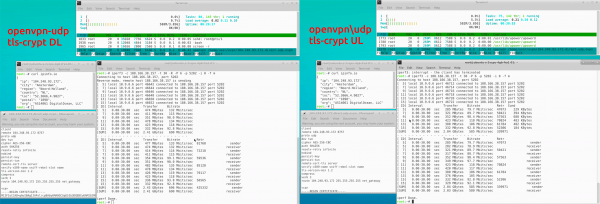
Openconnect
Det er ikke det mest populære værktøj til at omgå blokeringer, det er en del af Streisand-pakken, så det blev besluttet at teste det også.
download — 895 mbits; upload 715 mbits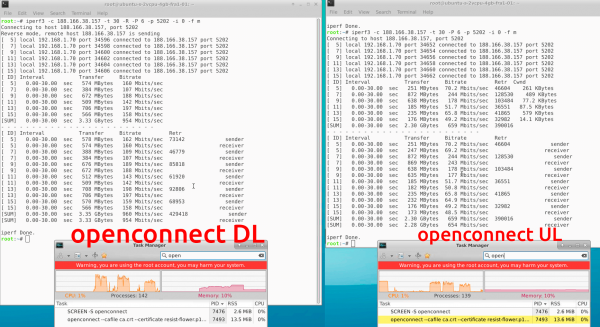
Wireguard
Et populært værktøj, der er populært blandt vestlige brugere; udviklerne af protokollen har endda modtaget nogle tilskud til udvikling fra beskyttelsesfonde. Den fungerer som en Linux-kernemodul via UDP. For nylig er der kommet klienter til Windows og iOS.
Det blev tænkt af skaberen som en simpel og hurtig måde at se Netflix på, mens man ikke er i USA.
Her er fordele og ulemper. Fordele — meget hurtig protokol, relativt let installation/opsætning. Ulemper — udvikleren skabte det ikke med det formål at omgå alvorlige blokeringer, og derfor bliver WireGuard nemt detekteret af enkle værktøjer, herunder Wireshark.
WireGuard-protokollen i Wireshark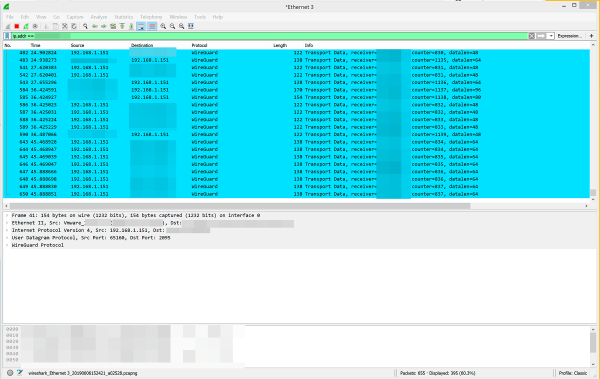
download — 1681 mbits; upload 1638 mbits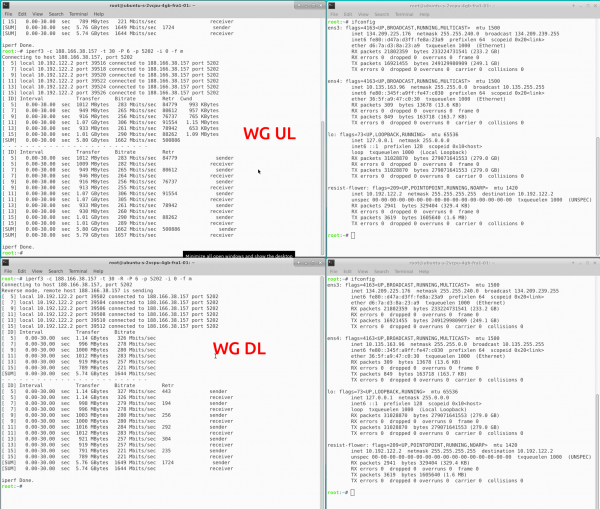
Interessant nok anvendes WireGuard-protokollen i den tredjeparts klient Tunsafe, som, når den bruges med den samme WireGuard-server, giver meget ringere resultater. Det er meget sandsynligt, at WireGuard-klienten til Windows vil vise tilsvarende resultater:
tunsafeclient: download — 1007 mbits; upload — 1366 mbits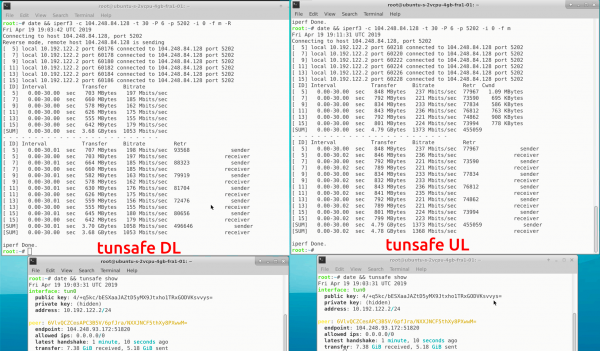
OutlineVPN
Outline er en implementering af Shadowsocks-serveren og klienten med et flot og brugervenligt GUI fra Googles Jigsaw. I Windows består Outline-klienten simpelthen af et sæt wrappers til binærfilerne shadowsocks-local (Shadowsocks-libev klient) og badvpn (tun2socks binærfil, der dirigerer al maskinens trafik til en lokal SOCKS-proxy).
Engang var Shadowsocks modstandsdygtig over for den store kinesiske brandmur, men ifølge de seneste anmeldelser er dette ikke længere tilfældet. I modsætning til Shadowsocks understøtter det ikke obfuskeringsforbindelser via plugins 'ud af boksen', men dette kan gøres manuelt ved at arbejde med serveren og klienten.
download — 939 mbits; upload — 930 mbits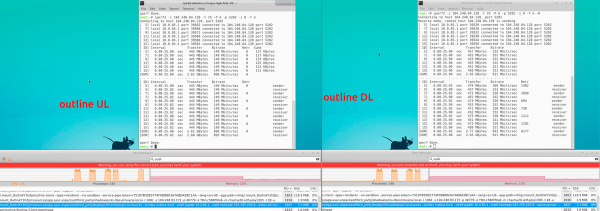
ShadowsocksR
ShadowsocksR er en fork af den originale Shadowsocks, skrevet i Python. Det repræsenterer i bund og grund et Shadowsocks, som har fået vedhæftet flere metoder til at obfuskere trafikken.
Der findes forks af ssR på libev og noget andet. Den lave båndbredde skyldes sandsynligvis programmeringssproget. Den originale Shadowsocks på Python er ikke meget hurtigere.
shadowsocksR: download 582 mbits; upload 541 mbits.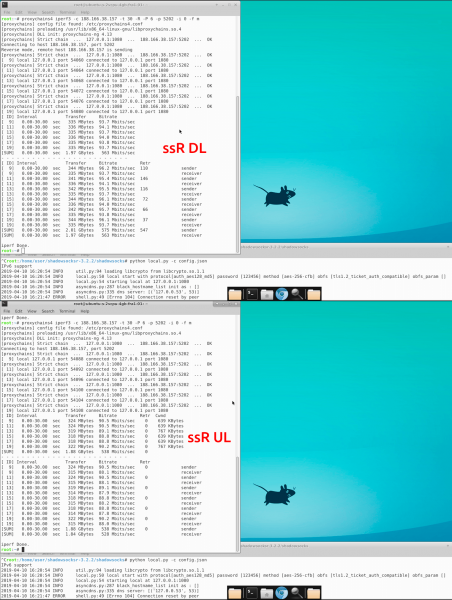
Shadowsocks
Et kinesisk værktøj til at omgå blokeringer, som randomiserer trafikken og med andre fantastiske metoder forhindrer automatisk analyse. Indtil for nylig blev det ikke blokeret af GFW, men rygtet siger, at det nu blokeres, hvis UDP-relæet aktiveres.
Krydsplatform (der er klienter til enhver platform), understøtter arbejde med PT som tor-typen obfuskatorer, har flere egne eller tilpassede obfuskatorer, hurtig.
Der er mange implementeringer af klienter og servere til Shadowsocks på forskellige sprog. I testen fungerede shadowsocks-libev som server, klienterne var forskellige. Den hurtigste Linux-klient var shadowsocks2 på Go, der distribueres som standardklient i Streisand, hvor meget hurtigere shadowsocks-windows er, kan jeg ikke sige. I de fleste efterfølgende test blev shadowsocks2 brugt som klient. Der blev ikke taget screenshots af testningen af den rene shadowsocks-libev, på grund af den åbenlyse forsinkelse i denne implementering.
shadowsocks2: download — 1876 mbits; upload — 1981 mbits.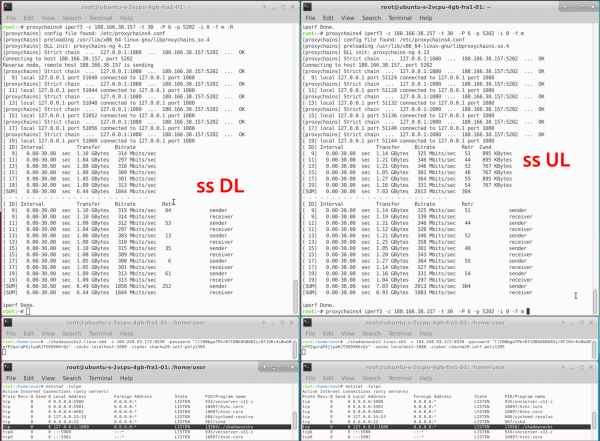
shadowsocks-rust: download — 1605 mbits; upload — 1895 mbits.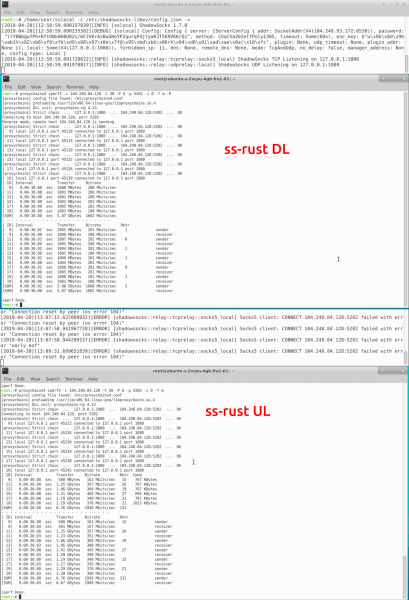
Shadowsocks-libev: download — 1584 mbits; upload — 1265 mbits.
Simple-obfs
Et plugin til Shadowsocks, som nu er i status 'deprecieret', men stadig fungerer (selvom ikke altid godt). Det er i høj grad blevet skubbet til side af v2ray-plugin. Det obfuskere trafikken enten under http-websocket (og tillader at spoofe headerne på destinationen, så det ser ud som om, at du går ind for at se noget andet end pornografi, f.eks. grundloven i Rusland) eller under pseudo-tls (pseudo, fordi der ikke bruges nogen certifikater, de enkleste DPI'er som gratis nDPI opdager det som 'tls no cert'. I tls-tilstand kan headerne ikke længere spoofes).
Hurtig nok, installeres fra repo med ét kommando, let at konfigurere, har en indbygget failover-funktion (når trafik fra en ikke-simple obfs-klient ankommer til den port, som Simple-Obfs lytter på, videresender den til den adresse, du angiver i indstillingerne - dermed kan du undgå manuel kontrol af port 80 ved blot at redirecte til en hjemmeside via http, samt blokeringer via connection drops).
shadowsockss-obfs-tls: download — 1618 mbit; upload 1971 mbit.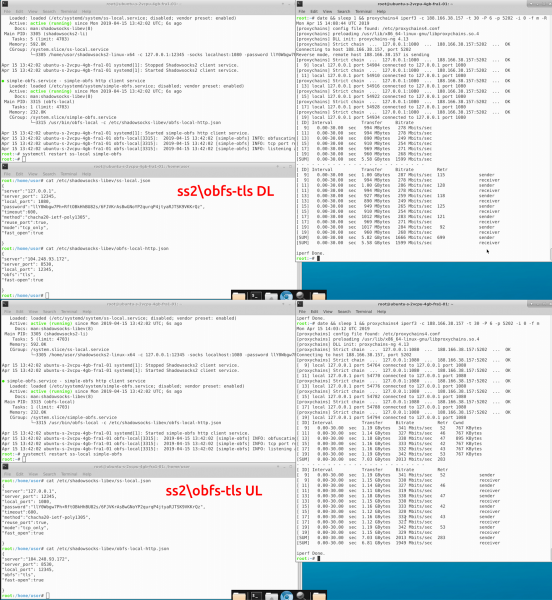
shadowsockss-obfs-http: download — 1582 mbit; upload — 1965 mbit.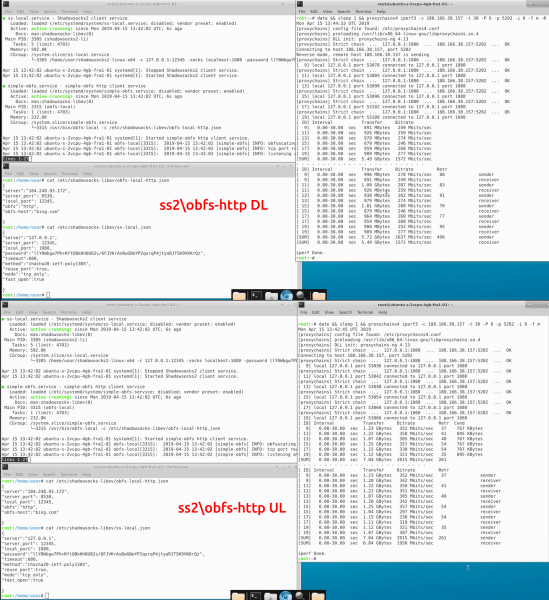
Simple-Obfs kan også fungere i HTTP-tilstand gennem en reverse-proxy CDN (for eksempel Cloudflare), hvilket gør at vores udbyder ser trafikken som HTTP-plain text trafik indtil Cloudflare, hvilket hjælper med at skjule vores tunnel bedre og samtidig adskille ind- og udgangspunkterne for trafikken - udbyderen kan se, at din trafik går mod CDN, mens ekstreme likes på billederne registreres fra VPS'ens IP-adresse. Det skal bemærkes, at Simple-Obfs gennem CF fungerer uvist, da nogle HTTP-ressourcer ikke åbnes periodisk. At teste upload med iperf gennem shadowsockss-obfs+CF var ikke muligt, men ifølge hastighedstestsresultaterne er båndbredden på niveau med shadowsocksv2ray-plugin-tls+CF. Jeg inkluderer ikke skærmbilleder fra iperf3, da de ikke er pålidelige. IP-adresser download (speedtest) — 887; upload (speedtest) — 1154.
Download (iperf3) — 1625; upload (iperf3) — NA.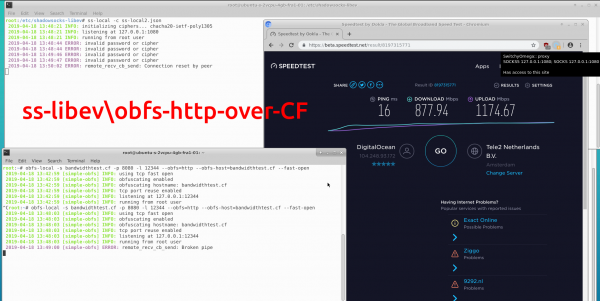
v2ray-plugin
V2ray-plugin kom som erstatning for Simple-Obfs som den primære "officielle" obfuskator for SS-biblioteker. I modsætning til Simple-Obfs findes den endnu ikke i repositorierne, så man skal enten hente en færdigbygget binær eller compilere selv.
Understøtter 3 driftsformer: standard, HTTP-websocket (med understøttelse af spoofing af destinationens host headers); TLS-websocket (i modsætning til Simple-Obfs er dette fuldgyldig TLS-trafik, som genkendes af enhver webserver/andre proxyer og eksempelvis tillader opsætning af TLS-terminering på Cloudflare-servere eller i Nginx); QUIC — fungerer via UDP, men desværre er QUIC's ydeevne i V2Ray meget lav.
Fordele sammenlignet med Simple-Obfs: V2Ray-plugin fungerer problemfrit gennem CF i HTTP-websocket-tilstand med enhver trafik, i TLS-tilstand repræsenterer det fuldgyldig TLS-trafik, kræver certifikater for drift (f.eks. fra Let’s Encrypt eller selvsigneret).
Fordele sammenlignet med Simple-Obfs: V2Ray-plugin fungerer problemfrit gennem CF i HTTP-websocket-tilstand med enhver trafik, i TLS-tilstand repræsenterer det fuldgyldig TLS-trafik, kræver certifikater (f.eks. fra Let’s Encrypt eller selvsigneret).
shadowsocksv2ray-plugin-http: download — 1404 mbits; upload 1938 mbits.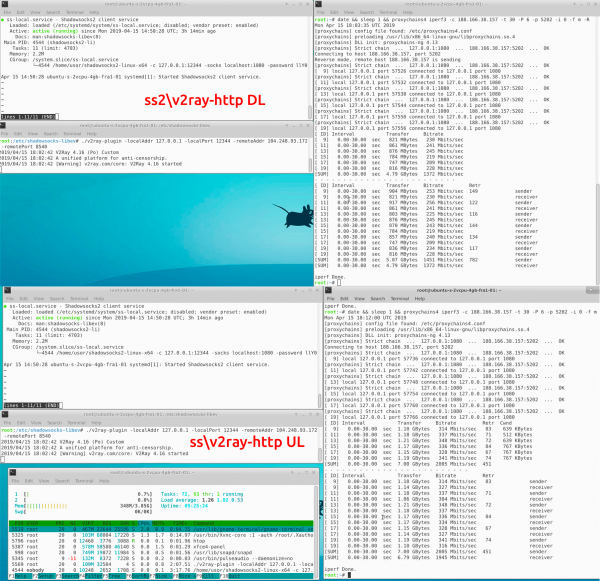
shadowsocksv2ray-plugin-tls: download — 1214 mbits; upload 1898 mbits.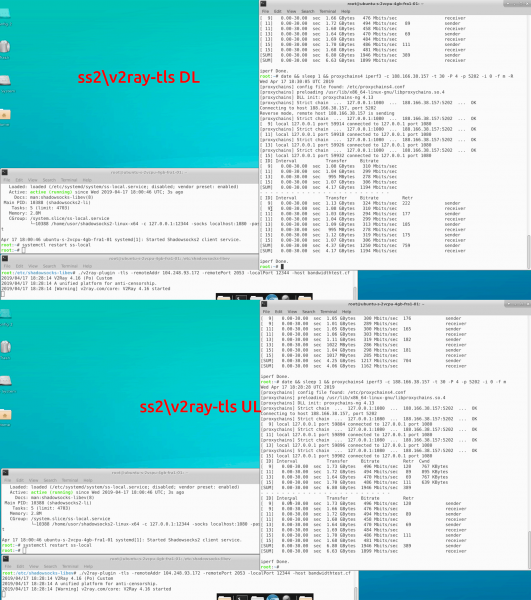
shadowsocksv2ray-plugin-quic: download — 183 mbits; upload 384 mbits.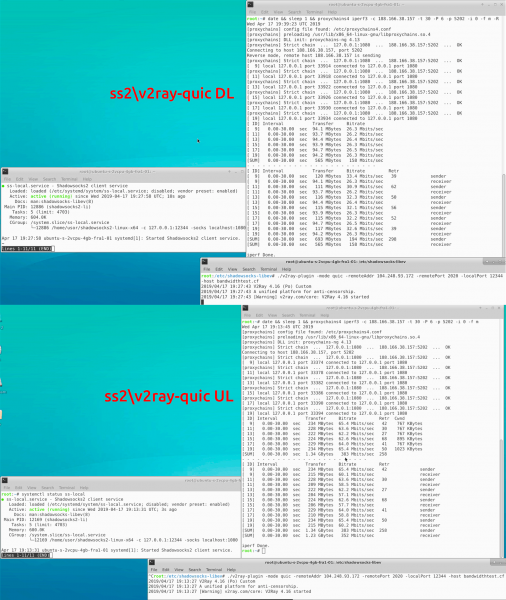
Som jeg allerede har sagt, kan v2ray tilføje headers, og på den måde kan det arbejdes med gennem reverse-proxy CDN (f.eks. Cloudflare). På den ene side komplicerer det opdagelsen af tunnelen, men på den anden side kan det måske øge (eller nogle gange reducere) lag — det afhænger alt sammen af din og serverens placering. I øjeblikket tester CF brugen af quic, men denne tilstand er stadig ikke tilgængelig (i hvert fald ikke for gratis konti).
shadowsocksv2ray-plugin-http+CF: download — 1284 mbits; upload 1785 mbits.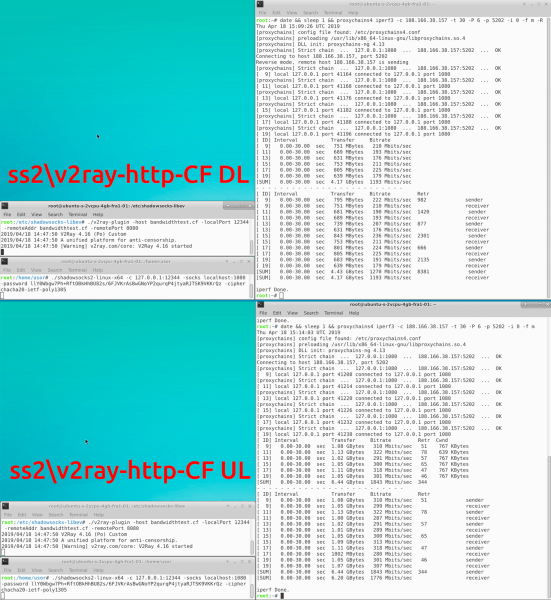
shadowsocksv2ray-plugin-tls+CF: download — 1261 mbits; upload 1881 mbits.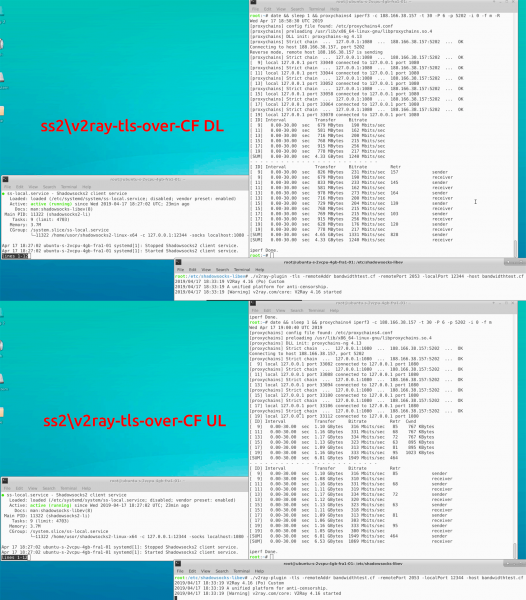
Cloak
Cloak er resultatet af videreudviklingen af obfuscatoren GoQuiet. Det simulerer TLS-trafik og fungerer derfor via TCP. I øjeblikket har forfatteren udgivet den anden version af pluginet, cloak-2, som adskiller sig væsentligt fra den oprindelige cloak.
Ifølge oplysninger fra udvikleren brugte den første version af pluginet mekanismen tls 1.2 resume session for at spoofe destinationsadressen for tls. Efter lanceringen af den nye version (cloak-2) er alle wiki-sider på GitHub, der beskriver denne mekanisme, blevet fjernet, og i den aktuelle beskrivelse af kryptering/obfuskation nævnes dette ikke. Ifølge forfatterens beskrivelse bruges den første version af cloak ikke på grund af "kritiske sårbarheder i kryptografi". På tidspunktet for testene var der kun den første version af cloak, dens binærfiler ligger stadig på GitHub, og desuden er de kritiske sårbarheder ikke særlig vigtige, da shadowsocks krypterer trafikken ligesom uden cloak, og cloak påvirker ikke kryptografien i shadowsocks.
shadowsockscloak: download — 1533; upload — 1970 mbits.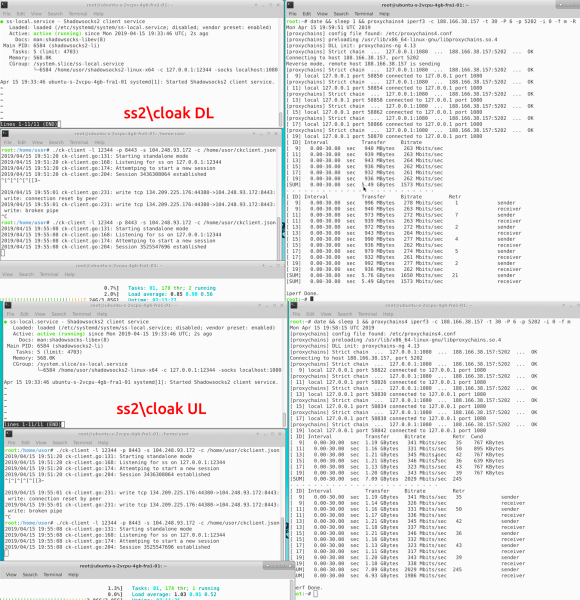
Kcptun
kcptun bruger som transport og tillader i nogle særlige tilfælde at opnå øget båndbredde. Desværre (eller heldigvis) er det i høj grad relevant for brugere fra Kina, hvor dele af mobiloperatørerne begrænser TCP kraftigt og ikke rører UDP.
Kcptun er ekstremt ressourcekrævende og kan nemt belaste 100% af 4 kerner ved testning med 1 klient. Derudover er pluginet "langsommere", og ved arbejdet med iperf3 afsluttes testene ikke helt. Vi orienterer os efter speedtesten i browseren.
shadowsockskcptun: download (speedtest) — 546 mbits; upload (speedtest) 854 mbits.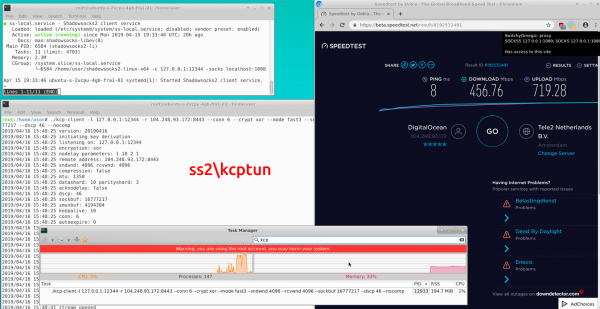
Konklusion
Har du brug for en simpel, hurtig VPN til at anonymisere al din trafik? Så er dit valg Vargard. Ønsker du proxyer (til selektiv tunneling eller split-tunneling af virtuelle personer), eller er det vigtigere for dig at obfuskere trafikken for at undgå strenge blokeringer? Så kig på Shadowsocks med TLS HTTP obfuskering. Vil du være sikker på, at din internetforbindelse fungerer, så længe internettet er tilgængeligt? Vælg trafikproxisering gennem vigtige CDN'er, hvis blokering vil føre til, at halvdelen af internettet i landet falder ud.
oversigtstabel, sortering efter download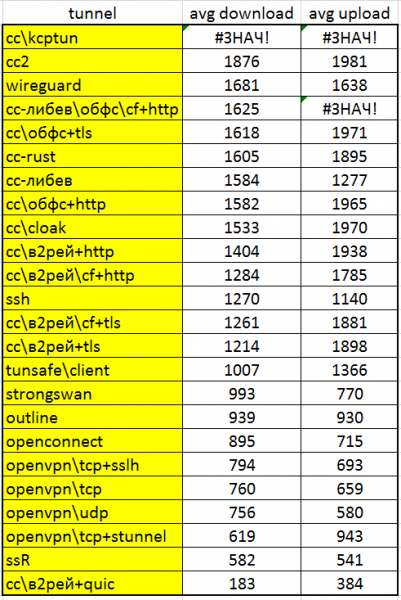
Kilde: habr.com
