

Kinesiske hackere mens de omgått tofaktorautentisering, men dette er ikke bekreftet. Nedenfor presenteres antagelser fra det nederlandske selskapet Fox-IT, som spesialiserer seg på konsulenttjenester innen cybersikkerhet. Det antas, uten direkte bevis, at en gruppe hackere opererer for kinesiske myndigheter, kjent som APT20.
Den første hackeeraktiviteten som ble tilskrevet gruppe APT20 ble oppdaget i 2011. I 2016–2017 forsvant gruppen fra ekspertens synsfelt, og nylig oppdaget Fox-IT spor av APT20s innblanding i nettverket til en av deres kunder, som ba om undersøkelser av brudd på cybersikkerheten.
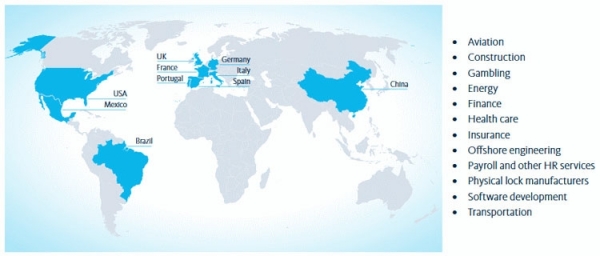
Ifølge Fox-IT har gruppe APT20 drevet med hacking og tilgang til data fra statlige strukturer, store selskaper og tjenesteleverandører i USA, Frankrike, Tyskland, Italia, Mexico, Portugal, Spania, Storbritannia og Brasil de siste to årene. Hackerne fra APT20 har også vært aktive innen områder som luftfart, helsevesen, finans, forsikring, energi, og til og med i bransjer som gambling og elektroniske låser.
Som regel brukte hackerne fra APT20 sårbarheter i webservere, særlig i plattformen for bedriftsapplikasjoner Jboss, for å få tilgang til ofrenes systemer. Etter å ha fått tilgang og installert skall, kunne hackerne infiltrere alle mulige systemer gjennom ofrenes nettverk. Funne kontoer gjorde det mulig for angriperne å stjele data ved hjelp av standardverktøy, uten å installere skadelig programvare. Men det største problemet er at APT20-gruppen angivelig klarte å omgå tofaktorautentisering ved hjelp av tokens.
Forskere hevder at de har funnet spor av at hackerne fikk tilgang til VPN-kontoer som var beskyttet av tofaktorautentisering. Hvordan dette skjedde, kan Fox-ITs spesialister bare spekulere i. Den mest sannsynlige forklaringen er at hackerne klarte å stjele en RSA SecurID-programtrekker fra det kompromitterte systemet. Med det stjålne programmet kunne hackerne deretter generere engangskoder for å omgå tofaktorbeskyttelsen.
Under normale omstændigheder er det umuligt at gøre dette. Den programbaserede token fungerer ikke uden forbindelse til det lokale system af hardware token. Uden det vil RSA SecurID-programmet give en fejl. Den programbaserede token oprettes til et specifikt system, og med adgang til 'hardwaren' fra offeret kan man få et specifikt tal til at starte den programbaserede token.
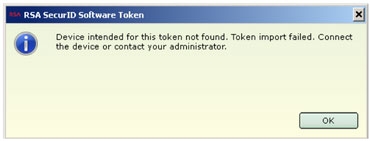
Specialister fra Fox-IT hævder, at det slet ikke er nødvendigt at have adgang til offerets computer og hardware token for at aktivere (den stjålne) programbaserede token. Hele det indledende kontrolkompleks gennemføres kun ved import af den indledende generationsvektor - et tilfældigt 128-bit tal, der svarer til den specifikke token (). Dette tal har ikke noget at gøre med det indledende tal, som derefter relaterer til genereringen af den faktiske programbaserede token. Hvis kontrollen af SecurID Token Seed på nogen måde kan omgås (patches), vil intet senere forhindre genereringen af koder til to-faktor-autentificering. Fox-IT hævder, at omgåelse af kontrollen kan skaffes ved at ændre blot én instruktion. Efter dette vil offerets system være helt og lovligt åbnet for angriberen uden brug af specialværktøjer og shells.
Kilde: 3dnews.ru
