

I begyndelsen af december blev en ny løsning offentliggjort Veeam Backup for AWS til sikkerhedskopiering og gendannelse af Amazon Elastic Compute Cloud (Amazon EC2) cloud-infrastrukturen.
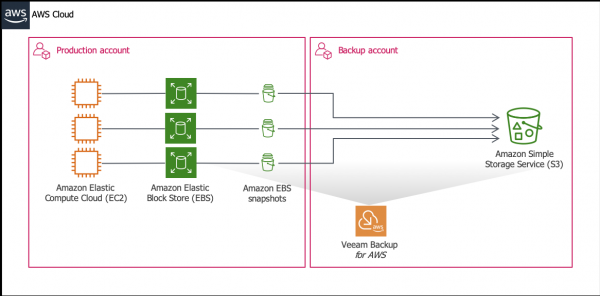
Med denne løsning kan du oprette sikkerhedskopier af EC2-instancer og gemme dem i Amazon Simple Storage Service (Amazon S3), og samtidig oprette kæder af snapshots i EC2 i et native format.
For gendannelse af data tilbyder Veeam Backup for AWS følgende muligheder:
- Gendannelse af hele EC2-instancen
- Gendannelse af volumes fra instancen
- Gendannelse af filer og mapper fra gæste-OS'et på instancen
Desuden, da løsningen tager sikkerhedskopier i Veeam-format, kan Veeam Backup & Replication anvendes til at gemme kopier af EC2-sikkerhedskopier i on-premises repositories, og derefter udføre dataoverførsler mellem cloud, virtuel og on-premises infrastruktur.
Og helt sikkert vil brugerne blive glade for, at den nye løsning tilbyder en gratis version. For mere detaljeret information om Veeam Backup for AWS, er du velkommen til at klikke her.
Grundlæggende funktioner
Udover allerede nævnte muligheder for automatisk oprettelse af snapshots i Amazon EBS og opbevaring af sikkerhedskopier i Amazon S3, er der implementeret:
- Multi-faktor autentificering for backup-administratorer
- Databeskyttelse baseret på politikker
- Understøttelse af IAM rolleopdeling
- Understøttelse af tværregionale konfigurationer
- Indbygget algoritme til omkostningsvurdering af serviceydelser, der hjælper med at kontrollere betaling.
Og som allerede nævnt, er der både en gratis licens, BYOL (build your own license) og en licens baseret på ressourceforbrug — alle kan vælge det, der passer bedst.
Arbejdsfaser
Kort sagt er de grundlæggende trin som følger:
- Vi kontrollerer vores infrastruktur for at sikre, at den opfylder systemkravene beskrevet .
- Vi installerer Veeam Backup for AWS, som beskrevet nedenfor.
- Vi angiver IAM-rollerne. De er nødvendige for adgang til AWS-ressourcerne, der er involveret i sikkerhedskopiering og gendannelse:
- Hvis du planlægger at tage backup af EC2-instanser inden for én AWS-konto, kan du bruge rollen Default Backup Restore — den oprettes under installationen af Veeam Backup for AWS. Denne rolle har de nødvendige rettigheder til at få adgang til alle EC2-instanser og S3-buckets inden for AWS-kontoen, hvor Veeam Backup for AWS er implementeret (den oprindelige AWS-konto).
- Hvis du planlægger at tage backup af eller gendanne data fra EC2-instanser mellem to forskellige AWS-konti, eller hvis du ønsker at anvende en dedikeret IAM-rolle med et minimumsret til hver operation, skal du oprette de nødvendige IAM-roller inden for den oprindelige AWS-konto og derefter tilføje dem til Veeam Backup for AWS. Dette beskrives nærmere i .
- Vi konfigurerer backup-infrastrukturen, nemlig:
- Vi konfigurerer S3-repositoriet.
Bemærk: Hvis du planlægger at beskytte data ved hjælp af nativt oprettede snapshots i stedet for backups, kan du springe dette punkt over, da S3-repositoriet ikke er nødvendigt i dette scenarie.
- Vi angiver netværksindstillinger for de hjælpekoncepter worker-instanser.
Workers — dette er hjælpinstanser EC2 drevet af Linux. De startes kun under backup (eller gendannelse) og fungerer som backup-proxy. I worker-indstillingerne skal du angive Amazon VPC, subnet og sikkerhedsgruppe, som disse hjælpinstanser vil tilslutte sig. Du kan læse mere om alt dette .
- Vi konfigurerer S3-repositoriet.
- Derefter opretter vi en politik, som backups eller snapshots af EC2-instanserne vil blive oprettet baseret på. Dette vil jeg kort beskrive nedenfor.
- Fra backup kan du udføre en gendannelse — dette vil jeg også nævne lidt senere.
Udrulning og konfiguration
Veeam Backup for AWS er tilgængelig på .
Løsningen udrulles som følger:
- Log ind på AWS Marketplace med den AWS-konto, som vi planlægger at bruge til installationen af løsningen.
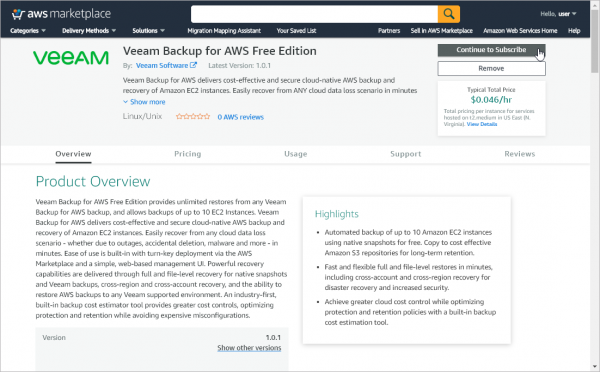
- Åbn siden for Veeam Backup for AWS, vælg den udgave, vi har brug for (betalende eller gratis). Yderligere information om udgaverne findes .
- Veeam Backup for AWS Free Edition
- Veeam Backup for AWS Paid Edition
- Veeam Backup for AWS BYOL Edition
- Klik øverst til højre på Continue to Subscribe.

- På abonnementsbekræftelsessiden går vi til afsnittet Terms and Conditions (brugsbetingelser) og klikker der Show Details, derefter på linket End User License Agreement læser vi licensaftalen.
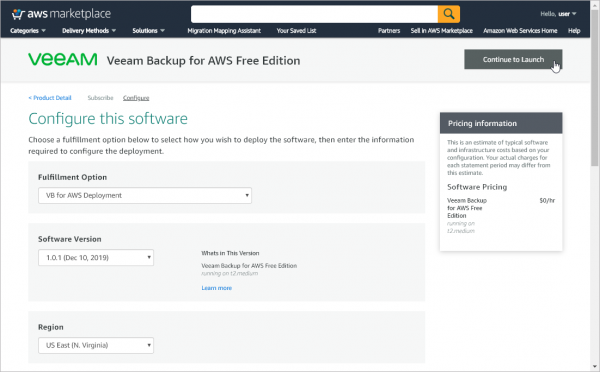
- Tryk derefter på knappen Continue to Configuration og begynder konfigurationen.
- På siden Configure this software vi angiver indstillinger til installationen:
- Fra listen Fulfillment Option (udrulningsmuligheder) vælger vi muligheden til vores produkt — VB for AWS Deployment.
- Fra listen over versioner Software Version vælger vi den nyeste version af Veeam Backup for AWS.
- Fra listen over regioner Region vælg en AWS-region, hvor EC2-instansen med Veeam Backup for AWS vil blive implementeret.
Bemærk: Læs mere om AWS-regioner .
- Tryk derefter på knappen Fortsæt til lancering for at gå videre til lanceringen.
- På siden Lancér denne software vi udfører følgende trin:
- I sektionen Konfigurationsdetaljer kontrollerer, om alle indstillinger er angivet korrekt.
- Fra handlingslisten Vælg handling vælger vi Lancér CloudFormation.
- Installation af Veeam Backup for AWS udføres ved hjælp af AWS CloudFormation-stakken.
Bemærk: Her er en stack en samling af cloud-ressourcer, som kan styres som en enkelt enhed: oprette, slette, bruge til at lancere applikationer. Læs mere i AWS-dokumentationen.
Klik på Lancér og starter guiden til oprettelse af stakke Opret stakguide.
Oprettelse af AWS CloudFormation-stakOprettelse af AWS CloudFormation-stak:
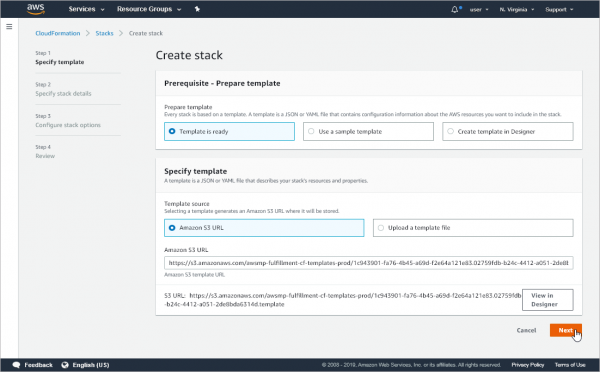
- På trinnet Angiv skabelon kan efterlades med standardindstillingerne for stakskabelonen.
- På trinnet Angiv stakdetaljer indtast indstillingerne for vores stak.
- I feltet Staknavn indtast et navn; man kan bruge både store og små bogstaver, tal og bindestreger.
- I indstillingssektionen Instanskonfiguration:
Fra listen Instanstype for Veeam Backup for AWS-server skal man vælge instanstypen EC2, som Veeam Backup for AWS skal installeres på (herfter kaldet Veeam Backup for AWS-server). Det anbefales at vælge typen t2.medium.
Fra listen Nøglepar til Veeam Backup for AWS-server skal man vælge et nøglepar, som vil blive brugt til autentificering på denne nye server. Hvis det ønskede nøglepar ikke er på listen, skal det oprettes som beskrevet .
Angiv om EBS-volumener til Veeam Backup for AWS-server skal have automatiske backups aktiveret (som standard skal det, altså true).
Angiv om Veeam Backup for AWS-server skal genstartes ved nedbrud af softwaren.
Angiv om Veeam Backup for AWS-server skal genstartes ved nedbrud af infrastruktursystemet.
- I netværksindstillingssektionen Netværkskonfiguration:
- Angiv om der skal oprettes en Elastic IP-adresse til Veeam Backup for AWS-serveren. Se mere her.
- I feltet Tilladte kildeadresser for forbindelse til SSH angiv IPv4-adresseintervallet, hvorfra adgang til Veeam Backup for AWS-serveren gennem SSH vil være tilladt.
- I feltet Tilladte kildeadresser for forbindelse til HTTPS angiv IPv4-adresseintervallet, hvorfra adgang til Veeam Backup for AWS-webgrænsefladen vil være tilladt.
IPv4-adresseintervallet angives i CIDR-notation (f.eks. 12.23.34.0/24). For at tillade adgang fra alle IPv4-adresser, kan man indtaste 0.0.0.0/0. (Men denne mulighed anbefales ikke, da den nedsætter sikkerheden i infrastrukturen.)
- Baseret på de angivne IPv4-adresser opretter AWS CloudFormation en sikkerhedsgruppe til Veeam Backup for AWS med passende regler for indgående trafik via SSH og HTTPS. (Som standard bruges port 22 til indgående trafik via SSH og port 443 til HTTPS.) Hvis du planlægger at angive en anden sikkerhedsgruppe til Veeam Backup for AWS under installationen, skal du huske at tilføje de relevante regler manuelt til denne gruppe og sikre, at adgang til AWS-tjenesterne er tilladt (ange i krav-sektionen af brugervejledningen).
- I sektionen VPC og Subnet du skal vælge Amazon Virtual Private Cloud (Amazon VPC) og den subnet, som serveren Veeam Backup for AWS skal tilsluttes.
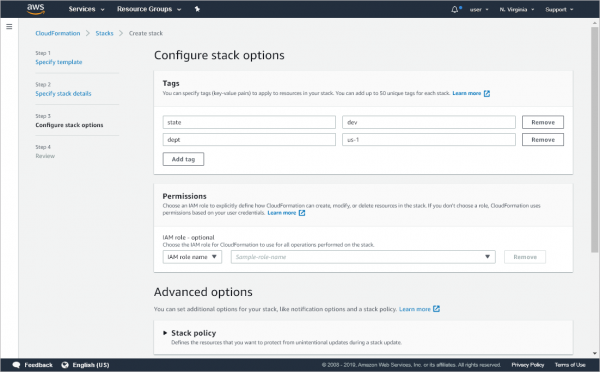
- På trinnet Konfigurer stakindstillinger angiv AWS-tags, IAM-rolle tilladelser og andre stakindstillinger.
- På trinnet Gennemgå kontrollér alle indstillinger, vælg mulighed Jeg er opmærksom på, at AWS CloudFormation muligvis opretter IAM-ressourcer og klik på Opret stak.
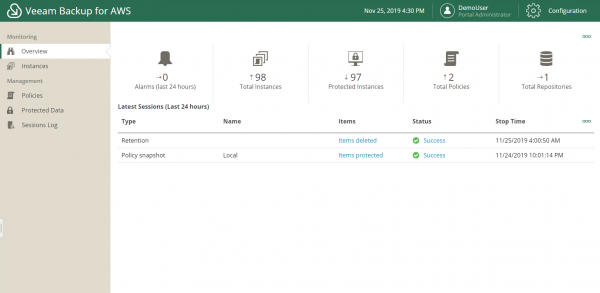
Efter installationen åbner vi webkonsollen ved at indtaste DNS eller IP-adressen til EC2-instansen, hvor Veeam Backup for AWS er installeret, for eksempel:
https://ec2-135-169-170-192.eu-central-1.compute.amazonaws.com
Konsollen viser de ressourcer, der er konfigureret til databeskyttelse ved hjælp af Veeam Backup for AWS:
Nødvendige indstillinger for infrastruktur, roller mv. er beskrevet detaljeret i .
Backup-politikker
For at beskytte instanser opretter vi politikker.
Der kan konfigureres forskellige politikker for forskellige typer objekter: for eksempel en politik, der er beregnet til at beskytte tier 3-applikationer (mindst kritiske), eller politikker til tier 2 og tier 1 applikationer. I politikindstillinger angiver vi:
- Konto med IAM-roller
- Regioner – flere kan vælges
- Hvad der planlægges at blive beskyttet – dette kan være alle ressourcer (alle ressourcer) eller valgte instanser eller (tags)
- Ressourcer, der skal udelukkes
- Snapshot-indstillinger, herunder om snapshots skal bruges og hvilken opbevaringsperiode der skal være
- Backup-indstillinger: sti til lagerplads, tidsplan og opbevaringsperiode
- Omkostningsvurderingen af tjenester (mere om det nedenfor)
- Indstillinger for tidsplan og meddelelser
Indbygget omkostningsvurdering af tjenester
I løsningen Veeam Backup for AWS er der indbygget en automatisk omkostningsvurdering — dette gør, at omkostningerne ved backup-tjenesterne beregnes straks i henhold til den specifikke politik. De følgende metrikker indgår i beregningen:
- Omkostninger ved backup
- Omkostninger ved snapshot
- Omkostninger til trafik er særligt vigtigt, hvis depotet ligger uden for det område, hvor infrastrukturobjekterne fungerer (Amazon AWS medregner trafik til andre regioner)
- Transaktionsomkostninger
- Samlede omkostninger
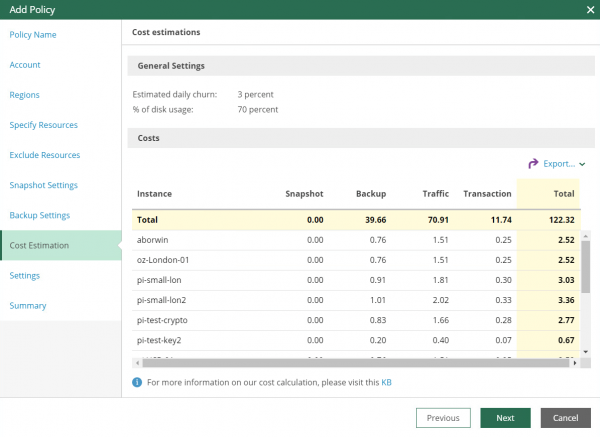
Data kan eksporteres til CSV- eller XML-fil.
Hjælpekomponenter – Workers
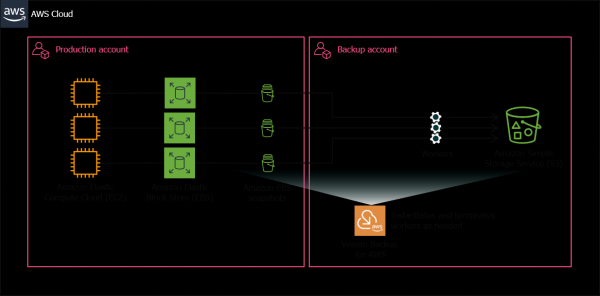
For at reducere trafikomkostningerne kan der indstilles automatisk oprettelse af hjælpekomponenter – workers – i den samme AWS-region som de beskyttede objekter. Workers startes automatisk kun under dataoverførsler til/fra Amazon S3-skya eller under genopretning, og efter udførelse slukkes og fjernes de.
Sikkerhedskopiering
Til backupoperationer bruger Veeam Backup for AWS native snapshots (se ). Under backup bruger Veeam Backup for AWS AWS CLI-kommandoer til at oprette snapshots af EBS-volumener, der er vedhæftet EC2-instanser. Derefter, afhængigt af det backup-scenarie, du vælger, opretter Veeam Backup for AWS enten en kæde af native snapshots eller en backup på billedniveau til EC2-instanser.
Native snapshots
Veeam Backup for AWS opretter native snapshots af EC2-instanser på følgende måde:
- Først tages der snapshots af EBS-volumener, der er vedhæftet til denne instans.
- Snapshots af EBS tildeles AWS-tags ved oprettelsen. Nøgler og værdier af disse tags indeholder krypterede metadata. Veeam Backup for AWS betragter EBS-snapshots med metadata som native snapshots for EC2-instansen.
- Hvis EC2-instansen allerede er blevet behandlet af backuppolitikken, kontrollerer Veeam Backup for AWS antallet af point for gendannelse i snapshots kæden. Hvis det overskrider den grænse, der er angivet i politikken, slettes det ældste punkt. Bemærk: Opbevarings- og automatisk slettepolitik (retention) gælder ikke for snapshots, der er oprettet manuelt (det drejer sig kun om snapshots, der er oprettet separat). Sådanne snapshots kan slettes som beskrevet . (Hvis «manuel» forstås som manuel kørsel af politikken uden for tidsplanen, så vil retention gælde for det således oprettede snapshot.)
Backups på billedniveau
Her er, hvordan Veeam Backup for AWS udfører backup på billedniveau:
- Først tages der snapshots af EBS-volumener, der er vedhæftet til den pågældende instans.
- Veeam Backup for AWS bruger EBS snapshots som kilder til backup. Efter afslutningen af backup-proceduren fjernes disse snapshots.
- Derefter startes en hjælpearbejder i den AWS-region, hvor denne instans befinder sig, som hjælper med at behandle dataene fra EC2-instansen.
- Der oprettes EBS-volumener fra de tidsbegrænsede snapshots og tilsluttes hjælpearbejderen.
- Data læses fra EBS-volumenerne på hjælpearbejderen, og derefter sendes dataene til S3-repositoriet, hvor de opbevares i Veeam-format.
- Under den inkrementelle session læser Veeam Backup for AWS metadataene for backupene fra S3-repositoriet og bruger dem til at identificere de blokke, der er ændret siden den foregående session.
- Når backupen er færdig, fjerner Veeam Backup for AWS de tidsbegrænsede EBS-snapshots og hjælpearbejderen fra Amazon EC2.
Datagendannelse
Med Veeam Backup for AWS kan data gendannes på følgende måder:
- Til den oprindelige placering, hvilket overskriver den oprindelige instans. Alle data på denne instans vil blive overskrevet med dem, der er gemt i backupen, og instansens konfiguration bevares.
- Til en ny placering, hvilket opretter en ny instans. I dette scenarie — hvis du vælger at gendanne til en ny placering eller med nye indstillinger — skal du angive konfigurationsparametrene, som vil blive anvendt på instansen efter gendannelsen:
- Region
- Krypteringsindstillinger
- Instansens navn og type
- Netværksindstillinger: Virtual Private Cloud (VPC), subnet, sikkerhedsgruppe
Gendannelse af volumener
Gendannelse af EC2-instansens volumener fra et snapshot eller fra backup understøttes også til den oprindelige eller til en ny placering. I det andet tilfælde skal der angives AWS-region, availability zone og andre parametre for den nye placering.
En hjælpearbejder er også involveret under gendannelsen.
Selve processen ser kort ud som følger (med eksempel på gendannelse fra backup):
- Veeam Backup for AWS starter hjælpearbejderen i den relevante AWS-region, opretter det nødvendige antal tomme EBS-volumener og tilslutter dem til hjælpearbejderen.
- Gendanner data fra backupen til disse volumener.
- Afriver EBS-volumenerne og flytter dem til den ønskede placering (oprindelig eller en anden AWS-region), hvor disse volumener gemmes som separate.
- Fjerner hjælpearbejderen, når operationerne er afsluttet.
Bemærk: Husk, at efter gendannelsen vil volumen ikke automatisk blive vedhæftet til EC2-instansen (det vil blot blive gemt i den angivne placering som et separat EBS-volumen).
Gendannelse af filer
Giver mulighed for at gendanne individuelle filer uden at skulle gendanne hele instansen.
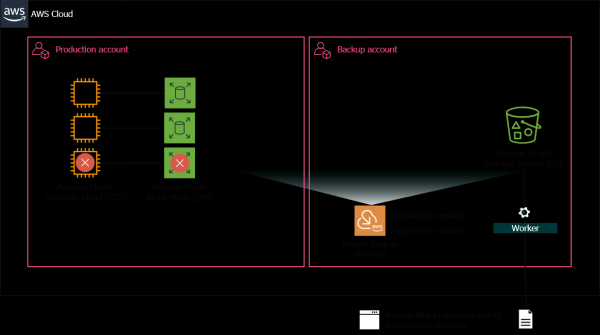
Når du initierer gendannelse på filniveau, får du en URL (baseret på den offentlige DNS-navn på workeren), hvor du kan se hele filstrukturen på gæste-OS'et, finde de nødvendige filer og downloade dem til din lokale maskine.
For at sikre sikkerhed kan du også kontrollere certifikatet og dets fingeraftryk for at være sikker på, at der ikke er MiTM.
Integration med Veeam Backup & Replication
Hvis din infrastruktur har Veeam Backup & Replication implementeret, kan du konfigurere gendannelse af de maskiner, der er inkluderet, til Amazon EC2-clouden ved hjælp af funktionaliteten Direct Restore to AWS og derefter beskytte disse clouddata med Veeam Backup for AWS.
Veeam Backup & Replication understøtter også anvendelse med Amazon S3-lagra, der skabes af Veeam Backup for AWS — du kan gendanne sikkerhedskopier af Amazon EC2-instanser til on-premises infrastruktur.
Funktioner i den gratis version
Den gratis version af Veeam Backup for AWS giver mulighed for at sikkerhedskopiere op til 10 EC2-instanser; gendannelse fra sikkerhedskopier udføres uden begrænsninger.
Bemærk: Anbefales at bruge t2.medium.
Den omtrentlige omkostning for ressourcer er 9,8 USD/måned, baseret på døgnbrug med følgende standardindstillinger:
- EC2 — 1 instans t3.micro
- EBS — 1 GP2-volumen på 8 GB
- Konfiguration for S3-lager — 50 GB Standard S3-lagring, 13.000 S3 PUT-anmodninger, 10.000 S3 GET-anmodninger, 50 GB S3 Select-brug
Nyttige links
Veeam Backup for AWS-løsningen på
(på engelsk).
Kilde: habr.com
