

TL;DR
Absolute Computrace — en teknologi, der gør det muligt at låse computeren (også selvom operativsystemet er geninstalleret eller harddisken er skiftet) for $15 om året. Jeg købte en bærbar computer på eBay, som var låst med denne service. Artiklen beskriver min erfaring med at bekæmpe dette og forsøge at opnå det samme ved hjælp af Intel AMT, men gratis. Lad os straks blive enige om: jeg bryder ikke ind i åbne døre og holder ikke en forelæsning om disse fjernadgangsting, men jeg fortæller en lille baghistorie og hvordan man hurtigt kan sætte fjernadgang til sin maskine op i enhver situation (hvis den er tilsluttet netværket via RJ-45) eller, hvis den er tilsluttet via Wi-Fi, så kun i Windows OS. Desuden kan man indtaste SSID, brugernavn og adgangskode til en bestemt hotspot direkte i Intel AMT, så fjernadgang via Wi-Fi også kan opnås uden at boote ind i systemet. Hvis du installerer drivere til Intel ME på GNU/Linux, så skal alt dette også kunne fungere der. I sidste ende vil det ikke være muligt at låse den bærbare computer eksternt og vise en besked, hvis det er muligt med denne teknologi, men der vil være adgang til fjernskrivebordet og Secure Erase, og det er det vigtigste.
Taxachaufføren kørte væk med min bærbare computer, og jeg besluttede at købe en ny på eBay. Hvad kunne gå galt?
Fra køber til tyv — på blot én opstart
Da jeg kom hjem med laptoppen fra posthuset, gik jeg i gang med at afslutte installationen af Windows 10, og efter at have installeret Firefox, skete der pludselig dette:
Jeg var fuldt ud klar over, at ingen ville modificere distributionspakken til Windows, og hvis nogen gjorde, ville det ikke se så skræmmende ud, og låsningen ville være sket hurtigere. Og endda ville der ikke være nogen grund til at låse noget op, da alt kunne repareres med en geninstallation. Okay, lad os genstarte.
Genstart i BIOS, og nu begynder tingene at blive lidt klarere:
Og til sidst er det helt klart:
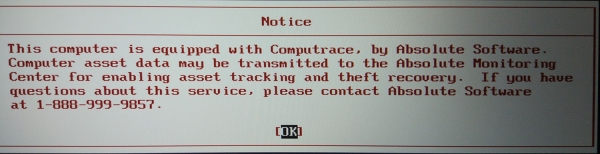
Hvordan kan det være, at jeg bliver trådt på af min egen bærbare computer? Hvad er Computrace?
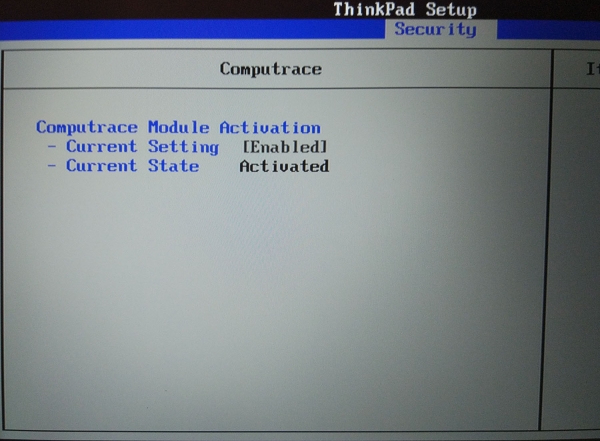
Strengt taget er Computrace et sæt moduler i din EFI BIOS, som efter opstart af Windows OS injicerer trojanere i det, der kontakter en fjernserver fra Absolute Software og tillader, at systemet kan låses over internettet, hvis det er nødvendigt. Du kan læse nærmere her.
mange detaljer og det kan læses der. Med operativsystemer, der ikke er Windows, fungerer Computrace ikke. Desuden, hvis vi tilslutter et lagermedie med Windows, krypteret med BitLocker eller en anden software, vil Computrace heller ikke fungere — modulerne vil simpelthen ikke kunne indsætte deres filer i systemet.
Fjernmæssigt kan sådanne teknologier virke som noget fra rummet, men det ændrer sig hurtigt, når vi indser, at alt dette gøres på det oprindelige UEFI ved hjælp af halvandet tvivlsomme moduler.
Det virker som om denne ting er kold og almagtsfuld, indtil vi for eksempel prøver at starte op i GNU/Linux:
På denne bærbare computer er Computrace-låsningen lige nu aktiveret.
Som man siger,
Hvad skal man gøre?
Der er fire åbenlyse veje til at løse det opståede problem:
- Skrive til sælgeren på eBay
- Skrive til Absolute Software, skaberen og ejeren af Computrace
- Lave en dump fra BIOS-chippen, sende den til nogle tvivlsomme folk, så de kan sende en dump med en patch tilbage, der deaktiverer alle låse og ændrer enheds-ID'et
- Ringe til Lazard
Lad os gennemgå dem en efter en:
- Vi, som alle fornuftige mennesker, skriver først til sælgeren, der solgte os den pågældende vare, og diskuterer problemet med den, der har ansvar for det.
Udført:

- Ifølge en rådgivning fundet dybt på internettet,
Du skal kontakte Absolute Software. De vil have maskinens serienummer og bundkortets serienummer. Du skal også fremlægge 'bevis for køb', som en kvittering. De vil kontakte ejeren, de har i deres system, og få tilladelse til at fjerne den. Forudsat at den ikke er stjålet, vil de så 'markere den til sletning'. Derefter, næste gang du tilslutter dig internettet eller har en åben internetforbindelse, vil et mirakel finde sted, og den vil være væk. Send de oplysninger, jeg nævnte, til TechSupport@absolute.com.
Vi kan også skrive direkte til Absolute og kommunikere med dem om oplåsning. Jeg skyndte mig ikke og valgte at ty til denne løsning først nær slutningen.
- En brutal løsning på problemet var også heldigvis allerede tilgængelig. Her er disse og mange andre computerteknikere på samme eBay og endda indere på Facebook lover at oplåse vores BIOS, hvis vi sender dem en dump og venter et par minutter.
Processen for oplåsning beskrives som følger:
Opløsningsløsningen er endelig tilgængelig og kræver en SPEG-programmør for at kunne flashe BIOS.
Processen er:
- At læse BIOS'et og oprette en gyldig dump. I en Thinkpad er BIOS gift med den interne TPM-chip og indeholder en unik signatur af den, så det er vigtigt, at den originale BIOS er et korrekt udlæsning for at succesfuldt gennemføre hele operationen og for at gendanne BIOS bagefter.
- At patch BIOS-binærfilerne og injicere et lille allservice.ro UEFI-program. Dette program vil læse den sikre eeprom, nulstille TPM-certifikatet og adgangskoden, skrive til den sikre eeprom og rekonstruere alle data.
- Skriv den patchede BIOS dump (dette fungerer kun i den TP forresten), start bærbaren og generer et Hardware-ID. Vi vil sende dig en unik nøgle, der aktiverer Allservice BIOS, mens BIOS indlæses, vil den udføre låseopløsningsrutinen og låse SVP og TPM op.
- Til sidst, skriv den originale BIOS dump tilbage for normale operationer og nyd bærbaren.
Vi kan også deaktivere Computrace eller ændre SN/UUID og nulstille RFID checksumfejl ved at bruge vores UEFI-program på samme måde, hvis nødvendigt.
Prisen for låseopluftningstjenesten er pr. maskine (ligesom vi gør for Macbook/iMac, HP, Acer osv.). For servicepriser og tilgængelighed, læs venligst næste post nedenfor. Du kan kontakte support@allservice.ro for eventuelle forespørgsler.
Ser legit ud! Men dette er også, af åbenlyse grunde, en mulighed for den mest desperate situation, desuden koster hele fornøjelsen $80. Vi lader det være til senere.
- Hvis Lazard har ødelagt alt for mig og beder om at ringe tilbage, så skal man ikke nægte! Lad os få det gjort.
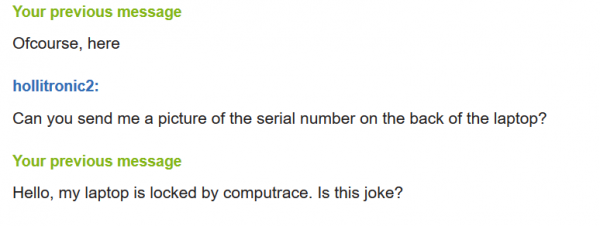
Vi ringer til Lazard aka "den førende finansielle rådgivning og kapitalforvaltning firma i verden, rådgiver om fusioner, opkøb, omstrukturering, kapitalstruktur og strategi".
Mens sælgeren fra eBay svarer, sætter jeg nogle penge ind på zadarma og glæder mig over at skulle tale med, uden tvivl, den mest sjælløse samtalepartner på planeten — supporten fra et stort finansielt selskab fra New York. Pigen tager hurtigt telefonen, lytter til mine nervøse forklaringer om, hvordan jeg købte denne bærbare, registrerer dens serienummer og lover at videregive det til administratorerne, som vil ringe tilbage til mig. Denne proces gentages præcist to gange med en dags forskel. Den tredje gang ventede jeg bevidst til aftenen, så der kl. 10 om morgenen i New York og ringede op, hurtigt oplæste den velkendte tekst om mit køb. To timer senere ringede den samme kvinde tilbage og begyndte at oplæse instruktioner:
— Tryk på escape.
Jeg trykker, men intet sker.
— Noget virker ikke, der ændrer sig ikke noget.
— Fortsæt med at trykke.
— Jeg trykker.
— Nu skal du indtaste: 72406917.
Jeg indtaster. Intet sker.
— Du ved, jeg frygter at dette ikke hjælper... Vent et øjeblik...
Bærbaren genstarter pludselig, systemet indlæses, den irriterende hvide skærm er forsvundet. For sikkerhedsskyld går jeg ind i BIOS, Computrace er ikke aktiveret. Det ser ud til, at alt er i orden. Tak for støtten, jeg skriver til sælgeren at jeg har løst alle problemer selv og slapper af.
OpenMakeshift Computrace Intel AMT baseret
Det, der skete, overraskede mig, men jeg kunne godt lide idéen; min smerte over det spildte blev søgt efter en slags løsning. Jeg ville beskytte min nye bærbare computer, som om det ville give mig min gamle tilbage. Hvis nogen bruger Computrace, så kan jeg vel også bruge det, eller hvad? Der var jo Intel Anti-Theft, som var beskrevet som en fremragende teknologi, der fungerede som den skulle, men blev dræbt af markedets stagnation. Alligevel burde der være et alternativ. Det viste sig, at dette alternativ startede der, hvor det sluttede — på dette område kunne kun Absolute software slå rod.
Lad os først huske, hvad Intel AMT er: det er et sæt biblioteker, der er en del af Intel ME, indlejret i EFI BIOS, så en administrator i et kontor kan styre maskiner i netværket uden at rejse sig fra stolen, selv hvis de ikke starter, ved at tilslutte ISO-filer eksternt, styre via fjernskrivebord osv.
Det hele kører på Minix og omtrent på et sådant niveau:
Invisible Things Lab foreslog at kalde funktionaliteten i Intel vPro / Intel AMT teknologiens beskyttelsesring -3. I denne teknologi indeholder chipsettet, der understøtter vPro-teknologi, en uafhængig mikroprocessor (ARC4-arkitektur), har et separat interface til netværkskortet, eksklusiv adgang til et dedikeret RAM-område (16 MB) og DMA-adgang til hoved-RAM. Programmer kører uafhængigt af centralprocessor, og firmwaren opbevares sammen med BIOS-koderne eller på lignende flash-hukommelse SPI (koden har en kryptografisk signatur). En del af firmwaren er en indbygget webserver. Som standard er AMT deaktiveret, men en del af koden fungerer stadig i denne tilstand, selv når AMT er slået fra. Koden for ring -3 er aktiv, selv i S3 Sleep-strømtilstand.
Det lyder fristende, for hvis vi kan etablere en omvendt forbindelse til en eller anden admin-dashboard ved hjælp af Intel AMT, kan vi få adgang, der ikke er ringere end Computrace (faktisk ikke).
Aktiverer Intel AMT på vores maskine
Først, nogle af jer vil sikkert gerne røre ved dette AMT med jeres egne hænder, men her begynder nuancerne. For det første: du har brug for en processor, der understøtter det. Heldigvis er der ikke noget problem med dette (hvis du ikke har en AMD), for vPro er tilføjet til næsten alle Intel i5, i7 og i9 processorer (du kan se på det) ) siden 2006, og den normale VNC blev først tilføjet i 2010. For det andet: hvis du har en desktop, har du brug for et bundkort med støtte for sådan funktionalitet, specifikt med Q-chipsettet. I bærbare computere er det nok at vide, hvilken processor model du har. Hvis du har støtte for Intel AMT, så er det et godt tegn, og du kan anvende de indstillinger, du finder her. Hvis ikke, så har du enten været uheldig/valgt en processor eller chipset uden denne teknologi, eller du har været heldig med at spare ved at tage en AMD, hvilket også er noget at være glad for.
Ifølge dokumenterne
I usikret tilstand lytter Intel AMT-enheder på port 16992.
I TLS-tilstand lytter Intel AMT-enheder på port 16993.
Intel AMT modtager forbindelser på portene 16992 og 16993. Lad os gå derhen.
Det er nødvendigt at kontrollere, at Intel AMT er aktiveret i BIOS:
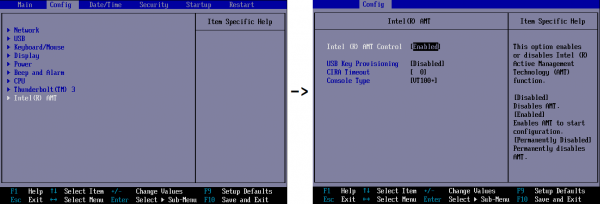
Derefter skal vi genstarte og trykke Ctrl + P under opstarten.
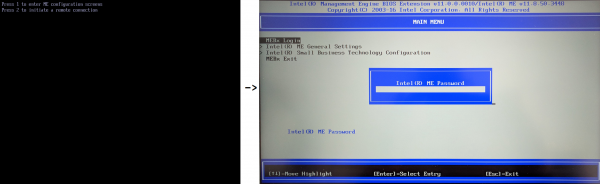
Standardadgangskoden, som sædvanlig, admin.
Skift straks adgangskoden i Intel ME General Settings. Dernæst aktiverer vi netværksadgang i Intel AMT Configuration. Klar. Du er nu officielt ubemærket. Lad os boote ind i systemet.
Nu er der et vigtigt punkt: rent logisk kan vi få adgang til Intel AMT fra localhost og eksternt, men det kan vi ikke. Intel siger, at man kan tilslutte lokalt og ændre indstillingerne ved hjælp af , men jeg kunne simpelthen ikke oprette forbindelse, så jeg fik kun forbindelsen til at fungere eksternt.
Vi tager en enhed og opretter forbindelse via :16992
Sådan ser det ud:
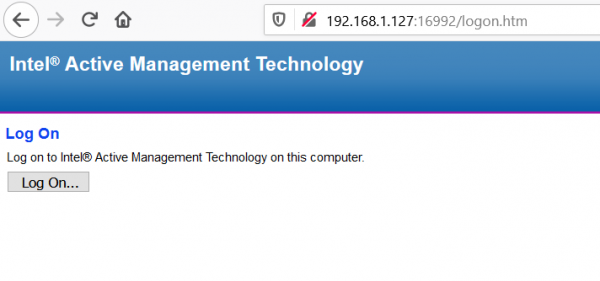
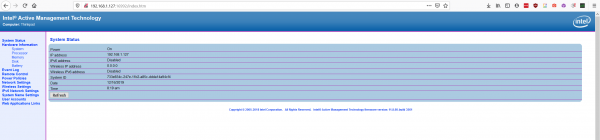
Velkommen til den standard Intel AMT-grænseflade! Hvorfor 'standard'? Fordi den er begrænset og helt ubrugelig til vores formål, og vi vil bruge noget mere seriøst.
Lad os blive bekendt med MeshCommander
Som det ofte er tilfældet — store virksomheder gør noget, og slutbrugerne tilpasser det til deres behov. Det er også sket her.
Denne beskedne (ingen overdrivelse: hans navn findes ikke på hans egen hjemmeside, jeg måtte google) herre ved navn Ylian Saint-Hilaire har udviklet fantastiske værktøjer til arbejde med Intel AMT.
Jeg vil straks påpege hans , i sine videoer viser han klart og tydeligt i realtid, hvordan man løser forskellige opgaver relateret til Intel AMT og dets software.
Lad os begynde med . Download, installer, og prøv at oprette forbindelse til vores maskine:
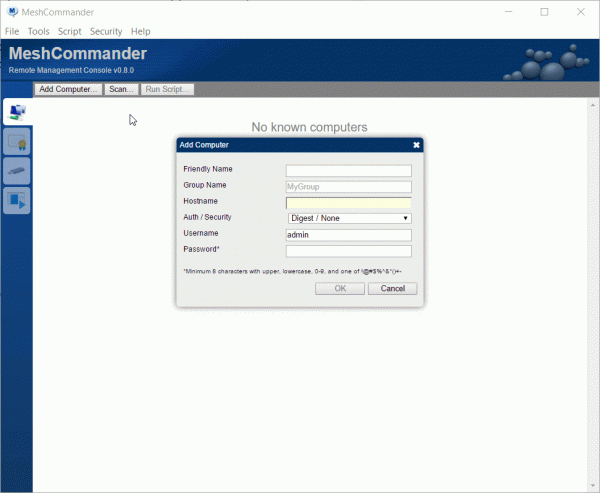
Processen er ikke øjeblikkelig, men til sidst får vi sådan en skærm:
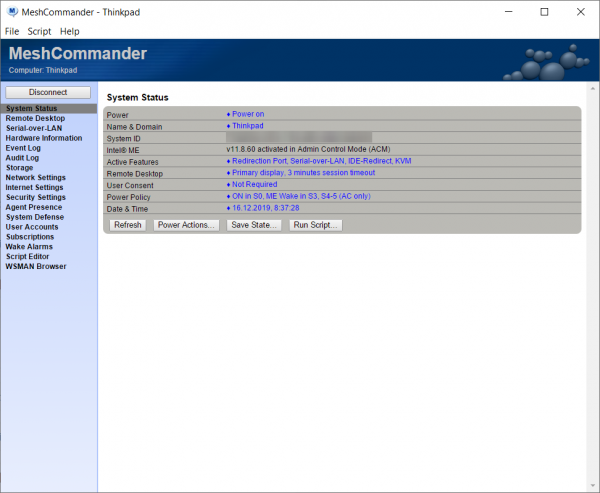
Ikke at jeg er paranoid, men sensitive data vil jeg slette, tilgiv min småsnakk.
Forskellen er, som man siger, åbenlys. Jeg ved ikke, hvorfor Intel-kontrolpanelet ikke har sådan et funktionssæt, men faktum er et faktum: Ylian Saint-Hilaire får betydeligt mere ud af livet. Desuden kan du installere hans webgrænseflade direkte i firmwaren, så du kan bruge alle funktionerne uden værktøjet.
Det gøres sådan:
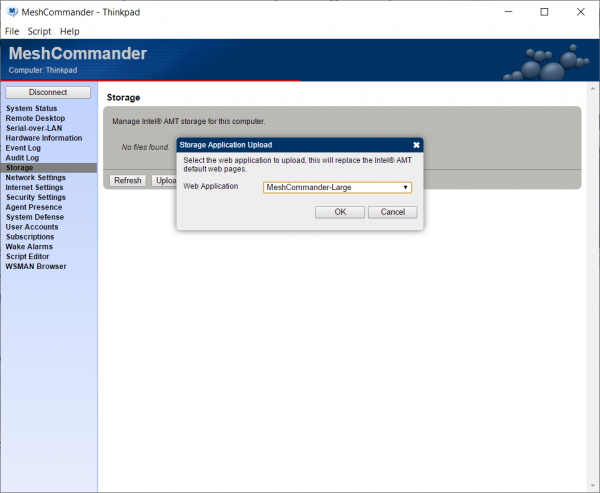
Jeg må nævne, at jeg ikke har brugt denne funktionalitet (Custom web interface) og derfor ikke kan sige noget om dens effektivitet og funktionalitet, da jeg ikke har behov for den.
Du kan lege med funktionaliteten, der er næppe nogen chance for, at du kan ødelægge det, da det hele starter og slutter i BIOS, hvor du kan nulstille alt ved at deaktivere Intel AMT.
Lad os implementere MeshCentral og BackConnect.
Og her begynder det virkelig at blive vildt. Onkelen har ikke bare lavet en klient, men også en hel adminpanel til vores trojaner! Og han har ikke kun lavet det, men .
Kom i gang ved at installere din egen MeshCentral-server, eller hvis du ikke er bekendt med MeshCentral, kan du prøve den offentlige server på egen risiko på MeshCentral.com.
Dette taler positivt for pålideligheden af hans kode, da jeg ikke har fundet nogen nyheder om hacks eller lækager i løbet af tjenestens drift.
Personligt kører jeg MeshCentral på min server, da jeg uden grund mener, at det er mere pålideligt, men der er ikke andet end stress og sjælesorg i dette. Hvis du vil gøre det samme, så der er dokumenter, og containeren med MeshCentral. Dokumenterne beskriver, hvordan man forbinder det hele i NGINX, så implementeringen let kan integreres i dine hjemmemaskiner.
Tilmeld dig på , log ind og opret en Device Group ved at vælge "no agent":
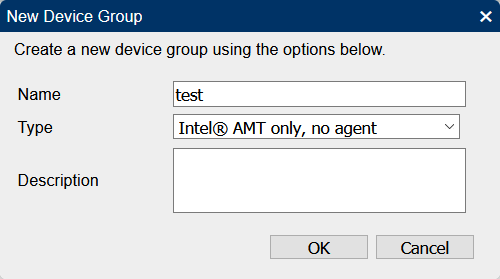
Hvorfor "no agent"? Fordi vi ikke ønsker, at det installerer noget overflødigt, vi ved ikke, hvordan det opfører sig eller hvordan det vil fungere.
Klik på "Add CIRA":
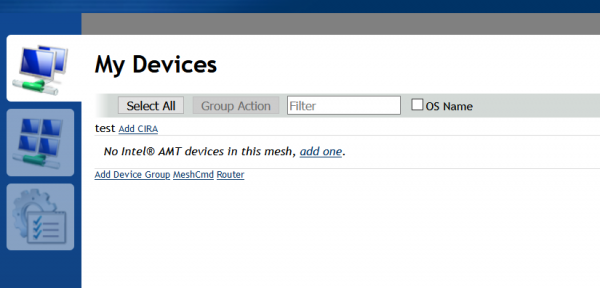
Download cira_setup_test.mescript og brug det i vores MeshCommander på denne måde:
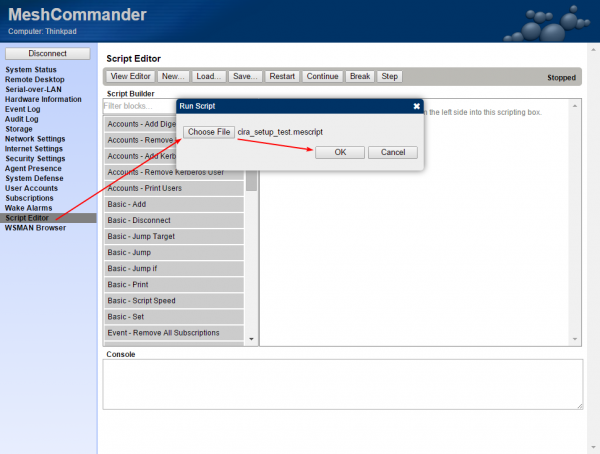
Voilà! Efter noget tid vil vores maskine forbinde til MeshCentral, og vi kan gøre noget med den.
For det første: du skal vide, at vores software ikke vil kommunikere med den eksterne server uden grund. Dette skyldes, at Intel AMT har to tilslutningsmuligheder - via en ekstern server eller direkte lokalt. De kan ikke fungere samtidig. Vores script har allerede konfigureret systemet til fjernarbejde, men du kan have brug for at tilslutte lokalt. For at kunne forbinde lokalt skal du gøre dette her
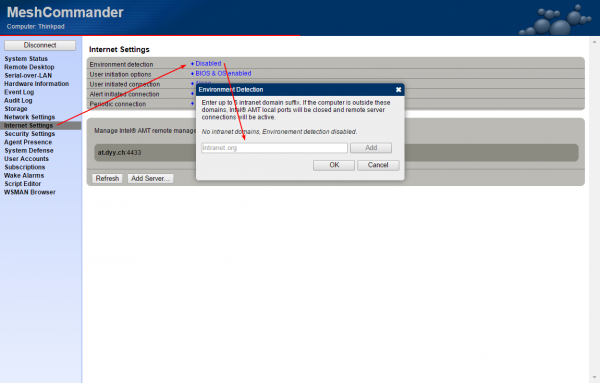
skrive en streng, der er dit lokale domæne (vær opmærksom på, at vores script allerede HAR indtastet en tilfældig streng der, så forbindelsen kan ske eksternt), eller slette alle strenge helt (men så vil den eksterne forbindelse ikke være tilgængelig). For eksempel er mit lokale domæne i OpenWrt lan:
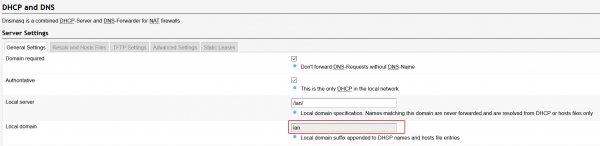
Hvis vi indtaster lan der, og hvis vores maskine er tilsluttet et netværk med dette lokale domæne, vil den eksterne forbindelse ikke være tilgængelig, og de lokale porte 16992 og 16993 vil åbne og modtage forbindelser. Kort sagt, hvis der er et eller andet nonsens, der ikke har relation til dit lokale domæne, så vil softwaren kommunikere. Hvis ikke, skal du selv tilslutte den med kabel, det er alt.
For det andet:
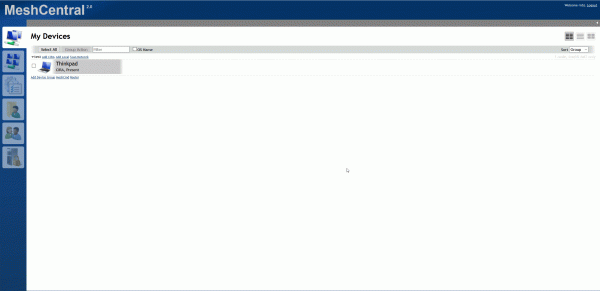
Alt er klart!
Du spørger – men hvor er AntiTheft her? Som jeg sagde i starten – Intel AMT er ikke særlig godt tilpasset til at bekæmpe tyve. At administrere et kontornetværk – det er en ting, men at kæmpe mod personer, der uretmæssigt har overtaget ejendom via internettet – ikke så meget. Lad os se på værktøjerne, der teoretisk kan hjælpe os i kampen for privat ejendom:
- Selvfølgelig er tilstedeværelsen af adgang til maskinen, hvis den er tilsluttet med kabel, eller hvis der er installeret Windows på den, så også via WiFi. Ja, det er barnligt, men det er allerede meget svært for en almindelig person at bruge en sådan bærbar computer, selv hvis nogen pludselig overtager kontrollen. Desuden, selvom jeg ikke kunne finde ud af skripterne, er der sikkert mulighed for kunstnerisk at fjerne nogle funktioner for at blokere/udgive notifikationer.
- Remote Secure Erase with Intel Active Management Technology

Med denne mulighed kan du slette al information fra maskinen på sekunder. Det er ikke afklaret, om det fungerer på SSD'er, der ikke er fra Intel. Her er du kan læse mere detaljeret om denne funktion. Du kan beundre, hvordan den fungerer. Kvaliteten er forfærdelig, men det er kun 10 megabyte, og essensen er klar.
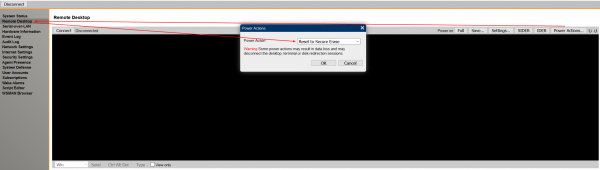
Problemet med udsat udførelse forbliver uløst; med andre ord: man skal holde øje med, hvornår computeren går online for at kunne oprette forbindelse. Jeg formoder, at der også findes en løsning til dette.
I en perfekt udførelse skulle man blokere bærbare computere og vise en eller anden besked, men i vores tilfælde har vi blot ubegribelig adgang, og hvad man så skal gøre videre — det er op til fantasien.
Måske kan du finde ud af at blokere maskinen eller i det mindste vise en meddelelse, skriv hvis du ved det. Tak!
Husk at sætte en adgangskode på BIOS.
Tak til brugeren for korrekturen!
Kilde: habr.com
