

Persondatarets dag, Minsk, 2019. Arrangør: menneskerettighedsorganisationen Human Constanta.
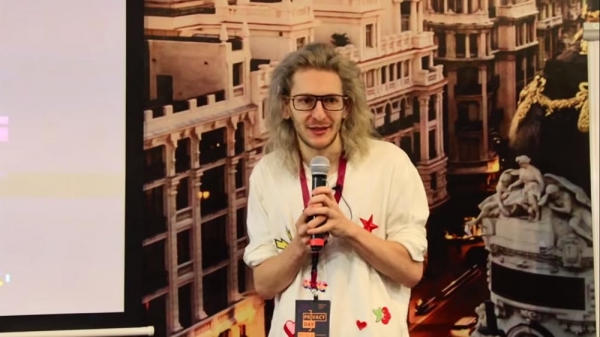
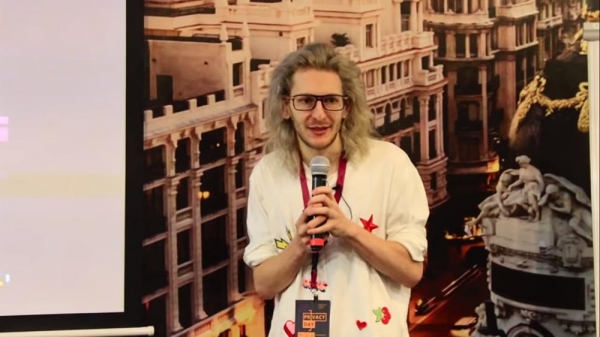
Vært (her efter – V): – Arthur Khachuyan beskæftiger sig med… Kan man sige «på den mørke side» i konteksten af vores konference?
Arthur Khachuyan (her efter – AH): – På virksomheders side – ja.
Q: – Han indsamler dine data, sælger dem til virksomheder.
AH: – Faktisk nej…
Q: – Og han vil fortælle, hvordan virksomheder kan bruge dine data, hvad der sker med data, når de er online. Han vil nok ikke fortælle, hvad man skal gøre med det. Vi må tænke videre…
AH: – Jeg vil fortælle, jeg vil fortælle. Faktisk vil jeg ikke tage lang tid, men på det tidligere arrangement blev jeg præsenteret for en person, hvis «Facebook» endda har blokeret hendes hundes konto.
Hej alle! Mit navn er Arthur. Jeg beskæftiger mig faktisk med behandling og indsamling af data. Selvfølgelig sælger jeg ikke nogen personoplysninger offentligt. Bare for sjov. Mit arbejdsområde er at udvinde viden fra data, der findes i offentlige kilder. Når noget ikke er juridisk personlige data, men man kan udvinde viden fra det og gøre det lige så betydningsfuldt som hvis dataene stammer fra personlige oplysninger. Jeg vil ikke fortælle noget skræmmende. Det handler i virkeligheden om Rusland, men jeg har også nogle tal om Hviderusland.
Hvad er de reelle omfang?
For nylig var jeg i Moskva med en af de ledende, regerende partier (jeg vil ikke sige hvilken), og vi diskuterede implementeringen af et projekt. Så rejser IT-direktøren for denne parti sig og siger: «Det, I sagde, – tal og så videre, – ved I, jeg har modtaget et notat fra 2. afdeling af FSB, hvor der står, at der er 24 millioner russere på sociale medier. Og I siger – 120 et eller andet. Faktisk benytter mere end tredive [millioner] overhovedet ikke internettet». Jeg sagde: «Ja? Nå, okay».
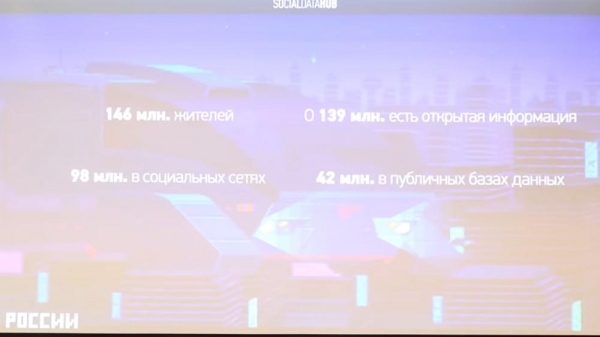
Folk forstår faktisk ikke omfanget. Det er ikke nødvendigvis offentlige instanser, der til fulde forstår, hvordan internettet fungerer, men også min mor, for eksempel. Hun er først nu begyndt at forstå, at kortet i 'Перекрёсток' ikke bare gives for sjov, ikke for de små rabatter, som denne 'Перекрёсток' tilbyder, men fordi hendes oplysninger senere bruges i OFD, køb, prædiktive modeller og så videre.
Generelt er der så mange indbyggere, og så mange af dem er der information om i offentlige kilder. Om nogle er kun efternavnet kendt, om andre er alt kendt, helt ned til det porno, de kan lide (jeg joker altid med det, men det er faktisk sandt); og al mulig information: hvor ofte folk rejser, hvem de mødes med, hvilke køb de laver, hvem de bor sammen med, hvordan de bevæger sig – meget af denne information kan bruges af dårlige, ikke så dårlige og gode fyre (jeg ved ikke engang, hvad for en skala jeg skal finde på, men ikke desto mindre).
Der er sociale medier, som helt klart er en kæmpemæssig samling af åbne data, der udnytter menneskers svagheder, som tilsyneladende råber om privatliv. Men i virkeligheden: hvis du forestiller dig en graf over de sidste 5 år - niveauet af hysteri omkring personlige data stiger, men samtidig falder antallet af lukkede konti på sociale medier år for år. Måske er det ikke helt korrekt at drage konklusioner herudfra, men: det første, der stopper enhver virksomhed, der indsamler data – er simpelthen en lukket konto på sociale medier, fordi en persons mening inde i sin lukkede konto, hvis han ikke har 100.000 tilhængere, faktisk ikke er særlig interessant for nogen analyse; men der er også sådanne tilfælde.
Hvor henter de information om os?
Har dine gamle skolevenner nogensinde kontaktet dig, mennesker som du ikke har talt med i lang tid, og så forsvandt den konto? Der er nogle dårlige aktører, der samler telefonnumre: de analyserer vennelister (og vennelisten er næsten altid offentlig, selvom en person lukker sin profil, eller vennelisten kan genskabes «baglæns» ved at samle alle de andre brugere), de tager en inaktiv ven af dig, laver en kopi af hans profil, sender dig en venneanmodning, du accepterer det og to sekunder senere er kontoen slettet; men din profil forbliver stadig. Sådan gjorde nogle fyre for nylig, da 68 millioner profiler fra Facebook forsvandt et sted – de tilføjede sådan set alle som venner, kopierede denne information, og til og med skrev til nogen i private beskeder, og gjorde noget...
Sociale medier er en enorm informationskilde, i næsten 80 % af tilfældene hentes information om en bestemt person ikke direkte, men fra nærmeste omgivelse – det er alle mulige indirekte kendskaber, tegn (vi kalder det algoritmen «Den Onde Ex»), fordi en bekendt fik mig til at tænke på denne absolut geniale tanke. Hun overvågede aldrig sin kæreste – hun overvågede altid fem af hans venner og vidste altid, hvor han befandt sig. Det er faktisk en anledning til at skrive en videnskabelig artikel.
Der er et enormt antal bots, der også gør forskellige gode og dårlige ting. Der er de harmløse, der simpelthen tilmelder sig dig for senere at reklamere for kosmetik; og så er der seriøse netværk, der forsøger at påtvinge deres mening, især før valg. Jeg ved ikke, hvordan det er i Hviderusland, men i Moskva før de kommunale valg dukkede der af en eller anden grund en enorm mængde uforståelige venner op for mig, og hver af dem agiterede for forskellige kandidater, så de analyserede slet ikke det indhold, jeg forbruger – de prøver bare at påtvinge en eller anden uforståelig reform, selvom jeg slet ikke er registreret i Moskva og ikke vil stemme.
Skrald – en kilde til farlig information
Plus, there's Tor, which isn’t so much underestimated — everyone thinks it’s only for buying drugs or learning how to make weapons. But in reality, there are many data sources available there. Almost all of them are illegal (or semi-legal) because someone could have hacked an airline database on some hacker site and dumped it there. Legally, you cannot use this data, but if you gain some knowledge from it (just like in an American court), for example, an audio recording made without a warrant, you cannot use it, but the knowledge you gained from that audio recording will stay with you — and it’s somewhat the same here.
It's actually a very dangerous thing, so I'm always joking, but it's true. I always order food to the neighboring house because 'Delivery Club' gets hacked very often, and it really has such problems. Recently, I was quite surprised: I ordered groceries, and on the box that I carried to the trash, there was a sticker that said - 'Arthur Khachuyan', with a phone number, apartment address, intercom code, and e-mail. We even actually tried to negotiate with the Moscow municipality to get access to the dump: in general, to visit the waste storage facility and purely out of interest, try to find some mention of personal data — to do something like a mini-research. But we were denied when they found out we wanted to come with the Roskomnadzor employees.
But this is actually the case. Have you seen the amazing movie 'Hackers'? They were rummaging through garbage looking for a piece of some virus. This is also a popular thing — people, when they throw something into open sources, they forget about it. It could be some school site where they wrote a dissertation about the superiority of the white race, and then they went to the State Duma and forgot about it. Such cases have actually occurred.
What are the 'United Russia' members liking?
Hvis du besøger 'toppen' på "Lifnews"... For to år siden lavede mine studerende en undersøgelse: de tog alle deltagerne fra primærvalget af "Enhed Rusland" (de har alle officielt indsendt deres sociale mediekonti til den centrale valgkommission), og kiggede på, hvad de egentlig liker – børneporno, skrald, mærkelige beskeder fra underlige voksne kvinder... Generelt har folk åbenbart glemt dette.
Derefter skrev de et brev om, at tyve personer havde fået deres konti stjålet. Men deres konti blev stjålet for to uger siden, de indsendte dem til valgkommissionen for otte måneder siden, og likes blev givet for to år siden… Generelt, forstår I, ikke? Der er virkelig en kæmpe mængde information, som man altid kan bruge, selv til forskningsformål.
Lidt off-topic: jeg så en nyhed i går, at Roskomnadzor blokerede studerendes "højskole"-undersøgelser fra for to år siden. Måske har nogen set denne nyhed, nej? Det var mine studerende, der lavede en undersøgelse: de samlede data fra "Tor", fra "Hydra"-siden, hvor der sælges stoffer (undskyld, fra "Rampa"), samlet information om, hvad, hvor meget, der står i hvilken region i Rusland, og lavede en undersøgelse. Den blev kaldt "Forbrugerkurv for festdeltagere". Det er selvfølgelig en sjov ting, men set fra et dataanalysens perspektiv er det faktisk et interessant datasæt – jeg deltager stadig i forskellige hackathons i de næste to år. Det er en reel ting – der er meget interessant.
Hvordan Get Contact "købte sjælene" af nysgerrige brugere, og hvorfor det er vigtigt at læse brugeraftalen
Normalt, når man spørger nogen, hvilken datalækage de frygter (især hvis de har dækket deres webkamera), opstiller de altid prioriteterne sådan: hackere, staten, korporationer.
Det er selvfølgelig en joke. Men faktisk har aktive dataanalytikere og forskellige dataforskere stjålet meget mere, end jeg tror, at de skræmmende russere, amerikanere eller andre hackere (indsæt enhver afhængigt af dine politiske overbevisninger). Generelt er alle bange for dette – har alle jer ikke dækket jeres webkamera? I behøver ikke engang at løfte hænderne.
Men hvis hackere gør noget ulovligt, og regeringen har brug for en retskendelse for at få data, så har de sidste drenge [korporationerne] slet ikke brug for noget, fordi de har sådan en ting som en brugeraftale, som ingen nogensinde i livet læser. Jeg håber virkelig, at sådanne arrangementer alligevel vil få folk til at læse aftalerne. Jeg ved ikke, hvordan det er i Hviderusland, men i Moskva midt i det år var der en bølge af appen "GetContact" (I har måske hørt om det), hvor der kom en uklar app, der siger: giv appen adgang til alle dine kontakter, så viser vi dig, hvordan du sjovt blev gemt hos folk.
Det er ikke blevet nævnt i medierne, men mange højtstående medarbejdere har klaget over, at folk nu konstant ringer til dem. Tilsyneladende har administratorerne besluttet at finde Shoigus telefonnummer i denne database, samt nogle andre... Voronov... En ufarlig ting. Men dem, der læste licensaftalen for "GetContact" – der står det skrevet: spam i ubegrænsede mængder i ubegribelig tid, salg af dine data uden kontrol til tredjeparter, uden begrænsning af rettigheder, forældelse og faktisk alt muligt. Og det er faktisk ikke en super sjælden historie. Facebook viste mig 15 gange om dagen, mens jeg var der: "Synchroniser dine kontakter, så finder jeg alle de venner, du har!".
Korporationerne er ligeglade. FZ 152 og GDPR
Men i virkeligheden er prioriteterne i den modsatte retning, fordi korporationer beskyttes af privatret, og derfor er det praktisk talt umuligt at bevise, at de har ret. Og med det faktum, at de er store, skræmmende og meget dyre, er det praktisk talt umuligt. Og hvis du også er i Rusland med forældet lovgivning, er det hele ret dystert.
Ved du, hvad forskellen er mellem den russiske lovgivning (som næsten er belarussisk) og for eksempel GDPR? Den russiske lov 152 beskytter data (det er et levn fra den sovjetiske fortid) – et dokument, der beskytter data mod at lække til andre steder. Men GDPR beskytter brugernes rettigheder – retten til ikke at miste nogle friheder, privilegier eller noget andet, fordi deres data lækker et eller andet sted (de indførte faktisk et begreb kaldet "data-li"). I vores tilfælde kan det, du kan blive beskyldt for, være en bøde for ikke at have et certificeret "open" "Excel" til behandling af personlige data. Jeg håber, at dette en dag vil ændre sig, men jeg tror ikke, det vil ske i den nærmeste fremtid.
Hvad er de reelle muligheder for målretning i dag?
Den første, sandsynligvis skræmmende historie, som alle konstant har tænkt på – er læsningen af private beskeder. Der er sikkert nogen blandt jer, der en gang har sagt noget højt og derefter har modtaget målrettet reklame. Ja, har der været nogen? Ræk hånden op.
Jeg tror faktisk ikke på historien om, at den hypotetiske "Yandex Navigator" genkender direkte lyd i strømmen for alle brugere, fordi dem der har lidt erfaring med stemmegenkendelse forstår, at: for det første, datacentret for "Yandex" skal være fem gange større; men vigtigst af alt, omkostningerne ved at tiltrække en sådan person ville være kæmpestore (for at kunne genkende lyd i strømmen og forstå, hvad en person siger). Men! Der findes faktisk algoritmer, der tagger dig på bestemte nøgleord, så der senere kan laves en form for reklamekommunikation.
Der er blevet lavet mange undersøgelser, og jeg har 100 gange oprettet rene konti, skrevet noget til nogen i beskeder, hvorefter jeg pludselig modtog reklamer, der tilsyneladende ikke havde noget at gøre med dette. Der er faktisk to konklusioner her. Mod denne fortælling – man mener, at en person blot falder ind i en statistisk stikprøve; lad os sige, at du er en 25-årig mand, der netop på det tidspunkt skulle støde på engelskkurser, netop i det øjeblik, du skrev noget til nogen. I det mindste siger Facebook altid dette i retten: at der er en form for adfærd, som vi ikke vil vise dig, som er bygget på data, vi ikke vil vise dig. Vi har interne undersøgelser, som vi bestemt ikke vil vise dig (fordi det hele er en forretningshemmelighed); i det store hele er du havnet i en eller anden statistisk stikprøve, derfor viste vi dig dette.
Hvordan "Facebook" gjorde brugernes privatliv rasende
Desværre er det overhovedet umuligt at bevise, hvis du ikke har en person inde i virksomheden, der kan bekræfte disse handlinger. Men i amerikansk ret gælder det, at en ansats fortrolighedsaftale har højere værdi end deres ønske om at hjælpe dig, derfor vil ingen gøre det. Det er også interessant – for omkring et år eller halvandet siden begyndte der at opstå en trend i Amerika, hvor folk installerede en browserudvidelse for at kryptere Facebook-beskeder: du skriver noget til en person, den krypterer det med en nøgle på deres enhed og sender nonsens i åben adgang.
Facebook har i halvandet år sagsøgt dette firma, og det er stadig uklart på hvilke grundlag (fordi jeg har ikke så meget styr på amerikansk ret), at de fik dem til at fjerne denne app og derefter lavede en ændring i brugeraftalen: hvis du ser, er der en bestemmelse, der siger, at du ikke må sende beskeder i krypteret form – der står noget meget snedigt, at man ikke må bruge kryptografiske algoritmer til at ændre beskeder – nå, sådan er det. Det vil sige, de sagde: enten bruger du vores platform, skriver i åben adgang, eller også skriver du ikke. Og her opstår spørgsmålet: hvorfor har de overhovedet brug for private beskeder?
Private beskeder – en kilde til 100 % pålidelig information
Her er der en meget simpel ting. Alle, der analyserer digitale fodspor og menneskelig aktivitet, forsøger at bruge disse data til marketing eller noget andet – de har en sådan måling som validitet. Det vil sige en bestemt fremstilling af en person – du forstår selvfølgelig, at det ikke er personen selv – denne fremstilling er altid lidt mere succesfuld, lidt bedre. Private meddelelser er reelle oplysninger, man kan få om en person, de er næsten altid 100% pålidelige. For sjældent skriver nogen noget til nogen i private meddelelser for at bedra, og dette kan let kontrolleres – i henhold til andre meddelelser (du forstår, hvad jeg taler om). Pointen er, at viden udvundet på denne måde er næsten 100% pålidelig, så alle prøver altid at få fat i dem.
Men ikke desto mindre er det hele, igen, en meget svær historie at bevise. Og dem, der tror, at der i 'VKontakte' findes adgang for retshåndhævende myndigheder til private meddelelser – det er ikke helt sandt. Hvis du blot ser på historikken over retsanmodninger om oplysning – hvordan 'VKontakte' meget smart (i dette tilfælde Mail.ru) afviser disse anmodninger.
Deres hovedargument er altid: ifølge loven skal retshåndhævende myndigheder argumentere for, hvorfor det lige præcis er nødvendigt at få adgang til private meddelelser. Som regel, hvis det drejer sig om drab, siger efterforskeren altid, at personen sandsynligvis har sagt, hvor han har gemt våbnet (i private meddelelser). Men vi forstår jo, at ingen fornuftig kriminel nogensinde ville skrive til sine medforbrydere i 'VKontakte' om, hvor han har gemt sit skydevåben. Men det er en af de almindelige forklaringer, som embedsmænd bruger.
Her er et andet skræmmende eksempel (jeg blev bedt om at give skræmmende eksempler i dag) – om Rusland (jeg håber, at noget sådant ikke vil ske i Hviderusland): ifølge loven skal efterforskeren have tilstrækkelig vægtige grunde for udbyderen for at kunne afsløre disse oplysninger. Naturligvis er disse troværdige parametre aldrig beskrevet (hvilke de skal være, og i hvilken form), men i Rusland findes der i stigende grad tilfælde, hvor et sådant grundlag opstår i retten, hvis der er en model, som har forudset en bestemt, god eller dårlig, adfærd.
Det vil sige, ingen kan blive dømt (og det er godt) for at være en del af et statistisk udvalg af renracede mordere – og det er godt, fordi det bryder med formodningen om uskyld; men der er præcedenser, hvor resultaterne af sådanne forudsigelser er blevet brugt til at få en retskendelse til at indhente data. Ikke kun i Rusland, forresten. I Amerika findes der også sådan noget. Der har «Palantir» længe været i gang med at score alle, lignende metoder anvendes. En skræmmende historie.
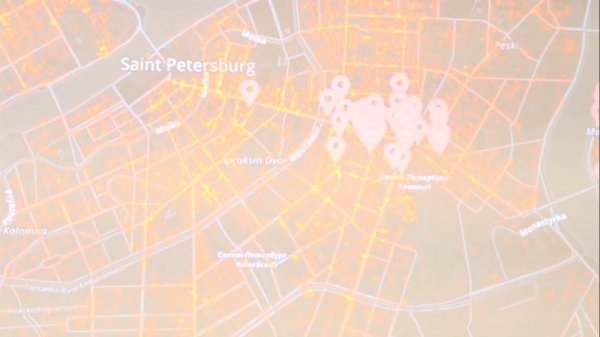
Dette er en undersøgelse, jeg har lavet. Vi gjorde noget sådant: vi gik rundt i Sankt Petersborg, og på de grønne punkter skrev vi nogle nøglepunkter til venner fra «rene» konti – for eksempel «jeg har lyst til at drikke kaffe», «hvor kan man købe vaskepulver?» og så videre. Og så fik vi geolokaliseret reklame som svar. Hvilken magisk måde… Eller som de sagde: «Tilfældighed? Ikke tror jeg!» Det er private beskeder fra «Vkontakte». Beklager Mail.ru, men det er sådan. Enhver, der ønsker det, kan gentage et sådant eksperiment.
For resten sagde Mail, da vi indsendte en klage, at der var Wi-Fi-punkter, som havde opfanget din MAC-adresse. Sådan noget findes også.
Måder at indhente og almindeligt forekommende varianter af «slip» af personlige data
Den næste historie handler om at udvinde yderligere viden, hvoraf en del jeg faktisk har berørt. Et fuldt profileret menneske på sociale medier bærer faktisk 15–20% af den reelle viden, som databehandleren har om dem. Hele den øvrige historie kommer fra meget interessante ting. Hvorfor, tror du, udvikler Google i høj grad biblioteker til computer vision? Især var de blandt de første, der udviklede biblioteker specifikt til analyse og kategorisering af objekter – i baggrunden, i forgrunden, uanset hvor. Fordi det er en kæmpe kilde til ekstra information om, hvilken lejlighed en person har, hvilken bil de kører, hvor de bor, luksusgenstande...
Der var en masse 'hacker' lækager, hvor lærte neurale netværk fra Google blev lækket (jeg ved ikke, hvis de var, men ikke desto mindre). Der var meget interessant om bryststørrelse, taljeomfang – hvad folk ikke forsøgte at finde ud af om andre mennesker baseret på analyse af billeder. Fordi, når en person tager et billede, tænker de jo ikke altid over, hvor meget spændende information man kan få fra det? Og hvor mange viser deres nyfødtes pas i Rusland?.. Eller: 'Hurra, mit barn fik et visa!' Det er virkelig et symptom på det moderne samfund.
Et andet emne (jeg vil dele nogle fakta med jer i dag): i Moskva er den mest almindelige lækage af personlige data fra ejendomsskat, når en liste over skyldnere hænges op på døren, og disse skyldnere så sagsøger, fordi deres personlige oplysninger blev offentliggjort uden deres samtykke. Hvem ved, måske sker det samme for dig... Pointen er, at når man gør noget, ved man ikke, hvad der var på det billede, og hvad der ikke var. Der er mange nummerplader nu.
Vi lavede engang en undersøgelse – prøvede at forstå, hvor mange mennesker der havde åbne billeder af deres biler (de har i den henseende lovovertrædelser osv.) – desværre kunne det kun gøres gennem lækkede databaser fra trafikpolitiet, hvor der kun er nummerpladen (en ikke særlig pålidelig information), men det var også interessant.
Din næste annonce afhænger af, hvordan du 'forbrugte' den forrige
Dette er den første historie. Den anden historie handler om adfærd og indhold, som en person forbruger, fordi en af de vigtigste metrikker, som sociale medier forsøger at bygge omkring dig, er, hvordan du interagerer med reklamer. Uanset hvor præcise og fantastiske algoritmerne måtte være, eller hvor godt kunstig intelligens fungerer, så er den reelle prioritet for sociale medier altid at tjene penge. Derfor, hvis en hypotetisk 'Coca-Cola' kommer og siger - 'Jeg ønsker, at alle indbyggerne i Hviderusland skal se mit opslag' - så vil de se det, uanset hvad algoritmerne mener om den person, og hvordan de målretter ham. Du har garanteret modtaget reklamer, som slet ikke er super-målrettede, og som ikke har noget at gøre med dig. For denne irrelevante reklame er der blevet betalt rigtig mange penge.
Men en af de vigtigste metrikker er at forstå, hvilket indhold du interagerer bedst med, præcist - hvordan du reagerer på det, for at vise dig lignende reklamehistorier. Og tilsvarende er det en metrik for, hvordan du interagerer med reklamer: hvem blokkerer dem, hvem gør ikke, hvordan klikker en person, læser han kun overskrifterne, eller dykker han helt ned i materialet; og derefter fortsætte med at holde dig i, som det nu kaldes, 'filterboblen', så du fortsætter med at interagere med dette indhold.
Hvis du nogensinde skulle finde det interessant, så prøv at blokere al reklame fra sociale medier i en længere periode, måske en uge eller en måned: hvis de viser dig en annonce - så lukker du den. Hvis man analyserer dette og lægger det på en graf, vil der være en interessant historie: hvis du i en uge blokerer reklamer, vil de i den kommende uge vise dig dem i en forstærket version og generelt fra forskellige kategorier; det vil sige, hvis du for eksempel elsker hunde, og de viser dig hundereklamer - hvis du blokerer alle hunde, så begynder de at vise dig alt muligt irrelevant fra forskellige varianter, for at forsøge at forstå, hvad du har brug for.
Og til sidst vil de spytte ud og markere dig som en person, der ikke interagerer med reklamer, sætte et betinget kryds for dig, og på det tidspunkt vil de begynde at vise dig reklamer fra kun de rigeste brands. Det vil sige, at du på det tidspunkt kun vil se reklamer fra "Coca-Cola", "Kit-Kat", "Unilever" og alle de mennesker, der "betaler" store penge for at øge visningerne. Udfør et eksperiment i løbet af en måned: bloker al reklame i en eller to uger, så se alt tilfældigt fantastisk, og bloker det — til sidst vil du kun se reklamer, som det senere viser sig (og siger reklamebureauerne), kun fra kunder, der betaler for visninger, fordi det er umuligt at forstå, hvordan du interagerer med disse reklamer.
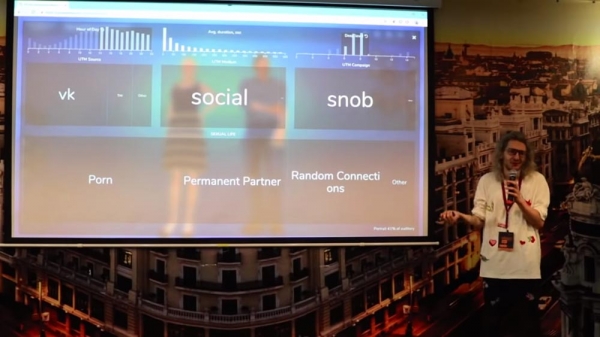
Pornografi ses oftere af dem, der har en tendens til at dykke dybt ned i indholdet.
Derfor er det her en historie om alt slags adfærdssporing. Jeg har et interessant eksempel – besøgende på et offentligt websted. Det sjoveste er, at jo dybere folk ser, desto flere af disse personer foretrækker at se pornografi frem for traditionelle relationer. "Undskyld", at jeg hele tiden taler om dette emne, men jeg har faktisk meget gode forhold til "Pornhub", og det er altid meget interessante undersøgelser, fordi emnet, som virker forbudt, fortæller meget om mennesker. Og de følgende punkter om trafikafkast ... Vi vil også huske "Pornhub"!
Hvad betragtes som personlige data, og kan man låse "iPhone" op med 3D-modellen af ansigtet?
Min favorit er at omgå loven om personlige data. Hvis du læser den tekniske dokumentation fra "Facebook", som har givet nogle interne dokumenter (for eksempel til retten), vil du ikke finde nogen omtale af ansigtsgenkendelse eller stemmeanalyse. Der vil være meget komplekse formuleringer, som ingen kvalificerede jurister kan finde inden for lovgivningen. Det fungerer omtrent lige sådan i Rusland – jeg vil vise dig noget her.
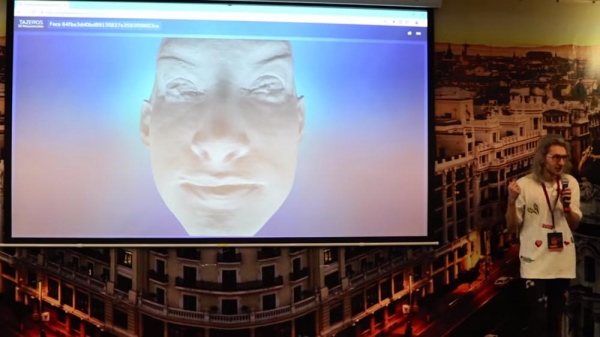
Hvad ser I her? Enhver normal person ville sige, at det er et ansigt. Dette er i øvrigt Sasha Grey, tror jeg. Og juridisk set er det en matrix af nogle dimser med 300.000 tredimensionale punkter. Om det er godt eller dårligt, men ifølge loven betragtes det ikke som persondata. Generelt anser RKN i Rusland ikke et enkelt billede som persondata – de mener, det er persondata, hvis der er noget andet ved siden af (for eksempel navn og telefonnummer), men selve billedet er overhovedet ingenting. Så snart loven om biometriske data blev indført, og biometriske data blev ligestillet med persondata (groft sagt), begyndte alle at sige: det er ikke biometriske data, det er en punktmasse! Især, hvis man tager en direkte eller invers Fourier-transformation af denne punktmasse, virker det som om De ikke kan de-anonymisere personen tilbage fra denne transformation, men De kan identificere ham. Teoretisk set overtræder loven ikke.
Jeg har også lavet en anden undersøgelse: det er en algoritme, der konstruerer en tredimensionel rekonstruktion af ansigtet ud fra åbne kilder – vi tager en konto på "Instagram" og kan derefter printe ansigtet på en 3D-printer. For øvrigt, hvis nogen er interesseret, har jeg et link tilgængeligt; hvis nogen pludselig ønsker at låse en "iPhone" op... Bare en joke – "iPhone" kan ikke låses op; kvaliteten er lavet.
En lukket profil er et plus for sikkerheden.
Dette er det første punkt, og det andet... Jeg har allerede berørt det, at information oftest hentes fra brugerens omgivelser. Dette billede tegnede jeg i 2017: en gennemsnitlig bruger af russiske sociale netværk – han er indenfor, han har i gennemsnit 200–300 venner, hans venners venner og hans venners venners venner.
Tak til sociale netværk for at have indført algoritmer til "smarte" e-strømme, der angiveligt skal øge chancen for, at De støder på interessant indhold. Antallet af personer kan på enhver tilfældig tid se det indhold, De producerer, selvom Deres konto kun har begrænsede niveauer af privatliv (kun for venner af venner og så videre). Dette er venner af venner:
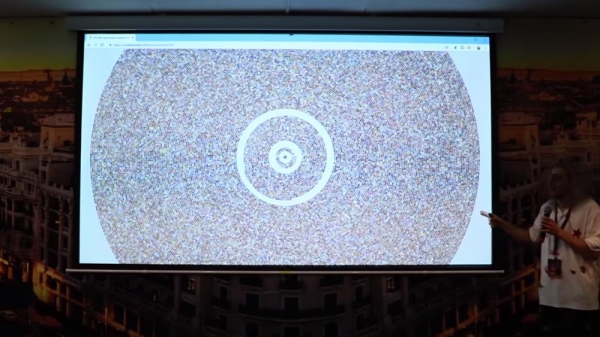
Hvis nogen tror, at når de i VK vælger at se "venner af venner" i "Mine indlæg", så svarer tre håndtryk til cirka 800.000 personer, hvilket egentlig ikke er så få, men det afhænger af dit indhold. Måske laver du nogle upassende streams, og alle disse venner af venner kan interagere med dette indhold. Nogen af dem kan dele noget et eller andet sted; alle har en feed af likes, som sandsynligvis vil blive afskaffet, fordi det ikke er en særlig smart ting. Derfor kan indholdet i hvilken som helst tid havne et eller andet sted.
VK lancerede i fjor også meget lukkede profiler, men de er kun blevet brugt af et meget begrænset antal mennesker (jeg vil ikke nævne hvor mange, men meget få!). Måske tænker folk over det engang – jeg håber faktisk oprigtigt på det. Alle undersøgelser er konstant rettet mod at hjælpe folk med at forstå omfanget af problemerne. Fordi før nogen konkret berøres af nogle skræmmende ting, vil de aldrig tænke på det. Lad os gå videre.
Myndighederne ved ikke, hvad personlige data er, og de skynder sig ikke med at give en definition.
Enhver ekspert inden for lovgivning om personlige data siger altid det samme: man må aldrig kombinere forskellige datakilder, fordi her har du e-mails (det er én type personoplysninger med nogle anonymiserede identifikatorer), og her – navne og adresser… Hvis man kombinerer det hele, vil de tilsyneladende blive personoplysninger. Generelt ville det være korrekt først at berøre dette emne, men jeg tror, at I allerede er involveret i det og er klar over, hvordan loven virker.
Faktisk ved ingen, hvad personlige data er. Et vigtigt koncept! Når jeg går ind i de offentlige myndigheder, siger jeg: "En flaske cognac til den, der kan fortælle, hvad personlige data er." Og ingen kan sige noget. Hvorfor? Ikke fordi de er dumme, men fordi ingen ønsker at tage ansvar på sig. Fordi hvis Roskomnadzor siger, at dette er personlige data, så vil nogen gøre noget dagen efter, og de vil være ansvarlige; og de er et organ for den udøvende magt og burde overhovedet ikke tage ansvar for noget.
Essensen er, at loven klart angiver, at personlige data er de data, man kan identificere en person med. Der gives et eksempel: navn, adresse, telefonnummer. Men vi ved, at man også kan identificere en person ud fra, hvordan de trykker på knapperne, hvordan de interagerer med grænsefladen og via andre indirekte parametre. Hvis nogen er interesseret: der findes en masse smuthuller i stort set hver branche.
Identifikatorer, der afslører os
For eksempel begyndte alle at sætte prikker for at opfange MAC-adresser (har du sikkert stødt på?) – de kloge (eller måske grådige) producenter af mobiludstyr, som Apple og Google, indførte hurtigt algoritmer, der genererer en tilfældig MAC-adresse, så man ikke kunne identificeres, når man går rundt i byen og sender sin MAC-adresse til alle. Men de kloge personer tænkte endnu længere og fandt på en ny historie.
For eksempel kan du få en licens som mobiloperatør; når du får denne licens, får du adgang til en ting, der kaldes protokol SS7, hvormed du kan se en slags æter af mobiloperatører; der findes en masse forskellige identifikatorer, som ikke er personlige data. Før var det IMEI, og nu er der faktisk nogen, der har taget initiativ til at opbygge en fælles database af disse 'IMEI'er' i Rusland. Den skulle angiveligt eksistere, men alligevel.
Der er også mange identifikatorer – for eksempel IMCI (identifikator for mobiludstyr), som hverken er personlige data eller knyttet til andre ting, og derfor kan den opbevares uden nogen lovgivningsmæssige konsekvenser, og man kan derefter bytte disse identifikatorer med nogen for at kommunikere med en person senere.
Kulturen for håndtering af personlige data er på et lavt niveau
Generelt er essensen, at alle nu er meget optaget af at fusionere data, og de fleste virksomheder, der foretager denne fusion, tænker nogle gange slet ikke over det. For eksempel kom en bank, indgik en fortrolighedsaftale med et scoringfirma og sendte dem 100.000 af sine kunder...
Og ikke altid indeholder denne banks aftale en klausul om overførsel af data til tredjeparter. Disse kunder har forsinket noget, og det er uklart, hvor denne database så er endt – i de fleste virksomheder i Rusland findes der ikke en kultur for sletning af data... – denne «Excel» vil sikkert et eller andet sted ligge på sekretærens computer.
Vores data kan blive solgt ved hvert køb i butikkken.
Der findes mange ordninger, der tilsyneladende er lovlige (altså lovlige). For eksempel er historien følgende: ud af 15 af de største russiske banker er der kun to, der rent faktisk er sms-gateways – «Tinkoff» og «Alfa», det vil sige, de sender selv deres sms'er. De øvrige banker bruger sms-gateways til at sende sms'er til slutkunderne. Disse sms-gateways har næsten altid ret til at analysere indholdet (fx med henblik på sikkerhed og nogle egne konklusioner) for senere at kunne sælge aggregeret statistik. Disse sms-gateways har et samarbejde med operatører af finansielle data, der håndterer kvitteringer.
Og resultatet bliver følgende: du er kommet til kassen, operatøren for de finansielle data (givet, ikke givet dit telefonnummer – på en eller anden måde er det knyttet der)... du modtager en sms på dit telefonnummer, sms-gatewayen ser de sidste 4 cifre af kortet og telefonnummeret. Vi ved, hvornår du har foretaget transaktionen fra operatøren for de finansielle data, og i sms'erne ved vi (nu ved vi), på hvilket nummer informationen om fradrag af et bestemt beløb med de sidste fire cifre af kortet er sendt. De sidste fire cifre af kortet er ikke identifikatorer for dig, de overtræder ikke loven, fordi man ikke kan de-anonymisere dig ud fra dem, og beløbet for transaktionen gør det heller ikke.
Men hvis du har aftalt det med operatøren af de finansielle data – så ved du, i hvilket tidsvindue (plus-minus 5 minutter) du skal modtage denne sms. Således bliver du hurtigt knyttet til dit telefonnummer i OFD, og dit telefonnummer er knyttet til reklameidentifikatorer, faktisk alt muligt. Derfor kan de nemt forfølge dig: du kom i butikken, og senere sender de dig noget nonsens uden tilladelse. Jeg tror, der er næppe nogen i denne sal, der har skrevet en klage til FAS angående spam. Det er der næppe nogen, måske kun mig.
Papirarbejde er en arkaisk, men effektiv måde at kæmpe for sine rettigheder.
Det fungerer virkelig godt. Sandt nok skal man vente halvandet år, men FAS vil faktisk gennemføre en kontrol: hvem, hvordan, hvem har givet data, hvorfor, hvorhen og så videre.
Spørgsmål fra forsamlingen (herefter – F): – Der er ikke FAS i Hviderusland. Det er et andet land.
AH: – Ja, jeg forstår. Der må dog være en eller anden analog...
Modstridende bemærkninger kommer fra salen.
AH: – Godt, dårligt eksempel, "sorry". Det er ikke det, der er vigtigt. Blandt mine venner kender jeg ingen, der overhovedet kender til denne historie – at man kan gå hen og skrive, og de så vil arbejde på det i et år mere.
En anden historie, som også udvikler sig meget i Rusland, men jeg tror, I vil finde en analog i jeres eget land. Jeg elsker at gøre sådan, når en offentlig institution har dårlige kommunikationer med dig, som en bank eller noget andet – du siger: "Giv mig et papir." Og så skriver du på papiret: "I henhold til punkt 14 i lov nr. 152 beder jeg om, at behandling af personoplysninger sker på papir." Jeg ved ikke, hvordan det præcist fungerer i Hviderusland, men det må der helt sikkert være en procedure for. Ifølge russisk lov kan de ikke nægte at yde denne tjeneste baseret på dette.
Jeg kender faktisk mange mennesker, der har sendt noget lignende til Mail.ru og bedt om, at deres personoplysninger skulle håndteres på papir. Mail.ru har længe forsøgt at undgå det. Jeg kender endda en udvikler fra «Yandex», som blev offer for en spøg: de slettede hans konto på VK og sendte ham en bunke udskrevne skærmbilleder, og sagde, at de ville sende ham skærmbilleder hver gang, han ønskede at opdatere sin side.
Morsomt, men det er trods alt et reelt alternativ, hvis nogen virkelig bekymrer sig om sine data, på den ene side… På den anden side sagde den samme RKN til mig, at denne aftale om behandling af personoplysninger er formel, og at loven også forudser flere måder at give denne samtykke. At jeg for eksempel blev inviteret her til arrangementet, og hvis for eksempel Human Constanta ikke behøver at indgå en aftale om behandling af personoplysninger i henhold til russisk lov (fordi det faktum, at jeg ankom og accepterede at tale, allerede er en samtykke til behandling af personoplysninger), så indhenter alle stadig disse papirdokumenter. Men RKN sagde til mig, at det ikke er et faktum, at de sandsynligvis vil blive irrelevante engang.
Jeg håber, at der aldrig vil blive skabt en enhedsoperatør for personoplysninger i Rusland, Gud forbyde det, for det værste, der kan ske, er at samle alle personoplysninger i én kurv, og det der vil være endnu værre, er at samle dem i en statslig kurv. For man aner aldrig, hvad der vil ske med det hele.
Virksomheder udveksler personoplysninger, og lovgivningen regulerer dette svagt.
De fleste virksomheder udveksler visse data og identifikatorer. Det kan være en butik med en bank, og så – en bank med et socialt medie, og et socialt medie – endnu noget... Og til sidst får disse personer en vis kritisk masse af viden, som de kan bruge på en eller anden måde, og al denne viden prøver de i øjeblikket at holde for sig selv. Men det ender alligevel med at havne i reklame trafik eller et andet sted.
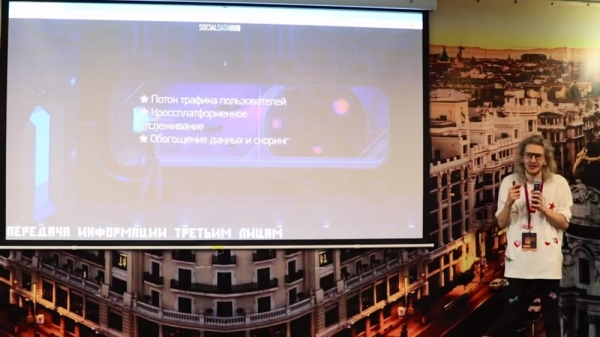
At overføre data til tredjeparter er det mest underholdende, der kan ske, fordi lovene ikke beskriver, hvem disse tredjeparter er, eller hvem de faktisk bør betragtes som «tredje» parter. For resten er dette en meget almindelig sætning blandt amerikanske advokater – de omtaler det som Third parties – Hvem anser du for tredjeparter: bedstemor, oldemor?… Der var endda en sag i Amerika, hvor nogen data blev afsløret, og personen gik i retten, og de beviste, at denne person via flere venner kender ejeren af dataene – et bestemt antal håndtryk, de henviste til nogle underlige sociologiske undersøgelser – og beviste, at disse mennesker ikke kan betragtes som tredjeparter for hinanden. Sjovt. Men faktum er, at overførsel af sådanne data er meget almindeligt.
Selv hvis du besøger en hjemmeside, hvor der er en tæller til identifikation – denne tæller har ret til at overføre data fra denne trafik et eller andet sted (til «Clickstream», ejere af reklameplatforme for hvad som helst, «Pornhub», for eksempel). «Pornhub», hvis nogen af jer er webudviklere, – tjek hvor mange tracking pixels der er på «Pornhub» hjemmesiden. Man går simpelthen ind – der indlæses et stort antal javascript, som angiveligt skal forbedre websidens funktionaliteter. I virkeligheden sætter de cross-domain «cookies», hvad der nu ikke er, for denne information er altid meget værdifuld på «clickstream» markedet.
Facebook driver og har ikke til hensigt at tage masken af.
Selvfølgelig fortæller ingen store aktører nogensinde, hvem de sælger data til, og hvordan de gør det. Derfor forsøger Europa nu at sagsøge Facebook. Efter indførelsen af GDPR forsøger Den Europæiske Union at få Facebook til at afsløre deres algoritmer for videresalg af data til tredjepart.
Facebook gør dette ikke og erklærer højt og tydeligt, at de ikke gør det, fordi de er en 'verdensorganisation' (det er et citat fra et brev, de sendte til mig), de er 'mod skadelig brug af teknologi' (især hvis du sælger ansigtsgenkendelse til Kreml). Kort sagt, essensen er, at Facebook ikke er helt ærlig: deres hovedmål og det, der vil ske, så snart en sådan mekanisme afsløres – det bliver muligt reelt at beregne reklameindtjening, og man vil kunne forstå den reelle værdi af reklameannoncer.
Antag, hvis Facebook lige nu siger til dig, at prisen for en reklamevisning er 5 rubler, og vi sælger den til dig for 3 (og på en eller anden måde beholder vi to rubler), og de får, hypotetisk, 5% fortjeneste på disse reklamevisninger. I realiteten er det ikke 5%, men 505, fordi hvis denne algoritme kommer frem (hvem og hvordan Facebook har givet kliksstrømme, besøgsdata, pixeldata til forskellige reklamenetværk), viser det sig, at de tjener meget flere penge, end de fortæller. Og sagen er ikke pengene i sig selv, men det faktum, at omkostningen pr. klik er en rubel, men i virkeligheden er det hundrededele af en kopeck.
Så essensen er, at alle forsøger at skjule denne form for overførsel, hvad enten det er reklamer eller ikke-reklame trafik, men den eksisterer. Desværre er der ingen måde at finde ud af det juridisk, fordi virksomhederne er private, og alt hvad de har internt er deres private ret og deres forretningshemmelighed. Men lignende historier er ofte dukket op der.
Narkotikasmuglere er forudsigelige og 'afslører' sig på Avito.
Det sidste billede fra denne præsentation. Det er sjovt, og essensen af det er, at der er nogle grupper af mennesker, som er meget bekymrede for deres personlige oplysninger. Og det er faktisk godt! Dette eksempel handler om en sådan gruppe mennesker som narkotikasmuglere. Det virker som om, at mennesker, der burde være meget bekymrede for deres personlige oplysninger…
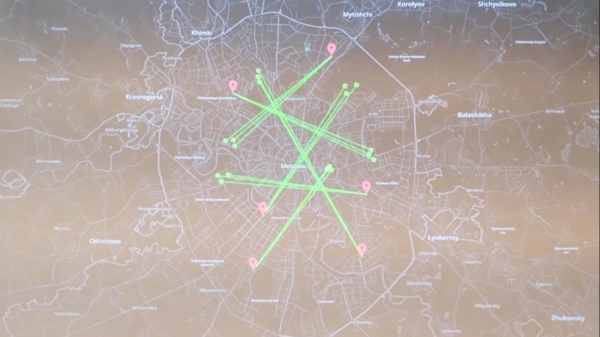
Dette er en undersøgelse, der blev udført i begyndelsen af året under opsyn af kompetente myndigheder. Ja, det er et script, der har fået penge til at købe stoffer i 'Telegram' og 'Tor', men kun fra de personer, der kunne identificeres.
Faktisk brænder næsten alle narkohandlere i Moskva sig på det, at deres telefonnumre overhovedet ikke findes i åbne kilder, men før eller siden vil de sælge noget på 'Avito', som vil vise deres omtrentlige placering. Essensen er, at de røde prikker viser, hvor folk bor, og de grønne prikker viser, hvor de rejser for at efterlade, ja, I ved hvad. Det var en del af algoritmen, der forudsagde placeringen af patrulje- og kontroltjenester, men disse drenge fra Moskva forsøger altid at køre diagonal og holde sig langt væk.
De mener, at hvis de bor øverst til venstre, så skal de køre øverst til højre, og der vil de aldrig blive fundet. Jeg siger dette for at pointere, at hvis du prøver at skjule dig for de allestedsnærværende algoritmer, så er den bedste strategi at ændre adfærd: installere en 'Proxy' for at randomisere besøg, ejerskab og så videre. Gud skal vide, at der endda er algoritmer og plugins, der ændrer browserstørrelsen med et par pixels, så det ikke er muligt at beregne underskriften, 'fingeraftrykket' af browseren og identificere dig.
Det var alt for mig. Hvis du har spørgsmål, så sig endelig til. Her er et link til præsentationen.
Spørgsmål fra salen (Z): – Kan du venligst sige, hvad angår brugen af 'Tor', set fra perspektivet om trafiksporing… Vil du anbefale det?
Det er svært at skjule sig, men det er muligt.
AH: – "Tor"? Der er ingen "Tor" overhovedet. Jeg ved dog ikke, hvordan det er i Hviderusland – i Rusland bør man under ingen omstændigheder gå ind i det, fordi stort set alle "grace nodes" pludselig tilføjer nogle pakker til din trafik. Jeg ved ikke hvilke, men hvis du kigger: der er "noder", som markerer trafikken – det er uklart, hvem der gør det og med hvilket formål – men nogen markerer det i overskriften, så man senere kan forstå det. I Rusland opbevares al trafik i øjeblikket, selvom den opbevares i krypteret form, og alle snakker om "Yarovs pakke" omkring den krypterede trafik, men den forbliver mærket, det vil sige, den kan ikke bruges, eller dekrypteres...
Z: – I Europa er den allerede blevet opbevaret i lang tid, i ti år måske.
AH: – Ja, jeg forstår. Alle gør grin med det – ligesom, I opbevarer HTTPS, som er umuligt at læse. Indholdet kan ikke læses, men man kan forstå, hvor pakkerne kom fra ved bestemte algoritmer – efter vægt af pakkerne, længde osv. Og når du har alle udbyderne under kontrol, har du selvfølgelig alt hovedudstyret og alle pas...
Z: – Hvilken browser anbefaler du at bruge?
AH: – Til "Tor"?
Z: – Nej, slet ikke.
AH: – Nå, jeg ved ikke. Jeg bruger faktisk "Chrome", men udelukkende fordi udviklervinduet der er mest praktisk. Hvis jeg pludselig har behov for at gå ind et sted, vil jeg gå til en café. Men man skal ikke logge ind med det rigtige SIM-kort.
Z: – Du nævnte nogle studerende. Underviser du et eller andet sted eller holder du nogle kurser?
AH: – Ja, vi har kandidatuddannelser i datjournalistik. Vi lærer journalister at indsamle data, analysere – de laver periodisk sådanne undersøgelser.
Der findes ingen sikre applikationer
Z: – Det er ikke sikkert at kommunikere med venner på "Facebook" og "VKontakte", for så ikke at få kontekstannoncer. Hvordan kan man øge sikkerheden?
AH: – Spørgsmålet er, hvad du anser for et acceptabelt sikkerhedsniveau. I princippet findes der ikke ordet «sikker». Spørgsmålet er, hvad du anser for acceptabelt. Nogle anser det for acceptabelt at udveksle intime billeder gennem «Facebook», mens nogle ansatte i efterretningstjenester mener, at alt, hvad der siges mundtligt, selv til den nærmeste person – allerede i praksis er usikkert. Hvis du ikke ønsker, at sociale medier skal vide noget om det, så er det bedst ikke at skrive om det. Jeg kender ikke til sikre apps. Jeg frygter, at der ikke er nogen. Og det er normalt i betragtning af, at enhver ejer af enhver app skal finde en måde at tjene penge på, selvom appen er gratis, eller hvis det er et medie. Det virker gratis, men den skal stadig leve af noget. Derfor findes der ikke noget helt sikkert. Du skal kun beslutte for dig selv, hvad der er acceptabelt.
Z: – Hvad bruger du?
AH: – Sociale medier?
Z: – Fra messenger-apps.
AH: – Fra messenger-apps bruger jeg den vigtigste statslige messenger i Den Russiske Føderation – «Telegram».
Z: – «Viber». Er den sikker?
AH: – Hør, jeg kender ikke meget til messenger-apps. Ærligt talt, jeg tror ikke på sikkerheden, fordi det ville være ret underligt. Selvom «Telegram» angiveligt er open source, og dens krypteringsalgoritmer er offentliggjort. Men det er også en snedig ting, fordi klienten er open source, mens ingen har set serverne. Jeg tror ikke, at det er sikkert: der er meget spam, bots osv. i «Viber». Jeg ved det ikke. Jeg synes, det hele fungerer ikke særlig godt.
Hvem er farligere – virksomheder eller staten?
Værten (V): – Jeg har et spørgsmål til dig. Se, du har nævnt det et par gange i forbifarten – at staten… For mange data er ikke særlig godt… Virksomheder har for mange data. Nå, det er bare livet, ikke? Så hvem skal man frygte mest – virksomheder eller staten? Hvor ligger faldgruberne?
AH: – Det er et meget komplekst spørgsmål. Det grænser op til det. En kompleks etisk barriere. En person, hvis han ikke har noget at frygte, hvis han ikke har brudt loven, hvorfor skulle han i princippet have brug for privatliv? Selvom jeg ikke mener det – det er staten, der mener det. Måske er der en lille smule sandhed i det. Hør, jeg er mest bange for hackere – en eller anden slags forfærdelse. I virkeligheden er det den værste forfærdelse, jeg har set i mit liv (af alt dette): for omkring halvanden to år siden blev en pædofil fanget i Moskva-regionen, og under efterforskningen fandt de flere selvstudier om Python, scripts, API fra VK. Han samlede konti fra piger, analyserede hvem der var i nærheden, samlede indholdet, som de... Kort sagt, du forstår. Det er den største forfærdelse, jeg har set. Og det er i virkeligheden det, jeg frygter, at der en dag vil komme nogen til at finde på noget tilsvarende.
En lille "off-topic": Den Europæiske Organisation for Statsikkerhed lavede en rapport sidste år, at antallet af tyverier fra bankkonti er steget med omkring 20 til 25 procent, da hemmelige spørgsmål blev hacket. Tænk bare nu over dit hemmelige spørgsmål i banken, og overvej, om jeg kan finde svaret fra offentlige kilder. Hvis det der står er din mors pigenavn eller din yndlingsret... Kort sagt, folk analyserede konti og ud fra det forstod de kælenavnet på yndlingsdyret – noget i den retning...
Z: – Du sagde, at virksomheder, korporationer indsamler den nødvendige information ved hjælp af algoritmer? Du ved sikkert hvordan?
AH: – Der var en bevægelse af folk, der på et tidspunkt brugte et særligt filter til at køre billeder igennem, så dette filter kunne bryde billedanalyse, så man ikke senere kunne identificere disse mennesker. Jeg gav dig eksemplet, at Facebook kæmpede imod kryptering af beskeder. Og hvis denne ting kommer frem og bliver udbredt, vil sociale medier helt sikkert kæmpe imod det. Plus, ansigtsgenkendelse fungerer nu rigtig godt, og det grænser op til det niveau, hvor "bryde" dette billede (for at "bryde" algoritmen, der genkender disse billeder) – sandsynligvis vil der ikke være noget klart at forstå på det.
Alle mulige glitch-filtre fungerer godt, hvis der er en stærk direkte forskydning på halvdelen af billedet. Din konto vil så få alle LSD-farver. Rent teoretisk set finder jeg det ikke så skræmmende, hvis Facebook for eksempel finder ud af, hvilken bil jeg har – nok især hvis jeg ikke logger ind i bilen via Facebook.
Retten til at blive glemt fungerer, men ikke på internettet
Z: – Har du nogen sinde stået over for en bruger, der fik dig til at respektere dem så meget, at du skulle slette eller give adgang? Du arbejder med store datamængder, så du informerer sikkert om det. Folk kan henvende sig til dig. Hvor mange procent?
AH: – Jeg vil lige fortælle dig. Det bliver faktisk interessant nu. Jeg vil regne på, hvor mange der kommer ind, for efter et arrangement plejer 15-20 % at komme ind og udfylde formularen for at få deres data slettet – sådan er det. Reelt er det omkring 7-8 % af lukkede konti, som vi ikke analyserer, og omkring 5 personer ud af tusinde, der beder om at få deres data slettet. Det er meget lidt, selv efter min beskedne mening.
Problemet her er følgende: der findes noget kaldet retten til at blive glemt. Men retten til at blive glemt anvendes, i hvert fald i Rusland, kun juridisk for søgemaskiner. Det står direkte: søgemaskiner. Og det er kun sletning af links til materialer, ikke selve materialerne. Realistisk set, for at få noget slettet fra internettet, skal man besøge alle disse kilder, så jeg tror ikke på det i princippet. Vi forsøger at advare brugerne om, at de først bør tænke sig om, før de offentliggør noget.
Indtil videre er denne procent meget lav – 5-7 mennesker ud af tusinde. For at nævne retten til at blive glemt: alle kender den store sag "Sechin mod RBC". Retten til at blive glemt fungerede, artiklen blev slettet, men den findes overalt. Forstår du, at hvis noget en gang kom ind på internettet, så forsvinder det aldrig derfra.
Brugere slettes, men de identificeres ud fra typisk adfærd
Z: – Mener du ikke, at folk, der sletter deres konti og forsøger at blive en "sort hul", vil have en mere ugunstig position i forhold til de øvrige økonomiske agenter?
AH: – Sandsynligt ja — denne position vil ikke være til deres fordel. Der er en masse forskellige rabatter og tilbud, som afhænger af dem. Men teoretisk set, hvis en person sletter sin konto nu... Det er populært blandt forskellige ekstremister, når de sletter en konto og laver en falsk, men fortsætter med at interagere med det samme indhold — denne person kan igen identificeres (især hvis det er inden for det samme sociale netværk, fra den samme computer — det er overhovedet et spørgsmål); elementært kan denne person findes baseret på deres indholdskonsumtionsmønster, hvis det er en opgave, der står på dagsordenen.
Jeg håber, at der inden for de næste 5 år vil komme en eller anden teknologi til monetisering af disse data, hvor personer reelt kan få betalt penge — du betaler selv, så bruger vi ikke dine data. Men jeg mener, at hvis der i en eller anden 'Instagram' indføres et betalt abonnement, så vil ingen bruge det, så alternativet er at betale brugerne for deres data. Men det kommer ikke til at ske snart, fordi lobbyen for de store firmaer ikke vil tillade en sådan lov, selvom det ville være sejt. Men her ligger problemet, at det er umuligt at vurdere den reelle værdi af data fra én person på et bestemt tidspunkt.
«Facebook» – revneholdige fyre
Z: – Goddag. For ikke længe siden kom der nyheder om, at «Facebook» har til hensigt at integrere alle sine projekter, inklusive «Instagram» og «Facebook», «WhatsApp» osv. Hvad mener du, set fra et perspektiv om personlige data, når disse programmer nu ligger separat på min smartphone, men de tilhører alligevel Facebook?.. Hvad vil der ske fremover?
AH: – Jeg forstår. Juridisk set tilhører de allerede «Facebook», og de kan ubegribelig samle dem internt, så jeg tror ikke, at der vil ændre sig noget. Det eneste, der nu kræves, er at hacke én applikation for straks at få adgang til alt. Og «Facebook»... Jeg håber, de holder øje. De er generelt meget revneholdige på alle fronter.
På det seneste er der kommet meget information om dette - om datalækager fra 'Facebook'. Det er ikke, fordi 'Facebook' pludselig er begyndt at miste disse data, men fordi GDPR nu tvinger virksomheden til at advare på forhånd. Den største bøde gives i tilfælde af, at der sker et læk, og virksomheden tier stille om det, og derfor fortæller 'Facebook' selv om det nu. Det betyder ikke, at der ikke har været datalækager før.
Z: - Hej. Jeg har et spørgsmål angående opbevaring af data. Nu indfører hver stat love om, at borgeres data skal opbevares på dette states område. Hvilket krav skal overholdes for at kunne opfylde denne lov for en eller anden international applikation?.. For eksempel 'Facebook': databasen er den samme...
Hvordan skal man procedere for at overholde disse krav?
AH: - Lyt, juridisk set er det nok bare at leje en server i dette land og lagre noget der. Problemet er, at der ikke er nogen kompetent kontrolmyndighed. 'Facebooks' data ligger ikke i Rusland. Roskomnadzor kæmper og kæmper... 'Facebook' har en del servere, hvor selve grænsefladen til 'Facebook' ligger, og det er umuligt at kontrollere, hvor dataene faktisk ligger, og hvordan de synkroniseres.
Z: - Kan man kontrollere trafikken?
AH: - Kan man kontrollere trafikken? Ja. Men trafikken kan jo ledes til et eller andet hovedpunkt. Desuden kan der være noget som VPN mellem serverne eller lignende. Rent teoretisk er det umuligt at overvåge, at systemadministratoren pludselig ikke logger ind på denne server og henter noget derfra. Så denne lov er ikke lavet for at beskytte data, men for at virksomhederne åbner repræsentationer, betaler skatter og opbevarer data sikkert på landets område. Men efter min mening er det en ret mærkelig initiativ, ærligt talt.
Z: - Så det er nok bare at kontrollere grænsefladen?
AH: Nogen kan komme til dig og kontrollere, at du har dataene der. Men du kan vise en eller anden 'Excel', og ingen kan kontrollere det, det er usandsynligt, at nogen gør det. Nu ser man egentlig bare på IP-adresser: hvis IP-adressen knyttet til domænet ligger i landet - så kontrollerer man ikke videre. Nu vil de nok komme til mig for at kontrollere.
Der er ikke nogen tjenester, man kan stole 100% på, men ordentlige mennesker har ikke noget at frygte.
Z: – En nyhed, der er blevet gentaget mange steder: en fyr fra "Microsoft" har lagt en service online for at tjekke sine...
AH: – Noget som: er dine adgangskoder lækket? Faktisk, efter de samme lækager på "Facebook", lancerer "Facebook" altid nogle reservewebsteder, hvor man kan tjekke, om man ikke er blevet en del af denne database – igen, GDPR kræver det. Hvis du ikke laver sådan noget, så vil det ikke være godt for dig. Derfor præsenterer alle disse projekter som "det er vores initiativ"; faktisk kræver loven det. Det er faktisk en meget god ting, men jeg ville ikke stole for meget på sådanne tjekservices, hvis du skal sende noget mere komplekst end dit kodeord, fordi mange har de samme adgangskoder.
Z: – Du indtaster bare e-mailen, og allerede fortæller de, hvor mange gange den er blevet kompromitteret...
AH: – Jeg stoler faktisk ikke på sådanne ting, fordi det er meget nemt at knytte dig til denne browser, til en rigtig konto. Især hvis du bruger tjenester fra de samme mennesker, der har lanceret dette websted. Det var som sidste år, da "Facebook" sendte: hvis dine intime billeder er lækket til "Facebook", så send dem til os, og vi vil tjekke, hvor de er blevet nævnt.
Jeg ved ikke, hvad det er for et PR-mareridt, og hvem der fandt på det i "Facebook", men det skete faktisk. De ville sammenligne, om nogen havde sendt dine nøgne billeder i private beskeder. I princippet har det noble mål, men det er maksimalt mærkeligt. Jeg ville ikke stole på det.
Z: – Og et spørgsmål mere. Hvor høje er risiciene for lækage for en almindelig bruger? Risici for skader fra lækager.
AH: – Jeg forstår. Det kommer an på, hvilke data man opbevarer. Jeg tror ikke, at de er ret høje. Det værste er, hvis e-mails og adgangskoder lækker, og du bruger den samme adgangskode overalt – så ja. Jeg mener generelt, at brugerne ikke har meget at frygte. Men hvis de selvfølgelig ikke opbevarer noget makabert i deres Gmail. Der har været mange eksempler.
Den mest kendte historie er den om "Google", hvor en pige blev kidnappet i Utah. De kunne ikke finde hende, og på et tidspunkt sendte kidnapperne hendes billeder i en arkiveret vedhæftning. Og "Google" opdagede ved at scanne denne vedhæftning tegn på børnepornografi. Alle blev fundet. Men de formåede også at lægge sag mod "Google" for at have krænket deres ret til privatliv. Denne retssag tog lang tid, men jeg mener stadig, at den almindelige bruger ikke har noget at frygte, hvis vedkommende ikke lægger f.eks. sit pas offentligt tilgængeligt. Det er en dobbeltsidet historie – hvad angår hvilke data og hvilken bruger det drejer sig om. Måske nu er der ikke noget at bekymre sig om, men om 15 år, når vedkommende bliver en eller anden embedsmand, kan nogle af hans materialer dukke op.
Hvordan fungerer samarbejdet med staten?
Z: – Tak. Du nævnte lidt om, at du laver forskning for staten, offentlige myndigheder og så videre. Kan du måske uddybe nogle af de aktuelle projekter? Endda mere, hvis du kan, om… To spørgsmål: det første – aktuelle projekter, og det andet – har der været nogle sådanne forslag fra offentlige myndigheder…
AH: – Uanstændige!
Z: – Ja. Når du tænkte: måske er det ikke værd at gøre dette.
AH: – Jeg vil fortælle dig det. Jeg fortæller det til alle. Vi havde en lang diskussion med denne person på "Twitter". Fra Milonovs team fik jeg engang spørgsmålet om at finde lærere, der ser på gayporno. Vi sagde straks nej. Men der er sådanne, breve kommer ofte, og det er meget ofte relateret til nogle oppositionspersoner, protester. Vi beskæftiger os ikke med den slags, vi bliver allerede dækket ind i mudder. Jeg skammer mig ikke over det.
Vi har følgende politik vedrørende "staten": vi udvikler software, software til 3D-rekonstruktion, ansigtsgenkendelse, dataanalyse. Hvad de konkret gør, er meget svært at sige, men af modellerne – det handler om at forudsige kriminalitet, det der relaterer til statens sikkerhed inden for byen, bevægelse af mennesker, geomarketing og så videre. Fra placering af objekter i bymiljøet til identifikation af pædofile, voldtægtsmænd, psykopater og alle mulige ubehagelige typer.
Jeg lover, vi har ikke haft noget at gøre med nogle oppositionelle. Måske fortæller de os ikke dette ansigt til ansigt. I virkeligheden er det et stort problem – samarbejde med "staten", da de ikke altid forklarer, hvad opgaven er. Du får at vide: lav software til at identificere husmødre, mens de i virkeligheden har noget helt andet i tankerne – alt går i stykker der.
Desuden er staten en meget interessant og mærkelig kunde, som konstant forsøger at blande sig i din forskning, og deres tilgang til maskinlæring er ofte meget overfladisk. For eksempel har jeg et separat undervisningsforløb om fejl i maskinlæring. Jeg nævner altid det tilfælde, vi havde, hvor vi lavede et system til forudsigelse af kriminalitet i Moskva, og kunden bad om at øge koefficienten fire gange i områder, hvor der sælges vandmeloner. Og det viste sig, at stederne, hvor vandmeloner blev solgt, slet ikke var kriminelle. Det er bare en fejl, fordi folk indfører deres egne idéer.
Kort sagt, staten er en fantastisk kunde, der er mange interessante opgaver. De fleste drejer sig om sådanne forudsigelsesmodeller. Ofte handler det om byinfrastruktur.
Z: – Er der nogen kilder, hvor man kan følge jeres forskning? Der er så meget information. Såvidt jeg forstår, er der meget, der stadig er udeladt. Jeres sider, noget andet…
AH: – Jeg har ingen personlige sider.
Z: – Er Facebook mon blevet lukket?
AH: – For omkring fire måneder siden var der en historie: de sendte alle os store breve, hvor der stod, at "I er skidesure, I sælger alt til Kreml, I overtræder alle regler på Facebook". Selv min hund fik et brev: "Hej, Mars blykorgi, du indsamler data!" osv. Hør, vi har en rebranding nu. Om to-tre uger vil vores hjemmeside og alt blive opdateret. Det vil være muligt at følge med der. Men vi er bare meget dovne på det område.
Hvordan kan man vurdere pålideligheden af en VPN?
Z: – Da du nævnte, at du ville gå ind i en café uden at identificere dig med dit telefonnummer, hvilket nummer ville du så bruge?
AH: – Man må ikke tale – under en anden identitet, for det er et opfordring til at overtræde identifikationsreglerne. Nej-nein-nein. Jeg spøger. I dag identificerer næsten alle caféer alt muligt – der er ikke kun telefonnummeret, men også en masse data, der inkluderer enhedens identifikation, MAC-adresse, og hvad der ellers er for at kunne bruge det senere – fra reklameformål til efterforskningsaktiviteter. Derfor skal man være meget forsigtig med sådanne ting. Man kan ikke kun skrive noget, men ens enhed kan også skrive, og så kan noget ske.
Du har måske set historien om, at der i øjeblikket er undersøgelser, for eksempel i Hviderusland, om udlejning af Facebook-konti til reklame for kasinoer. Men i virkeligheden ved man ikke, hvad de bruges til, og man giver også adgang til computeren. Sådanne ting skal man holde sig langt væk fra. Hvis du beslutter dig for at skrive anonymt… Jeg ville tage til en café og tænde for en rigtig god VPN. Men faktisk (igen, jeg peger ikke fingre ad nogen), når du bruger en konto med VPN, så tjek hvem der ejer den VPN, hvilken virksomhed det er, og hvem der ejer virksomheden osv. Fordi de fleste aktører på VPN-markedet ikke altid er de bedste.
Nå, men i Hviderusland er det ligegyldigt. I Rusland tjekker man en god VPN ved at se, om azino777 er blokeret eller ej. For hvis ikke, så er der stor sandsynlighed for, at denne VPN-service bliver lukket inden for en uge. Tjek alt.
Om automatisk sletning af beskeder
Z: – Du har talt så meget om private beskeder, at sociale medier læser dem… Men for eksempel har Facebook hemmelige private beskeder, som kan indstilles (ud over at de også er krypterede) til at blive slettet. Hvordan kommenterer du dette?
AH: – Jeg kan ikke kommentere det. For det første er jeg ikke superprofessionel i kryptografi, og for det andet så er problemet, at ingen har set Facebooks servere, og ingen ved, hvordan det hele fungerer der. I en eller anden specifikation står der, at det er end-to-end kryptering, men det behøver ikke at være sådan, eller det kan være end-to-end, men med nogle fejl eller lignende. Det giver mening at bruge sådan noget, hvis du er bange for, at den person, du sender det til, på et tidspunkt vil prøve at gøre noget.
I Telegram er der en praktisk funktion til at sende intime billeder, der selv sletter sig selv: når du prøver at tage et screenshot, bliver det automatisk slettet. På iPhone er der også kommet en funktion til at optage video fra skærmen, og man kan optage video fra skærmen osv. Jeg får bare ofte tilsendt materialer med denne funktion (selvsletning) – jeg forstår aldrig hvorfor. Jeg kan jo bare downloade med det samme! Det hele er op til jeres skøn.
Social rating i Kina: myter, realiteter, udsigter
Q: – Jeg misbruger det faktisk lidt, selvom jeg ikke har brug for VPN (for øvrigt har vi en pålidelig VPN). Men spørgsmålet er omkring etik. Vi har en fantastisk ven fra Kasakhstan, som vi også har haft til en forelæsning. Engang sad vi sammen på en konference, hvor der blev talt om forskellige ting, og han siger (og han arbejder med cybersikkerhed, så han er i ren ingeniørmæssig sikkerhed, en person der er interesseret i tekniske løsninger): "Jeg er netop kommet tilbage fra Kina. De laver sådan en fantastisk ting – social rating." Har du ellers undersøgt noget om dette emne, hvordan det fungerer hos dem?
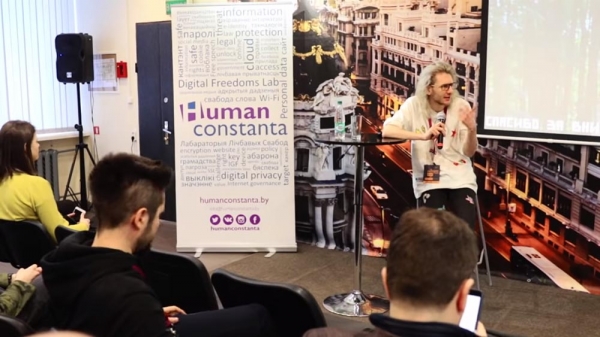
AH: – Vi sælger scoring i Rusland, jeg ved en del om det.
Q: – Det er også mit spørgsmål, om du vil fortælle mere om det – om hvad der muligvis venter os i fremtiden. Men også et spørgsmål om etik. Han sagde så glad: "Interessant ingeniørløsning!" Har du din egen etiske kodeks?
AH: – Ja, i øvrigt har vi. For to år siden indførte vi den – netop efter historien med Milonov besluttede vi at rangere disse projekter. Tilbage til rating: det er et af de super populære emner, fordi medierne meget voldsomt demoniserer hele denne historie – at de ikke lader folk komme ud af landet, dræber dem med laser fra månen. Jeg bringer igen ingeniørmæssige ting...
Hvis du begynder at grave i denne historie, og ser på, hvilke parametre der indgår i denne sociale rating, vil du forstå: det inkluderer udestående underholdsbidrag, straffedomme, kredit historie, altså en ting, der fra en ingeniørmæssig synsvinkel er virkelig imponerende. Du lever uden at bryde loven, lever godt - du får en lav rente på dit lån. Du har et vigtigt socialt arbejde (for eksempel lærer) - du får anstændigt bolig. Først forvirrede alle dette, fordi der først lækkede en historie om, at hvis du skriver dårligt om præsidenten, vil din rating blive sænket. Selvom der ikke var nogen beviser. Til forsvar for ratingen vil jeg sige, imod ratingen vil jeg sige, at ingen har set algoritmen, hvilke parametre der reelt bruges der.
Senere kom historien om, at mere end en million mennesker ikke blev lukket ud af landet, udrejse blev forbudt. I virkeligheden er det ikke helt en præcis formulering. Når du får et visum (for eksempel til Europa), får du visumet med beregningen '70 euro om dagen' (noget sådant); hvis du ikke giver en indkomstbekræftelse, får du ikke visum. I Kina besluttede det lokale udenrigsministerium at gå et skridt videre: de advarede simpelthen folk med utilstrækkelige midler om, at hvis de ønskede at rejse til udlandet, ville de ikke have penge nok. Derfor blev dette hele senere sendt ind i en koncept, om at fattige ikke bliver lukket ud af landet. Det er en kompleks etisk sag, som grænser til en vis form for formodning om skyld-uskyld, men faktum er, at jeg ikke kan vurdere.
Det er mennesker, der dræber, ikke våben.
Det vigtigste at forstå er: alle disse algoritmer, som samfundet kritiserer - problemet ligger ikke i algoritmerne. Algoritmerne har blot gjort det muligt at analysere en stor 'mængde' af mennesker meget hurtigt, og dette sociale problem blev bragt op til overfladen. Det vil sige, botten fra 'Microsoft', som lærte af tweets og blev racist - det er ikke botten, der er skyld i det, men de tweets, den læste. Eller virksomheden, der beslutter at opbygge en model for den ideale medarbejder ved at analysere de nuværende, og det viser sig, at det er en hvid, mandlig med en videregående uddannelse.
Dette er ikke en model – racist, sexist eller noget andet; det er mennesker, der har ansat disse mennesker (om de har ret eller ej – det er ligegyldigt). Alt grænser til det, at kunstig intelligens er ond, dårlig, og den vil ødelægge verden, men faktisk… Hvis det hypotetisk nu, for eksempel, den russiske regering vedtager en lov om, at oppositionsmedlemmer ikke må få gratis uddannelse, og der så bliver skrevet software, der identificerer og fratager dem denne gratis uddannelse – så er det jo ikke algoritmen, der er skyld i det. Selvom ingen støtter denne min opfattelse, fordi når jeg siger, at det ikke er våben, der dræber mennesker, men mennesker, så bliver jeg kaldt „fascist“ og så videre.
Generelt er det virkelig en meget cool ingeniørløsning. Man skal forstå, hvorfor dette eksempelvis ikke vil være tilfældet i Rusland. I [Hviderusland] vil dette ikke være tilfældet, fordi I er en europæisk stat, og I har det godt. I Rusland vil dette ikke ske af mange grunde: for det første har vi ikke samme niveau af tillid til retshåndhævelsesystemet som i Kina; vi har langt fra samme niveau af digitalisering. Hvorfor er det lykkedes i Kina? Fordi regeringen: de har digital medicin, digital forsikring, digital politi. Og nogen klog indså: lad os samle alt dette og lave – i bund og grund, det er et loyalitetsprogram. Der er flere fordele end „udfordringer“.
Så ja – jeg tror ikke, at dette vil blive indført i Rusland. Først skal hele Sundhedsministeriet digitaliseres (og det er en opgave for 50 år) – nogen må ofre deres liv for at gøre dette, og ingen vil naturligvis gøre det. På den anden side er de russiske banker førende i verden inden for scoring af mennesker, de gør hvad som helst: „Aha, en mand? Liker du unge piger? Her er et kreditkort til din elskerinde“. Alt er meget avanceret. For eksempel i Amerika er lignende scoring næsten overalt forbudt, fordi der er love, der forpligter banken til at forklare dig, hvorfor: „Aha! Fordi firmaet Social Data Hub gemmer historik i 10 år, og det – gav dette og dette om dig!“ Og så skal du sagsøge både dem og de andre! Men vi har ikke sådanne historier.
Hvorfor bliver statistikken tavset?
Jeg støtter principielt scoring, hvis det ikke er en form for 'totalitær' historie. Men hele spørgsmålet er, at det er umuligt at forudse eller vurdere. Det er den sværeste del af etik i big data – at forudse den sociale effekt, der vil være om 15 år. For eksempel har jeg meget længe bedt anklagemyndigheden om at åbne informationerne om kriminalitet. Data om kriminalstatistik er en af grundpillerne i enhver statistik; alle ønsker dette meget. Men for eksempel i Rusland bliver kriminalstatistik ikke offentliggjort af en meget simpel grund: man frygter at forstyrre demografien inden for byerne. Man mener, at folk vil stoppe med at bo i nogle byer, og selv inden for byen vil alt blive omfordelt. Af samme grund offentliggøres statistikkerne fra EGE ikke – man forstår selv, hvilke skoler folk vil vælge, og hvilke de ikke vil vælge.
Måske er det rigtigt, måske ikke, men der har været mange projekter… For eksempel besluttede 'Yandex' engang (igen, ifølge 'gule' rygter, jeg har ikke set det, ved ikke) at tilføje antallet af angreb på taxachauffører til modellen for forudsigelse af 'ejendom', altså en tilgang til kriminalitetsniveauet, idet man regnede antallet af klager fra taxachauffører over, at nogen havde forulempet dem eller truet dem osv. Man stoppede hurtigt dette internt i virksomheden for at undgå sådanne ting.
Z: – Du kommunikerer med studerende, du kommunikerer med publikum i dit land, i vores land. Har du bemærket ud fra antallet af spørgsmål fra salen, at vi stadig er på det stadie af udvikling, hvor vi tror, at vi har brug for fortrolighed, at vi kan gemme os fra nogen, beskytte vores data uden at give dem, skjule dem, kryptere dem. Hvis EU allerede er gået videre til næste stade, privacy-stadiet, som indebærer kontrol over dataene – at tvinge alle, der samler dine data, til at give dig effektiv kontrol over dem… Ud fra stikprøver efter regioner, sociale lag – hvilken kategori af borgere er allerede gået videre til det andet stade, og hvem sidder stadig primært på det første?
Hvem er mest bekymret for sikkerheden af persondata?
AH: – Det totale flertal… Jeg vil sige: ingen bryder sig! Dette bekymrer nuværende topchefer. I Rusland drejer det sig om byerne – Moskva og Sankt Petersborg. Det aktive centrum – det er IT-folk, designere, kreative fag, alle dem der kan filtrere indhold, tilegne sig ny viden, med en høj interesse for internationale problemer. Det er primært topledere; ja, IT-folk (bortset fra sikkerhedsspecialister); bankerfolk – det vil sige alle mennesker, som datalæk kan påvirke på en eller anden måde.
Hvis for eksempel data fra en husmor fra et eller andet Kaluga bliver stjålet: det vil næppe ændre noget seriøst i hendes liv, hvis nogen stjæler for eksempel adgangen til hendes gmail, hvor hun har adgang til sine serier. Spørgsmålet er, at loven beskytter alle lige, og det er korrekt, fordi… set fra lovens synspunkt er alle lige – ha-ha… men det vigtigste er, at det er umuligt at forstå, hvis data vil koste noget, før disse data forsvinder – desværre er det meget svært at forudsige. Men hovedsageligt er det sådan en kategori borgere.
Telefonen – i folie!
Jeg har kun en gang i mit liv set total opbevaring af alt og alle i to virksomheder. Den ene er den største integrator inden for informationssikkerhed: der er alt, selv USB'er, limet fast inden i kontoret; og folk der går der, er også sådan – jeg mødte en person, der havde sin telefon i en foliepose. Jeg fandt ud af, at der findes virksomheder, der sælger sådanne specielle poser. Og anden gang så jeg en lignende situation hos 'Bloomberg' blandt medarbejderne: vi stod i rygerummet, og nogen fotograferede, og en af dem sagde – 'Så, så vi ikke kan ses i baggrunden!' Jeg tænkte: 'Wow, det er interessant!'
„Bedre os end FSB“
Jeg vil ikke sige, at det er mindre end en procent af befolkningen, men desværre er det i den samlede masse næsten ingen, der bekymrer sig. Men på den anden side har jeg en skandaløs service til overvågning af mindreåriges aktiviteter (som vi for længst lancerede under sloganet „Bedre os end FSB“), for at advare forældre om, at mindreårige laver problemer, før vores algoritme, installeret et eller andet sted, sender nogen til dem.
Når man verificerer et barn, skal man sende et scannet pas (det er i princippet normal praksis), men vi skrev, at I kan klippe pasnummeret væk, fordi vi ikke er interesserede i det; vi er kun interesserede i jeres billede, hologrammet og navn. Og næsten 100 % af folk – omkring 95 pas ud af 100 – har i "Photoshop" omhyggeligt klippet disse numre væk og sendt kun den nødvendige del. Det vil sige, de forstod – aha, da de ikke har brug for det, så behøver de heller ikke at sende det. Efter min mening er det virkelig et skridt fremad, som deres mistillid til os har drevet dem til.
Z: – Udvalget er specifikt. Der er folk, der henvender sig, de er allerede avancerede.
Folk vil ikke have, at nogen holder øje med dem, men de læser ikke aftalerne.
AH: – Ja. Og det samme gælder: vi lancerede en datingapp som test i slutningen af sidste år (den vil snart blive genstartet). Der var en kontrolgruppe på 100.000 mennesker. Og i henhold til GDPR havde vi 15 felter i deres personlige konto – jeg giver tilladelse til analyse af interaktion med grænsefladen, adgang til min demografi, adgang til 3D-rekonstruktion af ansigtet, adgang til mine personlige beskeder osv. Vi specificerede alle mulige adgange. Der er endda nogle statistikker om, hvad folk har sat kryds i. 98 % efterlod alle felter som standard markeret (selvom de gik ind på den side og så det hele, men de var ligeglade), men de 2 % var interessante at analysere for, hvad der var prioriteret for folk.
Alle fjernede tilladelsen til adgang til private beskeder, og næsten alle fjernede tilladelsen til adgang til data om seksuelle tests (hvad de kan lide, hvad de udfyldte, deres afviger – for sjov). Men det puffede folk til dette, greb dem: grænsefladen siger – læs dette omhyggeligt, giver mulighed for at scrolle til slutningen af denne aftale. Men det blev gjort udelukkende fordi det var et forskningsprojekt, og alle blev advaret. Ingen virksomhed, inklusive os, når dette program frigives til offentligheden, vil tvinge folk til at læse denne besked til slut, fordi… undskyld, sådan fungerer det hele.
Givet at de kom til os, vidende hvad virksomheden beskæftiger sig med, og at de kom ind i en tjeneste, der vil foreslå kandidater baseret på hvilken porno du kan lide – selv baseret på dette, læste kun 2 % af dem disse afkrydsningsfelter og gjorde overhovedet noget. Og næsten ingen af dem fjernede afkrydsningsfeltet "Adgang til trafik og data om besøg på andre websider". Hovedsageligt var alle bekymrede over personlige beskeder.
Nøgenhed og afsoning for likes – interessante love i broderfolkene
Z: – Jeg har et spørgsmål om databeskyttelse. Man kan bære telefonen i folie, lade som om den ikke findes... Så viser det sig, at man tilsyneladende gemmer data, men så skal man afgive sine data til staten, fordi den kræver det, og man kan ikke... Og så viser det sig, at statslige kontraktører er helt gennemtrængelige. Og i Hviderusland er der også en sådan norm: hvis jeg kontrollerer sikkerheden om mine personlige data (retter noget op og får adgang til dem), så er jeg straks en kriminel. Den samme paragraf blev brugt til at anklage journalisterne i "BelTa-sagen" for at have fået uautoriseret adgang til data (du kan selv læse det). Så mit spørgsmål er: Er sådanne restriktioner en effektiv foranstaltning for privatlivets fred, generelt for sikkerheden af private data?
AH: – Jeg forstod. I Hviderusland er der mange meget interessante love. Jeg fandt lige ud af... Jeg laver altid sjov med at overføre nøgenhed, men det er åbenbart forbudt hos jer.
Z: – Demonstration er forbudt!
AH: – Det er helt mærkeligt.
Z: – Man kan se, men ikke overføre, man kan ikke like. Man må ikke se sammen!
AH: – Jeg vil svare på dit spørgsmål. Jeg vender tilbage til emnet "sidder for likes" i Moskva. I Rusland er det topemnet. Jeg ved ikke, hvordan det er i Hviderusland, men ærligt talt, staten... Hvis man analyserer statistikken, er 95 af afsoningerne for likes ud af 100 i Moskva, når folk klager over andre, nogen anmelder en anden person til anklagemyndigheden. Staten indleder meget sjældent sådanne sager. Jeg mener, at denne lov er fuldstændig absurd. Jeg kender ikke én virkelig kriminel, der er blevet sendt i fængsel for det. Men denne foranstaltning bruges til at pålægge folk noget. Jeg synes, det er maksimalt mærkeligt. Jeg tror, at det en dag vil blive afskaffet.
Z: – Det kaldes at holde nogen under kontrol.
AH: – Nååå, okay... Jeg kan ikke sige. Jeg er ikke helt et statsvidunder, men min opfattelse er lidt ændret, ved du, på grund af de mennesker, der kommer til os og siger: „Mit barn er forsvundet, hjælp mig med at finde det“. Jeg siger: „Jeg kan ikke gøre noget uden en retskendelse“. Du ser på disse forældre, som ville give alt i deres liv, give adgang til enhver data – bare for at løse deres problem. Derfor er det meget svært for mig at føre en sådan diskussion: på den ene side mener jeg, at staten gør de rigtige ting, når de stopper virkelige personer, men på den anden side, at give ubegribelig adgang – det er en virkelig skræmmende historie.
Jeg vender tilbage til din ting, „sorry“, at jeg blev distraheret. Jeg tror slet ikke på aluminiumsposer. At have en mobiltelefon og pakke den ind i folie – det er en slags idiotisk. Hvad er formålet med dette? For at telefonen ikke kan tilslutte sig Wi-Fi? Det er lettere at slukke den. For at mobiloperatøren ikke kan identificere dig? De kan stadig triangulere signalet, finde ud af det på en eller anden måde. For mig er de eneste effektive sikkerhedsforanstaltninger en beskyttet lagerplads, som en lokalnetværk – måske i en lejlighed, hvor man kan opbevare noget.
Z: – Her er spørgsmålet om lovgivningen. Er lovgivningen undertrykkende over for en person, der ønsker at tjekke sine oplysninger?
AH: – Jeg forstår, ja. Jeg vidste ikke engang om denne ting, så jeg kan ikke sige det præcist. I Rusland er det ikke sådan, selvom det er meget kompliceret der. Måske kan man konsultere kvalificerede jurister, og måske er der et eller andet smuthul – man kan måske indgive en sag i en eller anden europæisk domstol... Nej? Jeg kan ikke sige noget om det. Mine juridiske viden er overfladisk, på niveau med virksomhedsledelse. Jeg ved, hvad man ikke må gøre, så ingen siger noget til dig. Det er selvfølgelig meget trist.
Z: – Jeg mener, at i andre lande (f.eks. i USA) er det normal praksis, at du kan teste en sårbarhed og så rapportere det, men ikke offentliggøre det.
AH: – Ja, „bug bounty“. Jeg forstår, det findes.
Z: – Og virksomhederne har ikke en mekanisme til at fjerne dig, fordi det ville være billigere.
AH: – Denne ting grænser også op ad lovgivningen. Det kommer an på, hvordan du finder denne sårbarhed. Jeg har en fornemmelse af, at der blev udbetalt mange penge for denne sårbarhed i Amerika under en ikke-offentliggørelsesaftale og trusler om at sagsøge personen. Jeg kan ikke holde en lys for det. Vi risikerer altid dette. Mine medarbejdere har et par gange fundet sådanne sårbarheder i forskellige statslige applikationer – jeg siger altid: "Send hellere et anonymt brev end at fortælle dem, at der er et hul der." Og så kommer en eller anden forskningsinstitut, som leverer denne service… Jeg vil ikke fortsætte videre.
Det kan ikke lade sig gøre at tjekke virksomheder for ærlighed: Hvis det ikke passer dig – så brug det ikke.
Z: – Et spørgsmål. Du sagde, at I havde gennemført et forsøg – 15 afkrydsninger skulle sættes… Antag, at brugeren fjerner alle afkrydsninger. Hvem og hvordan vil kontrollere dette? Hvordan kan det overhovedet verificeres?
AH: – Ærlig talt: Ingen og på ingen måde. Seriøst. Det, at du har sat eller fjernet afkrydsningen "Forbud mod reklame tracking" hos "Google", betyder overhovedet ikke noget. Desværre, selv når du i "Vkontakte" sætter forbud mod indeksering af søgemaskiner, indekserer søgemaskinerne stadig dette og viser blot ikke disse resultater for bestemte mennesker. Det hele er på niveauet af manglende kompetente organer, der ikke kan kontrollere dette. Plus, de selskaber, der udfører dette, er private. "Facebook" har en korrekt eller ukorrekt holdning, men de har én: hvis du ikke kan lide det – så brug det ikke.
Om regulering
Z: – Jeg har kun ét simpelt spørgsmål. Hvad mener du om regulering i håndtering af data, selvregulering?
AH: – Som repræsentant for virksomheden mener jeg, at markedet, erhvervslivet har brug for selvregulering. Jeg tror på, at en forening af store data kan regulere det hele selv, uden staten. Jeg har meget lidt tillid til statslig regulering og meget lidt tillid til alle de historier om, at staten vil opbevare noget, fordi hver sag har vist, at det er en rigtig dårlig idé. Nogen vil helt sikkert klæbe brugernavnet og adgangskoden på en gul seddel på skærmen og så videre.
Generelt set tror jeg på selvregulering. Desuden tror jeg, at vi i løbet af de næste 5 år vil komme til en form for åbenhed. Selv nu ser man det allerede i nyhedsstrømmen, at det er meget svært for staten at lyve over for brugerne, og for brugerne er det meget svært at lyve over for systemet. Og det er i princippet nok godt. Da vi jo har ansatte fra efterretningstjenester, der kan identificere på offentliggjorte billeder.
Alt dette fører nok til et fald i kriminalitetsniveauet. Rent matematikmæssigt. Hvis nogen er interesserede i at diskutere faldet i kriminalitetsniveauet – der er mange forskellige konklusioner, der kan drages. Generelt set er jeg for selvregulering af markedet. Tak!

Lidt reklame 🙂
Tak fordi du bliver hos os. Kan du lide vores artikler? Ønsker du at se flere interessante materialer? Støt os ved at bestille eller anbefale os til dine bekendte, , en unik analog til entry-level servere, som vi har designet til dig: (tilgængelige muligheder med RAID1 og RAID10, op til 24 kerner og op til 40 GB DDR4).
Dell R730xd til halv pris i datacenteret Equinix Tier IV i Amsterdam? Kun hos os i Holland! Dell R420 - 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB - fra 99 $! Læs om hvordan
Kilde: habr.com
