

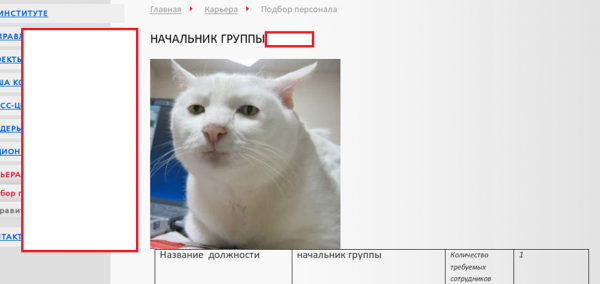
Forestil dig denne situation. En kold oktobermorgen, et projektinstitut i en regions by i Rusland. En medarbejder fra HR-afdelingen logger ind på en af jobannoncerne på institutets hjemmeside, der blev offentliggjort et par dage tidligere, og ser der et billede af en kat. Morgenen stopper med at være kedelig…
I denne artikel fortæller Pavel Suprunuk, teknisk leder af audit- og konsulentafdelingen hos Group-IB, om den rolle, sociotekniske angreb spiller i projekter til vurdering af praktisk sikkerhed, hvilke usædvanlige former de kan tage, samt hvordan man kan beskytte sig mod sådanne angreb. Forfatteren præciserer, at artiklen har karakter af en oversigt, men hvis nogen aspekter interesserer læserne, vil eksperterne fra Group-IB med glæde besvare spørgsmål i kommentarerne.
Del 1. Hvorfor så seriøst?
Lad os vende tilbage til vores kat. Efter et stykke tid fjerner HR-afdelingen billedet (skærmbillederne her og videre er delvist redigeret for ikke at afsløre rigtige navne), men det kommer insisterende tilbage, det bliver fjernet igen, og sådan sker det flere gange. HR-afdelingen forstår, at kattens intentioner er meget seriøse, den vil ikke forlade, og de tilkalder hjælp fra en webprogrammerer - en person, der har lavet hjemmesiden og har kendskab til den, og som nu administrerer den. Programmøren logger ind på hjemmesiden, fjerner igen den irriterende kat, opdager, at den blev uploadet fra HR-afdelingens navn, og formoder derefter, at HR-afdelingens adgangskode er lækket til nogle netværksskurke, og ændrer den. Katten dukker ikke op igen.
Hvad skete der egentlig? For gruppen af virksomheder, som institutet tilhørte, udførte specialister fra Group-IB penetrationstest i et format tæt på Red Teaming (for at sige det enkelt, er det en simulering af målrettede angreb på din virksomhed ved brug af de mest avancerede metoder og værktøjer fra hackergruppers arsenal). Vi har detaljeret beskrevet Red Teaming . Det er vigtigt at vide, at der i forbindelse med sådan en test kan anvendes et meget bredt spektrum af angreb fra tidligere aftalte, herunder social engineering. Det er tydeligt, at selve uploaden af katten ikke var det endelige mål med situationen. Det følgende var:
- hjemmesiden for instituttet var hostet på en server i selve instituttets netværk og ikke på eksterne servere;
- Der er blevet fundet et læk af en personalekonto (e-mail logfilen i roden af hjemmesiden). Det var ikke muligt at administrere hjemmesiden med denne konto, men det var muligt at redigere jobopslag;
- Ved at ændre siderne kunne man indsætte sine egne scripts i JavaScript. Normalt gør de siderne interaktive, men i denne situation kunne de samme scripts bruges til at stjæle det, der adskilte personalet fra programmøren, og programmøren fra den almindelige besøgende — brugerens session-ID på hjemmesiden. Katten var angrebets trigger og et billede til at fange opmærksomheden. I HTML-markup så det således ud: hvis billedet blev indlæst, var JavaScript allerede kørt, og dit session-ID sammen med oplysninger om din browser og IP-adresse var allerede blevet stjålet.
- Med det stjålne session-ID fra administratoren ville det være muligt at få fuld adgang til hjemmesiden, uploade eksekverbare sider i PHP, hvilket ville give adgang til operativsystemet på serveren, og derefter til det lokale netværk, hvilket var et vigtigt delmål for projektet.
Angrebet sluttede med delvis succes — administratorens session-ID blev stjålet, men det var knyttet til IP-adressen. Det var ikke muligt at omgå dette, vi kunne ikke hæve privilegierne på hjemmesiden til administratorniveau, men vi fik oplyst vores humør. Det endelige resultat opnåede vi derefter et andet sted på netværksperimetret.
Del 2. Jeg skriver til dig — hvad mere? Og jeg ringer også og står uden for dit kontor og taber USB-nøgler.
Det, der skete i situationen med katten — er et eksempel på social engineering, om end ikke helt klassisk. Faktisk var der flere begivenheder i denne historie: der var katten, og instituttet, og personalet, og programmøren, men der var også e-mails med afklarende spørgsmål, der blev sendt af angiveligt "kandidater" til selve personalekontoret og direkte til programmøren for at provokere dem til at besøge hjemmesiden.
For øvrigt om e-mails. Almindelig e-mail — måske den primære transport til social engineering — har ikke mistet sin relevans i flere årtier og fører nogle gange til de mest usædvanlige konsekvenser.
Den næste historie fortæller vi ofte ved vores arrangementer, da den er meget sigende.
Normalt set samler vi statistikker baseret på resultaterne af projekter med social engineering, hvilket, som vi ved, er en tør og kedelig sag. En vis procentdel af modtagerne åbnede vedhæftningen fra e-mailen, en vis procentdel klikkede på linket, og disse tre skrev endda deres login og adgangskode ind. I et projekt fik vi over 100 % indtastning af adgangskoder — altså blev der indtastet mere, end hvad der blev sendt ud.
Dette skete således: der blev sendt en phishing-e-mail, angiveligt fra CISO'en i en statslig virksomhed, med krav om "hurtigt at teste ændringer i e-mailtjenesten". E-mailen nåede lederen af en stor afdeling, der beskæftigede sig med teknisk support. Lederen var meget ivrig efter at følge op på ordrer fra overordnede og videresendte den til alle sine underordnede. Selve call centret viste sig at være ret stort. Generelt er det en hyppig foreteelse, at nogen sender "interessante" phishing-e-mails videre til deres kolleger, som også falder for dem — dette er den bedste feedback, vi kan få om kvaliteten af e-mailen.
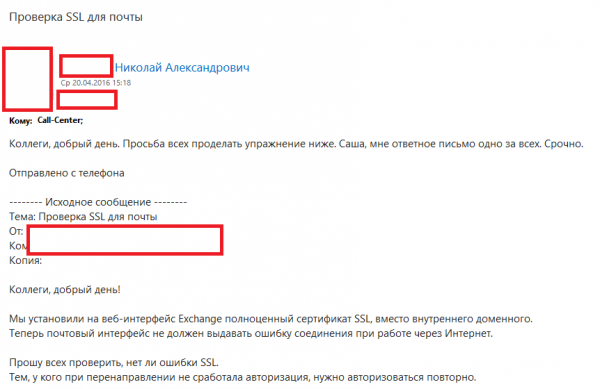
Lidt senere blev vi gennemskuet (e-mailen blev fjernet fra en kompromitteret postkasse):
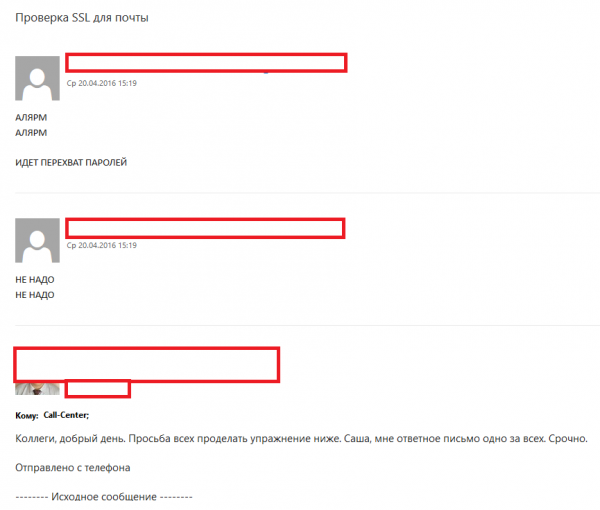
Den store succes med angrebet blev forårsaget af, at der under udsendelsen blev gjort brug af en række tekniske mangler i klientens mailsystem. Det var indstillet på en sådan måde, at man kunne sende enhver e-mail på vegne af enhver afsenders navn uden godkendelse, selv fra internettet. Det vil sige, at man kunne udgive sig for at være CISO, eller chef for teknisk support, eller en anden. Desuden, når e-mailgrænsefladen observerede e-mails fra "sit eget" domæne, sørgede den for at indsætte et billede fra adressebogen, hvilket tilføjede naturlighed til afsenderen.
Sandheden er, at denne type angreb ikke relaterer sig til særligt komplekse teknologier; det er en vellykket udnyttelse af en grundlæggende konfigurationsfejl i e-mailen. Det bliver regelmæssigt diskuteret på specialiserede IT- og informationssikkerhedsressourcer, men der findes stadig virksomheder, hvor dette fænomen er til stede. Da ingen har tendens til grundigt at kontrollere de servicehovedlinjer, der bruges i SMTP-e-mailprotokollen, bliver e-mailen normalt vurderet for "fare" ud fra advarselsikonerne i e-mailgrænsefladen, som ikke altid viser hele billedet.
Det er interessant, at en sådan sårbarhed også fungerer i den anden retning: en angriber kan sende en e-mail i dit firmas navn til en tredjepart. For eksempel kan han forfalske en regning for regelmæssig betaling i dit navn, mens han angiver andre bankoplysninger i stedet for dine. Uden at tage hensyn til spørgsmål om anti-svindel og udbetaling af penge, er dette sandsynligvis en af de nemmeste måder at stjæle penge gennem social engineering.
Udover at stjæle adgangskoder gennem phishing, er det klassiske eksempel på sociale ingeniørangreb udsendelsen af udførelsesvedhæftninger. Hvis disse vedhæftninger overkommer alle beskyttelsesmidler, som moderne virksomheder normalt har mange af, åbner det en kanal for fjernadgang til offerets computer. For at demonstrere konsekvenserne af angrebet kan den opnåede fjernstyring udvides til at få adgang til særligt vigtige fortrolige oplysninger. Det er bemærkelsesværdigt, at de fleste angreb, som medierne advarer om, netop begynder på denne måde.
I vores revisionsafdeling holder vi for sjov en cirka statistik over, hvad den samlede værdi af aktiverne er for virksomheder, hvor vi har opnået adgangsniveauet 'Domæneadministrator', hovedsageligt gennem phishing og udsendelse af udførelsesvedhæftninger. I år nåede dette cirka 150 milliarder euro.
Det er klart, at udsendelse af provokerende e-mails og offentliggørelse af kattebilleder på websites ikke er de eneste metoder inden for social engineering. I disse eksempler har vi forsøgt at vise mangfoldigheden af angrebsformer og deres konsekvenser. Udover e-mails kan en potentiel angriber ringe for at få de nødvendige oplysninger, sprede medier (for eksempel USB-stik) med udførelsesfiler på kontoret i det målrettede firma, ansætte sig selv som praktikant eller få fysisk adgang til det lokale netværk under påskud af at være videokamera-installatør. Alt dette er for øvrigt eksempler fra vores vellykkede afsluttede projekter.
Del 3. Læring er lys, mens uuddannede er mørke.
Det er et berettiget spørgsmål: godt, der er social engineering, det ser farligt ud, hvad skal virksomheder gøre ved alt dette? Her kommer Captain Åbenbaring til undsætning: man skal beskytte sig, og det skal gøres med en helhedsorienteret tilgang. En del af beskyttelsen vil være rettet mod de klassiske sikkerhedsforanstaltninger, såsom tekniske midler til informationsbeskyttelse, overvågning, samt organisatorisk-juridisk sikring af processerne, men den største del, efter vores mening, bør fokuseres på den direkte interaktion med medarbejderne som det svageste led. Uanset hvor meget man styrker teknikken, eller skriver strenge regler, vil der altid være en bruger, der finder en ny måde at bryde det hele ned på. Desuden vil hverken reglerne eller teknikken være i stand til at følge med brugerens kreative tankegang, især ikke hvis en kvalificeret angriber tilbyder hjælp.
Først og fremmest er det vigtigt at uddanne brugeren: at forklare, at selv i hans daglige arbejde kan der opstå situationer relateret til social engineering. For vores kunder afholder vi ofte i digital hygiejne — et arrangement, der underviser i grundlæggende færdigheder til at modvirke angreb generelt.
Jeg kan tilføje, at en af de bedste beskyttelsesforanstaltninger slet ikke er at huske reglerne for informationssikkerhed, men en lidt distanceret vurdering af situationen:
- Hvem er min samtalepartner?
- Hvor kom hans forslag eller anmodning fra (det har jo aldrig været der før, og pludselig er det dukket op)?
- Hvad er usædvanligt ved denne anmodning?
Selv en usædvanlig skrifttype eller en ukarakteristisk talestil fra afsenderen kan udløse en kæde af tvivl, der stopper et angreb. Skriftlige instruktioner er også nødvendige, men de fungerer anderledes og kan ikke specificere alle mulige situationer. For eksempel skriver IT-administratorer, at man ikke må indtaste sin adgangskode på tredjepartsressourcer. Hvad hvis den 'korrekte', 'virksomhedens' netressource beder om adgangskoden? Brugeren tænker: 'Vi har allerede to dusin tjenester med én login, hvorfor skulle der ikke komme en mere?' Heraf følger en anden regel: En godt opbygget arbejdsproces påvirker også sikkerheden direkte: Hvis en nærliggende afdeling kun kan anmode om oplysninger skriftligt og kun gennem din leder, kan en person 'fra virksomhedens betroede samarbejdspartner' slet ikke anmode om det over telefonen — det ville være uhørt for dig. Man skal især være på vagt, hvis din samtalepartner kræver, at alt skal gøres lige nu, eller 'ASAP', som det er moderne at skrive. Selv i almindeligt arbejde er en sådan situation ofte usund, og under mulige angreb er det en stærk trigger. Der er ikke tid til at forklare, bare kør min fil!
Vi bemærker, at brugere altid reagerer på emner relateret til penge i enhver form som legender for socialteknisk angreb: løfter om forfremmelser, fordele, gaver samt oplysninger med angiveligt lokale sladder og intriger. Med andre ord fungerer de banale 'dødssynder': grådighed, begær og overdreven nysgerrighed.
God træning skal altid inkludere praktik. Her kan specialister i penetrationstest komme til hjælp. Det næste spørgsmål er: hvad og hvordan vil vi teste? Vi i Group-IB foreslår den følgende tilgang — straks at vælge fokus for testningen: enten vurdere brugernes beredskab over for angreb, eller teste virksomhedens sikkerhed generelt. Og at teste med metoder fra social engineering, der simulerer reelle angreb — det vil sige med phishing, udsendelse af eksekverbart dokumenter, opkald og andre teknikker.
I det første tilfælde forberedes angrebet grundigt sammen med repræsentanter for kunden, hovedsageligt med deres IT- og sikkerhedsspecialister. Der koordineres legender, værktøjer og angrebsteknikker. Kunden stiller selv fokusgrupper og brugerdata til angrebet til rådighed, som inkluderer alle nødvendige kontakter. Der skabes undtagelser på beskyttelsesmidlerne, da beskeder og udførlige belastninger nødvendigvis skal nå modtageren, da interessen i et sådant projekt kun ligger i menneskernes reaktioner. Valgfrit kan man inkludere indikatorer i angrebet, som brugeren kan gætte sig til, at det er et angreb — for eksempel kan man lave et par stavefejl i beskederne eller efterlade unøjagtigheder i kopieringen af firmastilen. Efter projektets afslutning fås den såkaldte 'tørre statistik': hvilke fokusgrupper og i hvilket omfang der reagerede på scenarierne.
I det andet tilfælde udføres angrebet med nul forudgående viden, ved hjælp af metoden 'black box'. Vi indsamler selv information om virksomheden, dens medarbejdere, netværksperimeteren, danner legender til angrebet, vælger metoder og leder efter mulige beskyttelsesmidler, der anvendes i den målrettede virksomhed, tilpasser værktøjer og sammensætter scenarier. Vores specialister anvender både klassiske metoder til efterretning fra åbne kilder (OSINT) og vores eget produkt Group-IB — Threat Intelligence, et system, der ved forberedelse til phishing kan fungere som en informationsaggregator om virksomheden over en lang periode, ved også at bruge lukket information. Selvom angrebet ikke må blive en ubehagelig overraskelse, koordineres dets detaljer også med kunden. Det bliver en fuldgyldig penetreringstest, men med avanceret social engineering som fundament. En logisk mulighed i dette tilfælde er at udvikle angrebet internt i netværket, helt op til at opnå højeste rettigheder i interne systemer. For øvrigt anvender vi også sociotekniske angreb på en tilsvarende måde i , og i nogle penetreringstests. Resultatet er, at kunden vil få en uafhængig og omfattende forståelse af sin beskyttelse mod en bestemt type sociotekniske angreb, samt en demonstration af effektiviteten (eller mangel på samme) af den etablerede forsvarslinje mod eksterne trusler.
Vi anbefaler at gennemføre sådan træning mindst to gange om året. For det første er der altid personaleudskiftning i enhver virksomhed, og tidligere erfaring glemmes gradvist af medarbejderne. For det andet ændrer metoderne og teknikkerne for angreb sig konstant, hvilket fører til behovet for at tilpasse sikkerhedsprocesser og beskyttelsesmidler.
Når det kommer til tekniske beskyttelsesforanstaltninger mod angreb, er følgende de mest effektive:
- Implementering af obligatorisk tofaktorautentifikation på de tjenester, der er tilgængelige på internettet. At lancere sådanne tjenester i 2019 uden Single Sign-On systemer, uden beskyttelse mod adgangskodegén og uden tofaktorautentifikation i en virksomhed med flere hundrede medarbejdere svarer til en åben opfordring til "knæk mig". Korrekt implementeret beskyttelse vil gøre hurtig anvendelse af stjålne adgangskoder umulig og give tid til at håndtere konsekvenserne af phishingangreb.
- Kontrol af adgangsbegrænsning, minimering af brugerrettigheder i systemer og overholdelse af sikkerhedsretningslinjerne for konfiguration af produkter, der udgives af hver større producent. Dette er ofte enkle foranstaltninger, men de er meget effektive og vanskelige at implementere i praksis, og de bliver ofte ignorere af hensyn til arbejdshastighed. Nogle er så nødvendige, at ingen beskyttelsesforanstaltning kan redde uden dem.
- En veludviklet e-mail filtreringslinje. Antispam, grundig kontrol af vedhæftede filer for malware, herunder dynamisk testning via sandkasser. En velplanlagt angreb forudsætter, at det udførbare vedhæftning ikke vil blive opdaget af antivirusværktøjer. Sandkassen vil derimod teste alt ved at bruge filer, som et menneske ville gøre. Som resultat vil enhver potentiel malware blive afsløret gennem de ændringer, der sker inden for sandkassen.
- Beskyttelse mod målrettede angreb. Som allerede nævnt vil klassiske antivirusprogrammer ikke opdage skadelig software ved en godt forberedt angreb. De mest avancerede produkter skal automatisk overvåge samlet set hændelserne, der finder sted i netværket — både på niveau af enkelte værter og på niveauet for trafik inden for netværket. I tilfælde af angreb opstår der meget karakteristiske hændelseskæder, som kan spores og stoppes, hvis man har fokus på sådanne hændelser i sin overvågning.
Originalartiklen i tidsskriftet «Information Security/ Informationssikkerhed» #6, 2019.
Kilde: habr.com
