

I efteråret 2019 stoppede Check Point støtten til versioner R77.XX, og der var behov for opdatering. Der er allerede skrevet meget om forskellene mellem versionerne, fordele og ulemper ved overgangen til R80. Lad os i stedet tale om, hvordan man opdaterer Check Point virtuelle appliances (CloudGuard for VMware ESXi, Hyper-V, KVM Gateway NGTP) og hvad der kan gå galt.
Så vi havde 2 CCSE-ingeniører, mere end et dusin virtuelle klynger af Check Point R77.30, flere skyer, en smule hotfixes og et hav af forskellige fejl, problemer og alt sådan noget, i alle farver og størrelser, samt meget stramme tidsrammer. Lad os komme i gang!
Indhold:
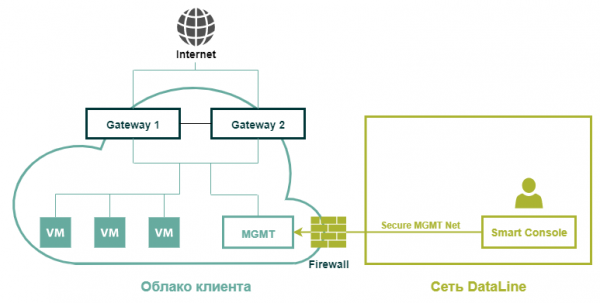
Sådan ser en typisk kundes skyinfrastruktur ud med en virtuel Check Point
Forberedelse
Først skal ressourcernes tilstrækkelighed kontrolleres for opdateringen. De anbefalede minimumskrav til R80.20 ser nu sådan ud:
Device
CPU
RAM
HDD
Security Gateway
2 kerner
4 Gb
Fra 15 GB
SMS
2 kerner
6 Gb
—
Anbefalingerne er beskrevet i dokumentet .
Men lad os være realistiske. Hvis dette er tilstrækkeligt i den minimale konfiguration, viser erfaringen, at HTTPS-inspektion normalt er aktiveret, SmartEvent kører på SMS osv., hvilket naturligvis kræver helt andre ressourcer. Men generelt set ikke meget mere end for R77.30.
Men der er nuancer. Og de vedrører før alt størrelsen på den fysiske hukommelse. Mange operationer under opdateringsprocessen vil kræve plads på harddisken.
For styringsserveren vil størrelsen på det frie plads på disken i høj grad afhænge af mængden af de nuværende logs (hvis vi ønsker at gemme dem) og antallet af gemte databaserevisioner, selvom vi ikke i større grad har brug for dem. Naturligvis er dette irrelevant for nodene i klyngen (medmindre du gemmer logs lokalt). Her er hvordan man kan kontrollere, om der er tilstrækkelig plads:
- Vi forbinder til Smart Management Server via SSH, går ind i eksperttilstand og indtaster kommandoen:
[Expert@cp-sms:0]# df -h
- Vi vil se en konfiguration som denne:
Filesystem Size Used Avail Use% Mounted on
/dev/mapper/vg_splat-lv_current 30G 7.4G 21G 27% /
/dev/sda1 289M 24M 251M 9% /boot
Vi er i øjeblikket interesseret i partitionen
/dev/mapper/vg_splat-lv_log 243G 177G 53G 78% /var/log - Vi er i øjeblikket interesseret i afsnittet /var/log
Husk, at afhængigt af politikken for opbevaring og sletning af gamle logfiler samt størrelsen af den eksporterede database, kan der være behov for mere plads. Hvis den ledige plads ved oprettelsen af arkivet bliver mindre end det angivne i logfilernes opbevaringspolitik, vil systemet begynde at slette gamle logs og INTE inkludere dem i arkivet.
Derudover har systemet brug for mindst 13 GB ikke-allokeret plads på harddisken til selve opdateringsprocessen. Du kan tjekke dette med kommandoen:
[Expert@cp-sms:0]# pvs
Vi vil se noget, der ligner dette output:
PV VG Fmt Attr PSize PFree
/dev/sda3 vg_splat lvm2 a- 141.69G 43.69G
I dette tilfælde har vi 43 GB. Ressourcerne er tilstrækkelige. Vi kan begynde opdateringen.
Opdaterer Check Point SMS administrationsserver
Før du begynder, skal du gøre følgende:
- Installer Migration Tools-pakken på administrationsserveren. For dette skal du downloade billedet fra portalen..
- Upload arkivet til administrationsserveren via WinSCP til mappen /var/log/UpgradeR77.30_R80.20 (hvis nødvendigt, opret mappen på forhånd).
- Opret forbindelse til administrationsserveren via SSH og gå ind i mappen med arkivet:cd /var/log/UpgradeR77.30_R80.20/
- Udpak filen:tar -zxvf ./.tgz
- Start pre_upgrade_verifier-værktøjet med kommandoen: ./pre_upgrade_verifier -p $FWDIR -c R77 -t R80.20
- Når kommandoen er udført, vil der blive genereret en rapport om inkompatible indstillinger. Den er tilgængelig på adressen: /opt/CPsuite-R77/fw1/log/pre_upgrade_verification_report.(xls, html, txt). Det er nemmere at downloade den via SCP og se den i browseren.
For at rette alle inkompatible indstillinger skal du bruge. - Kør pre_upgrade_verifier-værktøjet igen for at sikre, at alle årsager til inkompatibilitet er løst.
- Dernæst samler vi oplysninger om netværksgrænseflader, routingtabel og eksporterer GAIA-konfigurationen:
ip a > /var/log/UpgradeR77.30_R80.20/cp-sms-config.txt
ip r > /var/log/UpgradeR77.30_R80.20/cp-sms-config.txt
clish -c "show configuration" > /var/log/UpgradeR77.30_R80.20/cp-sms-config.txt - Download den genererede fil via SCP.
- Tag et snapshot på virtualiseringsniveau.
- Øg timeout for SSH-sessionen til 8 timer. Dette afhænger af størrelsen på den eksporterede database, hvilket kan tage fra nogle minutter til flere timer. For dette:
[Expert@HostName]# clish -c "show inactivity-timeout" kontroller den nuværende clish timeout,[Expert@HostName]# clish -c "set inactivity-timeout 720" angiv den nye clish timeout (i minutter),
[Expert@HostName]# echo $TMOUT kontroller den nuværende timeout for expert mode,
[Expert@HostName]# export TMOUT=3600 angiv den nye timeout for expert mode (i sekunder); hvis du angiver værdien 0, vil timeout blive deaktiveret.
- Vi indlæser og monterer installationsbilledet SMS.iso til den virtuelle maskine.
Før det næste trin, SKAL du igen sikre dig, at du har tilstrækkelig ikke-tilordnet plads på harddisken (jeg minder om, at du har brug for 13 GB).
- Før vi starter eksporten af konfigurationen, ændrer vi logfilen med kommandoen: fw logswitch
Eksportér konfiguration og logfiler
- Vi starter værktøjet migrate_export for at eksportere konfigurationen. For at gøre dette går vi til den tidligere oprettede mappe: cd /var/log/UpgradeR77.30_R80.20/ og bruger kommandoen: ./migrate export -l /var/log/UpgradeR77.30_R80.20/SMS_w_logs_export_r77_r80.tgz
eller
vi går ind i mappen: cd $FWDIR/bin/upgrade_tools/ og
vi kører kommandoen derfra: ./migrate export -l /var/log/UpgradeR77.30_R80.20/SMS_w_logs_export_r77_r80.tgz - Vi tager checksum fra arkivet: md5sum /var/log/UpgradeR77.30_R80.20/SMS_w_logs_export_r77_r80.tgz
- Vi gemmer den værdi, vi har fået, i en notesblok.
- Vi tilslutter os SMS via SCP og downloader arkivet med konfigurationen til arbejdsstationen. Sørg for at bruge filoverførsel i Binary format.
Eksport af SmartEvent databasen
Her har vi brug for en forudinstalleret SMS version R80. Enhver testversion vil være passende.
- Fra SMS har vi brug for skripten, der ligger her:$RTDIR/bin/eva_db_backup.csh
- Via SCP uploader vi skripten eva_db_backup.csh til mappen: /var/log/UpgradeR77.30_R80.20/
- Vi tilslutter os SMS via SSH. Kopier filen til mappen: cp /var/log/UpgradeR77.30_R80.20/eva_db_backup.csh
$RTDIR/bin/eva_db_backup.csh - Vi ændrer kodningen: dos2unix $RTDIR/bin/eva_db_backup.csh
- Vi tilføjer ejer: chown -v admin:root $RTDIR/bin/eva_db_backup.csh
- Vi tilføjer rettigheder: chmod -v 0755 $RTDIR/bin/eva_db_backup.csh
- Vi starter eksporten af SmartEvent databasen: $RTDIR/bin/eva_db_backup.csh
- Vi downloader de modtagne filer via SCP: $RTDIR/bin/-db-backup.backup og $RTDIR/bin/eventiaUpgrade.tar til arbejdsstationen.
Opdatering
- Vi går til WebUI GAIA SMS → CPUSE → Vis alle pakker.
- I tilfælde af, at CPUSE giver en tilslutningsfejl til Check Point cloud, kontrollerer vi DGW, DNS og Proxy indstillinger.
- Hvis alt er korrekt, og fejlen ikke forsvinder, skal vi opdatere CPUSE manuelt ved at følge.
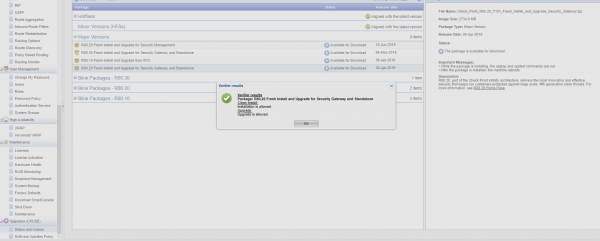
- Vi downloader billedet og går gennem Verifier. Hvis nødvendigt, retter vi uoverensstemmelser.
Som resultat skal vi se denne meddelelse:

- Vi vælger R80.20 Fresh Install and Upgrade for Security Management.
- Ved installation af opdateringen vælger vi Clean Install. Systemet genstarter efter installationen.
- Vi gennemgår First Time Wizard.
- Efter at have fået adgang, kontrollerer vi brugerprofilerne.
- Vi tilslutter os SMS via SSH og skifter shell for vores bruger til /bin/bash:
set user shell /bin/bash
save config (i tilfælde af, at vi ønsker at efterlade bin/bash som standard shell selv efter genstart).
- Derefter tilslutter vi os SMS via SCP og overfører arkivet med konfigurationen i Binary tilstand SMS_w_logs_export_r77_r80.tgz til mappen /var/log/UpgradeR77.30_R80.20/
- Vi tager checksum fra arkivet: md5sum /var/log/UpgradeR77.30_R80.20/SMS_w_logs_export_r77_r80.tgz og sammenligner med den tidligere værdi. Checksum skal matche.
- Vi øger timeout for SSH-sessionen til 8 timer. For at gøre dette:
[Expert@HostName]# clish -c "show inactivity-timeout" kontroller den nuværende clish timeout,
[Expert@HostName]# clish -c "set inactivity-timeout 720" angiv den nye clish timeout (i minutter),
[Expert@HostName]# echo $TMOUT kontroller den nuværende timeout for expert mode,
[Expert@HostName]# export TMOUT=3600 angiver vi den nye timeout i eksperttilstand (i sekunder). Hvis værdien sættes til 0, vil timeout blive slået fra.
- For at importere indstillingerne skal vi køre migrationsværktøjet migrate import. For dette går vi ind i mappen: cd $FWDIR/bin/upgrade_tools/og starter importen: ./migrate imp
ort -l /var/log/UpgradeR77.30_R80.20/SMS_w_logs_export_r77_r80.tgz
Nyd livet de næste par timer. MÅ IKKE SLUKKE SSH-SESSIONEN under proceduren. Til slut vil migrate proces give enten en besked om vellykket afslutning af operationen eller en fejl.
Tjekliste til kontrol efter opdatering
- Tilgængelighed af ressourcer.
- SIC med GW.
- Licenser. Hvis licenserne vises forkert eller ikke vises på SMS, kører vi kommandoen vsec_central_licence for at distribuere licenserne.
- Installation af politik.
Import af SmartEvent-database
- Aktivér SmartEvent-bladet.
- Vi forbinder via WinSCP til SMS og overfører de tidligere eksporterede filer i binært format -db-backup.backup og eventiaUpgrade.tar til mappen /var/log/UpgradeR77.30_R80.20/
- Vi starter scriptet med kommandoen: $RTDIR/bin/eventiaUpgrade.sh -upgrade /var/log/UpgradeR77.30_R80.20/eventiaUpgrade.tar
- Vi tjekker status: watch -n 10 eventiaUpgrade.sh
- Vi tjekker loggene i SmartEvent. SØVN!
Opdaterer Check Point GW-klyngen (Aktiv/Sikkerhedskopi)
Før arbejdet påbegyndes
- Gem GAIA-konfigurationen fra hver node i klyngen i en fil ved at bruge kommandoen: clish -c "show configuration" > ./.txt
- Vi overfører filer ved hjælp af WinSCP.
- Vi forbinder til WebUI på begge noder og går til fanen CPUSE → Vis alle pakker.
- Find opdateringspakken til versionen R80.20 Fresh Install, klik på Download.
- Vi tjekker, at CCP-protokollen fungerer i broadcast, for at gøre dette indtaster vi kommandoen: cphaprob -a if
Hvis den valgte tilstand Multicast, ændr det med kommandoen: cphaconf set_ccp broadcast (kommandoen udføres på hver node). - Vi sætter Downtime for de involverede noder i dit overvågningssystem.
- Vi tjekker, at de virtuelle parametre er aktiveret MAC Address Change og Forged Transmits for sync-netværket.
Opdatering
- Vi forbinder via ssh til den aktive node og kører kommandoen for at overvåge klyngets tilstand: watch -n 2 cphaprob stat
- Vi vender tilbage til WebUI Standby-noden på fanen CPUSE og for den valgte pakke R80.20 Fresh Install starter Verifier.
- Vi analyserer Verifier-rapporten. Hvis installationen er tilladt, går vi videre.
- Vi vælger pakken R80.20 Fresh Install og starter Upgrade. Under opgraderingen genstarter systemet. GAIA-indstillingerne gemmes. Under genstart overvåger vi tilstanden af klyngen. Efter genstart skal den opdaterede nodes status ændres til READY. I nogle tilfælde har vi oplevet, at den endnu ikke opdaterede node skiftede til status Active Attention og stoppede med at vise den opdaterede nodes status. Lad ikke dette bekymre dig - en sådan mulighed er også tilladt.
- Når opgraderingen er fuldført, åbner vi SmartDashboard.
- Vi åbner klyngeobjektet og ændrer klyngeversionen fra R77.30 til R80.20. Vi trykker Ok. Hvis der opstår en fejl under gemmingen af ændringer:
En intern fejl er opstået. (Kode: 0x8003001D, Kunne ikke få adgang til filen til skriveoperation),
følg. Efter dette gemmer vi ændringerne og trykker Install Policy. - I indstillingerne fjerner vi fluebenet fra parameteren For gateway-klynger, hvis installationen på et klyngeelement fejler, må du ikke installere på den klynge.
- Vi installerer politikken. Systemet vil give en fejl for Active-noden, som endnu ikke er blevet opdateret.
- Vi opretter forbindelse til den opdaterede node via ssh og kører kommandoen for at overvåge tilstanden af klyngen: watch -n 2 cphaprob stat
- Vi opretter forbindelse til WebUI på Active-noden og går til fanen CPUSE → Vis alle pakker.Find opdateringspakken til versionen R80.20 Fresh Install, trykker vi på Download.
- Vi sætter Downtime for de involverede noder i dit overvågningssystem.
- Vi går tilbage til WebUI på Active-noden til fanen CPUSE og for den valgte pakke R80.20 Fresh Install starter Verifier.
- Vi analyserer Verifier-rapporten. Hvis installationen er tilladt, går vi videre.
- Vi vælger pakken R80.20 Fresh Install og starter Upgrade. Under opgraderingen genstarter systemet. GAIA-indstillingerne gemmes. Under genstart overvåger vi tilstanden af klyngen på den allerede opdaterede node. Efter genstart ændres tilstanden af klyngen på den opdaterede node fra READY til ACTIVE.
- Når opgraderingsprocessen er afsluttet, starter vi SmartDashboard og installerer politikken.
Tjekliste til kontrol efter opdatering
- Hændelseslogfiler i SmartLog, tilstanden af VPN-tunneller.
- GAIA-indstillinger.
- Gendannelse af klyngen efter testet Failover.
- Licenser og kontrakter. Hvis licenserne vises forkert eller ikke vises på SMS, kører vi kommandoen vsec_central_licence for distribution af licenser.
- CoreXL.
- SecureXL.
- Hotfix og CPinfo på to noder.
Konklusion
Generelt set er det alt - du er blevet opgraderet.
Hele processen tog os gennemsnitligt mellem 6 og 12 timer, afhængigt af størrelsen på de eksporterede databaser. Arbejdet blev udført over to nætter: den ene for opgradering af SMS, den anden for klyngen.
Der var ingen trafiknedbrud, selvom vi har tjekket alle ovennævnte fejl på os selv.
Selvfølgelig kan der opstå helt nye vanskeligheder under opgraderingen, men det er Check Point, og som vi alle ved, findes der altid hotfix!
Ønsker dig held og lykke med de sort-rosa nætter og opgraderinger!
Kilde: habr.com
