

Velkommen! Du er nå på femte lektion af kurset. . På Vi har dækket arbejdet med sikkerhedspolitikker. Nu er det tid til at give lokale brugere adgang til internettet. I denne lektion vil vi se på, hvordan NAT-mekanismen fungerer.
Udover at give brugere adgang til internettet, vil vi også se på metoden til at offentliggøre interne tjenester. Nedenfor findes en kort teori fra videoen samt selve video lektionen.
NAT-teknologien (Network Address Translation) er en mekanisme til omdannelse af IP-adresser i netværkspakker. I Fortinet-termer opdeles NAT i to typer: Source NAT og Destination NAT.
Navnene siger næsten alt — ved brug af Source NAT ændres kilden, mens Destination NAT ændrer destinationsadressen.
Derudover er der flere konfigurationsmuligheder for NAT — Firewall Policy NAT og Central NAT.
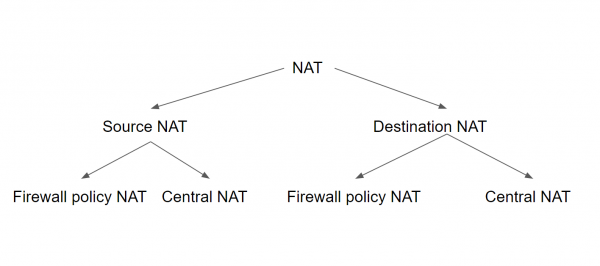
Ved brug af den første mulighed skal Source og Destination NAT konfigureres for hver sikkerhedspolitik. I så fald bruger Source NAT enten IP-adressen på det udgående interface eller en forudkonfigureret IP-pool. Destination NAT bruger et forudkonfigureret objekt (såkaldt VIP — Virtual IP) som destinationsadresse.
Ved brug af Central NAT konfigureres Source og Destination NAT for hele enheden (eller det virtuelle domæne) på én gang. I så fald anvendes NAT-parametre for alle politikker, afhængigt af reglerne for Source NAT og Destination NAT.
Source NAT regler konfigureres i den centrale Source NAT-politik. Destination NAT konfigureres fra DNAT-menuen ved brug af IP-adresser.
I denne lektion vil vi kun se på Firewall Policy NAT — erfaring viser, at denne konfigurationsmulighed hyppigere anvendes end Central NAT.
Som jeg allerede har nævnt, er der to konfigurationsmuligheder for Firewall Policy Source NAT: at erstatte IP-adressen med IP-adressen på det udgående interface eller med en IP-adresse fra en forudkonfigureret IP-pool. Det ser cirka sådan ud, som vist på billedet nedenfor. Jeg vil kort beskrive de mulige puljer, men i praksis vil vi kun se på muligheden med udgående interfaceadresse — i vores skabelon har vi ikke brug for IP-puljer.
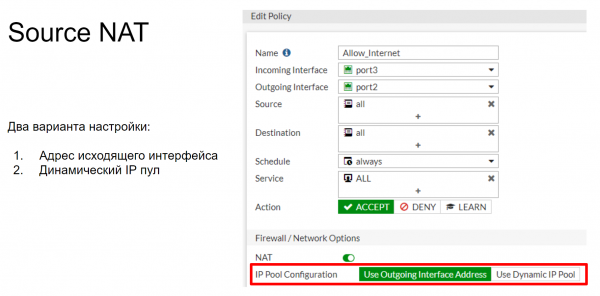
IP-puljen angiver en eller flere IP-adresser, der vil blive brugt som kildens adresse i løbet af sessionen. Disse IP-adresser vil blive brugt i stedet for IP-adressen på det udgående interface på FortiGate.
Der er 4 typer IP-pools, der kan konfigureres på FortiGate:
- Overload
- One-to-one
- Fast portområde
- Portblok tildeling
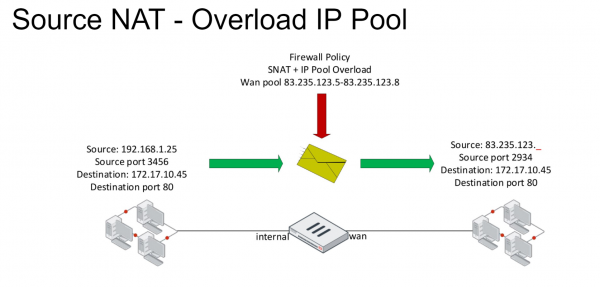
Overload er den primære IP-pool. Her omdannes IP-adresserne efter en mange-til-en eller mange-til-flere ordning. Portoversættelse anvendes også. Lad os se på skemaet nedenfor. Vi har et paket med bestemte Source- og Destination-felter. Når det kommer under en firewall-politik, der tillader dette paket adgang til det eksterne netværk, anvendes en NAT-regel på det. Som resultat ændres Source-feltet i dette paket til en af IP-adresserne angivet i IP-poolen.
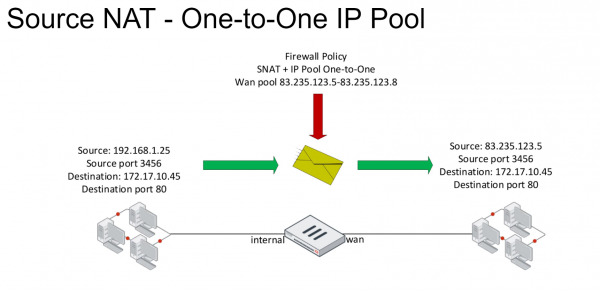
I One to One-poolen defineres også mange eksterne IP-adresser. Når et paket kommer under en firewall-politik med en aktiv NAT-regel, ændres IP-adressen i Source-feltet til en af adresserne, der tilhører denne pool. Ændringen sker efter ”først-til-mølle” princippet. For bedre forståelse kan vi se på et eksempel.
En computer fra det lokale netværk med IP-adressen 192.168.1.25 sender et paket til det eksterne netværk. Den falder ind under NAT-reglen, og Source-feltet ændres til den første IP-adresse fra poolen, i vores tilfælde 83.235.123.5. Det er værd at bemærke, at portoversættelse ikke anvendes med denne IP-pool. Hvis en anden computer fra samme lokale netværk, med en adresse som 192.168.1.35, sender et pakket til det eksterne netværk og også falder ind under denne NAT-regel, ændres IP-adressen i Source-feltet af dette paket til 83.235.123.6. Hvis der ikke er flere adresser tilbage i poolen, vil efterfølgende forbindelser blive afvist. Det vil sige, at under vores NAT-regel kan op til 4 computere være aktive samtidig.
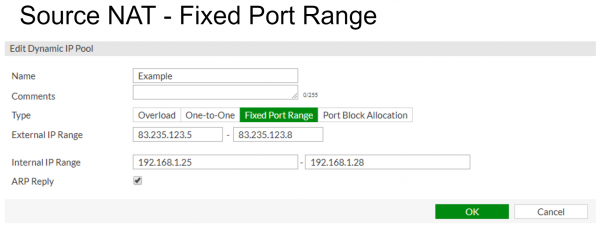
Fast portområde forbinder interne og eksterne IP-adresseområder. Portoversættelse er også deaktiveret. Dette muliggør en fast tilknytning af starten eller slutningen af poolen af interne IP-adresser med starten eller slutningen af poolen af eksterne IP-adresser. I eksemplet nedenfor er den interne pulje af adresser 192.168.1.25 - 192.168.1.28 sat i forhold til den eksterne pulje af adresser 83.235.123.5 - 83.235.125.8.
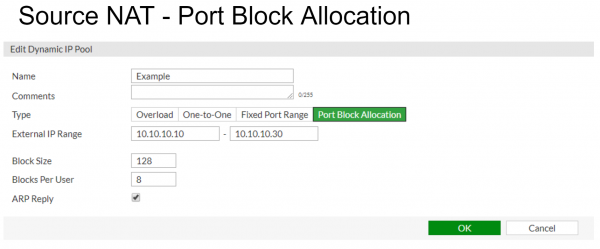
Portblok tildeling - denne IP-pool bruges til at tildele en blok af porte til brugere af IP-poolen. Udover selve IP-poolen skal der også angives to parametre - blokstørrelse og antallet af blokke, der tildeles til hver bruger.
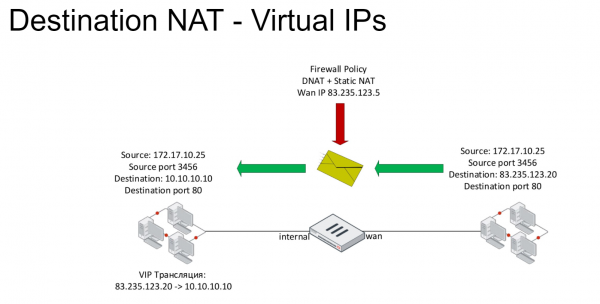
Lad os nu se på Destination NAT-teknologien. Den er baseret på virtuelle IP-adresser (VIP). For pakker, der falder ind under Destination NAT-reglerne, ændres IP-adressen i Destination-feltet: normalt ændres den offentlige internetadresse til den private adresse på serveren. Virtuelle IP-adresser bruges i politikker for firewall som Destination-felt.
Den standardtype af virtuelle IP-adresser er Static NAT. Det er en ét-til-ét-korrespondance mellem eksterne og interne adresser.
I stedet for Static NAT kan virtuelle adresser begrænses til port forwarding. For eksempel kan forbindelser til en ekstern adresse på port 8080 associeres med en forbindelse til en intern IP-adresse på 80-porten.
I eksemplet nedenfor forsøger en computer med adressen 172.17.10.25 at få adgang til adressen 83.235.123.20 på 80-porten. Denne forbindelse falder ind under DNAT-reglen, derfor ændres destinations-IP-adressen til 10.10.10.10.
I videoen gennemgås teorien, og der gives praktiske eksempler på opsætning af Source og Destination NAT.
I de næste lektioner vil vi fokusere på at sikre brugerne på internettet. I den specifikke næste lektion vil funktionen webfiltering og applikationskontrol blive gennemgået. For at sikre, at du ikke går glip af det, så følg med på de følgende kanaler:
Kilde: habr.com
