

Hej! Velkommen til den sjette lektion i kurset . På vi har mestret grundprincipperne for NAT-teknologien på , og vi har også givet vores testbruger adgang til internettet. Nu er det tid til at tage sig af brugerens sikkerhed i cyberspace. I denne lektion vil vi se på følgende sikkerhedsprofiler: Webfiltrering, Applikationskontrol samt HTTPS-inspektion.
For at begynde med sikkerhedsprofilerne, skal vi også forstå én ting — inspektionsmodi.
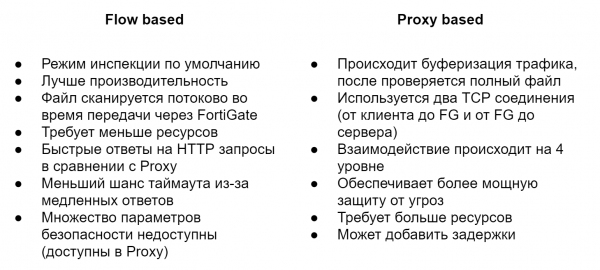
Som standard anvendes Flow Based tilstand. Den kontrollerer filer, når de passerer gennem FortiGate uden buffering. Så snart en pakke ankommer, behandles den og sendes videre, uden at vente på at modtage en hel fil eller webside. Den kræver færre ressourcer og giver højere ydelse end Proxy-tilstanden, men samtidig er ikke hele sikkerhedsfunktionaliteten tilgængelig. For eksempel kan datalækageforebyggelse (DLP) kun bruges i Proxy-tilstanden.
Proxy-tilstanden fungerer anderledes. Den opretter to TCP-forbindelser, en mellem klienten og FortiGate, og en anden mellem FortiGate og serveren. Dette giver den mulighed for at bufre trafikken, dvs. at modtage den fulde fil eller webside. Scanningen af filer for forskellige trusler begynder først, når hele filen er blevet bufret. Dette muliggør ekstra funktioner, der ikke er tilgængelige i Flow Based-tilstanden. Som du kan se, er denne tilstand som en modsætning til Flow Based — sikkerhed spiller en hovedrolle her, mens ydeevnen kommer i anden række.
Det bliver ofte spurgt — hvilken tilstand er bedst? Men der er ingen generel opskrift. Alt er individuelt og afhænger af dine behov og opgaver. I løbet af kurset vil jeg forsøge at vise forskellene mellem sikkerhedsprofilerne i Flow og Proxy-tilstandene. Dette vil hjælpe med at sammenligne funktionalitet og afgøre, hvad der passer bedst til dig.
Lad os gå direkte til sikkerhedsprofilerne og begynde med Webfiltrering. Den hjælper med at kontrollere eller overvåge, hvilke websider brugerne besøger. Jeg mener, det er unødvendigt at fordype sig i vigtigheden af en sådan profil i nutidens realiteter. Lad os i stedet se på, hvordan den fungerer.
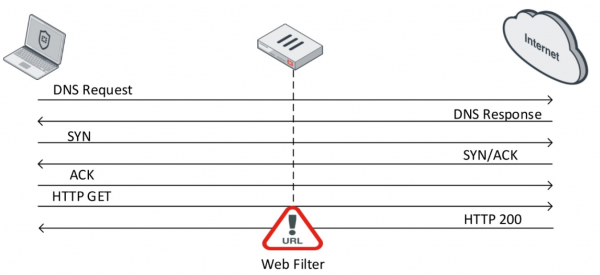
Når TCP-forbindelsen er etableret, anmoder brugeren med en GET-forespørgsel om indholdet af et bestemt website.
Hvis webserveren svarer positivt, sender den information om websitet som svar. Her kommer webfilteret ind i billedet. Det kontrollerer indholdet af dette svar. Under kontrollen sender FortiGate i realtid en forespørgsel til FortiGuard Distribution Network (FDN) for at bestemme kategorien for det pågældende website. Når kategorien for det specifikke website er fastlagt, udfører webfilteret afhængigt af indstillingerne en bestemt handling.
I Flow-tilstand er der tre handlinger tilgængelige:
- Allow — tillad adgang til websitet
- Block — nægt adgang til websitet
- Monitor — tillad adgang til websitet og registrer dette i loggen
I Proxy-tilstand tilføjes to yderligere handlinger:
- Warning — give brugeren en advarsel om, at han forsøger at besøge et bestemt ressourcer og give brugeren valget — at fortsætte eller forlade websitet
- Authenticate — anmode om brugeroplysninger — dette giver mulighed for, at bestemte grupper kan få adgang til forbudte kategorier af websites.
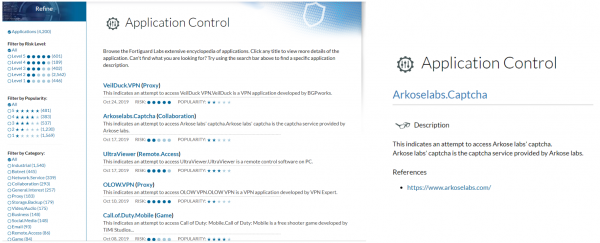
På hjemmesiden kan du finde information om alle kategorier og underkategorier af webfilteret samt finde ud af, hvilken kategori et bestemt website tilhører. Og generelt set er det en ret nyttig side for brugere af Fortinet-løsninger, så jeg anbefaler at tage et nærmere kig på den i din fritid.
Der kan ikke siges meget om Application Control. Som navnet antyder, giver den mulighed for at kontrollere applikationers aktivitet. Dette gøres ved hjælp af mønstre for forskellige applikationer, såkaldte signaturer. På grundlag af disse signaturer kan den identificere en specifik applikation og anvende en bestemt handling på den:
- Allow — tillad
- Monitor — tillad og registrer dette i loggen
- Block — nægt
- Quarantine — registrer hændelsen i loggen og blokér IP-adressen i en bestemt periode
De eksisterende signaturer kan også ses på hjemmesiden .
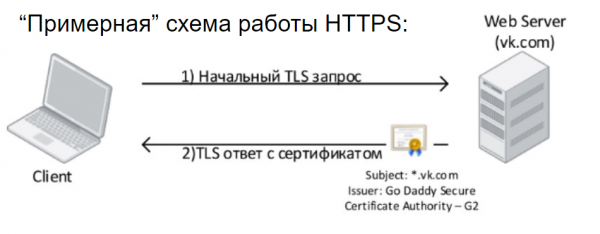
Lad os nu se på mekanismen for HTTPS-inspektion. Ifølge statistikker fra slutningen af 2018 oversteg andelen af HTTPS-trafik 70%. Det betyder, at uden brug af HTTPS-inspektion, kan vi kun analysere omkring 30% af den data, der strømmer gennem netværket. Lad os først se på hvordan HTTPS fungerer i grove træk.
Klienten initierer en TLS-forespørgsel til webserveren og modtager et TLS-svar, samt ser det digitale certifikat, som skal være betroet af den pågældende bruger. Dette er det nødvendige minimum, vi skal vide om HTTPS-arbejde; i virkeligheden er rækken af processer meget mere kompleks. Efter en vellykket TLS-håndtryk begynder dataoverførslen i krypteret form. Og det er godt. Ingen kan få adgang til de data, du udveksler med webserveren.
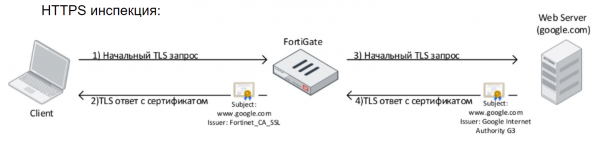
For virksomhedens sikkerhedseksperter er dette imidlertid en reel hovedpine, da de ikke kan se denne trafik og kontrollere indholdet med hverken antivirus, indtrængningsforebyggelsessystemer eller DLP-systemer. Dette påvirker også kvaliteten af identifikationen af de anvendte applikationer og webressourcer inden for netværket - som netop falder ind under emnet for vores lektion. Løsningen på dette problem er teknologien for HTTPS-inspektion. Dens essens er ganske simpel - i realiteten organiserer en enhed, der udfører HTTPS-inspektion, et Man In The Middle-angreb. Dette ser omtrent sådan ud: FortiGate opfanger brugerens anmodning, etablerer en HTTPS-forbindelse med den, og rejser derefter en HTTPS-session med ressourcen, som brugeren henvendte sig til. På brugerens computer vil certifikatet, der er udstedt af FortiGate, være synligt. Det skal være betroet, så browseren tillader forbindelsen.
Faktisk er HTTPS-inspektion en ret kompliceret proces med mange begrænsninger, men inden for rammerne af dette kursus vil vi ikke dække det. Jeg vil blot tilføje, at implementeringen af HTTPS-inspektion ikke er noget, der kan gøres på et øjeblik; det tager normalt cirka en måned. Det er nødvendigt at indsamle information om de nødvendige undtagelser, lave de relevante indstillinger, indsamle feedback fra brugerne og justere indstillingerne.
Den præsenterede teori samt den praktiske del findes i denne videolektion:
I den næste lektion vil vi se på andre sikkerhedsprofiler: antivirus og indtrængningsforebyggelsessystemer. For ikke at gå glip af den, hold dig opdateret via følgende kanaler:
Kilde: habr.com
