

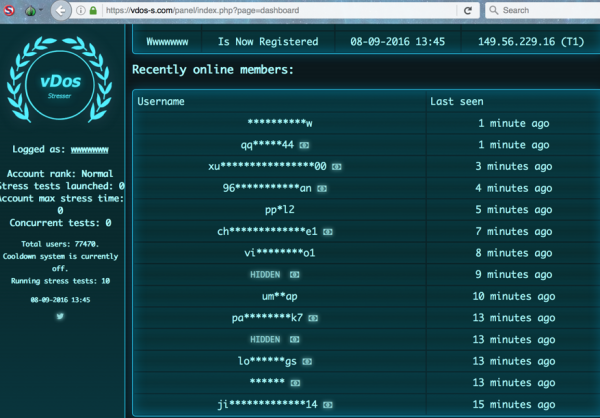
I 2016 blev vDos den mest populære service i verden til bestilling af DDoS-angreb
Hvis man skal tro konspirationsteorierne, spreder antivirusvirksomhederne selv vira, og DDoS-beskyttelsestjenesterne indleder selv disse angreb. Selvfølgelig er det kun opdigtede historier… eller er det?
Den 16. januar 2020 22-årige Tucker Preston, en indbygger i Macon, Georgia, skyldig i en af anklagepunkterne, nemlig "skader på beskyttede computere gennem transmission af et program, kode eller kommando." Tucker er medstifter af BackConnect Security LLC, som tilbød DDoS-beskyttelse. Den unge forretningsmand kunne ikke modstå fristelsen til at hævne sig på uenige kunder.
Den triste historie om Tucker Preston begyndte i 2014, da den hacker-teenager sammen med sin ven Marshal Webb grundlagde BackConnect Security LLC, fra hvilken BackConnect, Inc. senere blev dannet. I september 2016 blev dette firma under en operation, der havde til formål at lukke vDos, som på det tidspunkt blev betragtet som den mest populære service i verden til bestilling af DDoS-angreb. BackConnect blev påstået at være blevet angrebet via vDos — og udførte et usædvanligt "kontraangreb", der beslaglagde 255 fjende-IP-adresser gennem (BGP hijacking). Udførelsen af et sådant angreb for at beskytte sine interesser vakte delte meninger i informationssikkerhedssamfundet. Mange mente, at BackConnect havde overskredet grænsen for, hvad der var acceptabelt.
En simpel BGP-hijacking udføres ved at annoncere en fremmed præfiks som sit eget. Oplinks/peers accepterer den, og den begynder at sprede sig over nettet. For eksempel, i 2017 begyndte "Rostelecom" (AS12389) angiveligt at annoncere præfikserne Direktøren for BackConnect, Bryant Townsend, forsøgte senere
at undskylde i nyhedsbrevet NANOG for netværksoperatører. Han sagde, at beslutningen om at angribe fjendens adresseområde ikke kom let, men de er villige til at tage ansvar for deres handling: «Selvom vi havde mulighed for at skjule vores handlinger, følte vi, at det ville være forkert. Jeg brugte meget tid på at overveje denne beslutning og hvordan den kunne påvirke virksomheden og mig negativt i øjnene på nogle mennesker, men i sidste ende støttede jeg den».
Det viste sig, at BackConnect ikke er første gang, de anvender BGP-hijacking, og at virksomheden generelt har en dyster historie. Selvom det skal påpeges, at BGP-hijacking ikke altid bruges med onde hensigter. Brian Krebs , at han selv bruger tjenester fra Prolexic Communications (nu en del af Akamai Technologies) for beskyttelse mod DDoS. Det var dem, der fandt ud af, hvordan man kunne bruge BGP-hijacking til at beskytte mod DDoS-angreb.
Hvis ofret for et DDoS-angreb henvender sig til Prolexic for hjælp, omdirigerer sidstnævnte klientens IP-adresser til sig selv, hvilket gør det muligt at analysere og filtrere indgående trafik.
Da BackConnect tilbød DDoS-beskyttelse, blev der udført en analyse for at vurdere, hvilke BGP-hijacking handlinger der kunne betragtes som legitime i kundenes interesse, og hvilke der virker mistænkelige. Herunder tages der hensyn til varigheden af opfangning af andres adresser, hvor bredt et fremmed præfiks blev annonceret som eget, om der er bekræftet aftale med kunden osv. Tabellen viser, at nogle af BackConnects handlinger virker meget mistænkelige.
Tilsyneladende har nogen af de berørte sagsøgt BackConnect. I er navnet på den virksomhed, som retten anerkendte som offer, ikke angivet. Offeret nævnes i dokumentet som Victim 1.
Som nævnt tidligere, blev efterforskningen af BackConnects aktiviteter indledt efter hackingen af vDos-servicen. Dengang på administratorerne af servicen samt databasen vDos, der inkluderer registrerede brugere og oplysninger om kunder, der betalte vDos for at udføre DDoS-angreb.
Disse optegnelser viste, at en af kontiene på vDos-webstedet var åbnet på e-mailadresser knyttet til et domæne, der er registreret i navn på Tucker Preston. Denne konto initierede angreb på et stort antal mål, herunder mange angreb på netværk, der tilhører (FSF).
I 2016 nævnte en tidligere systemadministrator for FSF, at den nonprofitorganisation på et tidspunkt overvejede at samarbejde med BackConnect, og angrebene begyndte næsten straks efter, at FSF meddelte, at de ville søge en anden virksomhed til at beskytte sig mod DDoS.
Ifølge Justitsministeriet i USA, på denne anklage risikerer Takeru Preston fængsel i op til 10 år og en bøde på op til 250.000 dollars, hvilket er det dobbelte af den samlede gevinst eller tab fra forbrydelsen. Dommen vil blive afsagt den 7. maj 2020.
GlobalSign tilbyder skalerbare PKI-løsninger til organisationer af enhver størrelse.
Mere information: +45 78 79 42 00, sales-dk@globalsign.com.
Kilde: habr.com
