

Hej! Velkommen til den ottende lektion i kurset . På og I de tidligere lektioner har vi stiftet bekendtskab med de grundlæggende sikkerhedsprofiler, og nu kan vi give brugere adgang til internettet, beskytte dem mod virus og begrænse adgangen til webressourcer og applikationer. Nu opstår spørgsmålet om administration af brugerkonti. Hvordan sikrer vi, at kun en bestemt gruppe brugere har adgang til internettet? Hvordan kan vi forhindre en gruppe brugere i at besøge bestemte websider, mens en anden får tilladelse til det? Hvordan integrerer vi eksisterende løsninger til kontrol af brugerkonti med FortiGate-firewallen? I dag vil vi diskutere disse spørgsmål og forsøge at udføre dem i praksis.
Til at begynde med vil vi se på de autentifikationsmetoder, som FortiGate understøtter. De er i bund og grund to - lokal og fjern.
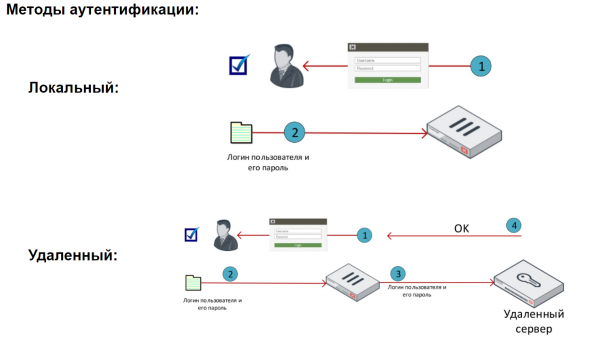
Den lokale metode er den enkleste autentifikationsmetode. I dette tilfælde opbevares brugerdata lokalt på FortiGate. Lokale brugere kan samles i grupper, og baseret på brugerne eller grupperne kan adgangen til forskellige ressourcer begrænses.
Når der anvendes fjernautentifikation, godkendes brugerne af fjernservere. Denne metode er nyttig, når flere FortiGate-enheder skal autentificere de samme brugere, eller når der allerede er en autentifikationsserver i netværket.
Når en fjernserver autentificerer brugerne, sender FortiGate de indtastede loginoplysninger til denne server. Serveren kontrollerer derefter, om sådanne loginoplysninger findes i dens database. Hvis ja, autentificeres brugeren med succes i systemet.
Det er værd at bemærke, at i dette tilfælde opbevares brugernes loginoplysninger ikke på FortiGate, og selve autentifikationsprocessen sker på fjernserveren.
Det er også værd at nævne mekanismen Fortinet Single Sign On. Den gør det muligt at organisere gennemsigtig autentifikation af domænebrugere på FortiGate ved hjælp af data fra domænecontrollere. Desværre ligger en dybere gennemgang af denne mekanisme uden for rammerne af vores kursus.
FortiGate understøtter mange typer servere til godkendelse, såsom POP3, RADIUS, LDAP, TACAS+. Vi vil se på arbejdet med LDAP-serveren.
Videoen gennemgår den grundlæggende teori samt arbejdet med lokale brugere og LDAP-serveren.
I den næste lektion vil vi se på arbejdet med logfiler, især mulighederne i FortiAnalyzer. For ikke at gå glip af det, hold øje med opdateringer på de følgende kanaler:
Kilde: habr.com
