

Informationssikkerhed har adskilt sig fra telekommunikation som en selvstændig branche med sin egen specialisering og udstyr. Men der findes en mindre kendt klasse af enheder, der står på grænsen mellem telekommunikation og infosikkerhed – netværkspakke-brokere (Network Packet Broker), også kendt som belastningsbalancer, specialiserede/monitoreringsswitches, trafikaggregatorer, Security Delivery Platform, Network Visibility osv. Og vi, som en russisk udvikler og producent af sådanne enheder, ønsker at fortælle om dem i detaljer.
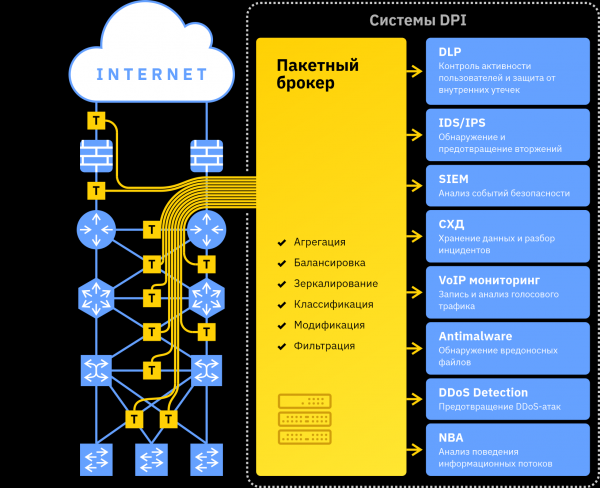
Anvendelsesområder og løste opgaver
Netværkspakke-brokere er specialiserede enheder, der har fundet den største anvendelse i informationssikkerhedssystemer. Denne klasse af enheder er relativt ny og fåtalig i den generelt accepterede netværksinfrastruktur i forhold til switches, routere osv. Den amerikanske virksomhed Gigamon var pioner i udviklingen af denne type enheder. I dag er der betydeligt flere aktører på dette marked (herunder lignende løsninger fra den kendte producent af testløsninger — firmaet IXIA), men kun en snæver kreds af fagfolk kender stadig til eksistensen af sådanne enheder. Som nævnt ovenfor er der ikke engang en entydig klarhed omkring terminologien: navnene varierer fra 'systemer til at sikre netværkstransparens' til det enkle 'balancer'.
Da vi udviklede netværkspakke-brokere, stødte vi på, at det, udover at analysere udviklingsretninger for funktioner og teste i laboratorier/testzoner, samtidig er nødvendigt at forklare potentielle forbrugere om eksistensen af en sådan klasse udstyr, da ikke alle kender til det.
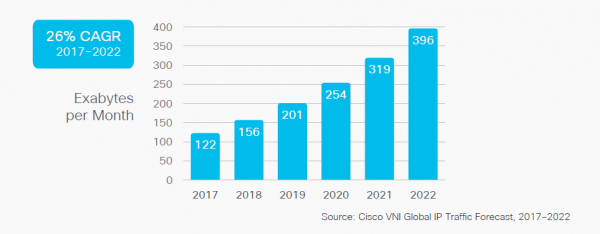
For 15-20 år siden var der lidt trafik på internettet, og det var primært uvæsentlige data. Men gentager stort set : hastigheden af internetforbindelsen stiger årligt med 50 %. Mængden af trafik vokser også uophørligt (grafikken viser prognosen fra 2017 fra Cisco, kilde: Cisco Visual Networking Index: Forecast and Trends, 2017–2022):
Sammen med hastigheden vokser vigtigheden af den cirkulerende information (både kommercielle hemmeligheder og de berygtede personlige data) samt den samlede funktionalitet af infrastrukturen.
Derfor er der også opstået en industri inden for informationssikkerhed. Branchen har reageret på dette ved at udvikle et helt spektrum af Deep Packet Inspection (DPI) enheder: fra systemer til forebyggelse af DDoS-angreb til sikkerhedshændelseshåndteringssystemer, herunder IDS, IPS, DLP, NBA, SIEM, Antimalware osv. Normalt er hvert af disse værktøjer software, der installeres på en serverplatform, og hver programvare (analysetool) installeres på sin egen serverplatform: producenterne af softwaren er forskellige, og der kræves mange beregningsressourcer til analyser på L7.
Ved opbygningen af et informationssikkerhedssystem er det nødvendigt at løse en række grundlæggende opgaver:
- Hvordan overfører man trafik fra infrastrukturen til analysetystemerne? (de oprindeligt designede SPAN-porte er i moderne infrastruktur hverken tilstrækkelige i antal eller ydeevne)
- Hvordan distribuerer man trafikken mellem de forskellige analysetystemer?
- Hvordan skalerer man systemerne, når en enkelt analyzers ydeevne ikke er tilstrækkelig til at håndtere den samlede trafikmængde, der kommer til det?
- Hvordan overvåger man 40G/100G interfaces (og i en ikke så fjern fremtid også 200G/400G), når analysemidlerne i øjeblikket kun understøtter 1G/10G/25G interfaces?
Og de efterfølgende ledsagende opgaver:
- Hvordan minimerer man unødvendig trafik, som ikke behøver behandling, men som alligevel rammer analysemidlerne og bruger deres ressourcer?
- Hvordan behandler man indkapslede pakker og pakker med serviceetiketter, hvis forberedelse til analyse enten er ressourcekrævende eller slet ikke praktisk muligt?
- Hvordan undgår man at analysere dele af trafikken, der ikke falder ind under sikkerhedspolitikkens regulering (f.eks. trafik fra ledelsen).
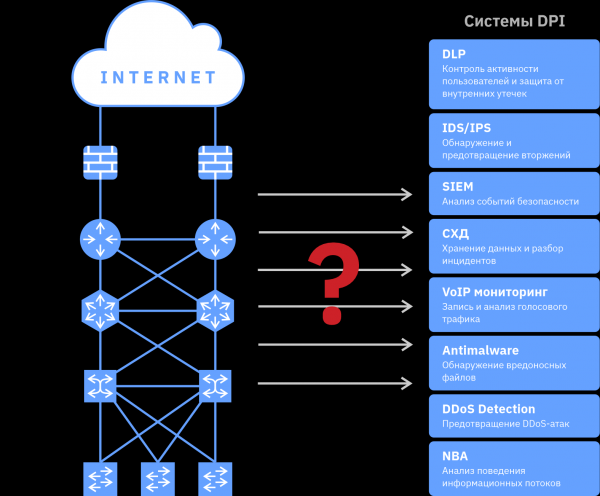
Som alle ved, skaber efterspørgsel udbud, og for at imødekomme disse behov har der begyndt at udvikle sig netværkspakke mæglere.
Generel beskrivelse af netværkspakke mæglere
Netværkspakkebroer arbejder på pakke niveau, og i denne henseende ligner de almindelige switch. Den primære forskel fra switch er, at reglerne for fordelinger og aggregering af trafik i netværkspakkebroer er fuldstændigt defineret af indstillingerne. I netværkspakkebroer findes der ingen standarder for opbygning af videresendelsestabeller (MAC-tabeller) eller protokoller til kommunikation med andre switch (som STP), og derfor er omfanget af mulige indstillinger og forståede felter i dem meget bredere. Broen kan jævnt fordele trafik fra en eller flere indgangsporte til et givet interval af udgangsporte med funktion til jævn belastning på udgangen. Regler kan defineres for kopiering, filtrering, klassificering, deduplicering og modifikation af trafik. Disse regler kan anvendes på forskellige grupper af indgangsporte i netværkspakkebroen samt anvendes sekventielt efter hinanden i selve enheden. En vigtig fordel ved pakkebroen er muligheden for at behandle trafik med fuld hastighed af strømmen og bevare sessionernes integritet (i tilfælde af trafikbalancering på flere ensartede DPI-systemer).
Bevarelsen af sessionernes integritet indebærer, at alle pakker fra transportniveau sessionen (TCP/UDP/SCTP) sendes til én port. Dette er vigtigt, da DPI-systemer (som normalt er software kørende på en server, der er tilsluttet udgangsporten i pakkebroen) analyserer indholdet af trafikken på applikationsniveau, og alle pakker, der sendes/modtages af en given applikation, skal komme til det samme eksempel af analysatoren. Hvis pakker fra en session går tabt eller fordeles mellem forskellige DPI-enheder, vil hver enkelt DPI-enhed ende i en situation svarende til at læse en ufuldstændig tekst, men kun adskilte ord fra den. Og det er sandsynligt, at teksten ikke vil blive forstået.
Dermed, når de er rettet mod informationssikkerhedssystemer, har netværkspakkebroer funktioner, der hjælper med at forbinde DPI-softwarepakker til højhastighedstelekommunikationsnetværk og mindske belastningen på dem: de udfører forudgående filtrering, klassificering og forberedelse af trafik for at lette den efterfølgende behandling.
Desuden, da pakkebrokere leverer en bred vifte af statistikker og ofte er tilsluttet forskellige netværkspunkter, finder de også deres plads i diagnose af problemer med selve netværksinfrastrukturen.
Grundlæggende funktioner for pakkebrokere
Navnet "specialiserede/monitoreringsswitches" stammer fra den grundlæggende funktion: at samle trafik fra infrastrukturen (typisk ved hjælp af passive optiske afgreninger TAP og/eller SPAN-porte) og fordele det mellem analyseredskaberne. Mellem forskellige systemtyper spejles trafikken (duplikeres), mens den mellem ensartede systemer balanceres. De grundlæggende funktioner omfatter typisk filtrering efter felter op til L4 (MAC, IP, TCP/UDP-port osv.) og aggregering af flere svagt belastede kanaler til én (f.eks. til behandling på ét DPI-system).
Denne funktionalitet løser den grundlæggende opgave — at forbinde DPI-systemer til netværksinfrastrukturen. Pakkebrokere fra forskellige producenter, der begrænser sig til grundlæggende funktioner, sikrer behandling af op til 32 100G grænseflader på 1U (flere grænseflader kan fysisk ikke placeres på frontpanelet af 1U). Men de reducerer ikke belastningen på analyseredskaberne, og for komplekse infrastrukturer kan de ikke engang opfylde kravene til den grundlæggende funktion: en session, der er fordelt over flere tunneler (eller forsynet med MPLS-tags), kan blive ubalanceret på forskellige analyseinstanser og generelt falde ud af analysen.
Udover at tilføje 40/100G grænseflader og dermed øge ydeevnen, udvikler pakkebrokere sig aktivt med hensyn til at tilbyde principielt nye muligheder: lige fra balancering efter indlejrede overskrifter i tunneler til dekryptering af trafik. Desværre kan sådanne modeller ikke prale med ydeevne i terabits, men de muliggør faktisk opbygningen af et kvalitetsmæssigt og teknisk "smukt" informationssikkerhedssystem, hvor hvert analyseredskab garanteret får de nødvendige oplysninger i den bedst egnede form til analyse.
Udvidede funktioner for pakkebrokere
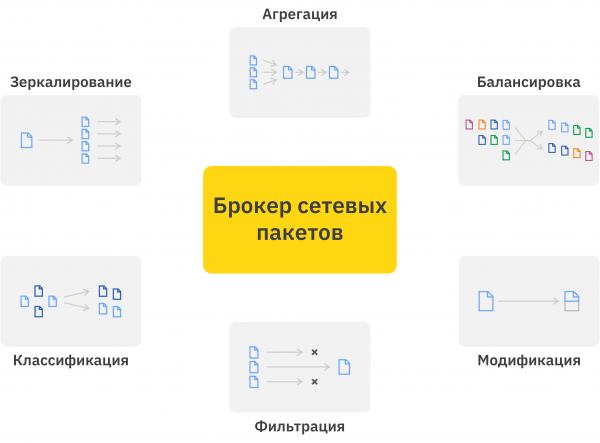
1. Ovennævnte balancering af indlejrede overskrifter i tunneleret trafik.
Hvorfor er dette vigtigt? Lad os se på 3 aspekter, der kan være kritiske både sammen og hver for sig:
- sikring af ensartet belastning ved et begrænset antal tunneler. Hvis der kun er 2 tunneler ved tilslutningspunktet for informationssikkerhedssystemer, vil det ikke være muligt at fordele dem på 3 serverplatforme med bevarelse af sessionen. samtidig overføres trafikken i netværket uensartet, og retningen af hver tunnel mod et separat behandlingsmiddel vil kræve overdreven kapacitet;
- sikring af integriteten af sessioner og strømme for multisession protokoller (f.eks. FTP og VoIP), hvor pakkerne kan befinde sig i forskellige tunneler. Kompleksiteten af netværksinfrastrukturen stiger konstant: redundans, virtualisering, forenkling af administration og så videre. På den ene side øger dette pålideligheden i forhold til datatransmission, på den anden side besværliggør det arbejdet for informationssikkerhedssystemerne. Selv med tilstrækkelig kapacitet til analysatorer til at bearbejde den dedikerede kanal med tunneler, viser problemet sig at være uløseligt, da en del af pakkerne fra brugersessionen overføres via en anden kanal. Mens der i nogle infrastrukturer stadig er en bestræbelse på at sikre sessionernes integritet, kan multisession protokoller tage helt forskellige veje;
- balancering ved brug af MPLS, VLAN, individuelle udstyrslabels osv. Det er ikke helt tunneler, men udstyr med grundlæggende funktioner kan stadig forstå denne trafik ikke som IP og balancere ud fra MAC-adresser, hvilket nok engang forstyrrer ensartetheden i balanceringen eller sessionernes integritet.
Pakkebroker analyserer de eksterne overskrifter og går systematisk igennem pegerne til den mest indlejrede IP-overskrift og balancerer derefter ud fra denne. Som resultat bliver antallet af strømme markant større (og dermed kan der opnås en mere ensartet fordeling på flere platforme), og DPI-systemet får alle pakker i sessionen samt alle tilhørende sessioner fra multisession protokoller.
2. Modifikation af trafik.
En af de mest alsidige funktioner, med mange underfunktioner og anvendelsesmuligheder:
- fjerning af payload, i så fald overføres kun pakkens overskrifter til analyseværktøjet. Dette er relevant for analyseværktøjer eller for typer af trafik, hvor indholdet af pakkerne enten ikke spiller en rolle, eller ikke kan analyseres. For eksempel kan parametiske data om krypteret trafik være interessante (hvem, med hvem, hvornår og hvor meget), mens payload reelt set er skrald, der optager kanalen og beregningsressourcerne til analysatoren. Der kan være variationer, hvor payload afkortes fra en given offset – dette giver analyseværktøjer ekstra fleksibilitet;
- detunnelering, nemlig fjernelse af overskrifter, der markerer og identificerer tunneller. Målet er at reducere belastningen på analyseværktøjerne og forbedre deres effektivitet. Detunnelering kan foretages baseret på en fast offset eller gennem dynamisk analyse af overskrifter og bestemmelse af offset for hver pakke;
- fjernelse af dele af pakkeoverskrifter: MPLS-mærker, VLAN, specifikke felter fra tredjepartsudstyr;
- maskering af dele af overskrifter, for eksempel maskering af IP-adresser for at sikre anonymisering af trafikken;
- tilføjelse af serviceinformation til pakken: tidsstempler, indgangsport, trafikklasse-mærker osv.
3. Deduplication – rensning af gentagne trafikpakker, der sendes til analyseværktøjer. Gentagne pakker opstår oftest på grund af forbindelsesstrukturer – trafikken kan passere gennem flere analysepunkter og spejles fra hver af dem. Derudover findes der også gentagen afsendelse af manglende TCP-pakker, men hvis der er mange, er det snarere et spørgsmål om netværkets kvalitetsmonitorering end om informationssikkerhed i det.
4. Avancerede filtreringsfunktioner – fra søgning efter specifikke værdier ved en angivet offset til signaturanalyse af hele pakken.
5. Generering af NetFlow/IPFIX – indsamling af en bred vifte af statistik over den passerende trafik og dens overførsel til analyseværktøjer.
6. Dekryptering af SSL-trafik, det fungerer under betingelse af forudgående indlæsning af certifikater og nøgler i netværkspakke-brokeren. Dette gør det dog muligt at lette belastningen på analyseværktøjerne betydeligt.
Der er mange flere funktioner, der er nyttige og marketingorienterede, men de vigtigste er nok allerede nævnt.
Udviklingen af systemer til opdagelse (indtrængen, DDoS-angreb) til systemer til deres forhindring samt implementeringen af aktive DPI-værktøjer krævede en ændring af tilslutningsschemaet fra passiv (gennem TAP- eller SPAN-porte) til aktiv ("i brud"). Denne omstændighed har øget kravene til pålidelighed (da driftsstop i sådanne tilfælde fører til, at hele netværkets funktionalitet påvirkes, og ikke kun mister kontrollen over informationsikkerheden) og har ført til udskiftning af optiske afgreninger med optiske bypass (for at løse problemet med, at netværkets funktionalitet afhænger af, at informationssikkerhedssystemerne fungerer), men hovedfunktionen og kravene til den forblev uændrede.
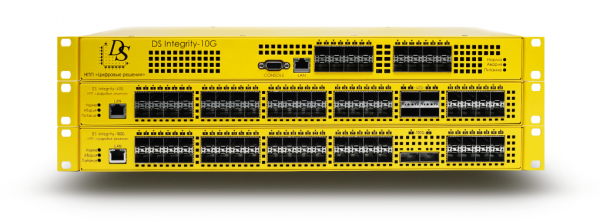
Vi har udviklet DS Integrity netværkspakke-brokere med 100G, 40G og 10G interfaces fra konstruktion og hardwaredesign til indbygget software. Desuden implementeres funktionerne til modifikation og balancering baseret på indlejrede tunneltags hos os hardwaremæssigt, med fuld porthastighed.
Kilde: habr.com
