

Sammen med kryptering af e-mails og brugen af elektroniske signaturer er en af de mest effektive og omkostningseffektive måder at beskytte e-mail mod hacking på en velovervejet passwordpolitik. Noter skrevet på papir, opbevaret i offentligt tilgængelige filer eller blot forsimplede adgangskoder udgør altid en stor sårbarhed i virksomhedens informationssikkerhed og kan føre til alvorlige hændelser med mærkbare konsekvenser for forretningen. Derfor bør der være en striks passwordpolitik i enhver virksomhed.
Men enhver sikkerhedsekspert ved, at passwordpolitikken kun vil give resultater, hvis den ikke blot eksisterer, men også overholdes strengt af alle, eller i det mindste af de nøglemedarbejdere i organisationen. At opnå dette er sværere, end det ser ud. De allerede hårdtarbejdende medarbejdere glemmer konstant behovet for at ændre kodeord, eller de tager den nemmeste vej og gør hver gang deres kodeord enklere og enklere, hvilket på den måde underminerer hele effekten. Derfor håndteres spørgsmålet om overholdelse af passwordpolitikken i virksomheder normalt ved hjælp af forskellige tekniske midler.
For at overvåge overholdelsen af passwordpolitikken i Zimbra kræves der ingen tredjepartsapplikationer. Dette kan opnås ved hjælp af de indbyggede værktøjer.
Først er det vigtigt at forstå, hvordan passwordhåndtering fungerer i Zimbra. Når en ny konto oprettes, tildeles den midlertidigt et password af administratoren. Derefter kan brugeren selv logge ind på kontoen og ændre password. Alle passwords opbevares i krypteret form på serveren Zimbra, og takket være dette er de ikke engang tilgængelige for serveradministratoren. Derfor, hvis en bruger glemmer sit password, må han eller hun oprette et nyt. Vi minder om, at det tidligere var nødvendigt med administratorens involvering for at oprette et nyt password, men i den nyeste version af Zimbra Creative Suite 8.8.9 er muligheden blevet tilføjet for brugere at angive et nyt password selv.
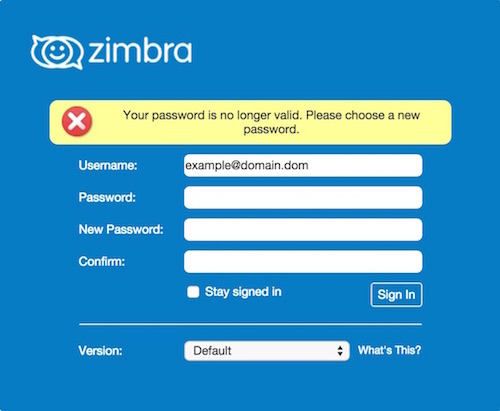
Indstillingerne for passwordpolitikken kan findes i indstillingerne for individuelle brugere og brugergrupper. Det er muligt at konfigurere:
- Minimum password length — giver mulighed for at opstille en minimums- og maksimumslængde for adgangskoden. Som standard er minimumslængden for adgangskoden 6 tegn og maksimumlængden 64.
- Password aging — giver mulighed for at fastsætte en tidsperiode, hvorefter adgangskoden bliver ugyldig. Brugere er ikke nødt til at vente på, at adgangskoden udløber, da de kan ændre den før udløbet.
- Minimum upper case characters — giver mulighed for at fastsætte et minimum antal store bogstaver, der skal bruges i adgangskoden.
- Minimum lower case characters — giver mulighed for at fastsætte et minimum antal små bogstaver, der skal bruges i adgangskoden.
- Minimum numeric characters — giver mulighed for at fastsætte et minimum antal cifre fra 0 til 9, der skal bruges i adgangskoden.
- Minimum punctuation symbols — giver mulighed for at fastsætte et minimum antal tegnsætning og specialtegn, der skal bruges i adgangskoden.
- Enforce password history — giver mulighed for at fastsætte antallet af gemte adgangskoder, så brugeren ikke periodisk anvender de samme adgangskoder.
- Password locked — denne mulighed forhindrer brugeren i at ændre adgangskoden.
- Enable failed log in lockout — denne mulighed giver mulighed for at konfigurere systemets respons ved indtastning af en forkert adgangskode.
Som du kan se, er adgangskodeindstillingerne i Zimbra ret fleksible og kan tilpasses adgangskodepolitikken i næsten enhver virksomhed. Desuden kan en simpel script konfigureres til at sende påmindelser til brugerne om, at deres adgangskodes gyldighed snart udløber. Takket være sådan en påmindelse kan medarbejderen roligt ændre sin adgangskode, mens en medarbejder, der har overset tidspunktet for ændringen, kan opleve, at den ikke tilgængelige e-mail om morgenen kan påvirke hans effektivitet negativt.
For at denne script skal fungere, skal den kopieres til en fil og gøres eksekverbar. Det anbefales at automatisere udførelsen af denne script ved hjælp af Cron, så den dagligt informerer brugere, der ikke har opdateret deres adgangskode i længere tid, om at den snart vil ophøre med at fungere. Derudover skal du i scriptet erstatte zimbra.server.com med navnet på din egen. domænet.
#!/bin/bash
# Задаем ряд переменных:
# Сперва количество дней для первого напоминания, затем для последнего:
FIRST="3"
LAST="1"
# Задаем адрес отправителя:
FROM="admin@zimbra.server.com"
# Задаем адрес получателя, который будет получать письмо со списком аккаунтов с истекшими паролями
ADMIN_RECIPIENT="admin@zimbra.server.com"
# Указываем путь к исполняемому файлу Sendmail
SENDMAIL=$(ionice -c3 find /opt/zimbra/common/sbin/sendmail* -type f -iname sendmail)
# Получаем список всех пользователей.
USERS=$(ionice -c3 /opt/zimbra/bin/zmprov -l gaa $DOMAIN)
# Указываем дату с точностью до секунды:
DATE=$(date +%s)
# Проверяем каждого из них:
for USER in $USERS
 do
# Узнаем, когда был установлен пароль
USERINFO=$(ionice -c3 /opt/zimbra/bin/zmprov ga "$USER")
PASS_SET_DATE=$(echo "$USERINFO" | grep zimbraPasswordModifiedTime: | cut -d " " -f 2 | cut -c 1-8)
PASS_MAX_AGE=$(echo "$USERINFO" | grep "zimbraPasswordMaxAge:" | cut -d " " -f 2)
NAME=$(echo "$USERINFO" | grep givenName | cut -d " " -f 2)
# Проверяем, нет ли среди пользователей тех, у кого срок действия пароля уже истек.
if [[ "$PASS_MAX_AGE" -eq "0" ]]
then
  continue
fi
# Высчитываем дату окончания действия паролей
EXPIRES=$(date -d  "$PASS_SET_DATE $PASS_MAX_AGE days" +%s)
# Считаем, сколько дней осталось до окончания срока действия пароля
DEADLINE=$(( (($DATE - $EXPIRES)) / -86400 ))
# Отправляем письмо пользователям
SUBJECT="$NAME - Ваш пароль станет недействительным через $DEADLINE дней"
BODY="
Здравствуйте, $NAME,
Пароль вашего аккаунта станет недействительным через $DEADLINE дней, Пожалуйста, создайте новый как можно скорее.
Вы можете также создать напоминание о смене пароля в календаре Zimbra.
Заранее спасибо.
С уважением, IT-отдел
"
# Первое предупреждение
if [[ "$DEADLINE" -eq "$FIRST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Последнее предупреждение
elif [[ "$DEADLINE" -eq "$LAST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Final
elif [[ "$DEADLINE" -eq "1" ]]
then
    echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Last chance for: $USER - $DEADLINE days left"
fi
done
Dermed kan det siges, at Zimbra Collaboration Suite helt bestemt vil være egnet til selv de virksomheder, hvor en streng adgangskodepolitik er indført, og takket være de indbyggede funktioner vil det være ganske enkelt at sikre, at medarbejderne følger den uden undtagelser.
For alle spørgsmål vedrørende Zextras Suite kan du kontakte repræsentanten for selskabet «Zextras», Katerina Triandafili, på e-mail katerina@zextras.com
Kilde: habr.com
