

Ved beslutningen om ethvert strategisk vigtigt valg for virksomheden gennemgår medarbejderne en grundlæggende beskyttelsesmekanisme, godt kendt som de 5 stadier af reaktion på forandringer (forfatter E. Kübler-Ross). Den fremragende psykolog beskrev engang de følelsesmæssige reaktioner og fremhævede 5 centrale stadier af følelsesmæssig reaktion: benægtelse, vrede, forhandling, depression og til sidst, accept. Vi har forberedt en række artikler om certificering efter ISO 27001, hvor vi vil gennemgå hvert af stadierne. I dag vil vi fortælle om det første af dem - benægtelse.
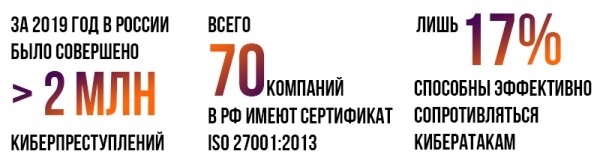
At få ISO 27001-certifikat "bare for at have det" er en ret tvivlsom fornøjelse, da det kræver en lang og kostbar forberedelse. Desuden viser , at denne standard er ekstremt upopulær i Rusland: i dag har kun 70 virksomheder opnået certificering. I udlandet er det derimod en af de mest efterspurgte standarder, der imødekommer de stigende krav fra erhvervslivet inden for informationssikkerhed.
Vores virksomhed tilbyder et komplet udvalg af outsourcing af regnskabsfunktioner: bogføring og skattepligtig regnskab, lønberegning og personaleforvaltning. Vi indtager en af de førende positioner på markedet, især fordi udenlandske virksomheder, der har afdelinger i Rusland, stoler på os med deres fortrolige oplysninger. Dette gælder ikke kun vores kunders økonomiske processer, men også persondata, som vi arbejder med dagligt. Derfor er spørgsmål om informationssikkerhed et af vores højeste prioriteter.
Ofte kontrolleres og deklareres alle forretningsprocesser i de russiske enheder af hovedkontorerne for udenlandske virksomheder, hvilket gør, at de skal overholde de interne koncernstandarder. På det seneste har nogle af vores nøglekunder begyndt at revurdere deres sikkerhedspolitikker mod en stramning. Dette er uden tvivl relateret til de globale tendenser med stigende antal cyberangreb og tab forbundet med brud på informationssikkerheden. Hvis der er behov for at implementere beskyttelsesforanstaltninger, politikker og procedurer, der sigter mod at forbedre virksomhedens informationssikkerhed, kan man undgå ISO/IEC 27001-certificering og dermed spare tid, penge og nerver.
I dag er der begyndt at dukke krav til eksisterende informationssikkerhed i virksomheder op i udbud fra udenlandske kunder. Nogle, for at forenkle deres kontrol og ensarte tilgangen, sætter krav om, at det er en obligatorisk kriterium for vurdering – at have ISO/IEC 27001-certificering.
Vi har haft det sådan: en af vores nøgleinternationale kunder, certificeret efter denne standard, har tilsyneladende alvorligt styrket deres globale informationssikkerhedsteam. Hvordan vidste vi det? De besluttede at udføre en revision af vores informationssikkerhedsledelsessystem, da vi leverer dem bogføringstjenester og personaleadministration – og derfor er beskyttelsen af vores informationssystemer kritisk vigtig for dem. Den forrige revision fandt sted for 3 år siden – dengang gik det rimeligt smertefrit.
Ved denne lejlighed blev vi angrebet af et sammensurium af indere, der dygtigt fandt flere dusin mangler i vores sikkerhedsstyringssystem. Auditprocessen mindede om kredsløbet af Samsara – det synes som om, de ikke havde noget mål om at nå et endeligt punkt i deres kontrol. Det var en uendelig række af spørgsmål, kommentarer, vores svar og beviser på deres realitet, konferencelcalls og lange filosofiske samtaler i forsøget på at forstå IT-sikkerhedsteamets akcent. Forresten fortsætter auditten med varierende intensitet den dag i dag – med tiden har vi accepteret dette. Derfor opstod behovet for certificering af sig selv.
Kan vi klare os uden ISO 9001?
Alle, der er nogenlunde bekendte med certificeringer for nogen af ISO-standarderne, forstår, at grundlaget for hver af dem er ISO 9001 'Kvalitetsstyringssystem'. Dette er, uden tvivl, det mest populære certifikat blandt hele rækken af ISO-standarder i øjeblikket. Vi havde ikke dette certifikat – og besluttede os for ikke at erhverve det. Der var flere grunde til dette:
- tvivlsom økonomisk effektivitet ved at have dette certifikat i virksomheden;
- vores interne processer var stort set allerede tættere på denne standard;
- at opnå dette certifikat ville kræve ekstra tid og penge.
Derfor besluttede vi at implementere ISO 27001 med det samme, uden at starte med det mere 'nødvendige' 9001.
Eller skal vi måske ikke?
For at se fremad, er vi flere gange vendt tilbage til spørgsmålet om, hvorvidt det er hensigtsmæssigt at få det. Vi begyndte at undersøge spørgsmålet fra alle sider, fordi vi ikke havde nogen ekspertise overhovedet. Og her er misforståelserne, som fik os til at tænke endnu en gang over dette spørgsmål.
Misforståelse nr. 1.
Vi håbede, at standarden ville give os en detaljeret tjekliste, en liste over politikker og andre statutter. I virkeligheden viste det sig, at ISO/IEC 27001 er et sæt krav til selve informationssikkerhedsstyringssystemet og den opbyggede proces. Baseret på dem skulle vi selv beslutte, hvad vi skulle skrive / implementere i vores virksomhed for at overholde standardens krav.
Misforståelse nr. 2.
Vi troede oprigtigt, at det ville være tilstrækkeligt at studere et dokument og implementere det relativt hurtigt på egen hånd. I virkeligheden, mens vi læste dokumentet, indså vi, hvor mange beslægtede standarder vores standard 'hænger sammen med', og hvor mange standarder vi skulle sætte os ind i (om end kun overfladisk). 'Kirkesvampen' var manglen på aktuelle standardtekster i offentlig adgang – de skulle købes på den officielle ISO-hjemmeside.
Misforståelse nr. 3.
Vi var sikre på, at vi ville finde alt nødvendigt tilberedelse til certificeringen i åbne kilder. Der var faktisk mange materialer om ISO 27001 på internettet, men der var ret lidt konkret information. Der manglede næsten tilgængelige trinvise instruktioner til forberedelse til certificeringen samt reelle cases fra virksomheder, der havde implementeret denne standard.
Misforståelse nr. 4.
Vi vil skrive politikker, men de vil ikke fungere! Faktisk har vi allerede for mange regler i vores virksomhed, ingen vil følge endnu 30 nye politikker. I virkeligheden, heldigvis, tog vores medarbejdere ansvaret for at lære de nye regler og bestod med succes testen om kendskab til ledelsessystemets dokumenter for informationsteknologi.
Misforståelse nr. 5.
På det tidspunkt kunne vi ikke klart vurdere, hvilken nytte vi ville få af vores indsats. Dengang var antallet af anmodninger om at få denne certificering ikke så stort, og den vigtigste og mest krævende kunde dukkede op lang tid før certificeringen. Erfaringen viste, at vi klarede os uden standarden.
På et tidspunkt indså vi, at vi på kaotisk vis lappede huller, hver gang en kunde kom med krav. Hver gang fandt vi på nye politikker eller løsninger. Og endelig nåede vi selv frem til, at det ville være meget lettere at systematisere processen, hvilket faktisk ville spare os for en stor mængde arbejdskraft. Standarden var designet til at forenkle denne opgave.
Nu, to år senere, ser vi en tendens til stigende antal anmodninger og interessen for dette emne fra de største internationale kunder.
Den endelige beslutning.
Afslutningsvis vil vi sige, at branchens førende aktører har opnået ISO/IEC 27001-certifikatet, hvilket har fået alle andre store udbydere (inklusive os) til at overveje spørgsmålet. Uden tvivl kan en flot linje i virksomhedens marketingmaterialer – på hjemmesiden, i sociale medier, i reklamebrochurer osv. – betragtes som en god bonus, men er det værd at bruge så mange ressourcer på bare for den? For os har vi fastlagt, at det er mere for os end blot en flot linje, og vi har kastet os ud i dette projekt.
Kilde: habr.com
