

Pludselig blev fjernarbejde en eftertragtet og nødvendig format. Alt sammen på grund af COVID-19. Nye foranstaltninger til at forhindre smitte dukker op hver dag. I kontorer måler de temperaturen, og nogle virksomheder, herunder store, sender medarbejdere hjem for at minimere tab som følge af nedlukning og sygemeldinger. I denne sammenhæng er IT-sektoren, med sin erfaring til at arbejde i distribuerede teams, i en fordelagtig position.
Vi hos NIIS SOKB har i flere år arbejdet med at organisere fjernadgang til virksomhedsdata fra mobile enheder, og vi ved, at fjernarbejde er en kompleks udfordring. Under næste afsnit vil vi forklare, hvordan vores løsninger hjælper med at styre medarbejdernes mobile enheder sikkert, og hvorfor det er vigtigt for fjernarbejdet.
Hvad skal en medarbejder have for at kunne arbejde hjemmefra?
Det typiske sæt af tjenester, der skal have fjernadgang for at fungere optimalt, omfatter kommunikationstjenester (e-mail, messenger), webressourcer (forskellige portaler såsom service desk eller projektstyringssystemer) og filer (systemer til elektronisk dokumenthåndtering, versionskontrol osv.).
Man kan ikke regne med, at sikkerhedstrusler venter, indtil vi er færdige med at bekæmpe coronavirus. Der er specifikke sikkerhedsregler for fjernarbejde, som skal overholdes selv under pandemien.
Vigtig forretningsinformation kan ikke bare sendes til medarbejderens private e-mail, så de kan læse og behandle det på deres private smartphone. En smartphone kan mistes, der kan installeres apps, der stjæler information, og børn, der sidder hjemme på grund af samme virus, kan især lege med den. Jo vigtigere dataene er, jo bedre bør de beskyttes. Beskyttelsen af mobile enheder skal være lige så god som for stationære enheder.
Hvorfor er antivirus og VPN ikke tilstrækkeligt?
For stationære arbejdspladser og bærbare computere, der kører Windows, er installation af antivirusforanstaltninger en rimelig og nødvendig foranstaltning. Men for mobile enheder er det langt fra altid tilfældet.
Apple-enheders arkitektur forhindrer informationsudveksling mellem applikationer. Dette begrænser det potentielle omfang af konsekvenserne af skadelig software: hvis en sårbarhed i e-mailklienten udnyttes, kan handlingerne ikke overskride denne e-mailklient. Samtidig nedsætter denne politik effektiviteten af antivirusprogrammer. Det vil ikke længere være muligt automatisk at kontrollere en fil, der er modtaget via e-mail.
På Android-platformen har både vira og antivirusprogrammer større muligheder. Men spørgsmålet om hensigtsmæssighed opstår stadig. For at installere skadelig software fra app-butikken skal man manuelt give mange tilladelser. Adgangsrettighederne opnås kun af de brugere, der giver applikationer adgang til alt muligt. I praksis er det nok at forbyde brugerne at installere apps fra ukendte kilder, så "piller" til gratis installerede betalte apps ikke "behandler" virksomhedens hemmeligheder mod fortrolighed. Men dette skridt går ud over antivirusprogrammets funktioner, og VPN.
Desuden vil VPN og antivirus ikke kunne overvåge, hvordan brugeren opfører sig. Logikken tilsiger, at der som minimum bør være en adgangskode på brugerens enhed (som beskyttelse mod tab). Men tilstedeværelsen og sikkerheden af adgangskoden afhænger kun af brugerens bevidsthed, som virksomheden ikke kan påvirke.
Selvfølgelig findes der administrative metoder. For eksempel interne dokumenter, hvorefter medarbejdere vil bære en personlig ansvar for manglende adgangskoder på enheder, installation af apps fra utroværdige kilder osv. Man kan endda tvinge alle medarbejdere til at underskrive en ændret stillingsbeskrivelse, der indeholder disse punkter, før de går hjemmearbejde. Men lad os se sandheden i øjnene: virksomheden vil ikke kunne kontrollere, hvordan denne instruktion bliver udført i praksis. Den vil være optaget af hastige omstruktureringer af de grundlæggende processer, mens medarbejderne, på trods af de indførte politikker, vil kopiere fortrolige dokumenter til deres personlige Google Drev og åbne adgang til dem via link, fordi det er nemmere at samarbejde om dokumentet.
Der pludselige fjernarbejde blev en test af virksomhedens modstandsdygtighed.
Håndtering af virksomhedens mobilitet
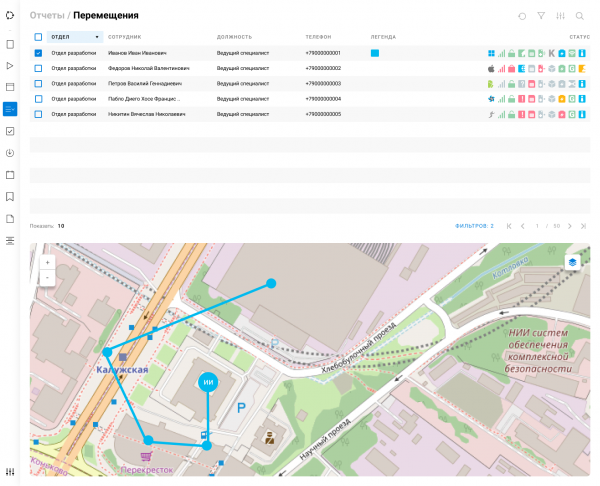
Set fra et informationssikkerhedsperspektiv udgør mobile enheder en trussel og en potentiel sårbarhed i beskyttelsessystemet. Løsninger inden for EMM (enterprise mobility management) er designet til at lukke denne sårbarhed.
Håndtering af virksomhedens mobilitet (EMM) inkluderer funktioner som enhedshåndtering (MDM, mobile device management), applikationshåndtering (MAM, mobile application management) og indholdshåndtering (MCM, mobile content management).
MDM er det nødvendige "piske". Med MDM-funktioner kan administratoren nulstille eller låse enheden, hvis den er mistet, indstille sikkerhedspolitikker: krav til adgangskode og kompleksitet, forbud mod fejlfinding, installation af applikationer fra apk osv. Disse grundlæggende funktioner understøttes på mobile enheder fra alle producenter og platforme. Mere avancerede indstillinger, såsom forbud mod installation af tilpassede recovery, er kun tilgængelige på enheder fra visse producenter.
MAM og MCM er "guleroden" i form af applikationer og tjenester, som de giver adgang til. Efter at have sikret et tilstrækkeligt niveau af sikkerhed med MDM, kan man give sikker fjernadgang til virksomhedens ressourcer via de installerede applikationer på mobile enheder.
Ved første øjekast kan det synes, at applikationshåndtering er en rent IT-opgave, der kategorisk kan reduceres til simple operationer såsom "installere applikationen, konfigurere applikationen, opdatere applikationen til en ny version eller nedgradere den til den tidligere version". Faktisk kommer sikkerheden også ind i billedet her. Det handler ikke blot om at installere og konfigurere de nødvendige applikationer til arbejdet på enhederne, men også om at beskytte virksomhedens data mod upload til personlige Dropbox eller Yandex.Disk.
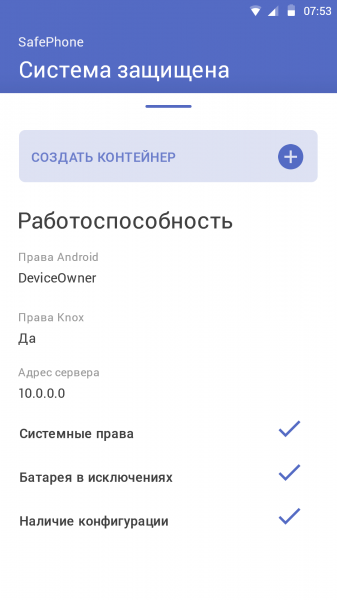
For at adskille virksomhedens og personlige data tilbyder moderne EMM-systemer at skabe en container på enheden til virksomhedens applikationer og data. Brugeren kan ikke uretmæssigt tage data ud af containeren, derfor er der ingen grund til, at sikkerhedstjenesten skal forbyde "personlig" brug af den mobile enhed. For virksomheden er det derimod fordelagtigt. Jo bedre brugeren er til at forstå sin enhed, jo mere effektivt vil han eller hun bruge arbejdsredskaberne.
Lad os vende tilbage til IT-opgaverne. Der er to opgaver, som ikke kan løses uden EMM: tilbageførsel af en app-version og dens fjernkonfiguration. Tilbageførsel er nødvendig, når den nye version af appen ikke tilfredsstiller brugerne - der er alvorlige fejl i den, eller den er blot upraktisk. I tilfælde af apps i Google Play og App Store er tilbageførsel umulig - der er altid kun den seneste version af appen tilgængelig i butikken. Ved aktiv intern udvikling kan versioner blive udgivet næsten dagligt, og ikke alle er stabile.
Fjernkonfiguration af apps kan implementeres uden EMM. For eksempel kan man lave forskellige builds af appen til forskellige serveradresser eller gemme en konfigurationsfil i telefonens offentlige hukommelse for derefter at ændre den manuelt. Alt dette forekommer, men det kan næppe kaldes bedste praksis. Apple og Google tilbyder derimod standardiserede tilgange til at løse denne opgave. Det er nok for udvikleren at integrere den nødvendige mekanisme én gang, og appen kan konfigurere enhver EMM.
Vi har købt en zoologisk have!
Ikke alle brugsscenarier for mobile enheder er lige nyttige. Forskellige brugergrupper har forskellige opgaver, og de skal løses på forskellige måder. Udvikleren og finansmanden har brug for specifikke sæt af apps og muligvis sæt af sikkerhedspolitikker på grund af forskelligheden i de data, de arbejder med.
Det er ikke altid muligt at begrænse antallet af modeller og producenter af mobile enheder. På den ene side viser det sig at være billigere at lave en virksomhedsstandard for mobile enheder, end at finde ud af forskellene mellem forskellige producenter af Android og detaljerne i mobil-UI på skærme med forskellige diagonaler. På den anden side bliver indkøb af virksomhedsenheder mere kompliceret i pandemiens kontekst, og virksomhederne bliver nødt til at tillade brugen af personlige enheder. Situationen i Rusland forværres yderligere af tilstedeværelsen af nationale mobile platforme, som ikke understøttes af vestlige EMM-løsninger.
Dette fører ofte til, at der i stedet for én centraliseret løsning til håndtering af virksomhedens mobilitet anvendes en blandet zoo af EMM-, MDM- og MAM-systemer, som hver især betjenes af eget personale efter unikke regler.
Hvilke særegenheder der er i Rusland?
I Rusland, ligesom i ethvert andet land, findes der national lovgivning om informationsbeskyttelse, som ikke ændrer sig afhængigt af den epidemiologiske situation. I statslige informationssystemer (GIS) skal der anvendes beskyttelsesmidler, der er certificerede i henhold til sikkerhedskravene. For at opfylde dette krav skal de enheder, der får adgang til data fra GIS, administreres ved hjælp af certificerede EMM-løsninger, herunder vores produkt SafePhone.
Langsomt og uklart? Det er det faktisk ikke
Værktøjer på virksomhedsniveau, som EMM, er ofte forbundet med langsom implementering og lang forprojektforberedelse. Der er simpelthen ikke tid til det nu — restriktioner på grund af virusset indføres hurtigt, så der er ikke tid til at omstille sig til hjemmearbejde.
Efter vores erfaring, da vi har gennemført mange projekter med implementering af SafePhone i virksomheder af forskellige størrelser, kan løsningen også ved lokal implementering lanceres inden for en uge (uden at medregne tid til godkendelse og underskrift af kontrakter). Almindelige medarbejdere kan begynde at bruge systemet allerede 1–2 dage efter implementeringen. Ja, for at tilpasse produktet fleksibelt skal administratorer uddannes, men uddannelsen kan gennemføres parallelt med systemets drift.
For at spare tid på installation i kundens infrastruktur tilbyder vi vores kunder en cloud-baseret SaaS-service til fjernadministration af mobile enheder med hjælp fra SafePhone. Vi leverer denne service fra vores eget datacenter, som er certificeret til at imødekomme de højeste krav til GIS og informationssystemer for personlige data.
Som et bidrag til bekæmpelsen af coronavirus tilslutter NII SOKB gratis virksomheder i små og mellemstore størrelser til serveren for at sikre en sikker arbejdsplads for medarbejdere, der arbejder hjemmefra.
Kilde: habr.com
