

Antivirus-løsningens udvikler «Doktor Web» om opdagelsen af en farlig backdoor, der distribueres af kriminelle under dække af en opdatering til den populære browser Google Chrome. Det rapporteres, at mere end 2.000 personer allerede er blevet offer for cyberkriminelle, og antallet fortsætter med at stige.
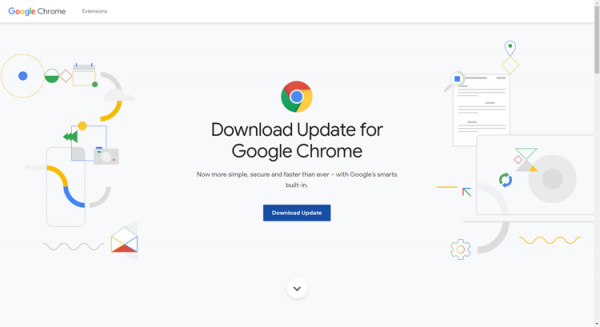
Ifølge viruslaboratoriet «Doktor Web» har kriminelle brugt ressourcer baseret på CMS WordPress for at maksimere deres rækkevidde — fra nyhedsbureauer til virksomhedswebsteder, hvor hackere har fået administrativ adgang. I koden på de kompromitterede sider er der indsat et JavaScript-script, der omdirigerer brugere til en phishing-webside, som maskerer sig som den officielle ressource fra Google (se skærmbillede ovenfor).
Ved hjælp af backdoor får kriminelle mulighed for at levere 'nyttig' belastning i form af ondsindede applikationer til inficerede enheder. Blandt dem er: keyloggeren X-Key Keylogger, styleren Predator The Thief og en trojaner til fjernkontrol via RDP-protokollen.
For at undgå ubehagelige hændelser anbefaler specialisterne fra «Doktor Web» at være ekstremt opmærksomme, når de arbejder på internettet, og de råder til ikke at ignorere den phishing-filter, der findes i mange moderne browsere.
Kilde: 3dnews.ru
