

Hej alle. I takt med at kurset nærmer sig har vi forberedt en oversættelse af en interessant artikel til jer.
Dagens vejledning vil introducere dig til grundlæggende for at komme i gang med pakken aircrack-ng. Selvfølgelig er det umuligt at give alle oplysninger og dække hvert scenario. Så vær forberedt på at lave lektier og lave forskning selv. På og i er der adskillige yderligere vejledninger og anden nyttig information.
Selvom det ikke dækker alle trin fra start til slut, forklarer nærmere om arbejdet med aircrack-ng.
Opsætning af udstyr, installation af Aircrack-ng
Det første skridt mod at sikre korrekt funktion aircrack-ng i dit Linux-system er at patch og installere den nødvendige driver til dit netværkskort. Mange kort fungerer med flere drivere, nogle af dem leverer den nødvendige funktionalitet til at bruge aircrack-ng, andre gør ikke.
Jeg tror, det er overflødigt at sige, at du har brug for et netværkskort, der er kompatibelt med pakken aircrack-ng. Det vil sige det hardware, der er fuldt kompatibelt og kan implementere pakkeinjektioner. Med et kompatibelt netværkskort kan du hacke et trådløst adgangspunkt på mindre end en time.
For at bestemme, hvilken kategori dit kort tilhører, skal du se på siden . Læs , hvis du ikke ved, hvordan du bruger tabellen. Ikke desto mindre vil det ikke forhindre dig i at læse vejledningen, som kan hjælpe dig med at lære noget nyt og bekræfte specifikationerne for dit kort.
For at starte skal du vide, hvilken chipstype der bruges i dit netværkskort, og hvilken driver du vil have brug for til det. Du skal bestemme det ved hjælp af informationerne fra det foregående afsnit. I sektionen vil du finde ud af, hvilke drivere du har brug for.
Installation af aircrack-ng
Den nyeste version af aircrack-ng kan hentes , eller du kan bruge en distribution til penetrationstest, såsom Kali Linux eller Pentoo, hvor den nyeste version er inkluderet. aircrack-ng.
For at installere aircrack-ng, se .
Grundlæggende IEEE 802.11
Okay, nu hvor alt er klart, er det tid til at tage en pause, før vi begynder at handle, og lære lidt om, hvordan trådløse netværk fungerer.
Det næste segment er vigtigt at forstå, så du kan håndtere situationen, hvis noget ikke fungerer som forventet. At forstå, hvordan alt dette fungerer, vil hjælpe dig med at finde problemet, eller i det mindste korrekt beskrive det, så nogen anden kan hjælpe dig. Her er alt lidt komplekst, og du vil måske springe dette afsnit over. Men for at hacke trådløse netværk kræves der lidt viden, og derfor er hacking lidt mere end bare at indtaste en kommando og lade aircrack gøre alt arbejdet for dig.
Hvordan finder man et trådløst netværk
Dette afsnit er en kort introduktion til administrerede netværk, der arbejder med adgangspunkter (Access Point, AP). Hvert adgangspunkt sender cirka 10 såkaldte Beacon Frames pr. sekund. Disse pakker indeholder følgende information:
- Netværksnavn (ESSID);
- Om kryptering anvendes (og hvilken kryptering der anvendes, men vær opmærksom på, at denne information muligvis ikke er sand, bare fordi adgangspunktet siger det);
- Hvilke datatransmissionshastigheder der understøttes (i MBit);
- På hvilken kanal netværket befinder sig.
Denne information vises i værktøjet, der specifikt forbinder til dette netværk. Den vises, når du giver kortet tilladelse til at scanne netværk med iwlist <interface> scan
Hvert adgangspunkt har en unik MAC-adresse (48 bit, 6 par hexadecimale tal). Den ser cirka sådan ud: 00:01:23:4A:BC:DE. Hver netværksenhed har en sådan adresse, og netværksenheder interagerer med hinanden ved hjælp af disse. Så det er lidt som et unikt navn. MAC-adresser er unikke, og der findes ikke to enheder med samme MAC-adresse.
Connecting to the network
Der er flere metoder til at oprette forbindelse til et trådløst netværk. I de fleste tilfælde anvendes Open System Authentication. (Valgfrit: hvis du vil lære mere om autentificering, .)
Open System Authentication:
- Anmoder om autentificering fra adgangspunktet;
- Adgangspunktet svarer: Okay, du er autentificeret.
- Anmoder om association fra adgangspunktet;
- Adgangspunktet svarer: Okay, du er tilsluttet.
Dette er det enkleste tilfælde, men problemer opstår, når du ikke har adgangsrettigheder, fordi:
- WPA/WPA2 bruges, og du har brug for APOL-godkendelse. Adgangspunktet vil nægte anmodningen i det andet trin.
- Adgangspunktet har en liste over godkendte klienter (MAC-adresser) og tillader ikke tilslutning for andre. Dette kaldes MAC-filtrering.
- Adgangspunktet bruger Shared Key Authentication, hvilket betyder, at du skal angive den rigtige WEP-nøgle for at oprette forbindelse. (Se kapitlet for at lære mere om dette)
Simpel sniffing og hacking
Opdagelse af netværk
Det første skridt er at finde et potentielt mål. I aircrack-ng-pakken er der en funktion til dette, men du kan også bruge andre programmer som f.eks. Kismet .
For at sætte netværkskortet i monitor mode, brug
airmon-ng :
Dette vil oprette et andet interface og tilføje«mon» . Således vilwlan0 blive wlan0mon . For at kontrollere, om netværkskortet rent faktisk er i monitor mode, udføriwconfig og verificer det selv. Derefter, start
for at finde netværk: airodump-ng wlan0mon
vil ikke være i stand til at oprette forbindelse til WLAN-enheden, du vil se noget som:Hvis airodump-ng hopper fra kanal til kanal og viser alle adgangspunkter, som den modtager beacon fra. Kanalerne fra 1 til 14 bruges til standarder 802.11 b og g (i USA er det kun tilladt at bruge kanaler fra 1 til 11; i Europa fra 1 til 13 med nogle undtagelser; i Japan fra 1 til 14). 802.11a arbejder i 5 GHz-båndet, og tilgængeligheden varierer i forskellige lande mere end i 2,4 GHz-båndet. Generelt starter de kendte kanaler fra 36 (32 i nogle lande) til 64 (68 i nogle lande) og fra 96 til 165. Du kan finde flere oplysninger om kanaltilgængelighed på Wikipedia. I Linux håndterer
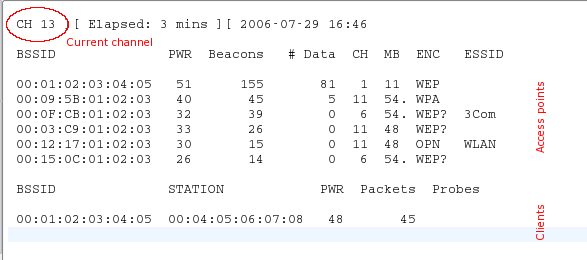
Central Regulatory Domain Agent Den aktuelle kanal vises i øverste venstre hjørne.
Den aktuelle kanal vises i det øverste venstre hjørne.
Efter et stykke tid vises adgangspunkter, og (forhåbentlig) nogle tilknyttede klienter.
Den øverste blok viser de opdagede adgangspunkter:
bssid
MAC-adressen på adgangspunktet
pwr
signalstyrke, når kanalen er valgt
pwr
signalstyrke. Nogle drivere rapporterer ikke dette.
beacons
antal modtagne beacons. Hvis du ikke har en signalstyrkemåler, kan du måle det i beacons: jo flere beacons, jo bedre signal.
data
antal modtagne dataframes
ch
kanalen, som adgangspunktet arbejder på
mb
hastigheden eller tilstanden for adgangspunktet. 11 er ren 802.11b, 54 er ren 802.11g. værdier mellem disse to er en blanding.
enc
kryptering: opn: ingen kryptering, wep: wep-kryptering, wpa: wpa eller wpa2, wep?: wep eller wpa (uklart indtil videre)
essid
netværksnavn, nogle gange skjult
Den nederste blok viser de opdagede klienter:
bssid
mac-adressen, som klienten er associeret med på dette adgangspunkt
station
mac-adressen på selve klienten
pwr
signalstyrke. Nogle drivere rapporterer ikke dette.
packets
antal modtagne dataframes
probes
netværksnavne (essid), som denne klient allerede har afprøvet
Nu skal du overvåge det målrettede netværk. Der skal være mindst én klient tilsluttet, da hacking af netværk uden klienter er et mere kompliceret emne (se afsnit ). Det skal bruge WEP-kryptering og have et godt signal. Måske kan du ændre antennens placering for at forbedre signalmodtagelsen. Nogle gange kan et par centimeter være afgørende for signalstyrken.
I eksemplet ovenfor er der et netværk 00:01:02:03:04:05. Det viste sig at være det eneste mulige mål, da der kun er én klient tilsluttet. Og det har også et godt signal, så det er et passende mål for praksis.
Sniffing af Initialiserings Vektorer
På grund af spring mellem kanaler vil du ikke fange alle pakker fra det målrettede netværk. Derfor ønsker vi kun at lytte på én kanal og desuden indspille alle data på disken, så vi senere kan bruge dem til hacking:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Med parameteren -c vælger du kanalen, og parameteren efter -w er præfikset for netværksdumpene, der er indspillet på disken. Flaget --bssid sammen med MAC-adressen på adgangspunktet begrænser pakkeoptagelsen til ét adgangspunkt. Flaget --bssid er kun tilgængeligt i nye versioner airodump-ng.
Før du kan bryde WEP, skal du have mellem 40.000 og 85.000 forskellige initialiseringsvektorer (Initialization Vector, IV). Hver datapakke indeholder en initialiseringsvektor. De kan genbruges, så antallet af vektorer er normalt lidt mindre end antallet af opsnappede pakker.
Så du bliver nødt til at vente på at opsnappe mellem 40.000 og 85.000 datapakker (med IV). Hvis netværket ikke er optaget, vil det tage meget lang tid. Du kan fremskynde denne proces ved at bruge en aktiv angreb (eller et genafspilningsangreb). Det vil vi tale om i næste del.
Hacking
Når du har tilstrækkeligt med opsnappede initialiseringsvektorer gemt i en eller flere filer, kan du prøve at bryde WEP-nøglen:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC-adresse efter flaget -b – er BSSID for målet, mens dump-01.cap – er filen, der indeholder de opsnappede pakker. Du kan bruge flere filer; bare tilføj alle navne til kommandoen eller brug et jokertegn, som f.eks. dump*.cap.
Mere information om parametre , output og brug kan du finde i .
Antallet af initialiseringsvektorer, der er nødvendige for at bryde nøglen, er ikke begrænset. Dette skyldes, at nogle vektorer er svagere og mister mere information om nøglen end andre. Normalt blandes disse initialiseringsvektorer med stærkere. Så hvis du er heldig, kan du bryde nøglen med kun 20.000 initialiseringsvektorer. Men ofte er dette ikke tilstrækkeligt, aircrack-ng det kan tage lang tid (en uge eller mere i tilfælde af høj usikkerhed) og så fortælle dig, at nøglen ikke kan brydes. Jo flere initialiseringsvektorer du har, jo hurtigere kan bruddet ske, og normalt sker det på få minutter eller endda sekunder. Erfaring viser, at 40.000 – 85.000 vektorer er tilstrækkeligt til at bryde.
Der findes mere avancerede adgangspunkter, der bruger specielle algoritmer til at filtrere svage initialiseringsvektorer. Som følge heraf kan du ikke få mere end N vektorer fra adgangspunktet, eller du får brug for millioner af vektorer (f.eks. 5-7 millioner) for at bryde nøglen. Du kan , hvad du skal gøre i sådanne tilfælde.
Aktive angreb
De fleste enheder understøtter ikke injektioner, i det mindste ikke uden patched drivere. Nogle understøtter kun bestemte angreb. Kontakt og se i kolonnen aireplay. Nogle gange giver denne tabel ikke opdaterede oplysninger, så hvis du ser ordet “NO” overfor din driver, så vær ikke skuffet, men tjek hellere driverens hjemmeside, i mailinglisten for drivere på . Hvis du har været i stand til at reproducere succesfuldt med en driver, der ikke var anført som understøttet, så tøv ikke med at foreslå ændringer på kompatibilitetstabellen og tilføje et link til en kort vejledning. (For dette skal du anmode om en wiki-konto på IRC.)
For at starte skal du sikre dig, at pakkeinjektion virkelig fungerer med dit netværkskort og driver. Den nemmeste måde at tjekke det på er at udføre et testinjektionsangreb. Før du fortsætter, skal du sikre dig, at du har bestået denne test. Dit kort skal være i stand til at udføre injektioner, så du kan følge de følgende trin.
Du vil have brug for BSSID (MAC-adressen på adgangspunktet) og ESSID (netværksnavnet) på adgangspunktet, som ikke udfører MAC-adressefiltrering (f.eks. dit eget) og er inden for rækkevidde.
Forsøg at oprette forbindelse til adgangspunktet ved hjælp af :
aireplay-ng --fakeauth 0 -e "dit netværks ESSID" -a 00:01:02:03:04:05 wlan0mon Værdien efter -a vil være BSSID for dit adgangspunkt.
Injektionen var vellykket, hvis du ser noget som dette:
12:14:06  Sender autentifikationsanmodning
12:14:06  Autentificering lykkedes
12:14:06  Sender associationsanmodning
12:14:07  Association lykkedes :-)
Hvis ikke:
- Tjek ESSID og BSSID igen;
- Sørg for, at din adgangspunkt ikke har MAC-adressefiltrering aktiveret;
- Prøv det samme på et andet adgangspunkt;
- Sørg for, at din driver er korrekt konfigureret og understøttet;
- Prøv at erstatte "0" med "6000 -o 1 -q 10".
ARP replay
Nu hvor vi ved, at pakkeinjektion fungerer, kan vi gøre noget, der vil fremskynde opsamlingen af initialiseringsvektorer: injektionsangreb .
Den grundlæggende idé
Hvis vi taler med enkle ord, fungerer ARP ved at sende en broadcast-anmodning til en IP-adresse, og enheden med denne IP-adresse sender et svar tilbage. Da WEP ikke beskytter mod replay-angreb, kan du sniffe pakken og sende den igen og igen, så længe den er gyldig. Så du skal bare opfange og reproducere ARP-anmodningen, der blev sendt af adgangspunket, for at generere trafik (og få initialiseringsvektorer).
Den dovne måde
Først skal du åbne et vindue med airodump-ng, der sniffer trafikken (se ovenfor). Aireplay-ng og airodump-ng kan køre samtidigt. Vent på, at en klient dukker op i det målrettede netværk, og start angrebet:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b angiver den målrettede BSSID, -h til MAC-adressen på den tilsluttede klient.
Nu skal du vente på at modtage ARP-pakken. Du skal normalt vente et par minutter (eller læse videre i artiklen).
Hvis du er heldig, vil du se noget som dette:
Saving ARP requests in replay_arp-0627-121526.cap
Du skal også starte airodump for at opfange svarene.
Læste 2493 pakker (fandt 1 ARP-anmodninger), sendt 1305 pakker...
Hvis du har brug for at stoppe reproduktionen, behøver du ikke vente på den næste ARP-pakke; du kan bare bruge de tidligere opfangede pakker med parameteren -r <filnavn>
Ved brug af ARP-injektion kan du bruge PTW-metoden til at bryde WEP-nøglen. Den reducerer betydeligt antallet af nødvendige pakker og dermed tiden til at bryde ind. Du skal opfange hele pakken med airodump-ng, dvs. ikke bruge indstillingen “--ivs” ved udførelse af kommandoen. For aircrack-ng brug “aircrack -z <filnavn>”
Hvis antallet af de data pakker, du modtager airodump-ng stopper med at stige, skal du muligvis reducere reproduktionshastigheden. Gør dette med parameteren -x <pakker per sekund>.
Den aggressive måde
De fleste operativsystemer rydder ARP-cachen, når de bliver afbrudt. Hvis du skal sende den næste pakke efter genforbindelse (eller blot bruge DHCP), sender de en ARP-anmodning. Som en bivirkning kan du sniffe ESSID og muligvis keystream under genforbindelsen. Dette er nyttigt, hvis målets ESSID er skjult, eller den bruger shared-key authentication.
Lad airodump-ng og aireplay-ng arbejde. Åbn et vindue mere og start :
Her -a – det er BSSID for adgangspunkterne, -c MAC-adressen på den valgte klient.
Vent et par sekunder, så fungerer ARP replay.
De fleste klienter forsøger at genoprette forbindelsen automatisk. Men risikoen for, at nogen genkender dette angreb, eller i det mindste viser opmærksomhed over for, hvad der sker på WLAN, er højere end ved andre angreb.
Flere værktøjer og information om dem, finder du .
Kilde: habr.com
