

I den organisation, hvor jeg arbejder, er hjemmearbejde i princippet forbudt. Det har det været. Indtil sidste uge. Nu måtte vi hastigt implementere en løsning. Fra forretningens side — tilpasning af processer til det nye arbejdsformat, fra vores side — PKI med pin-koder og tokens, VPN, detaljeret logning og meget mere.
Udover alt dette har jeg arbejdet med opsætningen af infrastrukturen til fjerntilsluttede skriveborde, også kendt som terminaltjenester. Vi har flere RDS-udrulninger i forskellige datacentre. En af opgaverne var at give kolleger fra tilstødende IT-afdelinger mulighed for at oprette forbindelse til bruger-sessioner i interaktiv tilstand. Som bekendt er der en indbygget mekanisme til RDS-skygge, og den nemmeste måde at delegere den på er at give lokale administratorrettigheder på RDS-serverne.
Jeg respekterer og værdsætter mine kolleger, men er meget tilbageholdende med at uddele administratorrettigheder. 🙂 Dem, der er enige med mig, må gerne klikke videre.
Nå, opgaven er klar, nu — til sagen.
Trin 1
Lad os oprette en sikkerhedsgruppe i Active Directory RDP_Operators og inkludere kontoerne for de brugere, vi ønsker at delegere rettigheder til:
$Users = @(
    "UserLogin1",
    "UserLogin2",
    "UserLogin3"
)
$Group = "RDP_Operators"
New-ADGroup -Name $Group -GroupCategory Security -GroupScope DomainLocal
Add-ADGroupMember -Identity $Group -Members $Users
Hvis du har flere AD-sites, skal du inden du fortsætter til næste trin vente, indtil det er replikeret på alle domænecontrollere. Dette tager normalt ikke mere end 15 minutter.
Trin 2
Lad os give gruppen rettigheder til at administrere terminalsessioner på hver af RDSH-serverne:
Set-RDSPermissions.ps1
$Group = "RDP_Operators"
$Servers = @(
    "RDSHost01",
    "RDSHost02",
    "RDSHost03"
)
ForEach ($Server in $Servers) {
    #Delegere rettighed til skygge-sesessioner
    $WMIHandles = Get-WmiObject `
        -Class "Win32_TSPermissionsSetting" `
        -Namespace "rootCIMV2terminalservices" `
        -ComputerName $Server `
        -Authentication PacketPrivacy `
        -Impersonation Impersonate
    ForEach($WMIHandle in $WMIHandles)
    {
        If ($WMIHandle.TerminalName -eq "RDP-Tcp")
        {
        $retVal = $WMIHandle.AddAccount($Group, 2)
        $opstatus = "vellykket"
        If ($retVal.ReturnValue -ne 0) {
            $opstatus = "fejl"
        }
        Write-Host ("Delegere rettigheder til skyggekobling for gruppen " +
            $Group + " på serveren " + $Server + ": " + $opstatus + "`r`n")
        }
    }
}
Trin 3
Lad os tilføje gruppen til den lokale gruppe Brugere af fjerntilsluttede skriveborde på hver af RDSH-serverne. Hvis dine servere er i sessionssamlinger, gør det da på samlingens niveau:
$Group = "RDP_Operators"
$CollectionName = "MyRDSCollection"
[String[]]$CurrentCollectionGroups = @(Get-RDSessionCollectionConfiguration -CollectionName $CollectionName -UserGroup).UserGroup
Set-RDSessionCollectionConfiguration -CollectionName $CollectionName -UserGroup ($CurrentCollectionGroups + $Group)
For enkeltservere inddrages , mens vi venter på, at den anvendes på serverne. De, der ikke ønsker at vente, kan tvinge processen med det gode gamle gpupdate, helst .
Trin 4
Lad os for "styringspersoner" forberede følgende PS-script:
RDSManagement.ps1
$Servers = @(
    "RDSHost01",
    "RDSHost02",
    "RDSHost03"
)

function Invoke-RDPSessionLogoff {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName,
        [parameter(Mandatory=$true, Position=1)][String]$SessionID
    )
    $ErrorActionPreference = "Stop"
    logoff $SessionID /server:$ComputerName /v 2>&1
}

function Invoke-RDPShadowSession {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName,
        [parameter(Mandatory=$true, Position=1)][String]$SessionID
    )
    $ErrorActionPreference = "Stop"
    mstsc /shadow:$SessionID /v:$ComputerName /control 2>&1
}

Function Get-LoggedOnUser {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName="localhost"
    )
    $ErrorActionPreference = "Stop"
    Test-Connection $ComputerName -Count 1 | Out-Null
    quser /server:$ComputerName 2>&1 | Select-Object -Skip 1 | ForEach-Object {
        $CurrentLine = $_.Trim() -Replace "s+"," " -Split "s"
        $HashProps = @{
            UserName = $CurrentLine[0]
            ComputerName = $ComputerName
        }
        If ($CurrentLine[2] -eq "Disc") {
            $HashProps.SessionName = $null
            $HashProps.Id = $CurrentLine[1]
            $HashProps.State = $CurrentLine[2]
            $HashProps.IdleTime = $CurrentLine[3]
            $HashProps.LogonTime = $CurrentLine[4..6] -join " "
            $HashProps.LogonTime = $CurrentLine[4..($CurrentLine.GetUpperBound(0))] -join " "
        }
        else {
            $HashProps.SessionName = $CurrentLine[1]
            $HashProps.Id = $CurrentLine[2]
            $HashProps.State = $CurrentLine[3]
            $HashProps.IdleTime = $CurrentLine[4]
            $HashProps.LogonTime = $CurrentLine[5..($CurrentLine.GetUpperBound(0))] -join " "
        }
        New-Object -TypeName PSCustomObject -Property $HashProps |
        Select-Object -Property UserName, ComputerName, SessionName, Id, State, IdleTime, LogonTime
    }
}

$UserLogin = Read-Host -Prompt "Indtast brugerlogin"
Write-Host "Søger efter RDP-sessioner for brugeren på serverne..."
$SessionList = @()
ForEach ($Server in $Servers) {
    $TargetSession = $null
    Write-Host "  Tjekker server $Server"
    Try {
        $TargetSession = Get-LoggedOnUser -ComputerName $Server | Where-Object {$_.UserName -eq $UserLogin}
    }
    Catch {
        Write-Host "Fejl: " $Error[0].Exception.Message -ForegroundColor Red
        Continue
    }
    If ($TargetSession) {
        Write-Host "    Fundet session med ID $($TargetSession.ID) på serveren $Server" -ForegroundColor Yellow
        Write-Host "    Hvad vil vi gøre?"
        Write-Host "      1 - tilslut til session"
        Write-Host "      2 - afslut session"
        Write-Host "      0 - ingenting"
        $Action = Read-Host -Prompt "Indtast handling"
        If ($Action -eq "1") {
            Invoke-RDPShadowSession -ComputerName $Server -SessionID $TargetSession.ID
        }
        ElseIf ($Action -eq "2") {
            Invoke-RDPSessionLogoff -ComputerName $Server -SessionID $TargetSession.ID
        }
        Break
    }
    Else {
        Write-Host "    Ingen sessioner fundet"
    }
}
For at lette kørsel af PS-scriptet, laver vi en wrapper i form af en cmd-fil med samme navn som PS-scriptet:
RDSManagement.cmd
@ECHO OFF
powershell -NoLogo -ExecutionPolicy Bypass -File "%~d0%~p0%~n0.ps1" %*
Vi placerer begge filer i en mappe, som vil være tilgængelig for "administratorer", og beder dem om at logge ind igen. Nu, når de starter cmd-filen, kan de tilslutte sig andre brugeres sessioner i RDS Shadow-tilstand og tvinge dem til at logge af (det er nyttigt, når brugeren ikke selv kan afslutte en "frosset" session).
Det ser omtrent sådan ud:
For "administratoren"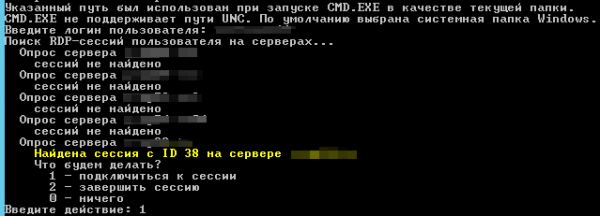
For brugeren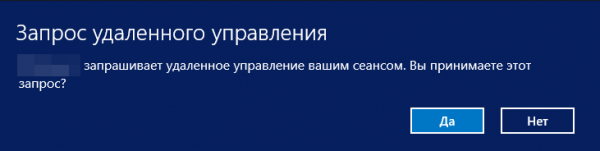
Nogle bemærkninger til sidst
Nuance 1. Hvis brugersessionen, som vi forsøger at få kontrol over, blev startet før skriptet Set-RDSPermissions.ps1 blev kørt på serveren, vil "administrator" få en adgangsfejl. Løsningen er åbenlys: vente, indtil den kontrollerede bruger logger ind igen.
Nuance 2. Efter flere dages arbejde med RDP Shadow har vi bemærket en interessant bug eller funktion: efter afslutningen af den skygge-session, som vi tilsluttede os, forsvinder sprogpanelet i systembakken, og for at få det tilbage, skal brugeren logge ind igen. Det viser sig, at vi ikke er de eneste: , , .
Det var alt. Jeg ønsker dig og dine servere god helse. Som altid ser jeg frem til feedback i kommentarerne og beder dig om at deltage i en lille undersøgelse nedenfor.
Kilder
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Hvad bruger du?
8,1%AMMYY Admin5
17,7%AnyDesk11
9,7%DameWare6
24,2%Radmin15
14,5%RDS Shadow9
1,6%Quick Assist / Windows Remote Assistance1
38,7%TeamViewer24
32,3%VNC20
32,3%andet20
3,2%LiteManager2
62 brugere har stemt. 22 brugere har undladt at stemme.
Kilde: habr.com
