

Der web-browser er blevet udgivet , samt Firefox 68.8 til Android-platformen. Desuden er der udarbejdet en opdatering med langtidssupport . Snart vil det gå i som vil overgå til Firefox 77, der er planlagt til udgivelse den 2. juni.
:
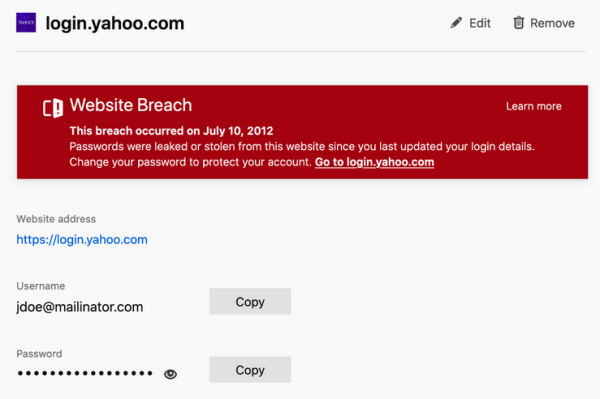
- funktionerne i browserens indbyggede tillæg Lockwise, der tilbyder grænsefladen «about:logins» til håndtering af gemte adgangskoder. Der vises en advarsel for gemte konti, der er forbundet med websteder, hvor der tidligere er registreret brud på sikkerheden med datalækager. Advarslen vises, hvis en adgangskodepost i Firefox ikke er blevet opdateret siden bruddet på webstedet.

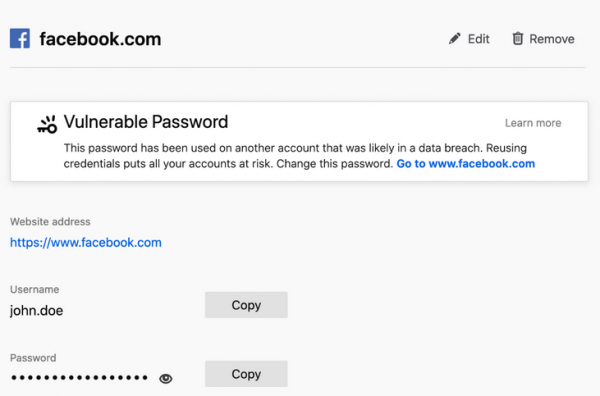
Der er også tilføjet en advarsel om kompromitterede adgangskoder brugt på flere websteder. Hvis en af de gemte konti er involveret i en datalækage, og brugeren genbruger den samme adgangskode på andre websteder, anbefales det at ændre adgangskoden. Kontrollen udføres gennem integration med databasen for projektet , der indeholder oplysninger om 9,5 milliarder konti, der er blevet stjålet som følge af brud på 443 websteder. Metoden er anonym og baseret på overførsel af prefikset SHA-1 hash fra e-mail (de første par tegn), hvorefter serveren leverer de relevante hashes fra sin database, som browseren sammenligner med den eksisterende komplette hash, og i tilfælde af overensstemmelse gives der en advarsel (den komplette hash sendes ikke).

Antallet af websteder, hvor funktionen af stærke adgangskoder under udfyldning af registreringsformularer, er blevet udvidet. Tidligere blev advarslen om en stærk adgangskode kun vist, når der var felter <input type=»password»> med attributten «autocomplete = new-password». Uanset hvilket websted der anvendes, kan adgangskoden genereres via den kontekstuelle menu.
I Windows og macOS, hvis der ikke er indstillet en hovedadgangskode i Firefox, understøttes visning af operativsystemets autentificeringsdialog og indtastning af systembrugerkonti, inden gemte adgangskoder vises. Efter indtastning af systemadgangskoden gives der adgang til de gemte adgangskoder i 5 minutter, hvorefter adgangskoden skal indtastes igen. Denne foranstaltning vil beskytte kontooplysningerne mod uønskede øjne, hvis computeren efterlades uden opsyn, hvis der ikke er indstillet en hovedadgangskode i browseren.
- af drift ««, som er deaktiveret som standard. Når tilstanden aktiveres ved hjælp af parameteren «dom.security.https_only_mode» i about:config, vil alle anmodninger, der udføres uden kryptering, automatisk blive omdirigeret til de sikre versioner af siderne («https://» til «https://»). Udskiftningen sker både på niveauet af ressourcer, der indlæses på siderne, og når man indtaster i adresselinjen. Hvis forsøg på tilgang via https til den indtastede adresse i adresselinjen udløber, vil brugeren se en fejlside, der indeholder en knap til at sende anmodningen via http://. I tilfælde af fejl ved indlæsning af «https://» underressourcer, der indlæses ved behandlingen af siden, vil sådanne fejl blive ignoreret, men advarsler vil blive udskrevet i webkonsollen, som kan ses gennem værktøjerne til webudviklere.
- Mulighed for hurtigt skift mellem videoafspilning i tilstand «» (Picture-in-Picture) og fuldskærmsvisning er blevet tilføjet. Brugeren kan minimere videoen til et lille vindue og samtidig udføre andet arbejde, herunder i andre applikationer og på virtuelle skriveborde. For at fokusere alt på videoen er det tilstrækkeligt med et dobbeltklik med musen for at gå til fuldskærmsvisning. Et sekundært dobbeltklik med musen vender visningen tilbage til tilstanden «billede i billede».
- Der er arbejdet på at øge synligheden og brugervenligheden med adresselinjen. Når der åbnes en ny fane, er skyggen omkring feltet med adresselinjen blevet reduceret. Værktøjslinjen til bogmærker er lidt udvidet for at øge trykkeområdet på berøringsskærme.
- I miljøer baseret på Wayland har den
muligheden for hardwareaccelereret dekodning af VP9 og andre formater af video, som understøttes i Firefox. Accelerationen tilvejebringes ved hjælp af VA-API (Video Acceleration API) og FFmpegDataDecoder (i den tidligere udgave var der kun support for H.264). For at styre aktiveringen af accelerationen i about:config skal parametrene «widget.wayland-dmabuf-webgl.enabled» og «widget.wayland-dmabuf-vaapi.enabled» indstilles. - I Windows er systemet til komposition aktiveret som standard for brugere af bærbare computere med Intel GPU og en skærmopløsning på højst 1920×1200 , skrevet i Rust og trækker renderingoperationer af sideindholdet ud til GPU'en.
- Tilføjet støtte til objektet , som
giver mulighed for at bruge interfaces og , der fungerer uden for hovedexecutionstrømmen i Firefox. Den nye API muliggør lydbehandling i realtid ved programmæssigt at kontrollere lydparametre uden at introducere yderligere forsinkelser og uden at påvirke stabiliteten af lydoutputtet. Fremkomsten af AudioWorklet har givet mulighed for at tilslutte sig opkald i Zoom i Firefox uden installation af separate udvidelser samt muliggøre implementeringen af komplekse lydbehandlingsscenarier i browseren som rumlig lyd til virtuelle reality-systemer eller spil. - I CSS , der definerer systemfarveværdier (CSS Color Module Level 4).
- I konstruktørerne Intl.NumberFormat, Intl.DateTimeFormat og Intl.RelativeTimeFormat er behandling af indstillingerne «numberingSystem» og «calendar» som standard aktiveret. For eksempel: «Intl.NumberFormat(‘en-US’, { numberingSystem: ‘latn’ })» eller «Intl.DateTimeFormat(‘th’, { calendar: ‘gregory’ })».
- Ukendte protokoller er nu blokeret i metoder som «location.href» eller .
- Ved testning af websteders visning på mobile enheder ved hjælp af Responsive Design Mode i udviklerværktøjerne er der sikret simulering af opførsel for mobile enheder ved håndtering af zooming med dobbelttryk. Korrekt rendering af meta-viewport-tags er implementeret, hvilket har givet mulighed for at optimere sine websteder til Firefox for Android uden mobile enheder.
- I netværksanmodningsinspektørens interface, ved dobbeltklik på kolonneseparatoren i headeren, er automatiseret tilpasning af kolonnestørrelsen til de viste data sikret.
- I WebSocket-inspektøren er der tilføjet et nyt kontrolfilter til visning af kontrolrammer. Funktionen til at forhåndsvise meddelelser i formatet er implementeret , som er tilføjet til listen over automatisk formaterede protokoller svarende til socket.io, SignalR og WAMP.
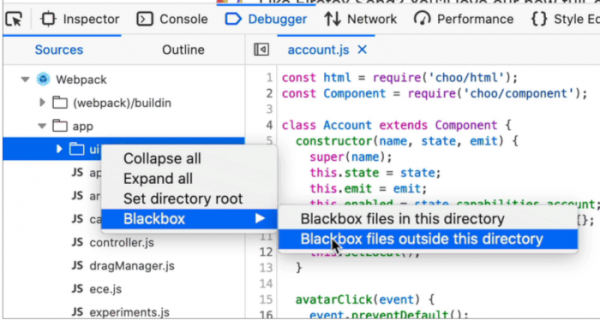
- I JavaScript-debuggeren er muligheden for at ignorere filer, der ikke er involveret i debugging, blevet tilføjet. Via kontekstmenuen «blackbox» tilbydes muligheder for at skjule indholdet i sidepanelet, der er placeret i den valgte mappe eller uden for den. Ved kopi af staksporinger sikres det, at den fulde sti, ikke blot filnavnet, placeres i udklipsholderen.

- I web-konsollen er der nu mulighed for at skjule kodefragmenter, der overstiger fem linjer (for at afsløre dem skal du klikke et hvilket som helst sted i området med den viste kode).
Udover nye funktioner og fejlrettelser i Firefox 76 er , hvoraf 10 (CVE-2020-12387, CVE-2020-12388 og 8 under CVE-2020-12395) er markeret som kritiske og potentielt i stand til at føre til, at ondsindet kode kan udføres ved åbning af specielt udformede sider. Sårbarheden CVE-2020-12388 muliggør at bryde ud af sandbox-miljøet i Windows ved manipulation med adgangstokens. Sårbarheden CVE-2020-12387 er relateret til adgang til allerede frigivet hukommelsesblok (Use-after-free) ved afslutning af en Web Worker. CVE-2020-12395 omhandler hukommelsesproblemer som buffer-overløb.
Kilde: opennet.ru
