

, at 80% af de elektroniske meddelelser i verden er spam. Det vil sige, meddelelser, der overhovedet ikke er nødvendige for modtageren (og det er beklageligt). Men som om det ikke var nok, findes der ofte e-mails blandt spam, der har ondsindede formål: for eksempel til at stjæle eller slette data eller til afpresning.
KDPV:
Som vi ved, kræver det for at en e-mail virkelig kan skade computersystemer, at det blot at sende e-mailen til modtageren i de fleste tilfælde ikke er nok. Der kræves en "modstander, der er tilbøjelig til at samarbejde", det vil sige, at brugeren selv skal udføre handlinger, der vil føre til opfyldelsen af gerningsmandens hensigt.
Normalt er en sådan handling at "åbne" en vedhæftet fil til e-mailen, det vil sige manuel aktivering af behandling af filen med det relevante behandlingsprogram inden for brugerens operativsystem.
Hvad der er endnu mere beklageligt, er, at en medhjælper – langt fra en sjælden fugl, og vores spammer/kriminelle kan helt sikkert regne med det.
Og det fører til
Kort sagt åbner vores bogholder en konto, og der er overhovedet ikke en konto, men en virus.
Ondsindede e-mails har selvfølgelig vigtige forskelle. Men at håbe på brugernes opmærksomhed og ansvarlighed er en dårlig plan. Selv de mest dramatiske koncerter om "ikke åbne sådanne" med et festfyrværkeri og solo-optræden fra direktøren (kompositionen "Polymerer") bliver med tiden glemt af kontormedarbejderen.
Selvfølgelig vil korrekt konfigurerede systemer beskytte os mod de fleste af sådanne angreb. Men nøgleordet er stadig – "de fleste". Ingen kan give en hundrede procent garanti; og når det først når brugeren, er det en god idé at styrke ham, da han er et af de mest sårbare punkter i systemerne.
I tilfælde af computerkriminalitet går teknologi og social engineering hånd i hånd. Gerningsmanden indser, at det er svært at udgive sig for at være den, som brugeren ubetinget stoler på, og derfor er han tvunget til at bruge andre taktikker: trusler, tvang, at efterligne anerkendte autoriteter og/eller bruge tilsvarende falske navne – for eksempel at sende e-mails på vegne af statslige organer og store virksomheder.
Og som de gamle lærer os: hvis vi ikke kan besejre, må vi lede. Er vi ikke bedre end spammerne? Jo, vi er meget bedre! Og vi har flere muligheder. Opgaven kræver minimale programmeringsfærdigheder og berører næsten ikke eksisterende systemer.
Ansvarsfraskrivelse: forfatteren er ikke en spammer, en spammer er ikke forfatteren. Forfatteren er kun og udelukkende på godhedens side.
Opgaven er meget simpel:
Vi vil selv sende vores brugere e-mails, der ligner skadelige. I bilagene til disse e-mails vedhæfter vi dokumenter, hvor vi med store bogstaver skriver 'MÅ IKKE ÅBNES DOKUMENTER FRA SÅDANNE E-MAILS. Vær mere opmærksom og forsigtig.'
Dermed har vi de følgende betingelser:
Betingelse 1. E-mails skal være forskellige. Hvis vi sender det samme brev til alle hver gang, vil det ikke skille sig ud fra de almindelige påmindelser til møder, som brugerne har en stærk immunitet over for. Vi skal stimulere brugernes læringssystem. Dette fører til følgende betingelser:
Betingelse 2. E-mails skal ligne rigtige. At sende e-mails fra TSO 'Kød-selskab' eller Barack Obama er muligt, men ineffektivt. Det giver mening at bruge reelt eksisterende (og forskellige!) navne på organisationer og myndigheder;
Betingelse 3. Derudover det er vigtigt, at e-mails ser en smule mærkelige ud. De skal være lidt tvivlsomme for at vække både brugerens mistanker og aktivere læringssystemet i hjernen;
Betingelse 4. Og samtidig e-mails skal tiltrække opmærksomhed og provokere. Her er det simpelt; vi behøver ikke engang at finde på noget: spammerne har allerede gjort alt for os. 'Bøder', 'Rettsager' og endda bare 'Dokumenter' i bilagene, 'Erstatninger', 'Genberegninger', 'Renter' i emnet og mange ord som 'Hurtigt', 'Straks', 'Forpligtet', 'Betal' i teksten – så er sagen i hus.
For at implementere dette magiske sæt kræves der minimale programmeringsfærdigheder og en kedelig aften. Forfatteren brugte Python 3 (fordi jeg skulle øve mig) og JS (til dataindsamling, direkte fra browserens konsol). Men størstedelen af koden kan let realiseres med native OS-værktøjer (bash, cmd), det eneste besvær er med kodninger.
For fairness, it should be noted that the idea does not belong to the author but was borrowed from a large international company. Nevertheless, the idea is so apparent that, upon hearing it, the author exclaimed, "Why didn't I think of this earlier?" and rushed to implement it.
So, first of all, we need the parts from which we will compose the letter. Let’s start with the From field – who will be threatening our timid users. Well, of course, banks, tax authorities, courts, and various strange LLCs. We can also add templates for future auto-completion, like JSC. CmpNmF. See from.txt
Now we need, actually, the names. An LLC called 'Romashka' and 'Vektor', as well as some endlessly repeating 'Moscow Court' are unlikely to resonate in the souls.
Fortunately, the internet provides us with amazing opportunities for obtaining information. For example, can be obtained with the simple JavaScript command right in the browser console, something like:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}This way, you can quickly gather an excellent base for our tasks (especially since the author has already done this for you 🙂). We will save it in Plain text; a database for such a task is overkill. The project uses UTF-8 encoding with BOM, in case you need to use the most specific symbols. See the .txt files with the corresponding names.
Next, we need to generate a correct (from a standards perspective, but not necessarily existing) email address for the sender, so that our letter is displayed correctly and forwarded correctly. For some names, the author used fixed domains; for others, auto-generation from the name using a transliteration library, such as LLC 'Vektor' -> warning@ooovektor.ru. The inbox name is taken from the code list and is also meant to instill fear: 'vzyskanie', 'shtraf', 'dolg', 'alarm', and other 'zapros'.
Now – the subject of the letter.
The subject must definitely attract attention, or else the letter will go unnoticed. Let your inner accountant scare unleash, and everything will work: 'Closing account(s) ('CmpNm')', 'To the Chief Accountant ('CmpNm')', 'Demand (for CmpNm')', 'Pay immediately (!!!)' and other mischief.
See subj.txt. Add to taste, mix, do not shake.
E-mailens tekst skal være en smule mærkelig. Vi har allerede fanget brugerens opmærksomhed, nu er vores opgave at vække mistanke. Så det er helt unødvendigt at være for forsigtig her. Lad os tage nogle truende sætninger fra spammerne og kombinere dem vilkårligt; hundrede procents nøjagtighed vil kun være til hinder for os. Det vil resultere i noget skørt som:
(vigtig) Information (ApS "TEST") Om regningen i forbindelse med retssagen
 åbn dokumenterne i bilaget
 afgørelse i bilaget
Se msg.txt. Tilføjelser er velkomne.
Og endelig, vedhæftningen. Projektet beskytter i øjeblikket 3 typer vedhæftninger: pdf, doc, docx. Filene kopieres fra prøver uden at ændre indholdet, og vedhæftningsfilen får et navn fra listen ('Beslutning', 'Retssagsafgørelse' osv., se flnms.txt). For de første to typer genereres størrelsen tilfældigt ved at tilføje nuller i slutningen af filen. Dette fungerer ikke med docx (selvom filen åbnes efter reparation i Word; LibreOffice åbner faktisk docx-filer, der har fået tilføjet eksterne filer via arkiveringsgrænsefladen, uden problemer).
Og vi får sådan et vidunder:
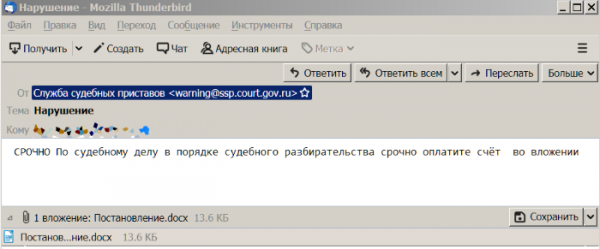
Kan sendes:
gen_msg.py buh@oootest.ru
Det er faktisk det hele. En time's arbejde, og fordelene... Ja, fordelene vil komme. For teorien er tør, men livets træ er frodigt grønt – forklaringer når ikke frem, påmindelser glemmes, og folk tilegner sig færdigheder kun gennem praksis. Og vi vil hellere være lærerne end senere at skulle gendanne alt fra backups, ikke sandt?
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Har I prøvet det på jeres brugere? Hvad var resultaterne?
0,0%Ingen blev fanget, de blev slettet uden spørgsmål.
0,0%Nogle rapporterede om mistænkelige e-mails, vedhæftningerne blev ikke åbnet.
50,0%Nogle åbnede vedhæftningerne (jeg fortæller i kommentarerne, hvad der skete derefter).
50,0%Fik en kæmpe reprimande fra ledelsen.
6 brugere stemte. 21 brugere afholdt sig.
Kilde: habr.com
