

Lørdag den 30. maj 2020 opstod der et ikke umiddelbart forståeligt problem med de populære SSL/TLS-certifikater fra udbyderen Sectigo (førhen Comodo). Certifikaterne var i perfekt orden, men en af de mellemliggende CA-certifikater i kæderne, som disse certificater blev leveret med, var blevet "forældet". Situationen var ikke livstruende, men ubehagelig: de aktulle versioner af browsere bemærkede ikke noget, men størstedelen af automatiseringer og ældre browsere/OS var ikke forberedt på denne drejning.
Habr var ingen undtagelse, derfor er denne oplysende artikel / postmortem skrevet.
TL;DR Løsningen findes til sidst.
Lad os undlade den grundlæggende teori om PKI, SSL/TLS, https og lignende. Mekanikken ved at blive autentificeret med et sikkerhedscertifikat for et domæne består i at opbygge en kæde af flere certifikater til et af de certificerede, som browseren eller operativsystemet stoler på, og som opbevares i såkaldte Trust Store. Denne liste distribueres med operativsystemet, økosystemet af kodekørende miljøer eller browseren. Ethvert certifikat har en udløbsdato, hvorefter de betragtes som ikke-tillidte, inklusiv certifikater i trust store. Hvordan så tillidskæden ud før den fatale dag? En web-utility vil hjælpe os med at finde ud af det. fra firmaet Qualys.
Derfor er en af de mest populære "kommercielle" certifikater Sectigo Positive SSL (tidligere kaldet Comodo Positive SSL, certifikater med dette navn er stadig i brug), og det er det, der kaldes et DV-certifikat. DV er det mest primitive niveau af certificering, der betyder kontrol af adgangen til administrationen af domænet hos udstederen af et sådant certifikat. Faktisk står DV for "domain validation". Til reference: der er også OV (organization validation) og EV (extended validation), og det gratis certifikat fra Let’s Encrypt er også DV. For dem, der af en eller anden grund ikke er tilfredse med ACME-mekanismen, er produktet Positive SSL det mest passende i forholdet mellem pris/muligheder (et enkelt domæne certifikat koster omkring 5-7 dollars om året med en samlet gyldighedsperiode på op til 2 år og 3 måneder).
En typisk Sectigo DV-certifikat (RSA) blev indtil for nylig leveret med følgende kæde af mellemliggende CA:
Certifikat #1:
  Data:
    Version: 3 (0x2)
    Serienummer:
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Signaturalgoritme: sha384WithRSAEncryption
      Udsteder: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
      Gyldighed
        Ikke Før: Nov  2 00:00:00 2018 GMT
        Ikke Efter : Dec 31 23:59:59 2030 GMT
      Emne: C=GB, ST=Greater Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Domain Validation Secure Server CA
Certifikat #2:
  Data:
    Version: 3 (0x2)
    Serienummer:
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Signaturalgoritme: sha384WithRSAEncryption
      Udsteder: C=SE, O=AddTrust AB, OU=AddTrust External TTP Network, CN=AddTrust External CA Root
      Gyldighed
        Ikke Før: May 30 10:48:38 2000 GMT
        Ikke Efter : May 30 10:48:38 2020 GMT
      Emne: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
Den "tredje certifikat" mangler, nemlig den selvsignerede fra AddTrust AB, da det blev betragtet som dårlig praksis at inkludere selvsignerede rodcertifikater i kæder på et tidspunkt. Det kan bemærkes, at det mellemliggende CA, der er udstedt af UserTrust fra AddTrust, har udløb den 30. maj 2020. Dette er ikke tilfældigt, da en afviklingsprocedure var planlagt for dette CA. Det blev antaget, at der inden den 30. maj 2020 ville være et kryds-signeret certifikat fra UserTrust tilgængeligt i alle trust stores, og at kæden, selv med det nu ikke-betroede certifikat inkluderet, ville have alternative stier til opbygning, og ingen ville bemærke det. Imidlertid braste planerne mod virkeligheden, især den omfattende term "legacy systems". Ejere af de aktuelle versioner af browsere bemærkede ikke noget, men en stor mængde automatiseringer, der var bygget på curl og ssl/tls-biblioteker i forskellige programmeringssprog og runtime-miljøer, gik i stykker. Man skal forstå, at mange produkter ikke følger med OS'ets indbyggede certifikatkædeopbygning, men "bærer" deres egen trust store med sig. Og de indeholder ikke altid det, man gerne vil se. . Og i Linux opdateres pakker som ca-certificates ikke altid. I sidste ende ser alt ud til at være i orden, men noget fungerer ikke her og der.
Som det fremgår af figur 1, selvom det for langt de fleste så normalt ud, var der nogen, hvor noget gik galt, og trafikken faldt markant (den venstre røde linje). Derefter steg den igen, da en af de vigtige certifikater blev erstattet (den højre linje). Der var også udsving i midten, da andre certifikater blev ændret, som også påvirkede noget. Da det for de fleste så ud til at fungere mere eller mindre som forventet (bortset fra mærkelige fejl som umuligheden af at uploade billeder til Habrastorage), kan man lave en indirekte konklusion om antallet af legacy-kunder og bots på Habr.
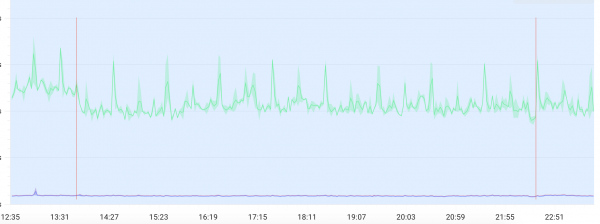 Figur 1. Graf over "trafikken" på Habr.
Fra figur 2 kan man vurdere, hvordan den "alternative" kæde til det betroede CA-certifikat opbygges i de aktuelle versioner af browsere, selv når der er et "udløbet" certifikat i kæden. Dette, som Sectigo selv mente, var grunden til ikke at gøre noget.
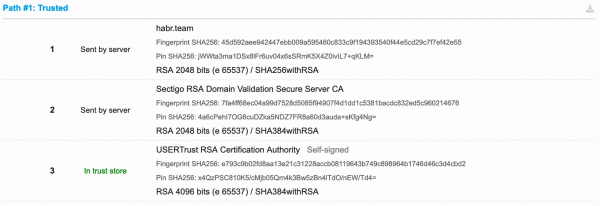 Figur 2. Kæde til det betroede certifikat i moderne version af browseren.
Som det ses i figur 3, kan man bemærke, hvordan alt faktisk ser ud, når noget går galt, og vi har et legacy-system. I så fald oprettes HTTPS-forbindelsen ikke, og vi ser en fejltype som "certificate validation failed" eller en lignende.
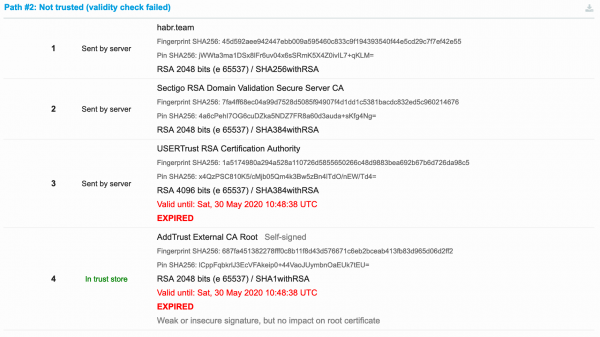 Figur 3. Kæden blev ugyldig, da rodcertifikatet og det signerede mellemliggende certificeret "udløbte".
I figur 4 ser vi allerede en "løsning" for legacy-systemer: der er endnu et mellemliggende certifikat, eller rettere en "cross-signature" fra et andet CA, som normalt er forudinstalleret i legacy-systemer. Det, der skal gøres, er at finde dette certifikat (som er markeret som ekstra download) og erstatte det "udløbne" med det.
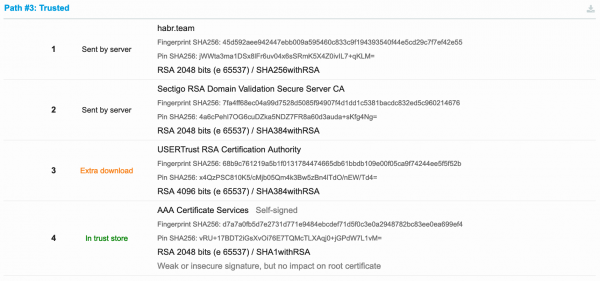 Figur 4. Alternativ kæde for legacy-systemer.
For at nævne: problemet fik ikke meget offentlig opmærksomhed eller diskussion, også på grund af Sectigos overdrevne selvsikkerhed. Her er for eksempel meningen fra en af certifikatleverandørerne i denne situation:
Tidligere fortalte de [Sectigo] alle, at der ikke ville være problemer. Men virkeligheden er, at nogle legacy-servere/enheder er påvirket.
Det er en latterlig situation. Vi påpegede deres opmærksomhed på det udløbende AddTrust RSA/ECC flere gange i løbet af et år, og hver gang forsikrede Sectigo os om, at der ikke ville være problemer.
Jeg stillede personligt på Stack Overflow om dette for en måned siden, men tilsyneladende er publikummet for projektet ikke særlig velegnet til sådanne spørgsmål, så jeg måtte selv finde et svar faktuelt ved gennemgangen.
Sectigo Der er en FAQ om dette emne, men den er så uleselig og omfattende, at det er umuligt at bruge den. Her er et citat, der sammenfatter hele publikationen:
Hvad Du Skal Gøre
For de fleste anvendelser, herunder certifikater til moderne klient- eller serversystemer, kræves der ingen handling, uanset om du har udstedt certifikater, der er krydskædede til AddTrust-roden.Fra den 30. april 2020: For forretningsprocesser, der afhænger af meget gamle systemer, har Sectigo stillet til rådighed (som standard i certifikatpakkerne) en ny legacy-rot til krydsunderskrift, "AAA Certificate Services"-roten. Brug dog ekstrem forsigtighed ved enhver proces, der afhænger af meget gamle legacy-systemer. Systemer, der ikke har modtaget de opdateringer, der er nødvendige for at understøtte nyere rødder som Sectigos COMODO-rod, vil uundgåeligt mangle andre essentielle sikkerhedsopdateringer og bør betragtes som usikre. Hvis du stadig ønsker at krydssignere til AAA Certificate Services-roten, bedes du kontakte Sectigo direkte.
Jeg kan virkelig godt lide udtrykket „meget gammel“. For eksempel er curl i konsollen på Ubuntu Linux 18.04 LTS (vores nuværende basis-OS) med de seneste opdateringer ikke ældre end en måned, og det kan være svært at kalde det meget gammelt, men det virker ikke.
De fleste certifikatdistributører har sendt deres noter med løsninger nærmere på aftenen den 30. maj. For eksempel var der en meget god teknisk artikel fra (med specifik beskrivelse af, hvad man skal gøre, og med klar CA-bundles i zip-arkiver, men kun RSA):
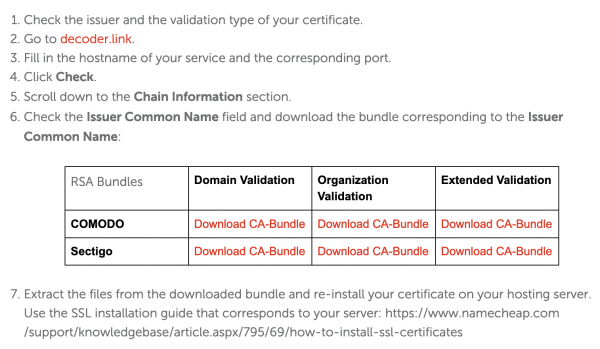 Figur 5. Syv trin for hurtigt at få det hele til at virke igen.
Der er fra Redhat, men den er mere legacy, og man skal endda installere en endnu mere grundlæggende legacy-certifikat fra Comodo for at få det til at fungere.
Løsning
Det er værd at gentage løsningen her. Nedenfor er der to sæt kæder til certifikaterne DV Sectigo (ikke Comodo!), en til de almindelige RSA-certifikater og en anden til de mindre almindelige ECC (ECDSA) certifikater (vi har brugt to kæder i lang tid). Med ECC var det mere kompliceret, da de fleste løsninger ikke tager højde for, at der findes sådanne certifikater på grund af deres lave udbredelse. Endelig blev det nødvendige mellemliggende certifikat fundet på .
Kæden for certifikater baseret på nøglealgoritmen RSA. Sammenlign med din kæde og bemærk, at kun det nederste certifikat er blevet udskiftet, mens det øverste er forblevet det samme. Jeg skelner dem i hverdagen ved de sidste tre symboler i base64-blockene, ikke tællende lighedstegnet (i dette tilfælde En8= og 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Kæden for certifikater baseret på nøglealgoritmen ECC. Tilsvarende med kæden for RSA, er kun det nederste certifikat blevet udskiftet, mens det øverste forblev det samme (i dette tilfælde fmA== og v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
Sådan ser det omtrent ud. Tak for opmærksomheden.
Kilde: habr.com
