

Efter seks måneders udvikling en væsentlig opdatering af den specialiserede browser , hvor funktionaliteten fortsat er udviklet baseret på ESR-grenen . Browseren fokuserer på at sikre anonymitet, sikkerhed og privatliv; al trafik bliver kun dirigeret gennem Tor-netværket. Direkte adgang via det nuværende systems netværksforbindelse er ikke muligt, hvilket forhindrer sporing af brugerens reelle IP (hvis browseren bliver hacket, kan angribere få adgang til systemets netværksparametre, derfor bør man bruge produkter som ). Tor Browser-bygger er tilgængelige til Linux, Windows, macOS og Android. for Linux, Windows, macOS og Android.
For at sikre yderligere beskyttelse inkluderer pakken et supplement , der muliggør kryptering af trafik på alle websteder, hvor det er muligt. For at reducere truslen fra angreb ved hjælp af JavaScript og blokering af standard plugins, leveres et supplement . For at bekæmpe blokader og inspektion af trafik anvendes og .
For at organisere en krypteret kommunikationskanal i omgivelser, der blokerer al trafik undtagen HTTP, tilbydes alternative transportmetoder, der f.eks. muliggør omgåelse af forsøg på at blokere Tor i Kina. For at beskytte mod sporing af brugerens bevægelser og mod afsløring af specifikke karakteristika for den enkelte besøgende, er API'er som WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, MediaStream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices og screen.orientation deaktiveret eller begrænset, ligesom værktøjer til at sende telemetri, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket og "link rel=preconnect" er deaktiveret, og libmdns er modificeret.
I den nye version:
- Der er implementeret en indikator for tilgængeligheden af en webside, der fungerer som en skjult tjeneste, og som vises i adresselinjen, når man besøger en almindelig webside. Ved første åbning af en side, der også er tilgængelig via en onion-adresse, vises en dialog, der tilbyder automatisk at skifte til onion-siden ved fremtidige besøg. Oplysninger om tilgængelighed via .onion-adresse overføres af websidens ejer ved hjælp af HTTP-headeren. .
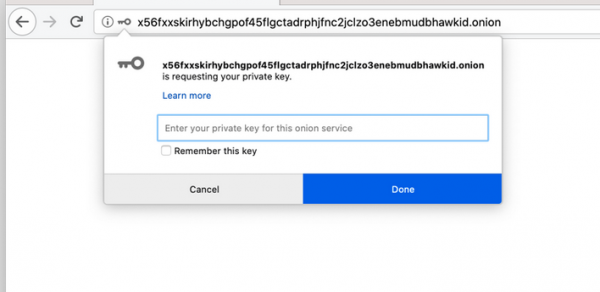
- Ejere af skjulte tjenester, der ønsker at begrænse adgangen til deres ressourcer, kan nu angive et sæt nøgler til adgangskontrol og autentificering. Brugeren kan gemme den overførte adgangsnøgle på sit system og bruge interfacet Onion Services Authentication i «about:preferences#privacy» til at administrere nøglerne.

- Sikkerhedsindikatorerne i adresselinjen er blevet udvidet. Der er sket et skift fra at indikerer en sikker forbindelse til at indikere sikkerhedsproblemer. Sikre onion-forbindelser fremhæves ikke og markeres med et standard gråt ikon. Hvis der konstateres et utilstrækkeligt beskyttelsesniveau ved adgang til en onion-tjeneste, bliver forbindelsens indikator overstrøget med en rød linje. Ved opdagelse af blandet indlæsning af ressourcer på siden vises en yderligere advarsel i form af et ikon med et udråbstegn.
- Der er tilføjet separate versionssider, der vises ved forbindelsesfejl til onion-tjenester (tidligere viste de standard fejlmeddelelser fra Firefox, der også er gældende for web-sider). De nye sider indeholder yderligere oplysninger til diagnose af årsagerne til manglende forbindelse til den skjulte tjeneste, således at man kan vurdere problemer i adressen, tjenesten, klienten eller netværksinfrastrukturen.
- For at give mere overskuelig adgang til onion-sider er der implementeret en eksperimentel mulighed for binding af symbolske navne, der løser problemer med at huske og finde onion-adresser. For at lette adgangen er der i samarbejde med organisationerne FPF (Freedom of the Press Foundation) og EFF (Electronic Frontier Foundation) udviklet en prototype af en navnekatalog baseret på tillægget HTTPS Everywhere. I øjeblikket er symbolske navne for onion-tjenesterne SecureDrop — theintercept.securedrop.tor.onion og lucyparsonslabs.securedrop.tor.onion tilgængelige til test.
- Opdateringer er blevet foretaget af tredjeparts komponenter, herunder
NoScript 11.0.26,
Firefox 68.9.0esr,
HTTPS-Everywhere 2020.5.20,
NoScript 11.0.26, Tor Launcher 0.2.21.8 og
Tor 0.4.3.5. - I Android-versionen er der tilføjet en advarsel om mulig omgåelse af proxy, når eksterne applikationer åbnes. Problemer med brugen af obfs4 er løst.
Kilde: opennet.ru
