

Den nye version af Tor Browser er tilgængelig til download fra fra den officielle hjemmeside, versionskataloget og Google Play. Versionen til F-Droid vil være tilgængelig om få dage.
Opdateringen inkluderer alvorlige sikkerhedsrettelser Firefox.
Den nye version har fokus på at forbedre brugervenligheden og lette arbejdet med onion-tjenester.
Tor onion-tjenester er en af de mest populære og nemme måder at etablere en end-to-end krypteret forbindelse på. Ved hjælp af dem kan administratoren sikre anonym adgang til ressourcer og skjule metadata for tredjeparts overvågning. Desuden tillader sådanne tjenester at omgå censur, samtidig med at de beskytter brugerens privatliv.
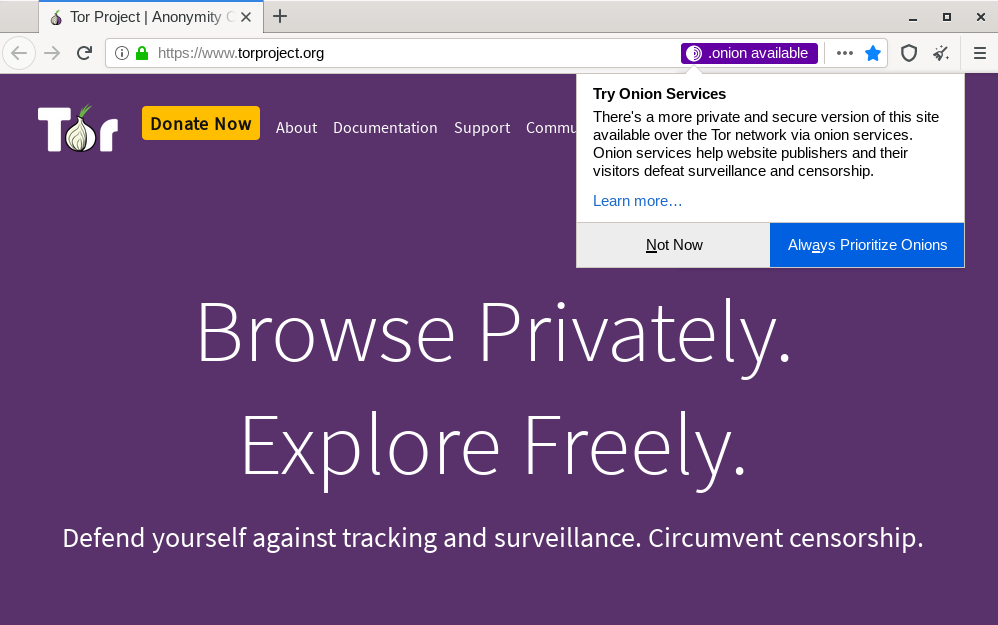
Nu vil brugere ved første opstart af Tor Browser have mulighed for at foretrække brugen af onion-adressen som standard, hvis den eksterne ressource tilbyder en sådan adresse. Tidligere omdirigerede nogle ressourcer automatisk brugere til onion-adressen ved opdagelse af Tor, for hvilket der blev anvendt teknologi alt-svc. Og selvom brug af sådanne metoder stadig er aktuelt, vil det nye præferencevælger-system informere brugerne om tilgængeligheden af onion-adressen.
Onion Locator
Ejere af internetressourcer har fået mulighed for at underrette om tilgængeligheden af onion-adressen via en speciel HTTP-header. Ved første besøg af en bruger med den aktiverede Onion Locator på en ressource med en sådan header og tilgængelighed af .onion, vil brugeren modtage en meddelelse, der giver mulighed for at foretrække .onion (se billede).
Onion Godkendelse
Administratorer af onion-tjenester, der ønsker at øge sikkerheden og privatlivet for deres adresse, kan aktivere godkendelse. Nu vil brugere af Tor Browser modtage en meddelelse med en forespørgsel om en nøgle, når de forsøger at oprette forbindelse til sådanne tjenester. Brugere kan gemme indtastede nøgler og administrere dem på fanen about:preferences#privacy i afsnittet Onion Services Authentication (se. eksempelmeddelelse)
Sikkerhedsmeddelelsessystemet i adressefeltet er blevet forbedret
Traditionelt markerer browsere forbindelser med TLS med et grønt låsesymbol. Og siden midten af 2019 har låsen i Firefox-browseren været grå for bedre at gøre brugerne opmærksomme på ikke-krypterede forbindelser, snarere end på problemer med sikkerheden (læs mere her). Tor Browser følger nu Mozilla's eksempel, hvilket gør det meget nemmere for brugerne at forstå, at onion-forbindelsen ikke er sikker (ved indlæsning af blandet indhold fra det her)
Særlige fejlsider for indlæsning af onion-adresser
Brugere støder af og til på problemer med at forbinde til onion-adresser. I tidligere versioner af Tor Browser så brugerne en standard fejlmeddelelse fra Firefox, der ikke forklarede årsagen til den utilgængelige onion-adresse. Den nye version har dog tilføjet informative fejlmeddelelser for brugeren, serveren og selve netværket. Tor Browser viser nu en simpel diagram over forbindelsen, som kan indikere årsagen til forbindelsesproblemer.
Navne til Onion
På grund af de kryptografiske egenskaber ved onion-tjenester er onion-adresser svære at huske (sammenlign f.eks. https://torproject.org og http://expyuzz4wqqyqhjn.onion/). Dette gør navigation vanskeligere, og brugerne har sværere ved at opdage nye adresser og vende tilbage til gamle. Ejerne af adresserne har tidligere løst problemet på forskellige måder, men der har stadig ikke været en universel løsning, der passer til alle brugere. Tor-projektet har taget et andet syn på problemet: i forbindelse med denne udgave indgik de et partnerskab med Freedom of the Press Foundation (FPF) og HTTPS Everywhere (Electronic Frontier Foundation) for at skabe de første konceptuelle menneske-læselige adresser til SecureDrop (se her). Eksempler:
The Intercept:
- http://theintercept.securedrop.tor.onion/
- http://xpxduj55x2j27l2qytu2tcetykyfxbjbafin3x4i3ywddzphkbrd3jyd.onion/
Lucy Parsons Labs:
FPF har opnået deltagelse fra et lille antal medieorganisationer i eksperimentet, og Tor-projektet sammen med FPF vil i fællesskab træffe fremtidige beslutninger om denne initiativ baseret på feedback om konceptet.
Fuldt ændringslog:
- Tor Launcher opdateret til 0.2.21.8
- NoScript opdateret til version 11.0.26
- Firefox opdateret til 68.9.0esr
- HTTPS-Everywhere opdateret til version 2020.5.20
- Tor-router opdateret til version 0.4.3.5
- goptlib opdateret til v1.1.0
- Wasm deaktiveret indtil en ordentlig revision er gennemført
- Forældede indstillinger i Torbutton er fjernet
- Удалён неиспользуемый код в torbutton.js
- Synkronisering af isolering og fingerprinting-indstillinger i Torbutton er fjernet
- Control port modulet er forbedret til kompatibilitet med v3 onion-autorisering
- Настройки по умолчанию перенесены в файл 000-tor-browser.js
- torbutton_util.js перемещён в modules/utils.js
- Muligheden for at aktivere Graphite skrifttype-rendering i sikkerhedsindstillingerne er genindført
- Performancescriptet er fjernet fra aboutTor.xhtml
- libevent opdateret til 2.1.11-stable
- Fejlbehandling i SessionStore.jsm er blevet rettet
- Firstparty-isolation er portet til IPv6 adresser
- Services.search.addEngine ignorerer ikke længere FPI-isolation
- MOZ_SERVICES_HEALTHREPORT er deaktiveret
- Fejlrettelser er blevet portet 1467970, 1590526 og 1511941
- Fejl ved sletning af udvidelsen disconnect search er blevet rettet
- Fejl rettet 33726: IsPotentiallyTrustworthyOrigin for .onion
- Fejl i browserens funktionalitet ved flytning til en anden mappe er blevet rettet
- Adfærden er blevet forbedret letterboxing
- Søgemaskinen Disconnect er fjernet
- Support for SecureDrop-regelsættet er aktiveret i HTTPS-Everywhere
- Forsøg på at læse /etc/firefox er blevet fjernet
Kilde: linux.org.ru



