

Engang var det nok med en almindelig firewall og antivirusprogrammer til at beskytte det lokale netværk, men mod moderne hackerangreb og den seneste tids udbredelse af malware er denne kombination ikke længere tilstrækkelig effektiv. Den gamle gode firewall analyserer kun pakkehovedet og tillader eller blokerer dem baseret på et sæt formelle regler. Den ved intet om indholdet af pakkerne og kan derfor ikke genkende tilsyneladende legitime handlinger fra angribere. Antivirusprogrammer fanger ikke altid skadelig software, derfor står administratoren over for opgaven at overvåge unormal aktivitet og i rette tid isolere inficerede værter.
Der findes mange avancerede værktøjer, der kan beskytte virksomhedens IT-infrastruktur. I dag vil vi tale om open source indtrængningsdetekterings- og forebyggelsessystemer, som kan implementeres uden at købe dyr hardware og softwarelicenser.
Klassifikation af IDS/IPS
IDS (Intrusion Detection System) — et system designet til at registrere mistænkelige handlinger på netværket eller på en separat computer. Det fører logbøger over hændelser og underretter den ansvarlige for informationssikkerhed. I IDS kan følgende elementer fremhæves:
- sensore til at overvåge netværkstrafikken, forskellige logfiler og lignende.
- et analysemiljø, der identificerer tegn på skadelig påvirkning i de modtagne data;
- et lager til opsamling af primære hændelser og analyse resultater;
- en kontrolkonsol.
IDS blev oprindeligt klassificeret efter deres placering: de kunne være rettet mod at beskytte individuelle værter (host-based eller Host Intrusion Detection System — HIDS) eller beskytte hele virksomhedens netværk (network-based eller Network Intrusion Detection System — NIDS). Det er værd at nævne såkaldte APIDS (Application protocol-based IDS): de overvåger et begrænset sæt af applikationsprotokoller for at opdage specifikke angreb og foretager ikke dybdegående analyse af netværkspakker. Disse produkter minder ofte om en proxy og bruges til at beskytte specifikke tjenester: webservere og webapplikationer (f.eks. skrevet i PHP), databaser osv. Et typisk eksempel på denne klasse er mod_security til webserveren Apache.
Vi er mere interesserede i universelle NIDS, der understøtter et bredt udvalg af kommunikationsprotokoller og teknologi til dybdegående pakkediagnose (DPI - Deep Packet Inspection). De overvåger al trafik, der passerer fra det ledende niveau, og opdager et bredt spektrum af netværksangreb samt forsøg på uautoriseret adgang til information. Ofte skelner sådanne systemer sig ved en distribueret arkitektur og kan interagere med forskelligt aktivt netværksudstyr. Det skal bemærkes, at mange moderne NIDS er hybridmodeller og kombinerer flere tilgange. Afhængig af konfiguration og indstillinger kan de løse forskellige opgaver — for eksempel beskyttelse af en enkelt værtsmaskine eller hele netværket. Derudover er funktionerne til IDS for arbejdsstationer blevet overtaget af antivirusprogrammer, som på grund af udbredelsen af trojanere, der sigter mod informations tyveri, er blevet multifunktionelle firewalls, der også løser opgaver relateret til genkendelse og blokering af mistænkelig trafik.
Oprindeligt kunne IDS kun opdage handlinger fra malware, funktionen af portscannere, eller lad os sige, overtrædelser af virksomhedens sikkerhedspolitikker af brugerne. Ved bestemte hændelser kunne de informere administratoren, men det blev hurtigt klart, at det ikke var tilstrækkeligt blot at genkende et angreb — det skulle også blokkeres. Således blev IDS transformeret til IPS (Intrusion Prevention Systems) — intrusionsforebyggelsessystemer, der er i stand til at interagere med netværksfirewalls.
Metoder til opdagelse
Moderne løsninger til opdagelse og forebyggelse af indbrud anvender forskellige metoder til at identificere skadelig aktivitet, som kan opdeles i tre kategorier. Dette giver os en anden mulighed for at klassificere systemer:
- Signaturbaserede IDS/IPS identificerer mønstre i trafikken eller registrerer ændringer i systemtilstanden for at bestemme et netværksangreb eller forsøg på infektion. De giver næsten aldrig falske alarmer, men er ikke i stand til at opdage ukendte trusler;
- Anomali-detekterende IDS bruger ikke angrebssignaturer. De genkender adfærd, der adskiller sig fra det normale i informationssystemer (herunder anomalier i netværkstrafik) og kan endda identificere ukendte angreb. Sådanne systemer giver en del falske alarmer og kan, hvis de bruges ukorrekt, lamme det lokale netværk;
- Regelbaserede IDS fungerer efter princippet: if FAKT then HANDLING. I bund og grund er det ekspertssystemer med vidensbaser — en samling af fakta og logiske udledningsregler. Sådanne løsninger kræver en omfattende konfiguration og fordrer, at administratoren har en detaljeret forståelse af netværkets funktion;
Historien om udviklingen af IDS
Den æra med eksplosiv vækst i internettet og virksomheders netværk begyndte i 1990'erne, men eksperterne begyndte at bekymre sig om avanceret netværkssikkerhed lidt før. I 1986 offentliggjorde Dorothy Denning og Peter Neumann modellen IDES (Intrusion Detection Expert System), som blev grundlaget for de fleste moderne indtrængningsdetekteringssystemer. Det brugte et ekspertssystem til at identificere kendte typer angreb samt statistiske metoder og bruger-/systemprofiler. IDES blev kørt på Sun-arbejdsstationer og kontrollerede netværkstrafik og applikationsdata. I 1993 blev NIDES (Next-generation Intrusion Detection Expert System) lanceret — et ekspertindtrængningsdetekteringssystem af den næste generation.
Baseret på arbejdet af Denning og Neuman i 1988 opstod ekspert systemet MIDAS (Multics intrusion detection and alerting system), som bruger P-BEST og LISP. Samtidig blev et statistisk metode-baseret system Haystack skabt. Et andet statistisk anomaldetektor W&S (Wisdom & Sense) blev udviklet et år senere ved Los Alamos National Laboratory. Branchen udviklede sig hurtigt. For eksempel blev anomaliopdagelse ved hjælp af induktiv læring på brugerens sekventielle mønstre (sprog Common LISP) allerede implementeret i systemet TIM (Time-based inductive machine) i 1990. NSM (Network Security Monitor) sammenlignede adgangsmatricer til anomaliopdagelse, mens ISOA (Information Security Officer’s Assistant) understøttede forskellige detektionsstrategier: statistiske metoder, profilkontrol og ekspert system. Systemet ComputerWatch, skabt i AT&T Bell Labs, anvendte både statistiske metoder og regler til kontrol, og den første prototype af et distribueret IDS blev udviklet af forskere fra University of California allerede i 1991 - DIDS (Distributed intrusion detection system) var også en ekspert system.
I begyndelsen var IDS proprietære, men allerede i 1998 offentliggjorde Lawrence Berkeley National Laboratory Bro (som i 2018 blev omdøbt til Zeek) - et system med åbent kildekode, der bruger sit eget regel sprog til at analysere data fra libpcap. I november samme år kom der en pakke-sniffer, APE, der brugte libpcap, som en måned senere blev omdøbt til Snort og senere blev til et fuldt IDS/IPS. Samtidig begyndte der at dukke mange proprietære løsninger op.
Snort og Suricata
Mange virksomheder foretrækker gratis IDS/IPS med åbent kildekode. Længe var det standard løsningen Snort, som vi allerede har nævnt, men nu er den blevet overhalet af systemet Suricata. Lad os se nærmere på deres fordele og ulemper. Snort kombinerer fordelene ved signaturmetoden med muligheden for realtid anomaliopdagelse. Suricata giver også mulighed for at bruge andre metoder end signaturbaseret angrebsgenkendelse. Systemet blev skabt af en gruppe udviklere, der forlod Snort projektet, og understøtter IPS-funktioner fra version 1.4, mens muligheden for indtrængningsforebyggelse i Snort blev tilføjet senere.
Den primære forskel mellem de to populære produkter ligger i, at Suricata har muligheden for at bruge GPU til beregninger i IDS-tilstand og i et mere avanceret IPS-system. Systemet er oprindeligt designet til multitrådede operationer, mens Snort er et enkelttrådssystem. På grund af sin lange historie og arvet kode udnytter det ikke multikernede/multiprocessor hardwareplatforme optimalt, mens Suricata på almindelige computere gør det muligt at behandle trafik op til 10 Gbit/s. Man kan diskutere lighederne og forskellene mellem de to systemer længe, men selvom Suricatas motor arbejder hurtigere, er det ikke afgørende for ikke alt for brede kanaler.
Udrulningsmuligheder
IPS skal placeres på en måde, så systemet kan overvåge de netværkssegmenter, det kontrollerer. Ofte er dette en dedikeret computer, hvor den ene interface tilsluttes efter grænsefladenheder og "ser" gennem dem ind i usikre offentlige netværk (internettet). Den anden interface til IPS tilsluttes indgangen til det beskyttede segment, så al trafik passerer gennem systemet og bliver analyseret. I mere komplekse tilfælde kan der være flere beskyttede segmenter; for eksempel opretter virksomheder ofte en demilitariseret zone (DMZ) med offentligt tilgængelige tjenester fra internettet.
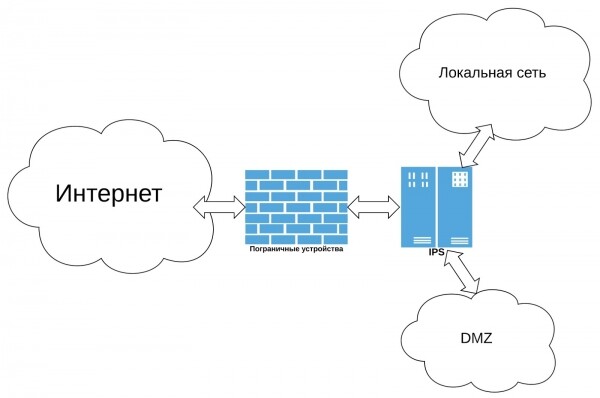
Et sådant IPS kan forhindre forsøg på portscanning eller hacking gennem brute force-angreb, udnyttelse af sårbarheder i mailservere, webservere eller scripts samt andre former for ekstern angreb. Hvis computere i det lokale netværk bliver inficeret med malware, vil IDS forhindre dem i at kommunikere med botnet-servere beliggende udenfor. For en mere seriøs beskyttelse af det interne netværk kræves der sandsynligvis en kompleks konfiguration med et distribueret system og dyre administrerede switcher, der kan spejle trafikken til en af IDS-interfaceportene.
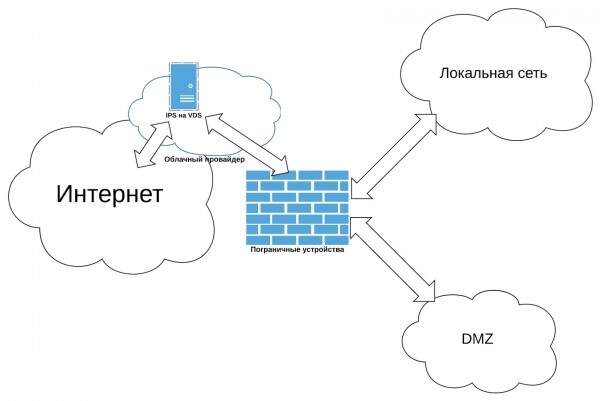
Virksomheders netværk udsættes ofte for distribuerede angreb rettet mod tjenestenægtelse (DDoS). Selvom moderne IDS kan håndtere dem, vil den nævnte implementering her næppe være til hjælp. Systemet identificerer skadelig aktivitet og blokerer parasitisk trafik, men for at dette kan ske, skal pakkerne passere gennem en ekstern internetforbindelse og nå dens netværksinterface. Afhængigt af angrebets intensitet kan dataplanen være ude af stand til at håndtere belastningen, og angriberens mål vil blive opnået. I sådanne tilfælde anbefaler vi at implementere IDS på en virtuel server med en betydeligt mere kraftfuld internetforbindelse. At forbinde VPS til det lokale netværk kan gøres via VPN, og derefter skal al ekstern trafik rutes gennem det. Så i tilfælde af et DDoS-angreb er det ikke nødvendigt at sende pakkerne gennem forbindelsen til udbyderen; de vil blive blokeret på den eksterne knude.
Valgproblemet
Det er meget svært at identificere en leder blandt gratis systemer. Valget af IDS/IPS bestemmes af netværkets topologi, nødvendige beskyttelsesfunktioner samt administratorens personlige præferencer og hans lyst til at rode med indstillingerne. Snort har en længere historie og er bedre dokumenteret, selvom information om Suricata også er let at finde på nettet. Under alle omstændigheder vil det kræve en vis indsats at lære systemet, hvilket i sidste ende vil betale sig — kommercielle hardware- og hardware-software IDS/IPS er ret dyre og passer ikke altid ind i budgettet. Det er ikke værd at fortryde den tid, der er brugt, da en god administrator altid forbedrer sine færdigheder på arbejdsgiverens regning. I denne situation vil alle være vindere. I den næste artikel vil vi se på nogle muligheder for implementering af Suricata og sammenligne det i praksis med det klassiske IDS/IPS Snort.
Kilde: habr.com
