

Databrud er et alvorligt problem for sikkerhedstjenesterne. Og nu, hvor mange arbejder hjemmefra, er risikoen for databrud betydeligt højere. Derfor er kendte cyberkriminelle grupper begyndt at lægge mere vægt på forældede og utilstrækkeligt beskyttede fjernadgangsprotokoller. Og interessant nok er der i dag flere databrud relateret til ransomware. Hvordan, hvorfor og på hvilken måde – læs videre.
Lad os starte med, at udviklingen og distributionen af ransomware i sig selv er en meget lukrativ kriminel forretning. For eksempel, ifølge vurderinger fra det amerikanske FBI, tjente omkring 1 million dollars om måneden i løbet af det forgangne år. Og de kriminelle, der brugte Ryuk, tjente endnu mere – i begyndelsen af gruppens aktiviteter var deres indtægter op til 3 millioner dollars om måneden. Så det er ikke overraskende, at mange it-sikkerhedsdirektører (CISO) peger på ransomware-programmer som en af de fem største risici for virksomheder.
Acronis Cyber Protection Operation Center (CPOC) i Singapore bekræfter aktiviteten af cyberkriminalitet inden for ransomware. I anden halvdel af maj blev der globalt blokeret 20% flere ransomware-programmer end normalt. Efter et lille fald observerer vi igen en stigning i aktiviteten i juni. Der er flere grunde til dette.
At komme ind på offerets computer
Beskyttelsesteknologier udvikler sig, og angriberne må ændre deres taktik for at få adgang til specifikke systemer. Målrettede ransomware-angreb spreder sig stadig via velgennemtænkte phishing-e-mails (her spiller social engineering en rolle). Men i den seneste tid har udviklere af skadelig software fokuseret meget på fjernarbejdere. For at angribe dem kan man finde dårligt beskyttede fjernadgangstjenester, såsom RDP, eller VPN-servere med sårbarheder.
Det er lige præcis, hvad de gør. Der er endda dukket tjenester op på dark web, der tilbyder ransomware-as-a-service, som giver alt, hvad der er nødvendigt for at angripe en udvalgt organisation eller person.
Angrebere leder efter alle mulige måder at trænge ind i virksomhedens netværk og udvide deres angrebsområde. Et populært fokus er blevet forsøg på at inficere netværkene hos tjenesteudbydere. Da cloud-tjenester i dag kun er ved at vinde popularitet, tillader inficering af en populær tjeneste at angribe dusinvis eller endda hundredvis af ofre på én gang.
I tilfælde af hack af webkonsoller, der styrer sikkerhedssystemer eller backup-løsninger, kan angriberne slukke for beskyttelsen, slette sikkerhedskopier samt muliggøre udrulning af deres malware på tværs af organisationen. Derfor anbefaler eksperter at beskytte alle servicekonti grundigt ved hjælp af multifaktorautentificering. For eksempel tillader alle Acronis cloud-tjenester at indstille dobbelt beskyttelse, fordi i tilfælde af kompromittering af en adgangskode kan angribere annulere alle fordelene ved at bruge et omfattende cybersikkerhedssystem.
Udvidelse af angrebsområdet
Når det ønskede mål er nået, og malware allerede er inde i virksomhedens netværk, anvendes der typisk ret almindelige taktikker til yderligere spredning. Angribere undersøger situationen og forsøger at overvinde de barrierer, der er oprettet inden for virksomheden for at modstå trusler. Denne del af angrebet kan finde sted manuelt (for hvis de allerede er kommet ind i netværket, så er der jo «bid» på krogen!). Der bruges kendte værktøjer som PowerShell, WMI, PsExec samt den nyere emulator Cobalt Strike og andre værktøjer. Nogle kriminelle grupper angriber målrettet password-managere for at trænge dybere ind i virksomhedens netværk. Et sådant malware som Ragnar er for nylig blevet set i en fuldstændig lukket virtuel maskine oprettet med VirtualBox, som hjælper med at skjule tilstedeværelsen af uønsket software på maskinen.
Når malware får adgang til et virksomhednetværk, forsøger det at tjekke brugerens adgangsniveau og anvende stjålne adgangskoder. Værktøjer som Mimikatz og Bloodhound & Co. hjælper med at hacke domæneadministratorernes konti. Først når angriberen mener, at mulighederne for spredning er opbrugt, uploades ransomware-programmet direkte til klient-systemerne.
Ransomware som dække
I betragtning af alvoren af truslen om datatab implementerer flere og flere virksomheder hvert år den såkaldte "Disaster recovery plan". Takket være dette behøver de ikke at bekymre sig meget om krypterede data, og i tilfælde af et ransomware-angreb begynder de ikke at indsamle løsepenge, men starter genoprettelsesprocessen. Men cyberkriminelle hviler ikke. Under dække af ransomware finder der en massiv datatyveri sted. Den første gruppe, der bredt anvendte denne taktik, var Maze tilbage i 2019, selvom andre grupper periodisk kombinerede angreb. Nu er der mindst Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO og Sekhmet, der også beskæftiger sig med datatyveri parallelt med kryptering.
Nogle gange lykkes det angriberne at udtrække flere titusinder af terabyte data fra en virksomhed, som kunne være blevet opdaget af netværksmonitorering (hvis den var blevet installeret og konfigureret). Ofte sker dataoverførslen blot ved hjælp af FTP, Putty, WinSCP eller PowerShell-scripts. For at overvinde DLP og netværksmonitoreringssystemer kan data krypteres eller sendes som et zip-arkiv med adgangskode, og dette udgør en ny udfordring for sikkerhedstjenesterne, der skal kontrollere udgående trafik for sådanne filer.
Undersøgelse af adfærden hos infostealers viser, at angriberne ikke samler alt muligt — de er især interesserede i finansielle rapporter, kundedatabaser, personlige oplysninger om medarbejdere og kunder, kontrakter, optegnelser, juridiske dokumenter. Malware scanner drev for at finde enhver information, der teoretisk kunne bruges til afpresning.
Hvis en sådan angreb er lykkedes, offentliggør angriberne normalt en lille teaser, der viser nogle dokumenter som bevis for, at dataene er lækket fra organisationen. Nogle grupper offentliggør endda hele datasættet på deres hjemmeside, hvis deadline for løsesummen er overskredet. For at undgå blokering og sikre bred dækning offentliggøres dataene også på TOR-netværket.
En anden måde at tjene penge på er salg af data. For eksempel har Sodinokibi for nylig annonceret åbne auktioner, hvor data gives til den deltager, der byder højst. Startprisen på sådanne auktioner ligger mellem $50-100K afhængigt af kvalitet og indhold af dataene. For eksempel blev et sæt af 10.000 poster om kontantstrømme, fortrolige forretningsdata og scannede kørekort solgt for priser fra $100.000. For $50.000 kunne man købe over 20.000 finansielle dokumenter plus tre databaser med regnskabsfiler og kundeoplysninger.
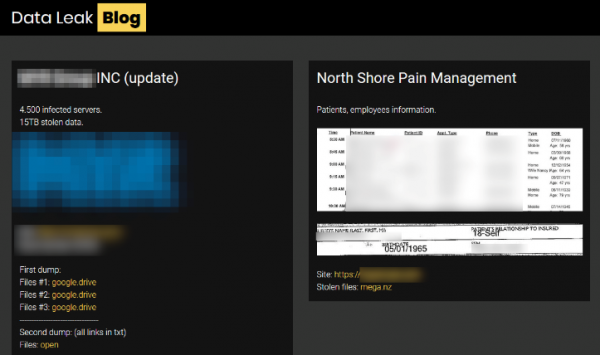
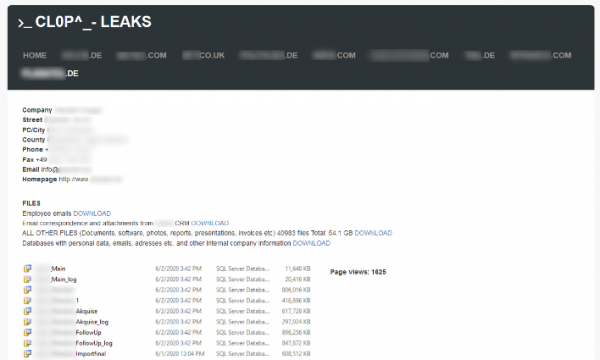
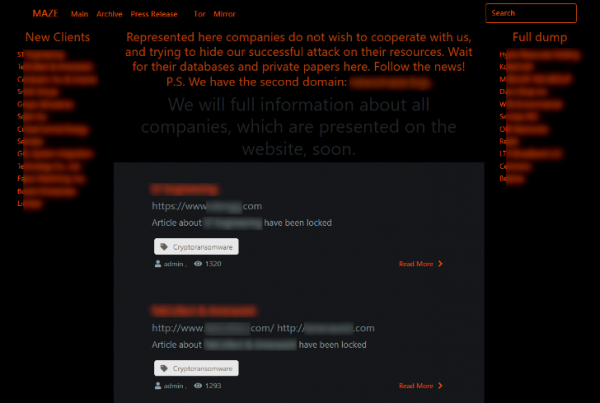
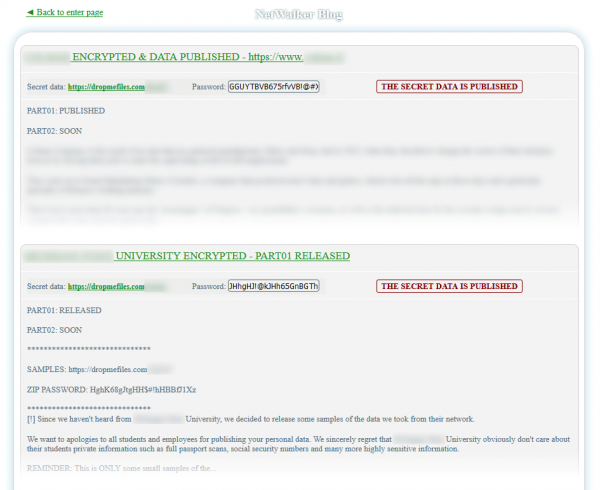
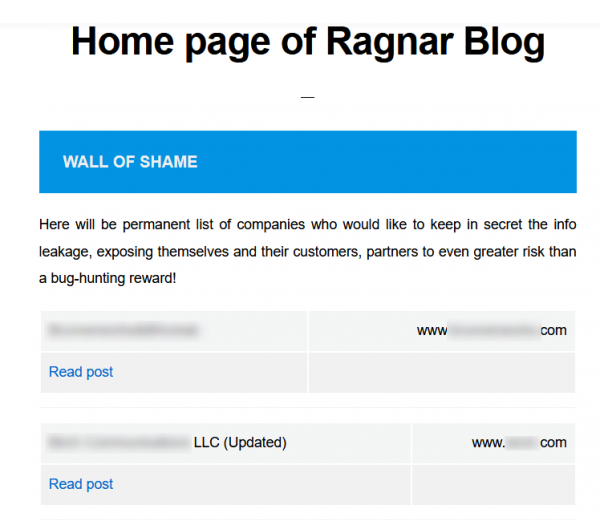
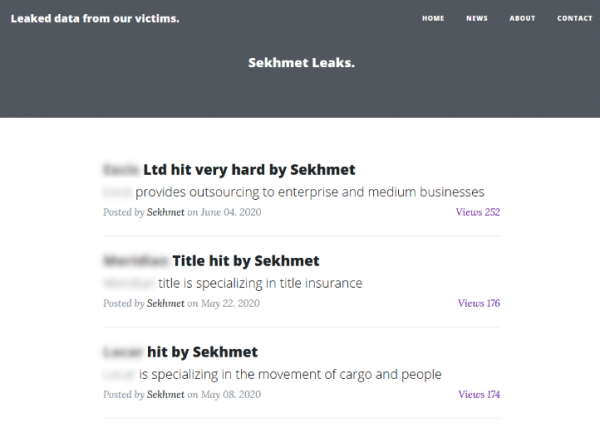
Websites, der offentliggør lækager, kan variere meget. Det kan være en simpel side, hvor alt det stjålne blot er lagt op, eller der kan være mere komplekse strukturer med sektioner og mulighed for køb. Men det vigtigste er, at de alle tjener ét formål — at øge angribernes chancer for at få rigtige penge. Hvis denne forretningsmodel viser sig at være effektiv for angriberne, kan man være sikker på, at der vil komme endnu flere af sådanne websites, og teknikker til tyveri og monetisering af virksomheders data vil blive yderligere udvidet.
Her er nogle aktuelt populære websites, hvor datalækager offentliggøres:
Hvad skal man gøre ved nye angreb
Den største udfordring for sikkerhedstjenesterne i denne situation er, at der for nylig er blevet rapporteret flere og flere tilfælde af ransomware, som blot viser sig at være en afledningsmanøvre for datatyveri. Angriberne satser ikke længere kun på kryptering af servere. I stedet er det primære mål at organisere lækagen, mens du kæmper med ransomware.
Således viser det sig, at brugen af et enkelt backup-system, selv med en god genoprettelsesplan, ikke er tilstrækkeligt til at modstå lagdelte trusler. Selvfølgelig kan man ikke undvære backup, da kriminelle helt sikkert vil forsøge at kryptere noget og kræve løsepenge. Det handler snarere om, at hver ransomware-angreb nu bør betragtes som en mulighed for en dybdegående trafik-analyse og iværksættelse af en undersøgelse af den mulige angreb. Man bør også overveje yderligere sikkerhedsforanstaltninger, der kunne:
- Hurtigt opdage angreb og analysere usædvanlig aktivitet i netværket ved hjælp af AI
- Øjeblikkeligt gendanne systemer i tilfælde af nulte dags Ransomware-angreb, så du kan overvåge netværksaktiviteten
- Blokere spredning af klassisk malware og nye typer angreb i virksomhedens netværk
- Analysere software og systemer (herunder fjernadgang) for aktuelle sårbarheder og exploits
- Forhindre overførsel af ukendt information uden for virksomhedens perimeter
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Har du nogensinde analyseret den baggrundsaktivitet under et Ransomware-angreb?
20,0%Ja1
80,0%Nej4
5 brugere har stemt. 2 brugere har undladt at stemme.
Kilde: habr.com
