

Pålideligheden af kryptering er en af de mest vigtige indikatorer, når informationssystemer anvendes til forretning, da de dagligt deltager i overførsel af enorme mængder fortrolig information. Et almindeligt anvendt middel til at vurdere kvaliteten af SSL-forbindelsen er den uafhængige test fra Qualys SSL Labs. Da denne test kan udføres af hvem som helst, er det særligt vigtigt for SaaS-udbydere, at vurderingen i denne test er maksimal. Ikke kun SaaS-udbydere er opmærksomme på kvaliteten af SSL-forbindelsen, men også almindelige virksomheder. For dem er denne test en fremragende mulighed for at identificere potentielle sårbarheder og i god tid lukke alle smuthuller for cyberkriminelle.
I Zimbra OSE er to typer tilladt SSL certificates. Den første er et selvsigneret certifikat, som automatisk tilføjes ved installation. Dette certifikat er gratis og tidsbegrænset, hvilket gør det ideelt til at teste Zimbra OSE eller kun anvende den inden for et internt netværk. Men når brugere logger ind på webklienten, vil de se en advarsel fra browseren om, at dette certifikat ikke er pålideligt, og testen fra Qualys SSL Labs vil din server utvivlsomt dumpe.
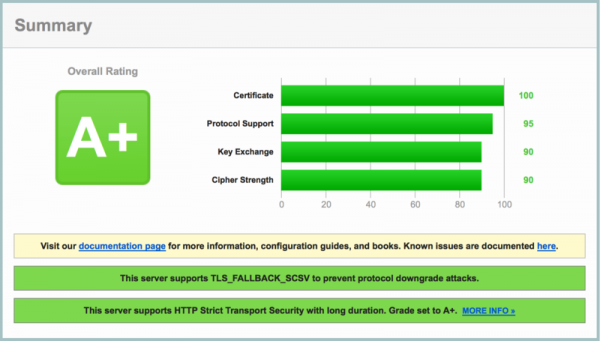
Den anden er et kommercielt SSL-certifikat, der er underskrevet af et certifikatutstedende organ. Sådanne certifikater opfattes uden problemer af browsere og bruges typisk ved kommerciel drift af Zimbra OSE. Lige efter korrekt installation af det kommercielle certifikat viser Zimbra OSE 8.8.15 en A-vurdering i testen fra Qualys SSL Labs. Dette er et fremragende resultat, men vores mål er at opnå resultatet A+.
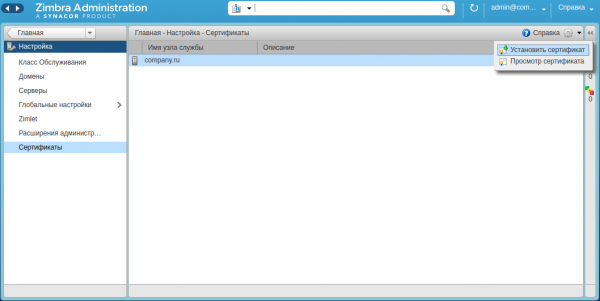
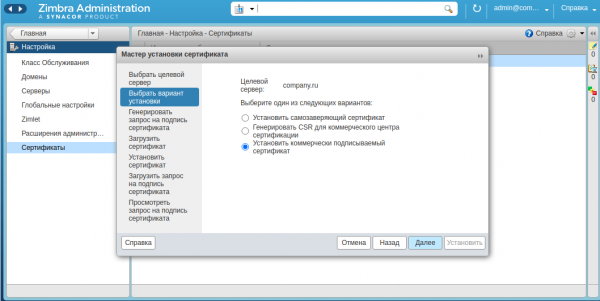
For at opnå den maksimale vurdering i testen fra Qualys SSL Labs ved brug af Zimbra Collaboration Suite Open-Source Edition skal flere trin følges:
1. Forøgelse af parametrene for Diffie-Hellman-protokollen
Som standard er parameterne for Diffie-Hellman-protokollen sat til 2048 bit i alle komponenter af Zimbra OSE 8.8.15, der bruger OpenSSL. I princippet er dette mere end tilstrækkeligt til at opnå en A+ vurdering på testen fra Qualys SSL Labs. Men hvis du opgraderer fra ældre versioner, kan parameterne være lavere. Derfor anbefales det efter opdateringen at køre kommandoen zmdhparam set -new 2048, som vil hæve Diffie-Hellman-parametrene til de acceptable 2048 bit. Hvis ønskes, kan du også bruge denne samme kommando til at hæve parameterne til 3072 eller 4096 bit, hvilket på den ene side vil øge genereringstiden, men på den anden side forbedre sikkerheden på mailserveren.
2. Aktivering af den anbefalede liste over anvendte krypteringsmetoder
Som standard understøtter Zimbra Collaboration Suite Open-Source Edition et bredt udvalg af stærke og svage krypteringsmetoder, som bruges til at kryptere data, der sendes over en sikker forbindelse. Dog er brugen af svage krypteringsmetoder en alvorlig ulempe ved vurdering af sikkerheden af SSL-forbindelsen. For at undgå dette er det nødvendigt at konfigurere listen over anvendte krypteringsmetoder.
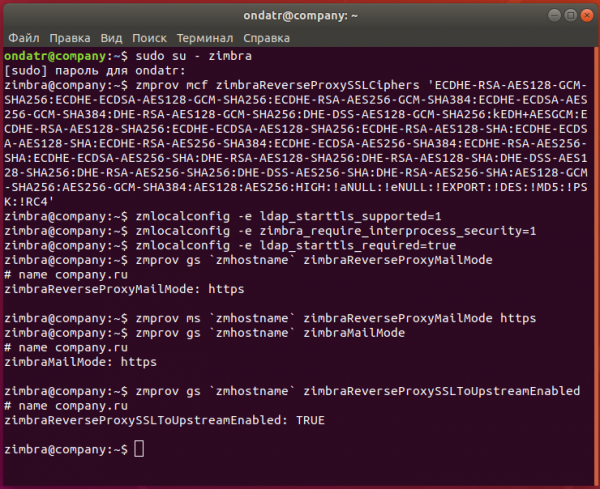
For at gøre dette skal du bruge kommandoen zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Denne kommando inkluderer straks sættet af anbefalede krypteringsmetoder, og med den kan du med det samme inkludere pålidelige krypteringsmetoder i listen og udelukke usikre. Nu er det kun nødvendigt at genstarte noderne med omvendt proxy ved hjælp af kommandoen zmproxyctl restart. Efter genstarten træder de ændringer, der er foretaget, i kraft.
Hvis denne liste af en eller anden grund ikke opfylder dine behov, kan du fjerne nogle svage krypteringsmetoder fra den ved hjælp af kommandoen zmprov mcf +zimbraSSLExcludeCipherSuites. For eksempel kan kommandoen zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, som helt udelukker brugen af RC4-kryptering. Det samme kan gøres med AES- og 3DES-krypteringer.
3. Aktivering af HSTS
Aktiverede mekanismer for tvangsaktivering af krypteringen af forbindelsen og gendannelse af TLS-sessioner er også obligatoriske krav for at opnå topkarakter i testen fra Qualys SSL Labs. For at aktivere dem skal du indtaste kommandoen zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Denne kommando tilføjer den nødvendige header til konfigurationen, og for at de nye indstillinger træder i kraft skal Zimbra OSE genstartes med kommandoen zmcontrol restart.
Allerede på dette stadium vil testen fra Qualys SSL Labs vise en vurdering på A+, men hvis du ønsker at forbedre sikkerheden på din server yderligere, kan der træffes en række ekstra foranstaltninger.
For eksempel kan du aktivere tvungen kryptering af interprocessforbindelser samt aktivere tvungen kryptering, når der oprettes forbindelse til Zimbra OSE-tjenester. For at kontrollere interprocessforbindelserne skal du indtaste følgende kommandoer:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
For at aktivere tvungen kryptering skal du indtaste:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Med disse kommandoer vil alle forbindelser til proxy-servere og mailservere bliver krypteret, og alle disse forbindelser vil blive proxied.
Dermed, ved at følge vores anbefalinger, kan du ikke kun opnå den højeste vurdering i SSL-sikkerhedstesten, men også betydeligt forbedre sikkerheden i hele Zimbra OSE-infrastrukturen.
Hvis du har spørgsmål vedrørende Zextras Suite, kan du kontakte virksomhedens repræsentant "Zextras", Ekaterina Triandafiliidi, på e-mail katerina@zextras.com
Kilde: habr.com
