

For et par år siden begyndte forskningsagenturer og udbydere af informationssikkerhed at rapportere om i antallet af DDoS-angreb. Men allerede i første kvartal af 2019 rapporterede de samme forskere om en overvældende på 84%. Og derefter gik det kun ned ad bakke. Selv pandemien skabte ikke en fredfyldt atmosfære — tværtimod, cyberkriminelle og spammere så det som et glimrende signal til at angribe, og volumen af DDoS voksede .
Vi er sikre på, at tiden for simple og let opdagelige DDoS-angreb (og de enkle værktøjer, der kan forhindre dem) er forbi. Cyberkriminelle har lært at skjule disse angreb bedre og gennemføre dem mere sofistikeret. Den mørke industri er gået fra brute force til angreb på applikationsniveau. Den modtager alvorlige ordrer om at ødelægge forretningsprocesser, inklusive helt offline.
Bryder ind i virkeligheden
I 2017 førte en række DDoS-angreb rettet mod transporttjenester i Sverige til betydelige . I 2019 gik salgsystemerne ned hos Danmarks nationale jernbaneoperatør . Som følge heraf fungerede billetautomaterne og de automatiske porte ikke på stationerne, og over 15.000 passagerer kunne ikke komme af sted. I samme år forårsagede et kraftigt cyberangreb strømafbrydelse i .
Konsekvenserne af DDoS-angreb mærkes nu ikke kun af onlinebrugere, men også af folk, som man siger, IRL (in real life). Selvom angribere historisk set kun har målrettet mod online-tjenester, er deres opgave nu ofte at forstyrre enhver forretningsdrift. Ifølge vores vurdering har mere end 60% af angrebene i dag en sådan mål — for at udpresse eller til uetisk konkurrence. Især er transaktioner og logistik sårbare.
Klogere og dyrere
DDoS betragtes fortsat som en af de mest udbredte og hurtigt voksende former for cyberkriminalitet. Ifølge eksperter vil antallet kun stige fra 2020. Dette tilskrives forskellige årsager — både den yderligere overgang af virksomheder til online på grund af pandemien, udviklingen af den skyggefulde cyberkriminalitetsindustri, og endda .
DDoS-angreb blev i sin tid "populære" på grund af deres nemme opsætning og lave omkostninger: for et par år siden kunne de initieres for $50 om dagen. I dag er både mål og metoder for angreb ændret, hvilket har ført til øget kompleksitet og dermed højere omkostninger. Nej, priserne fra $5 i timen findes stadig i prislisterne (ja, cyberkriminelle har prislister og tarifstrukturer), men for en beskyttet hjemmeside kræves der allerede $400 om dagen, og prisen for "individuelle" ordrer til store virksomheder kan nå op på flere tusinde dollars.
I dag findes der to hovedtyper af DDoS-angreb. Den første type har som mål at gøre en online ressourc uhåndterlig i en bestemt periode. Betalingen for dem kræver cyberkriminelle for den faktiske varighed af angrebet. I dette tilfælde bekymrer DDoS-operatøren sig ikke om noget specifikt resultat, og kunden betaler faktisk for at påbegynde angrebet. Sådanne metoder er ganske billige.
Den anden type er angreb, der kun betales, når et bestemt resultat opnås. De er allerede mere interessante. De er meget sværere at udføre og derfor betydeligt dyrere, da angriberne skal vælge de mest effektive metoder for at nå deres mål. Hos Variti spiller vi nogle gange hele skakpartier med cyberkriminelle, hvor de hurtigt skifter taktik og værktøjer og prøver at trænge ind i flere sårbarheder på forskellige niveauer på én gang. Dette er klart teamangreb, hvor hackere ved præcis, hvordan de skal reagere på og modgå forsvarernes handlinger. At bekæmpe dem er ikke kun udfordrende, men også meget kostbart for virksomhederne. For eksempel har en af vores kunder, en stor detailhandler, næsten i tre år haft et team på 30 personer, hvis opgave var at bekæmpe DDoS-angreb.
Ifølge Variti udgør enkle DDoS-angreb, der udelukkende udføres af kedsomhed, trolling eller utilfredshed med en bestemt virksomhed, i øjeblikket mindre end 10% af alle DDoS-angreb (naturligvis kan der være anderledes statistik for ubeskyttede ressourcer, men vi ser på vores kunders data). Alt andet er arbejde for professionelle teams. Desuden er tre fjerdedele af alle 'dårlige' bots komplekse bots, der er svære at opdage med de fleste moderne markedsløsninger. De efterligner adfærden hos rigtige brugere eller browsere og implementerer mønstre, der komplicerer forskellene mellem 'gode' og 'dårlige' forespørgsler. Dette gør angrebene mindre synlige og dermed mere effektive.
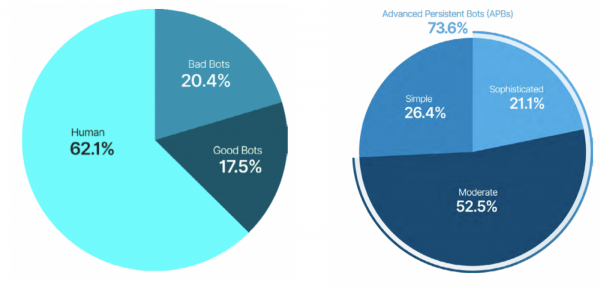
Data fra GlobalDots
Nye DDoS-mål
Rapport fra analytikere fra GlobalDots viser, at bots nu genererer 50% af al webtrafik, hvoraf 17,5% er skadelige bots.
Bots kan på forskellige måder ødelægge livet for virksomheder: udover at 'lægge' hjemmesider, stiger de nu også omkostningerne til reklame, klikker på reklamer, parser priser for at gøre dem en øre lavere for at lokke købere, og stjæler indhold med forskellige uetiske mål (for eksempel har vi for nylig om hjemmesider med stjålet indhold, der tvinger brugere til at løse andres captchaer). Bots forvrænger alvorligt forskellige forretningsstatistikker, og i sidste ende træffes beslutninger baseret på ukorrekte data. En DDoS-angreb er ofte en røgskærm for endnu mere alvorlige forbrydelser som hacking og datatyveri. Og nu ser vi, at der er tilføjet en helt ny klasse af cybertrusler — dette er forstyrrelse af bestemte virksomhedsprocesser, ofte offline (da intet i dag kan være helt 'offline'). Især ser vi ofte, at logistikprocesser og kommunikation med kunder brydes.
Ikke leveret
Logistikforretningsprocesser er nøglen for de fleste virksomheder, og derfor angribes de ofte. Her er de angrebsscenarier, der kan opstå.
Ikke på lager
Hvis du arbejder inden for e-handel, er du sikkert allerede bekendt med problemet med falske bestillinger. I tilfælde af angreb overbelaster bots de logistiske ressourcer og gør varer utilgængelige for andre kunder. De afgiver et stort antal falske bestillinger, svarende til det maksimale antal varer på lager. Disse varer betales ikke og sendes tilbage til siden efter et stykke tid. Men skaden er allerede sket: de blev markeret som 'ikke på lager', og nogle kunder er allerede gået til konkurrenterne. Denne taktik er velkendt i flybilletindustrien, hvor bots nogle gange øjeblikkeligt 'opfanger' alle billetter lige efter de er tilgængelige. For eksempel blev en af vores kunder - et stort flyselskab - ramt af et sådant angreb, organiseret af kinesiske konkurrenter. På bare to timer bestilte deres bots 100% af billetterne til bestemte destinationer.
Sneakers bots
Et andet populært scenarie er, at bots øjeblikkeligt køber hele produktlinjer, mens deres ejere senere sælger dem til overpriser (den gennemsnitlige markering er 200%). Disse bots kaldes sneakers bots, fordi denne problematik er godt kendt i sneakerindustrien, især for limiterede kollektioner. Bots købte næsten umiddelbart de nye linjer, der netop var blevet tilgængelige, samtidig med at de blokkerede ressourcen, så rigtige brugere ikke kunne få adgang. Det er et sjældent tilfælde, hvor der er blevet skrevet om bots i modeblade. Selvom billetsælgere til store begivenheder som fodboldkampe bruger det samme scenarie.
Andre scenarier
Men det er ikke alt. Der er en endnu mere kompleks variant af angrebene på logistik, som kan medføre store tab. Dette kan ske, hvis tjenesten tilbyder 'Betaling ved modtagelse'. Bots afgiver falske bestillinger på sådanne varer med falske eller endda ægte adresser til intetanende personer. Og virksomhederne pådrager sig enorme udgifter til levering, opbevaring og afklaring af detaljer. I mellemtiden er varerne utilgængelige for andre kunder og optager plads på lageret.
Hvad mere? Bots efterlader massive falske dårlige anmeldelser af produkter, spamer returneringsfunktioner, blokerer transaktioner, stjæler kundedata og spammer ægte købere — mulighederne er mange. Et godt eksempel er det nylige angreb på DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hackere , at de 'testeede DDoS-beskyttelsessystemer', men endte med at lægge virksomhedens forretningskundenportal og alle API'er ned. Det resulterede i store forstyrrelser i leveringen af varer til kunderne.
Ring i morgen
Sidste år rapporterede Federal Trade Commission (FTC) om en fordobling af klager fra virksomheder og brugere vedrørende spam- og svindeltelefonsamtaler fra bots. Ifølge nogle estimater udgør de af alle opkald.
Som i tilfældene med DDoS varierer mål for TDoS — massive angreb med bots på telefoner — fra 'konkurrencer' til usmagelig konkurrence. Bots kan overbelaste kontaktcentre og gå glip af ægte kunder. Denne metode er effektiv ikke kun for callcentre med 'live' operatører, men også der, hvor der anvendes AVR-systemer. Bots kan også angribe andre kommunikationskanaler med kunder (chats, e-mails) i stor skala, forstyrre CRM-systemer og endda i nogen grad negativt påvirke personaleforvaltningen, da operatørerne er overbelastede i forsøget på at håndtere krisen. Angreb kan også koordineres med traditionelle DDoS-angreb på ofrens online-ressourcer.
For nylig forstyrrede et sådant angreb nødberedskabets arbejdet i USA — almindelige mennesker, der havde akut brug for hjælp, kunne simpelthen ikke komme igennem. Omtrent på samme tid oplevede Dublin Zoo samme skæbne: mindst 5000 personer modtog spam i form af tekst-SMS-beskeder, der opfordrede dem til hurtigt at ringe til zoologisk have og anmode om en opdigtet person.
Der vil ikke være Wi-Fi
Cyberkriminelle kan også nemt blokere hele virksomhedens netværk. IP-blokering bruges ofte som en modforanstaltning mod DDoS-angreb. Men det er ikke bare ineffektivt, men også en meget farlig praksis. IP-adresse er nem at finde (for eksempel ved hjælp af ressourceovervågning) og nem at ændre (eller forfalske). Vore kunder har, inden de kom til Variti, oplevet situationer, hvor blokering af en bestemt IP simpelthen afbrød Wi-Fi i deres egne kontorer. Der var et tilfælde, hvor en kunde fik ”præsenteret” den rigtige IP, og han blokerede adgangen til sit ressource for brugere fra en hel region, uden at han længe lagde mærke til det, fordi hele ressourcen ellers fungerede perfekt.
Hvad er der nyt?
Nye trusler kræver nye løsninger til beskyttelse. Denne nye niche på markedet er dog først lige begyndt at udvikle sig. Der findes mange løsninger til effektiv bekæmpelse af enkle bot-angreb, men for de komplekse er det ikke så simpelt. Mange løsninger praktiserer stadig IP-blokering. Andre har brug for tid til at indsamle primære data for at komme i gang, og disse 10-15 minutter kan udgøre en sårbarhed. Der findes løsninger baseret på maskinlæring, som gør det muligt at identificere bots ud fra deres adfærd. Samtidig praler holdet på ”den anden side” af, at de allerede har bots, der kan efterligne rigtige, menneskeligt uadskillelige mønstre. Hvem er snuest — det er endnu uklart.
Hvad skal man gøre, hvis man skal kæmpe mod professionelle bot-hold og komplekse, flertrinsangreb samtidig på flere niveauer?
Vores erfaring viser, at man skal fokusere på at filtrere illegitime anmodninger uden at blokere IP-adresser. For komplekse DDoS-angreb er der behov for filtrering på flere niveauer, herunder transportniveauet, applikationsniveauet og API-grænseflader. Dette gør det muligt at afvise også lavfrekvente angreb, som normalt er usynlige og derfor ofte slipper igennem. Endelig er det nødvendigt at give adgang til alle ægte brugere, selv mens den aktive fase af angrebet foregår.
For det andet har virksomheder brug for mulighed for at skabe deres egne flertrinsbeskyttelsessystemer, hvor der udover værktøjer til DDoS-beskyttelse vil være indbygget systemer mod bedrageri, datatyveri, beskyttelse af indhold og så videre.
For det tredje skal de arbejde i realtid fra første anmodning – evnen til straks at reagere på sikkerhedshændelser øger betydeligt chancerne for at forhindre et angreb eller mindske deres ødelæggende kraft.
Den nærmeste fremtid: og styring af omdømme og indsamling af store data ved hjælp af bots
Historien om DDoS har udviklet sig fra det enkle til det komplekse. Først var målet for angriberne blot at stoppe website-drift. Nu anser de det som mere effektivt at målrette mod centrale forretningsprocesser.
Kompleksiteten af angreb vil fortsætte med at vokse, det er uundgåeligt. Udover hvad onde bots allerede gør – datatyveri og forfalskning, afpresning, spam – vil bots begynde at indsamle data fra mange kilder (Big Data) og skabe „troværdige“ falske konti til at styre indflydelse, omdømme eller massefiskeri.
I øjeblikket har kun store virksomheder råd til at investere i beskyttelse mod DDoS og bots, men selv de kan ikke altid fuldt ud spore og filtrere trafikken genereret af bots. Den eneste positive ting ved, at angreb fra bots bliver mere komplicerede, er, at det stimulerer markedet til at skabe „smarte“ og mere avancerede løsninger til beskyttelse.
Hvad mener du – hvordan vil branchen for botbeskyttelse udvikle sig, og hvilke løsninger er nødvendige på markedet allerede nu?
Kilde: habr.com
