

Der er 1000 og én måde at beskytte elektroniske dokumenter mod uautoriseret kopiering. Men så snart dokumentet overgår til analog tilstand (ifølge «Informations teknologi. Elektronisk informationsudveksling. Termer og definitioner», begrebet «analogt dokument» omfatter alle traditionelle måder at præsentere dokumenter på analoge medier: papir, foto- og filmruller osv. Den analoge præsentationsform kan omdannes til en diskret (elektronisk) form ved hjælp af forskellige digitaliseringsmetoder), falder antallet af måder at beskytte det mod kopiering drastisk, og omkostningerne ved praktisk implementering stiger hurtigt. For eksempel, hvordan det kan se ud i et «ordentligt» firma:
- Begræns antal steder og anvendte teknologier til konvertering af det elektroniske dokument til analogt.
- Begræns antal steder og den kreds af personer, der har adgang til indholdet af de analoge dokumenter.
- Udstyr steder for gennemgang af indholdet af det analoge dokument med videooptagelsesudstyr, visuel kontrol
- osv.
Udover den høje omkostning, reducerer brugen af sådanne metoder katastrofalt effektiviteten i arbejdet med dokumenter.
Et kompromis kan være anvendelsen af vores produkt .
Princippet for beskyttelse af dokumenter
Med SafeCopy fremstilles der en unik kopi af dokumentet til hver modtager, hvor der indsættes en skjult mærkning ved hjælp af affine transformationer. Derved kan afstandene mellem linjer og tegn, skråning af tegn m.v. ændres en smule. Den største fordel ved en sådan mærkning er, at den ikke kan fjernes uden at ændre indholdet af dokumentet. Vandmærker kan fjernes med almindelig Paint, men med affinerede transformationer kan denne trick ikke lade sig gøre.
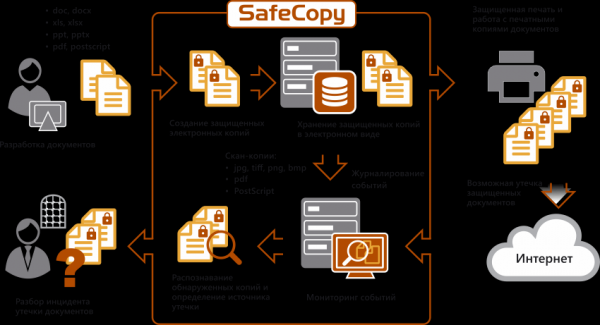
Kopier udleveres til modtagerne i trykt form eller i elektronisk pdf format. I tilfælde af lækage kan det med sikkerhed bestemmes, hvem der modtog kopien, baseret på den unikke kombination af forvrængninger, der er indført i hver kopi. Da hele teksten mærkes, er det nok bogstaveligt talt at have et par afsnit. Resten af siden kan mangle / være krøllet / være dækket af en hånd / være blevet spildt kaffe på (vælg det passende). Hvad har vi ikke set.
Hvad kan mærkningen bruges til?
Beskyttelse af fortrolige dokumenter. Scenariet er beskrevet ovenfor. Kort sagt: vi har mærket kopierne, givet dem til modtagerne og holder øje. Så snart en kopi af dokumentet "dukker op på uautoriserede steder", sammenligner vi den med alle de mærkede kopier og identificerer hurtigt ejeren af den "dukker op kopi".
For at identificere en spion lægger vi den "dukker op kopi" over kopien af hver modtager af dokumentet. Den med den højeste pixeloverensstemmelse er spionen. Men det er bedre at se det én gang på et billede.
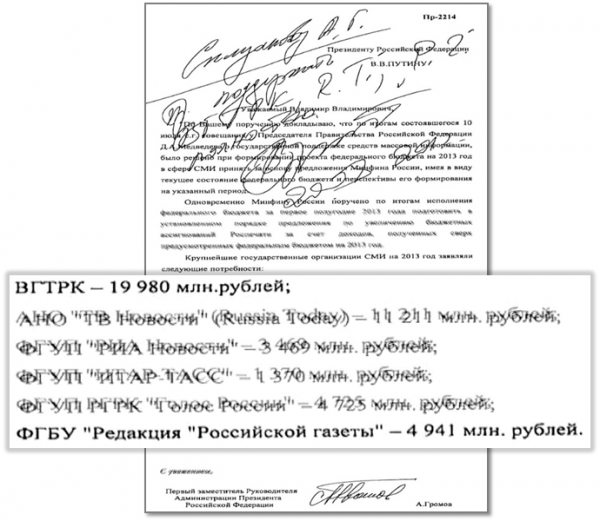
Overlappet af den "dukker op kopi" over alle mærkede kopier udføres automatisk, ikke manuelt. De mærkede kopier gemmes ikke i systemet for at undgå ondsindet indtagelse af gigabyte displads. Systemet gemmer kun et sæt unikke mærkningssignaturer for hver modtager og genererer kopier øjeblikkeligt.
Verifikation af dokumenters autencitet. Du kan læse om metoder til fremstilling af beskyttede trykkeriprodukter hos . I bund og grund handler det om at fremstille blanketter med forskellige former for mærkning – vandmærker, specielle blæk osv. Eksempler på sådanne produkter inkluderer sedler, forsikringspolicer, kørekort, pas osv. Sådanne produkter kan ikke fremstilles på en almindelig printer. Men man kan udskrive et dokument med affine transformationer af teksten på den.
Ved at udskrive en blanket med usynlig tekstmærkning kan man verificere dens autencitet blot ved tilstedeværelsen af mærkningen. Samtidig gør mærkets unikhed det muligt ikke kun at verificere autenciteten, men også at fastslå den specifikke fysiske eller juridiske person, som blanketten blev overdraget til. Hvis mærkningen mangler eller peger på en anden modtager, er blanketten falsk.
Sådan mærkning kan bruges både selvstændigt, f.eks. til blanks med strenge regnskabsmæssige krav, og sammen med andre beskyttelsesmetoder, f.eks. til beskyttelse af pas.
Tilkaldelse af overtrædere til ansvar. Store lækager koster virksomheder mange penge. For at straffen for overtræderen ikke kun skal være en advarsel, skal vedkommende stilles til ansvar i retten. Vi har patent på vores metode til beskyttelse af dokumenter, så resultaterne fra SafeCopy accepteres som beviser i retten.
Hvad kan mærkningen ikke gøre?
Mærkning er ikke en universalløsning i kampen mod datalækager og beskyttelse af dokumentkopier. Når man implementerer det i sin virksomhed, er det vigtigt at forstå tre nøglebegrænsninger:
Mærkningen beskytter dokumentet, ikke dets tekst. Teksten kan huskes og genskabes. Teksten fra en markeret kopi kan omskrives og sendes i en besked-app. Der er ingen sikkerhed imod disse trusler. Her er det vigtigt at forstå, at i en verden af totale falsknerier er lækage af kun en del af dokumentets tekst ikke mere end elektroniske sladderhistorier. For at lækagen skal have værdi, skal den indeholde data til verifikation af den lækkede information – stempler, underskrifter osv. Og her vil mærkningen være nyttig.
Mærkningen forhindrer ikke kopiering og fotografering af dokumenter. Men hvis skannede billeder eller fotos af dokumenter 'dukker op', vil det hjælpe med at finde overtræderen. I bund og grund er beskyttelsen af kopier primært præventiv. Medarbejdere ved, at de med fotos og kopier af dokumenterne garanteret vil kunne identificeres og straffes, og de vil enten søge efter andre (mere omstændelige) måder at lække information på, eller helt opgive det.
Mærkningen identificerer, hvis kopi der er lækket, ikke hvem der lækkede den. Et eksempel fra virkeligheden – et dokument er lækket. Mærkningen viste, at det var Ivan Uheldig, der havde lækket en kopi (navn og efternavn er ændret). Sikkerhedstjenesten indleder en undersøgelse og finder ud af, at Ivan efterlod dokumentet på sit skrivebord, hvor en kriminel fotograferede det. Ivan får en advarsel, og sikkerhedstjenesten har en opgave med at finde de skyldige blandt de personer, der har besøgt Uheldigs kontor. Denne opgave er udfordrende, men enklere end at lede efter personer, der har besøgt kontorerne hos alle modtagerne af dokumentet.
Bland, men ryst ikke
Hvis man ikke integrerer mærkningssystemet med andre virksomhedssystemer, vil dets anvendelsesområde højst sandsynligt være begrænset til papirbaseret dokumentarbejde, som der med årene bliver færre og færre af. Og selv i dette tilfælde ville brugen af mærkningen næppe kunne kaldes praktisk – det ville kræve manuel upload af hvert dokument og skabe kopier til dem.
Men hvis mærkningssystemet bliver en del af det overordnede IT- og informationsbeskyttelseslandskab, bliver synergiske effekter tydelige. Følgende integrationer er de mest nyttige:
Integration med ESDH. I ESD afgrænses en delmængde af dokumenter, der kræver mærkning. Hver gang en ny bruger anmoder om et sådant dokument fra ESD, modtager de en mærket kopi af det.
Integration med printstyringssystemer. Printstyringssystemer fungerer som proxy mellem brugernes computere og printerne i organisationen. De kan identificere, at det dokument, der sendes til print, kræver mærkning, eksempelvis ved at der er en fortrolighedsetiket i filens attributter, eller ved at filen findes i virksomhedens opbevaring af fortrolige dokumenter. I dette tilfælde vil brugeren, der har sendt dokumentet til print, modtage en mærket kopi fra printerbakken. I et enklere scenarie kan man oprette en separat virtuel printer, som sender dokumenter til, hvorefter der vil komme mærkede kopier fra bakken.
Integration med e-mail. I mange organisationer er det ikke tilladt at bruge e-mail til at sende fortrolige dokumenter, men disse forbud overtrædes ofte. Nogle gange på grund af sjuskeri, andre gange på grund af stramme deadlines eller direkte instrukser fra ledelsen. For at informationssikkerhed ikke skal være en hindring for fremskridt og bringe penge til virksomheden, foreslår vi at implementere følgende scenario, som giver mulighed for sikkert at sende via intern e-mail og spare penge på forsendelse af dokumenter med bud.
Når brugeren sender et dokument, tilføjer de en indikator for behovet for mærkning. I vores tilfælde - en intern e-mailadresse. E-mailserveren, der modtager en besked med en sådan indikator, laver kopier af alle vedhæftede filer til hver modtager og sender dem i stedet for de originale vedhæftninger. For dette installeres en komponent fra mærkningssystemet på e-mailserveren. I tilfælde af Microsoft Exchange fungerer den som en såkaldt transportagent. Denne komponent forstyrrer ikke e-mailserverens drift.
Kilde: habr.com
