

I internetverdenen, ligesom i det virkelige liv, betyder en åben dør ikke altid, at alt bag den kan tages, og en lukket dør er ikke altid en garanti for ro.
I dag fortæller vi om nogle store databrud og finansielle tyverier i internettets historie.
Den tragiske historie om et ungt talent
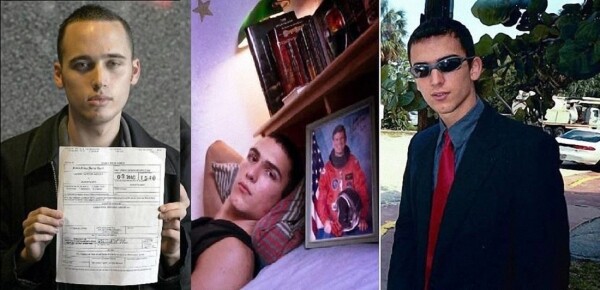
Navnet på vidunderbarnet Jonathan Joseph James er knyttet til en af de mørkeste sider i hackernes historie. Den 15-årige dreng hackede sit eget skole netværk, telekommunikationsfirmaet Bell South, omgik sikkerheden på NASA's servere og stjal mange værdifulde oplysninger, inklusive kildekoderne til ISS. Blandt James' forbrydelser var også indtrængende på sit lands Forsvarsministeriums servere.
Selv har drengen gentagne gange udtalt, at han ikke har tillid til regeringen og at brugerne selv er skyld i de sårbarheder, deres computere har. Især sagde James, at ignorering af softwareopdateringer er en direkte vej til at blive hacket. Uddaterede programmer er allerede blevet hacket, troede han. Han betragtede udviklerne af store ministerier og virksomheder med en portion foragt og mente, at de var overvurderede.
Skaden forårsaget af Jonathan's angreb blev vurderet til millioner af dollars, og hans historie sluttede tragisk; i 2008 tog hackeren sit eget liv i en alder af 24 år.
Mange forbinder ham med de massive hackerangreb i 2007, især tyveriet af oplysninger om kreditkort fra millioner af kunder i detailkæden TJX, men James nægtede dette. På grund af de hændelser og den triste afslutning mener mange, at hackeren muligvis blev dræbt.
Kollaps af kryptovalutaudvekslingen
For ikke så længe siden vakte den hastige stigning i værdien af bitcoin opmærksomhed blandt internetbrugere.
Selvom det er sent, er det værd at mindes historien om den konkursramte børs Mount Gox, der gik nedenom og hjem som følge af flere hackerangreb. I august 2013 blev omtrent 47% af alle transaktioner i Bitcoin-netværket udført gennem denne platform, og handelsvolumen i dollars oversteg 80 procent af den globale kryptovalutaomsætning. I januar 2014 indtog tjenesten tredjepladsen i handelsvolumen på markedet, hvilket vidner om dens betydning i kryptohandler på det tidspunkt.
Det handlede faktisk ikke kun om hackeri, Mount Gox havde hverken versionskontrol, hvilket gør det svært at spore kodeanfald, eller et regnskabssystem, der kunne holde styr på finansielle transaktioner. Her har vi et klart eksempel på en "åben dør". Angrebet på sårbarheden, der blev opdaget i 2014, var kun et spørgsmål om tid. Som følge af gerningsmændenes handlinger, der varede i omkring 3 år, mistede børsen over en halv milliard dollars.
De sindssyge finansielle og omdømmemæssige omkostninger ødelagde helt Mount Gox, og de efterfølgende transaktioner gjorde, at Bitcoin-kursen styrtdykkede. Som et resultat af hackeres handlinger mistede et enormt antal mennesker deres besparelser, der var opbevaret i den virtuelle valuta. Som Mark Karpeles (administrerende direktør for Mt.Gox) senere sagde i retten i Tokyo, "tekniske problemer på platformen åbnede adgang for ulovlig ekstraktion af midler fra vores kunder af gerningsmændene".
Identiteten på alle forbryderne er ikke blevet fastslået, men i 2018 blev Alexander Vinnik arresteret, og han blev anklaget for pengeafpresning af en sum "mellem fire og ni milliarder dollars". Netop i sådanne beløb (afhængig af den nuværende børsrate) vurderes de 630.000 bitcoins, der forsvandt som følge af sammenbruddet af Mt.Gox.
Hacket af Adobe Systems
I 2013 fandt den største hackersvindel af brugerdata sted.
Udvikleren Adobe Systems meddelte, at forbryderne havde stjålet kildekoden til softwaren og data fra næsten 150 millioner personer.
Situationen blev kompliceret af selve virksomheden; de første tegn på skader i systemet blev opdaget allerede to uger før angrebet, men Adobe-specialisterne vurderede dem som ikke-relateret til hackere. Senere offentliggjorde virksomheden glattes tal for tabene og henviste til mangel på håndfaste beviser. I sidste ende stjal hackerne data fra næsten 3 millioner kreditkort fra brugerne blandt 150 millioner konti, hvilket gav anledning til bekymringer over tyveriet af koden; med kildekoderne kunne gerningsmændene let reproducere den dyre software.
Det endte med en let skræk, af ukendte grunde valgte hackerne ikke at bruge de opnåede oplysninger. Der er mange uklarheder og udeladelser i historien, med oplysninger der varierer ti gange alt efter tid og informationskilde.
Adobe slap på samfundets alvorlige kritik og omkostninger til ekstra beskyttelse; ellers, hvis kriminelle havde valgt at bruge de opnåede data, ville tabene for både virksomheden og brugerne have været enorme.
Moralisterne hackere
Impact Team ødelagde selskabet Avid Life Medias (ALM) websteder.
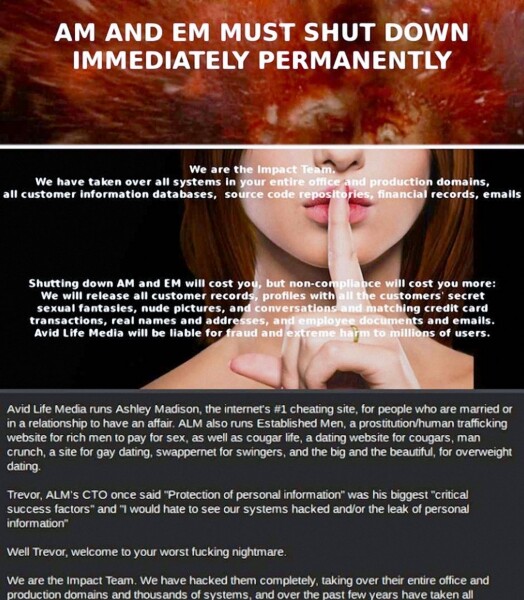
I de fleste tilfælde stjæler cyberkriminelle penge eller personlige data fra brugerne til brug eller videresalg, men motiverne for hackergruppen Impact Team var anderledes. Den mest kendte sag for disse hackere var ødelæggelsen af websteder, der tilhørte Avid Life Media. Tre af virksomhedens websteder, herunder portalen Ashley Madison, var mødested for personer interesserede i ægteskabsbrud.
Webstedernes specifikke fokus var allerede et emne for debat, men fakta forbliver uændret; der blev gemt en enorm mængde personlige oplysninger fra mennesker, der var utro mod deres partnere, på serverne til Ashley Madison, Cougar Life og Established Men. Situationen er interessant, idet ALMs ledelse også var interesseret i at hacke konkurrenter; i korrespondancen mellem CEO og CTO for virksomheden blev der nævnt et hack af deres direkte konkurrent Nerve. Seks måneder før ønskede ALM at blive partner med Nerve og købe deres hjemmeside. Impact Team krævede, at ejerne af webstederne straks stoppede driften, ellers ville alle brugerdata blive offentliggjort.
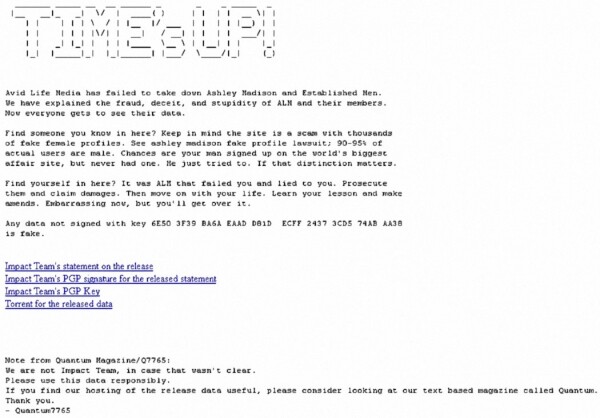
Avid Life Media troede, at hackerne bluffsede og ignorerede dem. Da den angivne tid, 30 dage, udløb, opfyldte Impact Team deres løfte til fulde – data fra over 30 millioner brugere blev offentliggjort online, inklusiv deres navne, adgangskoder, emailadresser, eksterne data og beskedhistorier. Dette førte til en bølge af skilsmissesager, store skandaler og muligvis... flere selvmord.
Det er svært at sige, om hackerne havde rene motiver, for de bad ikke om penge. Under alle omstændigheder er det tvivlsomt, om sådan retfærdighed var værd at mistet liv.
Uden at se grænser i jagten på UFO'er
Gary McKinnon brød ind i servere hos NASA, Forsvarsministeriet, flåden og luftvåbenet i USA.
Vi vil gerne afslutte vores fortælling på en sjov note; man siger, at "et dårligt hoved giver ikke hænderne ro", og Gary McKinnon, en af de hackere, der angreb NASA, passer denne talemåde perfekt. Årsagen til, at denne kriminelle person brød ind i beskyttelsessystemerne på næsten hundrede computere med hemmelige oplysninger, er chokerende. Gary er overbevist om, at den amerikanske regering og forskere skjuler data om aliens samt alternative energikilder og andre teknologier, der er gavnlige for almindelige mennesker, men ikke rentable for virksomheder.
I 2015 gav Gary McKinnon et interview til Richard D. Hall på RichPlanet TV-kanalen.
Han fortæller, at han samlede information fra NASA's servere i flere måneder, mens han sad hjemme og brugte en simpel computer med Windows, og han fik adgang til filer og mapper, der indeholder oplysninger om en hemmelig regeringsprogram for interplanetariske rejser og udforskning af rummet, antigravitationsteknologier, fri energi og dette er langt fra en udtømmende liste over oplysninger.
McKinnon er en sand mester i sit fag og en ægte drømmer, men var jagten på UFO'er værd at et retsforløb? På grund af de tab, som hans handlinger forårsagede den amerikanske regering, var Gary nødt til at forblive i Storbritannien og leve i frygt for udlevering. I lang tid var han under personlig beskyttelse af Theresa May, der på det tidspunkt var indenrigsminister i Storbritannien; hun forbød direkte overførsel af ham til de amerikanske myndigheder. (Forresten, hvem tror på politikernes medmenneskelighed? Måske har McKinnon virkelig værdifuld information.) Lad os håbe, at hackeren altid vil have sådan held, for i Amerika truer en 70-årig fængselsdom ham.
Der er sandsynligvis hackere et eller andet sted, der udfører deres arbejde for at hjælpe nogen eller af kærlighed til kunsten. Desværre er denne aktivitet altid et tveægget sværd. For ofte sætter jagten på retfærdighed eller andres hemmeligheder folks velfærd på spil. Ofte bliver ofre personer, der ikke har nogen forbindelse til hackerne.
Hvis du er interesseret i et af emnerne nævnt i artiklen, så skriv en kommentar; måske kan vi uddybe det mere i et af vores kommende indlæg.
Følg netværkssikkerhedsreglerne og pas godt på dig selv!
Annoncering
Episk servere — det er med DDoS-beskyttelse, der allerede er inkluderet i prisen for abonnementerne. Den maksimale konfiguration er 128 CPU-kerner, 512 GB RAM, 4000 GB NVMe.
Kilde: habr.com
