

Hvad skal man være opmærksom på, når man vælger en VPN-router til et distribueret netværk? Og hvilke funktioner bør den have? Dette er emnet for vores anmeldelse af ZyWALL VPN1000.
Introduktion
Tidligere har størstedelen af vores publikationer været dedikeret til mindre VPN-enheder til netværksadgang fra perifere objekter. For eksempel til at forbinde forskellige filialer med hovedkontoret, til internetadgang for små selvstændige virksomheder, eller endda private hjem. Det er tid til at tale om en central enhed til et distribueret netværk.
Det er klart, at man ikke kan bygge et moderne netværk for en stor virksomhed udelukkende på basis af økonomiklasse-enheder. Og at organisere en cloudservice til at levere tjenester til forbrugerne er også umuligt. Der skal være installeret udstyr, der kan betjene et stort antal kunder på én gang. Denne gang vil vi tale om en sådan enhed — Zyxel VPN1000.
For både store og små deltagere i netværksudveksling kan der identificeres kriterier til vurdering af, hvor egnet en bestemt enhed er til at løse opgaven.
Her er nogle af de vigtigste:
- tekniske og funktionelle muligheder;
- styring;
- sikkerhed;
- fejltolerance.
Det er svært at udpege, hvad der er vigtigst, og hvad man kan undvære. Man har brug for alt. Hvis en enhed ikke opfylder kravene på et bestemt kriterium, kan det føre til problemer senere.
Dog kan de enkelte egenskaber ved enheder designet til at sikre driften af centrale noder og udstyr, der hovedsageligt driver på periferi, variere betydeligt.
For den centrale node er beregningskraft det vigtigste — det medfører tvingende køling, og derfor støj fra blæseren. For perifere enheder, der normalt befinder sig i kontorer og boliger, er støjende drift næsten uacceptabel.
En interessant detalje er fordelingen af porte. I periferienhederne er det mere eller mindre klart, hvordan de vil blive brugt, og hvor mange klienter der vil blive tilsluttet. Derfor kan man indføre en fast opdeling af porte til WAN, LAN, DMZ, udføre en fast binding til protokollen og så videre. I det centrale knudepunkt er der dog ikke den samme sikkerhed. For eksempel, hvis der tilføjes et nyt netværkssegment, der kræver tilslutning via sin egen interface — hvordan gør man det? Her kræves der en mere universel løsning med mulighed for fleksibel konfiguration af interfaces.
En vigtig nuance er, hvor mættet enheden er med forskellige funktioner. Det er tydeligt, at tilgangen, hvor en enkelt enhed godt udfører én enkelt opgave, har sine fordele. Men den mest interessante situation opstår, når man skal tage et skridt til venstre eller højre. Man kan selvfølgelig købe endnu en enhed til hver nye opgave. Og så videre, indtil budgettet eller pladsen i rack’en er opbrugt.
I modsætning hertil giver et udvidet funktionssæt mulighed for at klare flere opgaver med én enhed. For eksempel understøtter ZyWALL VPN1000 flere typer forbindelser via VPN, herunder SSL og IPsec VPN samt fjernforbindelser for medarbejdere. Det vil sige, at én ‘boks’ løser både spørgsmål om mellem-site og klientforbindelser. Men der er en betingelse. For at det fungerer, skal der være et performanceoverskud. For eksempel sikrer ZyWALL VPN1000's hårdhåndtagede IPsec VPN-kerne høj ydeevne af VPN-tunnelen, og load balancing/redunancy af VPN med algoritmerne SHA-2 og IKEv2 giver høj pålidelighed og sikkerhed for virksomheder.
Nedenfor er nogle nyttige funktioner, der dækker én eller flere af de nævnte retninger.
SD-WAN giver en platform til cloud-baseret management og profiterer af centraliseret styring af kommunikationen mellem sites med mulighed for fjernkontrol og overvågning. ZyWALL VPN1000 understøtter også den relevante driftsmode, hvor udvidede VPN-funktioner er nødvendige.
Understøttelse af cloud-platforme til kritiske tjenester. ZyWALL VPN1000 er godkendt til brug med Microsoft Azure og AWS. Anvendelse af forhåndsgodkendte enheder er at foretrække for organisationer på alle niveauer, især når IT-infrastrukturen benytter en kombination af lokalt netværk og cloud.
Indholdsfiltrering forstærker sikkerheden ved at blokere adgang til skadelige eller uønskede websteder. Det forhindrer download af malware fra usikre eller kompromitterede sider. Med ZyWALL VPN1000 er et årslicens til denne tjeneste allerede inkluderet i pakken.
Geo-politikker (Geo IP) giver mulighed for at overvåge trafik og analysere placeringen af IP-adresser, hvilket forhindrer adgang fra uønskede eller potentielt farlige regioner. Årslicensen til denne tjeneste er også inkluderet ved køb af enheden.
Trådløs netværksstyring i ZyWALL VPN1000 inkluderer en trådløs netværkscontroller, der gør det muligt at administrere op til 1032 adgangspunkter fra et centraliseret brugergrænseflade. Virksomheder kan implementere eller udvide den administrerede Wi-Fi-netværk med minimal indsats. Det er værd at bemærke, at tallet 1032 er meget højt. Givet at op til 10 brugere kan tilslutte sig ét adgangspunkt, er det en imponerende kapacitet.
Lastbalancering og redundancy. VPN-serien understøtter lastbalancering og redundancy over flere eksterne grænseflader. Det betyder, at man kan tilslutte flere forbindelser fra forskellige udbydere, hvilket beskytter mod kommunikationsproblemer.
Muligheden for enhedsredundans (Device HA) for uafbrudt forbindelse, selv når en af enhederne svigter. Uden dette er det svært at sikre drift 24/7 med minimal nedetid.
Zyxel Device HA Pro fungerer i aktiv/passivtilstand, som ikke kræver en kompliceret opsætningsprocedure. Dette sænker tærsklen for indtræden og gør det straks muligt at bruge redundans. I modsætning til aktiv/aktiv, hvor systemadministrator må gennemgå yderligere træning, være i stand til at konfigurere dynamisk routing, forstå asynkrone pakker osv. – er opsætning af aktiv/passiv denne tilstand meget lettere og kræver mindre tidsforbrug.
Når der anvendes Zyxel Device HA Pro, udveksler enhederne signaler heartbeat via en dedikeret port. Portene på den aktive og passive enhed tilsluttes via ethernet-kabel. Den passive enhed synkroniserer fuldt ud informationen med den aktive enhed. Især synkroniseres alle sessioner, tunneler og brugerkonti mellem enhederne. Derudover opbevarer den passive enhed en backup af konfigurationsfilen i tilfælde af et nedbrud af den aktive enhed. Derved sikres en glidende overgang i tilfælde af fejl på hovedenheden. heartbeat Det skal bemærkes, at i aktive systemer
skal der stadig reserveres 20-25% af systemressourcerne til at skifte ved fejl. Når/active én enhed helt er i reserve, er den klar til straks at håndtere netværkstrafik og opretholde netværkets normal drift. aktiv/passiv For at sige det enkelt: "Når man bruger Zyxel Device HA Pro og har en reservekanal, er virksomheden beskyttet mod både tab af forbindelse på grund af udbyderen og mod problemer som følge af routerfejl.
Sammenfattende i det ovenstående
Til den centrale knude i et distribueret netværk er det bedst at bruge en enhed med nogle ekstra porte (tilslutningsgrænseflader). Det er ønskeligt at have både RJ45 grænseflader for enkelhed og rentabilitet ved tilslutningen samt SFP til at vælge mellem fiberoptisk forbindelse og snoet par.
Denne enhed skal være:
ydelsesrig, tilpasset hurtige ændringer i belastningen;
- med en brugervenlig grænseflade;
- med et rigt, men ikke overflødigt antal indbyggede funktioner, inklusive sikkerhedsfunktioner;
- med mulighed for at opbygge fejltolerante ordninger — duplication af kanaler og enheder;
- understøttende administration, så hele den komplekse infrastruktur med den centrale knude og perifere enheder kan styres fra ét sted;
- som "kirsebær på toppen" — understøttelse af moderne tendenser såsom integration med cloud-ressourcer og så videre.
- ZyWALL VPN1000 som den centrale knude i netværket
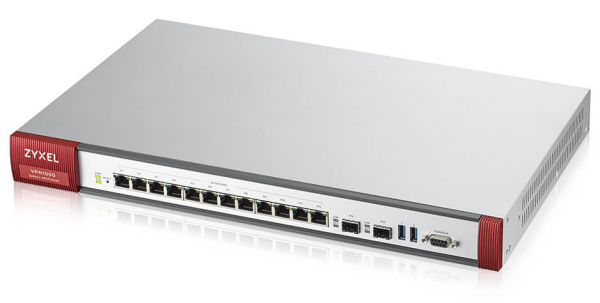
Ved første øjekast på ZyWALL VPN1000 er det tydeligt, at der ikke er sparet på porte i Zyxel.
Vi har:
12 konfigurerbare RJ-45 porte (GBE);
2 konfigurerbare SFP porte (GBE);
2 USB 3.0 porte med støtte for 3G/4G modemer.
Figur 1. Generelt billede af ZyWALL VPN1000.
Figur 1. Generelt billede af ZyWALL VPN1000.
Det skal straks bemærkes, at enheden ikke er til hjemmekontoret, primært på grund af de kraftige blæsere. Der er hele fire af dem her.
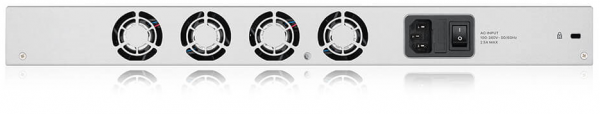
Figur 2. Bagpanelet på ZyWALL VPN1000.
Lad os se, hvordan grænsefladen ser ud.
Det er vigtigt straks at påpege en vigtig omstændighed. Der er mange funktioner, og det vil ikke være muligt at beskrive dem alle detaljeret i en enkelt artikel. Men det gode ved Zyxel-produkterne er, at der er meget omfattende dokumentation, primært brugervejledningen (administratorvejledningen). Derfor, for at få et indtryk af det rige udvalg af funktioner, vil vi hurtigt gennemgå fanerne.
Som standard er port 1 og port 2 dedikeret til WAN. Fra og med den tredje port er der grænseflader til det lokale netværk.
Den 3. port med standard IP 192.168.1.1 er helt passende til tilslutning.
Vi tilslutter patchkablet, går til adressen og kan observere brugerregistreringsvinduet i webgrænsefladen.
Bemærk. For styring kan man bruge det cloud-baserede SD-WAN administrationssystem.
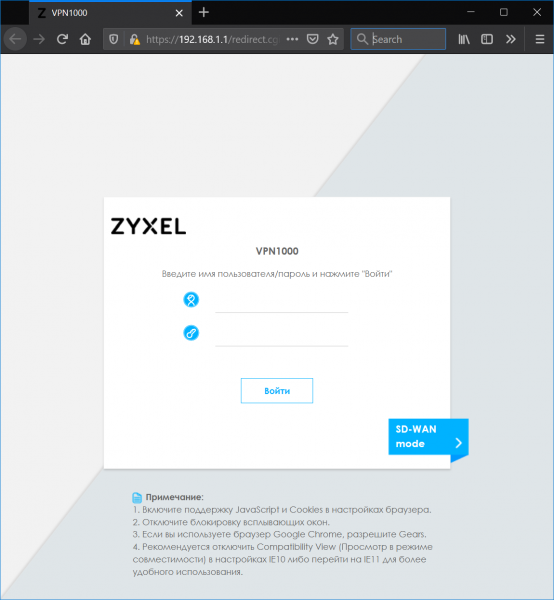
Figur 3. Vinduet til indtastning af brugernavn og kodeord
Vi går gennem proceduren for indtastning af brugernavn og kodeord, og vi får dashboardvinduet på skærmen. Som det skal være for et dashboard — maksimum operationel information på hvert lille stykke skærmplads.
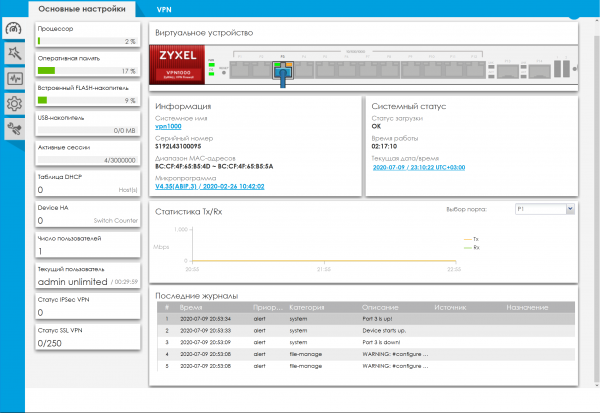
Figur 4. ZyWALL VPN1000 — Dashboard.
Fanen "Hurtig opsætning" (Wizards)
Der er to assistenter i grænsefladen: til opsætning af WAN og til opsætning af VPN. I virkeligheden er assistenter en god ting, da de gør det muligt at udføre skabelonopsætninger, selv uden erfaring med enheden. For dem, der ønsker mere, som nævnt tidligere — findes der detaljeret dokumentation.
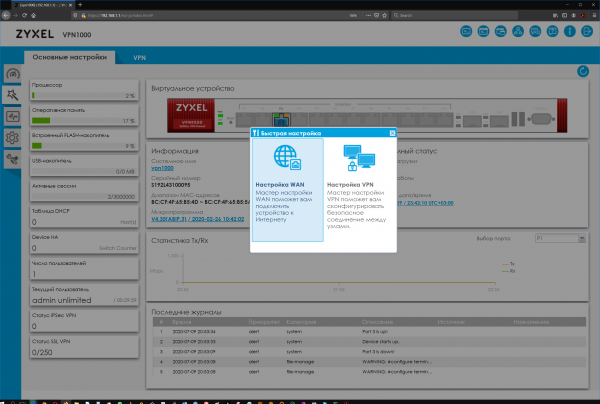
Figur 5. Fanen "Hurtig opsætning".
Fanen Overvågning
Til synet har Zyxel-ingeniørerne tilsyneladende besluttet at følge princippet: overvåg alt hvad der er muligt. Selvfølgelig vil total kontrol ikke skade for en enhed, der fungerer som central knudepunkt.
Selv når man blot udvider alle punkterne i sidepanelet, bliver rigdommen af valg åbenlys.
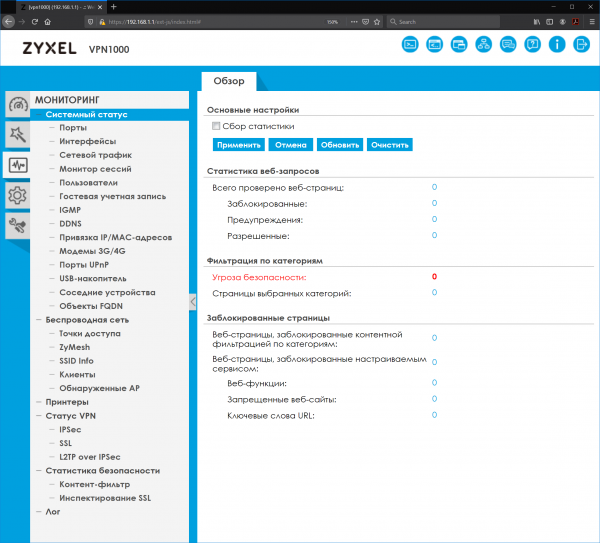
Figur 6. Fanen Overvågning med udvidede underpunkter.
Fanen Konfiguration
Her er rigdommen af funktioner endnu mere åbenlys.
For eksempel er styringen af enhedens porte præsenteret på en meget pæn måde.
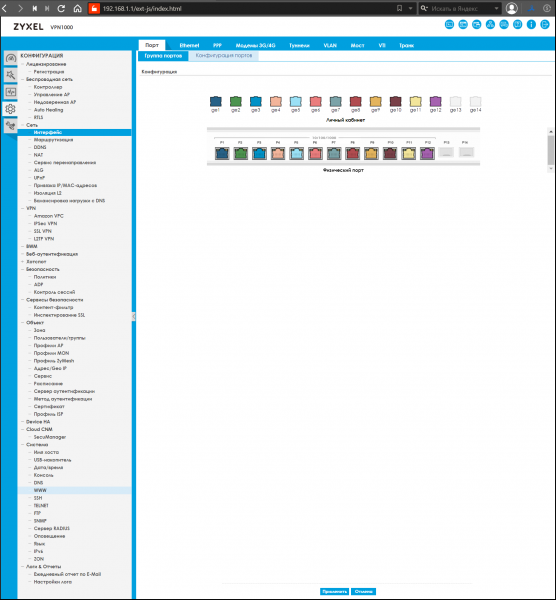
Figur 7. Fanen Konfiguration med udvidede underpunkter.
Fanen Vedligeholdelse
Indeholder underafsnit til opdatering af firmware, diagnostik, visning af routingregler og nedlukning.
Disse funktioner er supportive og findes i større eller mindre omfang i praktisk talt hver netværksenhed.
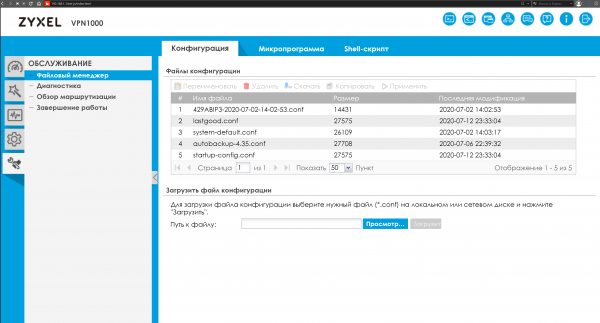
Figur 8. Vedligeholdelsesfanen med udvidede underpunkter.
Sammenlignende specifikationer
Vores gennemgang ville ikke være komplet uden en sammenligning med andre lignende enheder.
Nedenfor er en tabel med de nærmeste alternativer til ZyWALL VPN1000 og en liste over funktioner til sammenligning.
Tabel 1. Sammenligning af ZyWALL VPN1000 med alternativer.
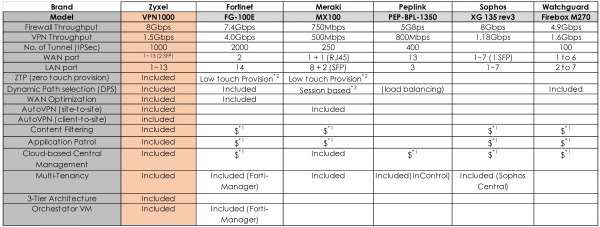
Forklaringer til tabel 1:
*1: Licens nødvendig
* 2: Low Touch Provision: administrator skal først konfigurere enheden lokalt før ZTP.
* 3: baseret på session: DPS vil kun gælde for en ny session; det vil ikke påvirke den aktuelle session.
Som vi kan se, indhenter nogle alternativer vores hovedfokus, for eksempel har Fortinet FG‑100E også indbygget WAN-optimering, mens Meraki MX100 har en indbygget AutoVPN-funktion (site-to-site). Men samlet set fører ZyWALL VPN1000 klart med sin omfattende funktionalitet.
Anbefalinger ved valg af enheder til centralen (ikke kun Zyxel)
Når man vælger enheder til at organisere centralen i et udvidet netværk med mange filialer, bør man tage højde for en række parametre: tekniske muligheder, brugervenlighed, sikkerhed og redundans.
Et bredt udvalg af funktioner, mange fysiske porte med fleksibel konfiguration: WAN, LAN, DMZ og tilstedeværelsen af andre gode funktioner, såsom controller til administration af adgangspunkter, gør det muligt hurtigt at løse mange opgaver.
Vigtigheden af dokumentation og en brugervenlig administrationsgrænseflade må ikke undervurderes.
Med enkle værktøjer er det ikke så svært at opbygge netværksinfrastrukturer, der forbinder forskellige websteder og lokationer, og brugen af skybaseret SD-WAN gør dette så fleksibelt og sikkert som muligt.
Nyttige links
Kilde: habr.com
