

Velkommen til en ny række artikler om beskyttelse af personlige arbejdspladser ved hjælp af løsningen og det nye cloud-baserede administrationssystem — . SandBlast Agent er blevet behandlet i vores artikler om og , og vi har længe lovet at udgive en omfattende kursusserie om implementering og administration af agenter. Den præsentere Check Point cloud-baserede agentadministrationsplatform Management Platform inden for Infinity Portal er perfekt til dette formål — fra registreringen på portalen til opstart af scanning af arbejdsstationen af agenten og opdager skadelig aktivitet, vil der kun gå få minutter.
Hvorfor SandBlast Agent?
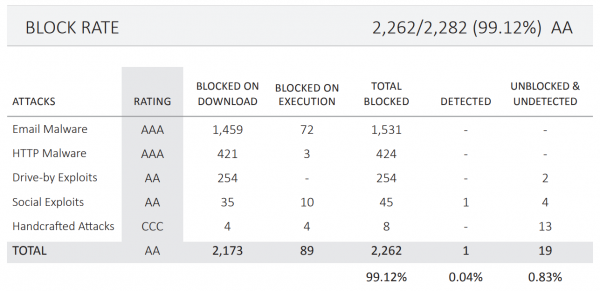
Ifølge den seneste test fik produktet Check Point SandBlast Agent vurderingen "AA" og statusen "anbefalet" med følgende testresultater:
- Blockeringsprocent i WEB-trafik — 100%;
- Blockeringsprocent i e-mail — 100%;
- Blockeringsprocent for trusler offline — 100%;
- Blockeringsprocent for forsøg på omgåelse — 100%;
- Samlet blokkeringsprocent — 99,12%;
- Antal falske positiver (False-positive) — 0,8%.
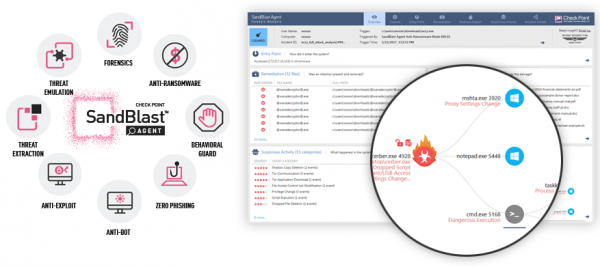
SandBlast Agent sikrer et højt niveau af beskyttelse af brugernes arbejdsstationer ved hjælp af samarbejde mellem flere komponenter, kaldet "blades" i Check Point terminologi. Kort beskrivelse af blades, der anvendes i SandBlast Agent:
- Trusselsemlation — sandkasse-teknologi, der er modstandsdygtig overfor forskellige undvigelsesteknikker og forhindrer zero-day angreb;
- Trusseludtrækning — teknologi til rensning af filer "on the fly", hvilket gør det muligt for brugeren at få et dokument renset for aktive komponenter inden en fuld emulering;
- Anti-Exploit — beskyttelse af almindeligt anvendte applikationer (Microsoft Office, Adobe PDF Reader, browsere osv.) mod angreb ved hjælp af exploits;
- Anti-Bot — teknologi til beskyttelse af personlige computere mod tilslutning til botnet, som gør det muligt at opdage infektioner, stoppe arbejdet med ondsindet software og "helbrede" inficerede maskiner;
- Zero-Phishing — beskyttelsesmodul, der blokerer for bedragerske phishing-websteder og informerer brugeren om brug af arbejdsadgangskoden på tredjepartsressourcer;
- Behavioral Guard — teknologi, der fokuserer på at forhindre angreb, der anvender teknologier til omgåelse og unddragelse af opdagelse;
- Anti-Ransomware — en beskyttelsesmodul, der opdager og blokerer ransomware-handlinger, samt muliggør genopretning af krypterede filer ved hjælp af Snapshot-er;
- Forensics — en sikkerhedsmodul, der registrerer og analyserer alle begivenheder på maskinen og derefter giver en kvalitetsrapport om de undersøgte angreb.
Ud over de nævnte muligheder giver SandBlast Agent mulighed for fuld disk kryptering samt kryptering af eksterne medier og beskyttelse af computerporte, har en indbygget VPN-klient, signatur- og heuristiske moduler til beskyttelse mod malware. De specifikke funktioner for alle komponenter af SandBlast Agent vil blive behandlet i kommende artikler, men nu er det tid til at introducere den hurtigt udviklende platform — Check Point Infinity.
Check Point Infinity: beskyttelse mod trusler i generation V
Check Point har siden 2017 udviklet og fremmet en samlet sikkerhedsarkitektur , der effektivt beskytter alle komponenter af den moderne IT-infrastruktur: netværks- og cloudinfrastruktur, arbejdsstationer, mobile enheder. Den grundlæggende idé er muligheden for at administrere beskyttelsesmidler af forskellige kategorier fra en enkelt browser-baseret administrationskonsol.
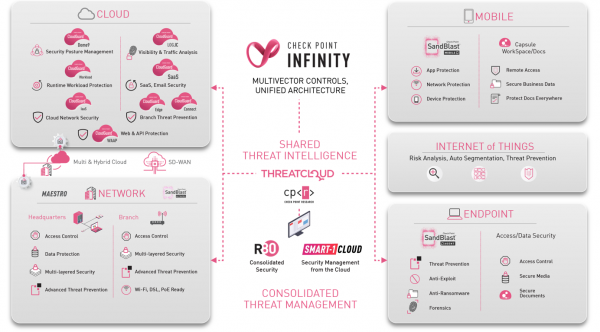
I øjeblikket muliggør Check Point Infinity-arkitekturen administration af skybeskyttelsesløsninger — CloudGuard SaaS, netværkssikkerhed — CloudGuard Connect, Smart-1 Cloud, Infinity SOC, samt beskyttelse af brugerens enheder via SandBlast Agent Management Platform, SandBlast Agent Cloud Management og SandBlast Web Dashboard.
Denne artikelserie vil være dedikeret til løsningen SandBlast Agent Management Platform (i beta-version), som tillader hurtig opsætning af en cloud-administrationsserver, konfiguration af sikkerhedspolitikker og distribution af agenter til brugerens computere.
Infinity Portal & SandBlast Agent Management Platform: start af arbejdet
Processen med at udrulle SandBlast Agent ved hjælp af Management Platform består af 5 trin:
- Registrering på Check Point Infinity Portal;
- Registrering af applikationen SandBlast Agent Management Platform;
- Oprettelse af en ny Endpoint Management Service til administration af agenter;
- Oprettelse og konfiguration af politikker for agenter;
- Udrulning af agenter på brugernes computere.
I denne artikel beskrives de første tre faser, og i følgende publikationer vil vi grundigt undersøge de resterende to faser, herunder lære om brugergrænsefladen på administrationsplatformen, distribuere agenter til klientcomputere, konfigurere politikker og teste agentens evne til at håndtere de mest almindelige sikkerhedstrusler.
1. Registrering på Infinity Portal
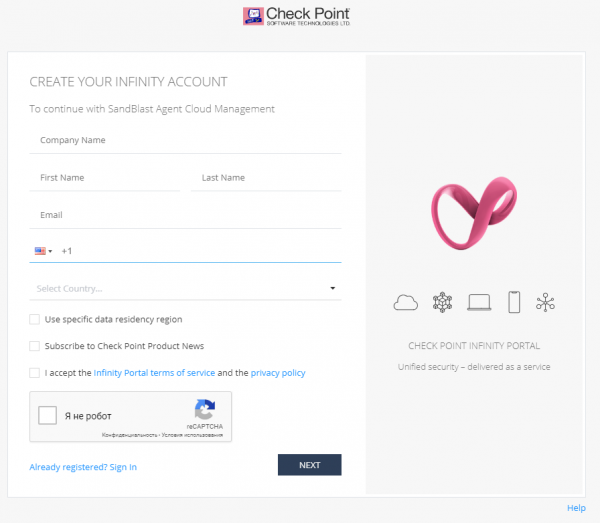
Først skal du gå til hjemmesiden og udfylde registreringsformularen med virksomhedens navn, kontaktoplysninger og acceptere servicevilkårene og fortrolighedspolitikken for portalen samt gennemføre reCAPTCHA. Det er vigtigt at bemærke, at du ved registrering kan vælge det land, hvor datacenteret, der skal opbevare dataene, der indsamles af portalen, befinder sig i overensstemmelse med servicevilkårene og fortrolighedspolitikken. Der er kun to muligheder: Irland og USA. For at gøre dette skal du sætte flueben i "Use specific data residency region" og vælge landet.
Ved en vellykket registrering på portalen modtager du en e-mail på angiven adresse, som bekræfter, at du har adgang til Infinity Portal og inviterer dig til at logge ind på portalen. Det er vigtigt at bemærke, at du ved første login på portalen muligvis skal vælge indstillingen for at nulstille adgangskoden for at kunne autentificere korrekt.
2. Registrering af SandBlast Agent Management Platform-applikation
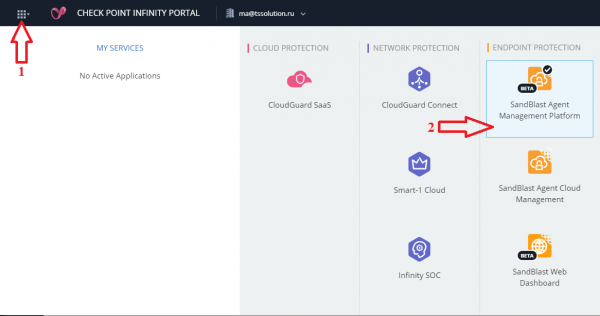
Efter autentificering på portalen og klik på ikonet "Menu" (trin 1 på billedet nedenfor) vil du blive bedt om at registrere en applikation fra listen over tilgængelige i følgende kategorier: Cloud Protection, Network Protection og Endpoint Protection. Hver applikation fortjener sin egen række af indledende artikler, så vi vil ikke gå mere i detaljer med dem, og vi vælger i kategorien Endpoint Protection applikationen SandBlast Agent Management Platform (trin 2 på billedet nedenfor).
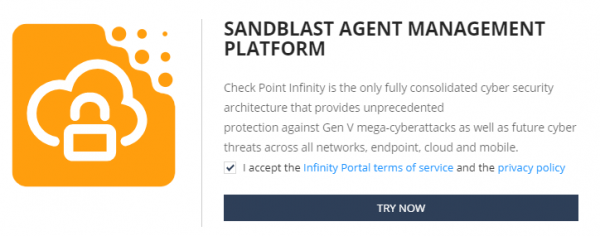
Når applikationen er valgt, skal du acceptere servicevilkårene og fortrolighedspolitikken for portalen og efter at have klikket på knappen "TRY NOW", åbnes der adgang til brugergrænsefladen for oprettelse af Endpoint Management-tjenester.
3. Oprettelse af ny Endpoint Management Service
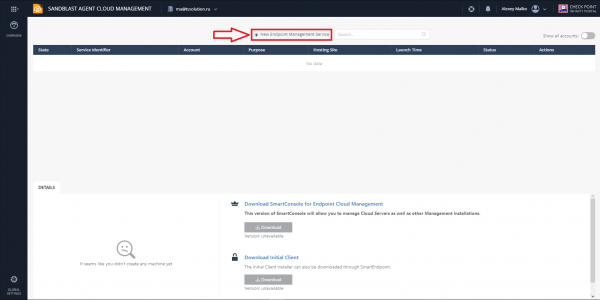
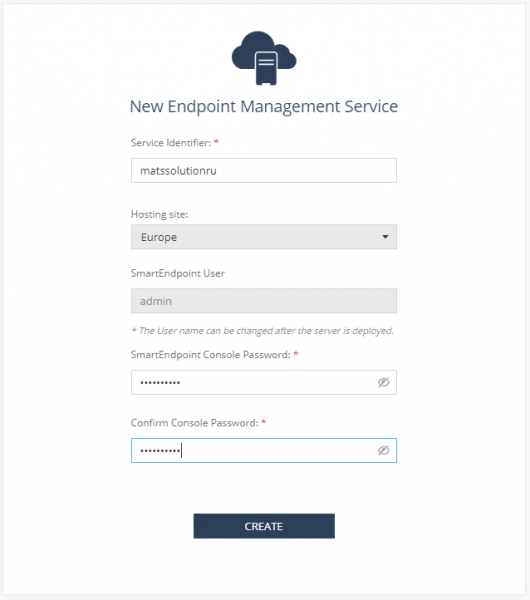
Det sidste trin er at oprette en ny service til Endpoint Management, som er et webgrænseflade til styring af agenter. Processen er, ligesom før, ekstremt enkel: vælg indstillingen „New Endpoint Management Service“ (som vist på billedet nedenfor), udfyld oplysningerne om din nye service (identifikator, hostingregion og adgangskode) og klik på knappen „CREATE“.
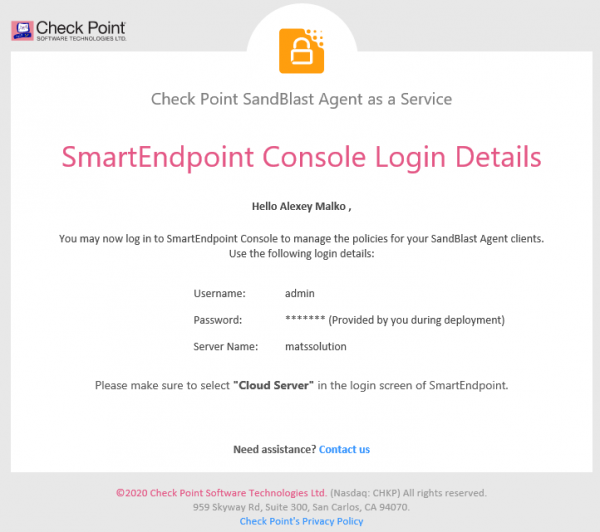
Når processen med oprettelse af servicen er afsluttet, modtager du en mail med oplysningerne, som du kan bruge til at oprette forbindelse til cloud-serveren til administration ved hjælp af den standard Check Point-konsol til administration af agenter — SmartEndpoint version R80.40. Vi vil ikke se nærmere på administration via den standard konsol, da denne artikelserie har til formål at demonstrere funktionerne i det cloud-baserede agentmanagementsystem SandBlast.
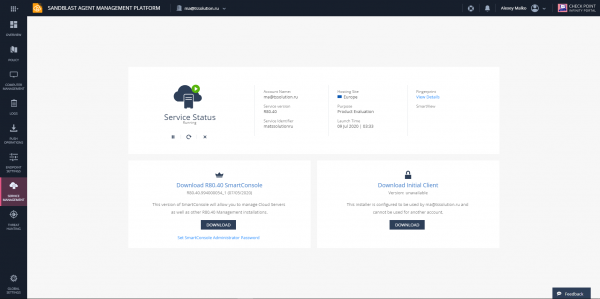
Med dette kan vi betragte registreringsprocessen for den cloud-baserede service til administration af beskyttelsesværktøjet SandBlast Agent som vellykket afsluttet. Vi præsenteres for webgrænsefladen til agentadministrationsplatformen, som vil blive detaljeret behandlet i vores næste artikel i serien „Check Point SandBlast Agent Management Platform“.
Konklusion
Det er tid til at opsummere det udførte arbejde: vi har med succes registreret os på Infinity Portal, registreret applikationen SandBlast Agent Management Platform på portalen og oprettet en ny cloud-service til administration af Endpoint Management Service.
I vores næste artikel i serien vil vi grundigt gennemgå agentstyringsgrænsefladen — ingen fane vil blive overset, hvilket vil gøre det muligt for os uden problemer at oprette en sikkerhedspolitik og overvåge tilstanden på brugermaskiner ved hjælp af logs og rapporter.
. For ikke at gå glip af de næste publikationer om emnet SandBlast Agent Management Platform — hold øje med opdateringerne på vores sociale medier (, , , , ).
Kilde: habr.com
