

Vi fortsætter med at udforske den nye cloud-platform Check Point Management Platform til styring af beskyttelsesmidler til brugernes computere – SandBlast Agent. Vi har beskrevet de grundlæggende komponenter af SandBlast Agent, fået kendskab til arkitekturen i Check Point Infinity, og registreret applikationen SandBlast Agent Management Platform på Infinity Portal. I dag vil vi detaljeret undersøge webgrænsefladen for agentstyringssystemet – denne artikel vil fungere som en praktisk guide til alle funktioner og muligheder i den cloud-baserede konsol. Som forberedelse til næste artikel vil vi installere SandBlast Agent og lære om dets interface.
Strukturen af den cloud-baserede administrationskonsol Management Platform
Interface af SandBlast Agent Management Platform kan opdeles i tre hovedkomponenter:
- Kontrolpanel — ligger øverst i interfacet og muliggør grundlæggende administrationsopgaver: administrere konti, kontakte teknisk support fra Check Point og konfigurere administratorprofilen;
- Navigationspanelet — ligger til venstre og giver mulighed for at navigere mellem de grundlæggende komponenter i kontrolpanelet, såsom politikindstillinger, logvisning osv.;
- Arbejdsområdet — fylder den største del af administrationskonsolen og indeholder muligheder for at konfigurere sektioner af navigationspanelet, vise grafiske data (logs, rapporter) og konfigurere globale systemparametre.
Lad os se nærmere på hver element i SandBlast Agent Management Platform. Arbejdsområderne vil blive detaljeret beskrevet for alle komponenter i navigationspanelet, men lad os begynde med mulighederne i kontrolpanelet.
Kontrolpanel
Kontrolpanelet inkluderer 6 komponenter, lad os gennemgå dem fra venstre mod højre. Den første er knappen "Menu", når den trykkes, vises dine aktuelle portalservices, og den giver mulighed for at tilføje nye services fra kategorierne Cloud Protection, Network Protection og Endpoint Protection til din konto. Derefter følger navnet på den aktuelle applikation, som du arbejder i – i dette tilfælde er det SandBlast Agent Management Platform. Ved at klikke på applikationens ikon kan du altid komme til sektionen "OVERVIEW" i navigationspanelet. Den tredje element er ikonet til kontoadministration, der gør det muligt hurtigt at skifte mellem de konti, hvor du er administrator.
Den fjerde komponent i kontrolpanelet er hjælpeknappen, der gør det muligt at kontakte Check Points tekniske support direkte fra konsollen, for at gå til for at overvåge tilstanden af Check Points cloud- og webressourcer samt få adgang til "Administratorhåndbøger" for SandBlast Agent Management Platform og Infinity Portal. Næste element er din profil på Infinity Portal, hvor du kan "grave" ind i profilindstillingerne eller logge ud af den nuværende profil. Og endelig, det sidste element i kontrolpanelet — knappen til at gå til websitet .
Profilindstillinger for Infinity Portal
Når du klikker på navnet på din Infinity Portal-profil, åbnes et arbejdsområde for at konfigurere profilen: du kan ændre det viste brugernavn og telefonnummer, samt skifte sprog i brugergrænsefladen (i øjeblikket er engelsk og japansk tilgængelige) og vælge den konto, som profilen er tilknyttet. Derudover kan du ændre den nuværende adgangskode til profilen og aktivere to-faktor-autentificering ved hjælp af Google Authenticator eller Twilio Authy for adgang til portalen. Processen med at konfigurere to-faktor-autentificering er meget enkel — ved hjælp af appen scannes en QR-kode, hvorefter den genererede adgangstoken indtastes, og aktiveringen af 2FA bekræftes.
Navigationspanelet
Kontrolpanelet for SandBlast Agent Management Platform består af 9 sektioner i navigationspanelet, som vist på billedet nedenfor, der muliggør mange opgaver i forbindelse med implementering og administration af agenter samt styring af parametre i webkonsollen. Lad os kort gennemgå hver af sektionerne, og for mere detaljerede oplysninger — klik på spoileren med navnet på den ønskede sektion. Lad os komme i gang:
- OVERSIGT — sektionen består af flere dashboards, der viser den nuværende tilstand af klientmaskiner og agenter med hensyn til funktionalitet (antallet af sikre maskiner, deres versionsnumre af operativsystemet, agenternes tilstand, fejlmeddelelser osv.) og med hensyn til sikkerhed (data om angrebne og inficerede maskiner, aktive og blokerede angreb, angrebstidslinje osv.);
Sektionen OVERVIEW: detaljeret
Denne sektion består af to undersektioner: Operationel Oversigt og Sikkerhedsoverblik. I det første afsnit, Operational Overview, vises information om tilstanden af de brugerede maskiner og agenter: antallet af beskyttede maskiner, karakteristika for de brugerede computere (enhedstype - pc/laptop, operativsystemstype - Windows/MacOS), statistik for agentimplementeringsprocessen, maskinernes 'sundhedstilstand', information om opdatering af antivirusdatabaser på computere samt versioner af installerede SandBlast Agent og de anvendte operativsystemer, samt et område med aktive hændelser (Alerts). Fra dette underafsnit kan SandBlast Agent-klienten downloades.
Det andet underafsnit, Security Overview, viser information om beskyttelsesniveauet for de brugerede maskiner og om angreb (aktive og blokerede). Dette underafsnit tillader filtrering af de viste oplysninger efter tid samt indstilling af søgeparametre for specifikke objekter. Hver blok i afsnittet Security Overview kan tilpasses individuelt - der kan tilføjes diagrammer af forskellige typer, som vil vise information i overensstemmelse med det valgte filter. Underafsnittet kan eksporteres som rapporter i formaterne Excel/PDF. Fra dette underafsnit kan SandBlast Agent-klienten også downloades.
- POLICY — sektionen i navigationspanelet, hvorindstillingerne for den enheden sikkerhedspolitik (den såkaldte Unified Policy) konfigureres, samt reglerne for agentudrulning og globale politikindstillinger defineres;
Sektion POLICY: detaljeret
Det første underafsnit, Trussel Forebyggelse, giver mulighed for at konfigurere regler for sikkerhedspolitikken med angivelse af de objekter, som politikken vil blive anvendt på, samt detaljeret tilpasning af driften af blades. Hver regel kan indeholde indstillinger til de tre logiske komponenter af politikken Threat Prevention: Web & Files Protection, Behavioral Protection, Analysis & Remediation. Komponenet Web & Files Protection omfatter indstillinger for URL Filtering, Download protection, Credential protection, Files Protection. Komponent Behavioral Protection består af blades Anti-Bot, Behavioral Guard & Anti-Ransomware, Anti-Exploit. Komponent Analysis & Remediation omfatter Automated attack analysis (forensics), Remediation & Response.
Der er 3 forudindstillede profiler, der regulerer indstillingerne for sikkerhedskomponenterne: Tuning (alle blades er sat til Detect), Recommended (nogle blades er i Detect tilstand) og Default (kun URL Filtering er i Detect tilstand). I sektionen Threat Prevention kan der også tilføjes undtagelser (i Exclusions Center) for at omgå politikreglerne.
Den anden underafdeling — Data Protection, omfatter indstillinger til fuld disk kryptering. Der understøttes kryptering med Check Point encryption og BitLocker encryption til Windows, File Vault til MacOS. Desuden er der mulighed for yderligere at konfigurere krypteringsindstillingerne, Pre-Boot Authentication og avancerede Windows Authentication indstillinger.
Den næste underafdeling — Deployment, hvor man konfigurerer installationsindstillinger for SandBlast Agent komponenter på brugerens maskiner. I denne underafdeling er der mulighed for at adskille politikreglerne for installationen af forskellige blades til forskellige maskiner og versioner af agenter.
Den sidste underafdeling, Global Policy Settings, tillader at konfigurere en adgangskode til at fjerne SandBlast Agent fra brugerens maskine, ændre dataoverførselsindstillingerne til Check Point samt indstille karakteristika for adgangskoden til fuld disk kryptering.
- COMPUTER MANAGEMENT — området i navigationspanelet, der viser detaljerede oplysninger om alle klientmaskiner og gør det muligt at administrere logiske grupper af computere, udføre tvangsforanstaltninger (Push Operation) og konfigurere disk kryptering (Full Disk Encryption Actions);
Sektionen COMPUTER MANAGEMENT: detaljeret
I sektionen COMPUTER MANAGEMENT er der tre hovedkomponenter: indstillingsikoner, et informationsvisningsfelt for brugerens maskiner og filtre til at justere visningsindstillingerne. Lad os gennemgå indstillingsikonerne fra venstre mod højre: opdatering af oplysninger; eksport af en rapport for den valgte maskine i CSV-format; oprettelse af Directory Scanner for at indhente oplysninger om brugere, maskiner, grupper fra Active Directory; administration af grupper (oprettelse/redigering/skrivning); oprettelse af en ny virtuel gruppe; tillægning af en bruger maskine til en eksisterende virtuel gruppe; tillægning af en tvangsforanstaltning fra kategorien Push Operation (behandlet detaljeret i den relevante sektion); oprettelse af opgaver for datagendannelse fra den krypterede disk ved problemer med adgang (Full Disk Encryption Actions).
Virtuelle grupper giver brugerne mulighed for at samle maskiner i logiske grupper for fleksibel styring. Disse grupper kan anvendes som et alternativ til Active Directory eller sammen med AD. Der findes flere virtuelle grupper, som automatisk tildeles brugermaskiner, såsom Desktops, Laptops, Servers og andre.
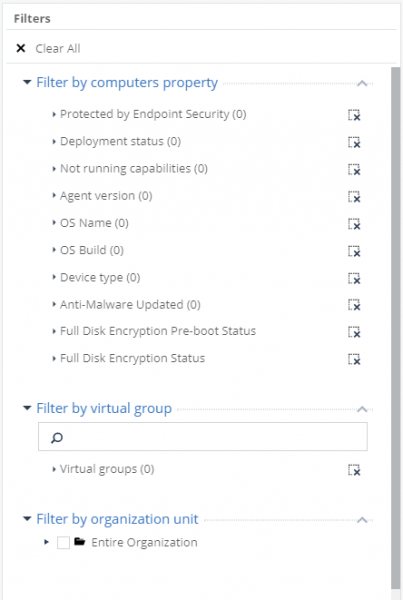
Visningsfeltet for brugermaskiner kan konfigureres i henhold til de filtre, der vises på ovenstående billede. Det første filter (efter computers egenskab) har mange indbyggede kriterier og gør det muligt at vise brugermaskiner afhængigt af deres egenskaber, maskinens tilstand eller komponenter fra SandBlast Agent. Det andet filter (efter virtuel gruppe) giver mulighed for at vælge efter virtuelle grupper, og det tredje (efter organisatorisk enhed) — efter Active Directory-parametre.
- LOGS — panelet til visning af logs, der viser statistik over mange parametre (blade, alvorlighed af hændelser, brugermaskiner osv.) og giver detaljerede oplysninger om hver log;
Sektionen LOGS: detaljeret
Denne sektion giver et brugervenligt interface til at analysere logs med mange filtreringsværktøjer. I arbejdsområdet i sektionen LOGS kan man groft skelne mellem 4 komponenter: den øverste søgelinie til forespørgsler og valg af tidsperiode; venstre panel med statistik over forskellige kriterier; centrum med visning af alle logs og de vigtigste oplysninger om dem; højre panel med udskrivning af detaljerede oplysninger om den valgte log. Det understøttes også at vise logs uden information om brugeren og maskinen (Hide Identities) og eksport til Excel-fil.
- PUSH OPERATIONER — sektionen, hvor der oprettes og overvåges opgaver, der udføres på klientmaskinen forcet (indsamling af logs, genstart eller slukning af maskinen, scanning for malware/filer osv.);
Sektionen PUSH OPERATIONER: detaljeret
I denne sektion er der to hovedarbejdsområder: i den øverste indstilles og vises de forcet opgaver for klientmaskiner, mens den nederste viser detaljerede oplysninger om den valgte opgave.
Der er tre kategorier af tvangsoperationer, hvoraf hver har flere opgaver: i kategorien Anti-Malware findes Scan for Malware, Update malware signature Database, Restore files from quarantine; i kategorien Forensics And Remediation Analyseret af indikator, filrettelse; i kategorien Agentindstillinger Det er indsamling af klientlogs, reparation af klienten, nedlukning af computer, genstart af computer. Der kan også tildeles et præcist tidspunkt for hver tvungen opgave og tilføjes en kommentar med beskrivelse.
- ENDPOINTINDSTILLINGER — sektion i navigationspanelet, hvor integration med Active Directory konfigureres, systemmeddelelser (alarmer) indstilles, eksport af logs aktiveres ved hjælp af Syslog, og der er mulighed for at overvåge licensstatus samt vælge den gældende politiktype (brugerbaseret eller computerbaseret);
Sektion ENDPOINTINDSTILLINGER: detaljeret
Det første underafsnit, AD-scannere, giver mulighed for at konfigurere fuld synkronisering af portalen med Active Directory i din organisation for at hente oplysninger om alle brugere og maskiner. Som standard er Organisation Distributed Scan-tilstand aktiveret, hvor maskiner med installeret SandBlast Agent sender data om deres sti til administrationskonsollen for videre visning i sektionen COMPUTERADMINISTRATION. Det er også muligt at ændre tilstand til Full Active Directory Sync, hvor alle data fra Active Directory hentes i administrationskonsollen. For en vellykket scanning kræves en konto med fulde læserettigheder for: Active Directory-rod, alle underliggende containere og objekter, container for slettede objekter.
Den anden undersektion er Alerts, hvor indstillingerne for varsler om kritiske situationer konfigureres, f.eks. ved infektion af en maskine eller problemer med implementering af agenten. I den højre del af arbejdsområdet konfigureres indstillingerne for 12 forudindstillede kritiske situationer, herunder tærskelværdier for aktivering og deaktivering af varsler. I denne undersektion kan der også konfigureres indstillinger for mailserver til at sende varsler via e-mail.
Dernæst følger undersektionen Eksportér Begivenheder, der giver mulighed for at konfigurere overførsel af logs i forskellige formater (Syslog, CEF, LEEF, Generic) til din logserver. Denne mulighed muliggør også overførsel af logs til dit SIEM-system, hvor Syslog-agenten kan køre.
Den næste underafdeling — Licenser, hvor oplysninger om licenser vises: unik nøgle, licensstatus, antal aktive agenter og kvotastørrelse. Licensstyring sker i indstillingerne for GLOBAL SETTINS.
Den sidste undersektion er Politikdriftsmode, hvor den aktive politiktype vælges: Brugerbaseret politik eller Computerbaseret politik. Som beskrevet i politikkerne på billedet nedenfor - adskiller de sig ved, at politikkerne kun gælder for maskiner, eller politikken anvendes i en blandet ordning for både brugere og maskiner.
- SERVICE MANAGEMENT — området i navigationspanelet, der giver mulighed for at administrere Endpoint Management Platform-tjenesten og bruge SmartView til at se detaljerede rapporter om sikkerhedshændelser, samt fra denne sektion kan du downloade installationsfiler til SmartConsole-applikationen og SandBlast Agent-klienten;
Afsnittet SERVICE MANAGEMENT: detaljeret
Arbejdsmiljøet i SERVICE MANAGEMENT-sektionen består af tre komponenter: serviceadministration og visning af tjenestedata, samt adgang til SmartView (grænsefladen vises på billedet nedenfor) til analyse af logfiler og rapporter; panelet til at downloade SmartConsole R80.40 - programmet til styring af Check Point-produkter, herunder SandBlast Agent; panelet til at downloade SandBlast Agent-klienten.
- THREAT HUNTING — sektionen, hvor regler for proaktiv trusselsøgning indstilles (for nuværende i Beta-version);
Afsnittet THREAT HUNTING: detaljeret
Tilgangen Threat Hunting muliggør proaktiv søgning efter usædvanlig eller ondsindet aktivitet på brugerens maskiner med installeret SandBlast Agent - for eksempel adgang til domæner, som Check Point anser for ondsindede, processer der kører via WMI, osv. Det er muligt at bruge foruddefinerede filtre til søgningen eller oprette sine egne. Denne teknologi involverer Check Point ThreatCloud - en konstant opdateret service, der repræsenterer et globalt netværk af trusselsdetektorer og virksomheders, der sender trusselsinformation til Check Point. I øjeblikket er Threat Hunting under udvikling, og adgang til Beta-versionen gives på anmodning til Check Point. Vi vil bestemt se nærmere på dette værktøj i en af de kommende artikler i cyklussen.
- GLOBAL SETTINGS — sektion for globale indstillinger for alle dine applikationer i Infinity Portal, der gør det muligt at ændre virksomhedskontoens indstillinger på portalen, administrere administratorbegreber og overvåge deres handlinger, se kontraktstatus for forskellige applikationer i kontoen samt administrere API-nøgler og eksportere logs fra CloudGuard SaaS til din lokale logserver.
GLOBAL SETTINGS-sektionen: detaljeret
Det første underafsnit, Kontoindstillinger, viser navnet på din konto og Account ID, samt muligheden for at konfigurere indstillinger for tvungen autentificering og timeout ved inaktivitet. Derudover kan dette underafsnit angive parametre til SSO-godkendelse og ændre kontotype (kunde, distributør/forhandler eller MSSP-partner).
Det næste underafsnit, Users, viser oplysninger om administratorerne af din portal — kontaktoplysninger samt dato og tidspunkt for registrering og sidste login på portalen. I denne sektion kan der også tilføjes brugere i to typer — administrator og Read-only-bruger.
Dernæst følger undersektionen Revisioner, gør det muligt at overvåge administratorernes handlinger på portalen. Som vist på billedet nedenfor — administratorernes aktivitetslogs inkluderer brugernavnet, dato og tidspunkt for begivenheden, tjenesten, kategorien og typen af begivenheden samt en kort beskrivelse af loggen. For eksempel er der i logsene nedenfor registreret begivenheder for login til portalen (Login), ændring af kontotype (Account Updated) til “Distributor” samt tilføjelse af to-faktor autentificering for at få adgang til portalen for en specifik bruger (User Updated).
Det fjerde underafsnit er Contracts, som viser oplysninger om kontrakterne for dine applikationer på portalen — kontraktens udløbsdato, antal kontrakter og kvoteanvendelse (hvis relevant). I dette underafsnit kan der også administreres tilknyttede Check Point-konti fra punktet ASSOCIATED ACCOUNTS.
Den næste underafdeling — API Keys, hvor administrationen af API-nøgler for alle tilgængelige applikationer i Infinity Portal foregår. Ved generering af nøgle oprettes Client ID og Secret Key, som senere kan bruges til adgang til portalen af tredjepartsapplikationer.
De sidste to underafsnit — Eksportér Begivenheder og Partnerindstillinger, den første beskriver processen med at eksportere logs fra CloudGuard SaaS til din lokale log-server, mens den anden gør det muligt at se information om konti og tilføje nye (kun for konti i Partner-kategorien).
SandBlast Agent: installation og introduktion til grænsefladen
Muligheder for distribution af agenter
Check Point beskriver to måder at distribuere agenter på brugercomputere: automatisk og manuel. Automatisk udrulning — udføres ved at installere den indledende klient (Initial Client) ved hjælp af tredjepartsløsninger (f.eks. gruppepolitikker i Active Directory) og derefter indlæse politikker til agenten automatisk. Manuel udrulning — klienten downloades med indbyggede politikker for Threat Prevention og/eller Data Protection, som derefter distribueres til brugerens maskiner ved hjælp af tredjepartsløsninger. Den første metode er mere praktisk, da versionen af Initial Client vejer mange gange mindre end den fulde version med alle politikker, hvilket muliggør distribution af agenten, f.eks. via e-mail som vedhæftning. På den anden side kræver manuel udrulning ikke tid på at indlæse politikker og blades i agenten efter installation — alle komponenter er allerede inkluderet i SandBlast Agent-pakken.
Lad os benytte den automatiske udrulning af agenten. Versionen af Initial Client kan downloades fra to sektioner i konsollen: Service Management og Overview. I sektionen Service Management, når man vælger muligheden Download Initial Client, downloades den indledende klient. Ved indlæsning fra sektionen Overview er der tre versionsmuligheder for SandBlast Agent: Quick Install (Initial), Threat Prevention Agent og Data Protection & Threat Prevention. Den anden og tredje mulighed er velegnet til manuel udrulning, mens den første er en samling af Initial Client.
Den downloadede fil EPS.msi overføres til brugerens maskine, hvorefter installationsprocessen skal startes. Når installationen er lykkedes, vises ikonet for Check Point Endpoint Security i proceslinjen, som signalerer, at agenten er frakoblet administrationsserveren.
På dette tidspunkt forsøger klienten automatisk at oprette forbindelse til cloud management serveren via den indbyggede adresse. Dette er en ret hurtig proces, og efter et par minutter indikerer en ny meddelelse, at agentinstallationen er planlagt. Denne besked vidner om, at agenten har oprettet forbindelse til cloud management serveren.
Hvis du højreklikker på ikonet for Endpoint Security, kan du få mere detaljeret information om den etablerede forbindelse til management serveren, for eksempel navnet på management serveren, som klienten har tilsluttet sig, og den nuværende forbindelsesstatus.
Efter en vellykket forbindelse til management serveren begynder processen med at downloade de nødvendige komponenter (i overensstemmelse med sikkerhedspolitikken) til brugerens maskine. Administratoren kan overvåge status for agentinstallationsprocessen i afsnittet Computer Management i web management konsollen - efter en vellykket tilslutning af brugerens maskine til cloud management serveren ændres dens status i Computer Management sektionen fra Scheduled til Downloading. Når alle komponenter er downloadet og verificeret, får brugeren mulighed for at installere agenten med det samme eller udsætte installationsprocessen. Hvis agenten ikke installeres af brugeren inden for 2 dage efter, at processen er startet, vil agenten blive installeret tvangsvis, hvilket også meddeles i det vindue, der opfordrer til at påbegynde installationen.
Når installationen af agenten er startet, ændres brugerens maskine i Computer Management sektionen af management konsollen til status Deploying. Når installationsprocessen er afsluttet, kan du åbne agentens interface ved at højreklikke på ikonet for Endpoint Security og vælge Mulighed for at vise oversigt.
Efter installationen anbefales det at klikke på "Opdater nu" for at igangsætte opdateringsprocessen for politikker og databaser på agenten. Den første opdatering af Anti-Malware databasen kan tage lidt tid. Så snart alle databaser er opdateret, vil det første automatiske systemscanning blive igangsat. På dette tidspunkt skal klientens maskine i management konsollen vises i status Completed, hvilket bekræfter, at agenten er blevet installeret succesfuldt.
Lad os begynde at studere agentens grænseflade. I nederste venstre hjørne vises agentens status (Online/Frakoblet) samt navnet på din administrations cloudserver - i vores tilfælde er det status 'Online' og navnet på administrationsserveren 'matssolution'. I nederste højre hjørne angives den aktuelle version af agenten - vi har version E83.11 (83.11.2702) installeret. Agentens navigationspanel består af flere sektioner:
- Oversigt — den primære sektion, der viser oplysninger om status for alle blades og om brugerens computer er i overensstemmelse med sikkerhedspolitikken. Fra denne sektion kan du også 'gå ind' i hvert blade for at få mere detaljerede oplysninger om status og sikkerhedshændelser;
- Opdater nu — gør det muligt at starte processen med at kontrollere, om de gældende sikkerhedspolitikker og databaser på agenten er opdaterede;
- Scan system nu — initierer processen med at scanne systemet for ondsindet software eller filer;
- Avanceret — avancerede indstillinger for agenten, som giver mulighed for at se den installerede politik, gennemgå eller samle logs samt bruge brugerens computer som Deployment Agent.
Da der ikke er foretaget nogen ændringer i den oprindelige politik - indeholder agenten i øjeblikket kun blades af politikken Threat Prevention med standardværdier. Indholdet af den oprindelige politik for Threat Prevention vil blive gennemgået mere detaljeret i vores næste artikel i serien.
Konklusion
Det er på tide at opsummere det arbejde, der er udført: i denne artikel har vi detaljeret sat os ind i brugergrænsefladen for SandBlast Agent Management Platform's webkonsol, installeret agenten på brugerens maskine og studeret dens grænseflade.
I vores næste artikel i serien vil vi undersøge den standardiserede politik for Threat Prevention og teste den mod de mest almindelige angreb. Desuden vil vi oprette vores egne politikregler for at øge sikkerheden på brugerens maskine.
. For ikke at gå glip af de næste publikationer om emnet SandBlast Agent Management Platform — hold øje med opdateringerne på vores sociale medier (, , , , ).
Kilde: habr.com
