

Fra maj 2020 startede officielle salg af WD My Book eksterne harddiske i Rusland, som understøtter hardwarebaseret AES-kryptering med en 256-bit nøgle. På grund af lovgivningsmæssige begrænsninger kunne sådanne enheder tidligere kun købes i udenlandske elektronikbutikker eller på det 'grå' marked, men nu kan enhver få fat i en beskyttet lagerenhed med en officiel 3-års garanti fra Western Digital. I anledning af denne betydningsfulde begivenhed har vi besluttet at lave en lille rejse tilbage i tiden og finde ud af, hvordan Advanced Encryption Standard blev til, og hvad der gør det så godt i forhold til konkurrerende løsninger.
I lang tid var DES (Data Encryption Standard - standard for datakryptering) den officielle standard for symmetrisk kryptering i USA, udviklet af IBM og tilføjet til listen over føderale standarder for informationsbehandling i 1977 (FIPS 46-3). Algoritmen var baseret på forskning opnået i et projekt med kodenavnet Lucifer. Da det amerikanske National Institute of Standards annoncerede en konkurrence den 15. maj 1973, hvor målet var at skabe en krypteringsstandard for offentlige institutioner, deltog den amerikanske virksomhed i den kryptografiske konkurrence med den tredje version af Lucifer, der anvendte et opdateret Feistel-netværk. Sammen med andre deltagere led den nederlag: ingen af de algoritmer, der blev præsenteret i den første konkurrence, opfyldte de strenge krav, som eksperterne i NBS havde formuleret.
Selvfølgelig kunne IBM ikke bare acceptere nederlaget: da konkurrencen blev genstartet den 27. august 1974, indsendte den amerikanske virksomhed igen en ansøgning med en forbedret version af Lucifer. Denne gang havde juryen slet ikke nogen klager: efter at have udført omhyggeligt arbejde på fejlene, eliminerede IBM alle mangler og der var ikke noget at påpege. Med en overbevisende sejr skiftede Lucifer navn til DES, og allerede den 17. marts 1975 blev det offentliggjort i det føderale register.
Dog i løbet af de åbne symposier, der blev organiseret i 1976 med det formål at diskutere den nye kryptografiske standard, blev DES mødt med hård kritik fra ekspertsamfundet. Årsagen hertil var ændringer foretaget i algoritmen af specialister fra NSA: blandt andet blev nøglelængden reduceret til 56 bit (oprindeligt kunne Lucifer arbejde med 64- og 128-bits nøgler), og logikken for permutationens blokke blev også ændret. Efter kryptografers mening havde disse "forbedringer" ingen mening, og det eneste, NSA stræbte efter ved at implementere ændringerne, var at kunne overvåge krypterede dokumenter uden hindringer.
I forbindelse med de nævnte anklager blev der nedsat en særlig kommission i det amerikanske senat, hvis formål var at undersøge berettigelsen af NSAs handlinger. I 1978 blev rapporten offentliggjort efter undersøgelsen, som indeholdt følgende:
- repræsentanter fra NSA deltog kun indirekte i revisionen af DES, og deres bidrag vedrørte kun ændringer i arbejdsmåden for permutationens blokke;
- den endelige version af DES viste sig at være mere modstandsdygtig over for hacking og kryptografisk analyse end den oprindelige, så de ændringer, der blev foretaget, var berettigede;
- længden på 56 bit er mere end tilstrækkelig til langt de fleste applikationer, da det ville kræve en supercomputer til en pris på mindst flere titusinde dollars at bryde en sådan kryptering, og da almindelige kriminelle såvel som professionelle hackere ikke har sådanne ressourcer, er der derfor ikke noget at bekymre sig om.
Kommissionens konklusioner blev delvist bekræftet i 1990, da de israelske kryptographere Eli Biham og Adi Shamir, mens de arbejdede på konceptet for differentiel kryptanalyse, udførte en stor undersøgelse af blokalgoritmer, herunder DES. Forskere nåede frem til den konklusion, at den nye model for permutationer viste sig at være meget mere modstandsdygtig over for angreb end den oprindelige, og derfor hjalp NSA faktisk med at fjerne flere huller i algoritmen.
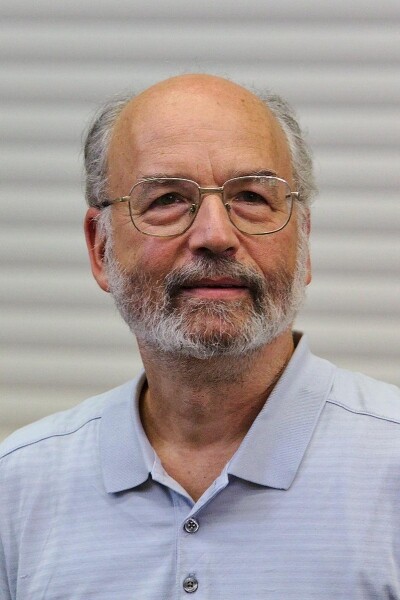
Adi Shamir
Samtidig viste begrænsningen på nøglelængden sig at være et problem, og faktisk et meget alvorligt et, som den offentlige organisation Electronic Frontier Foundation (EFF) overbevisende demonstrerede i 1998 i forbindelse med eksperimentet DES Challenge II, der blev gennemført under RSA Laboratory. Der blev specielt bygget en supercomputer til at knække DES, med kode-navnet EFF DES Cracker, som blev udviklet af John Gilmore, medstifter af EFF og projektleder for DES Challenge, samt Paul Kocher, grundlægger af Cryptography Research.
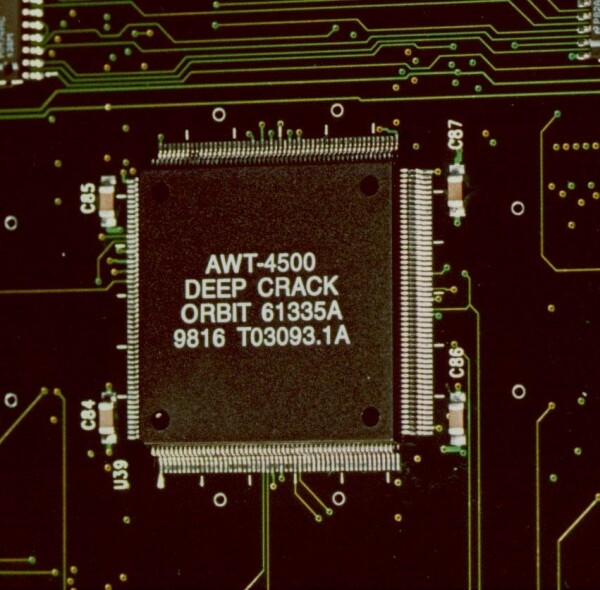
EFF DES Cracker-processor
Deres udviklede system kunne med succes finde nøglen til den krypterede prøve ved hjælp af en simpel brute force-metode på blot 56 timer, det vil sige mindre end tre dage. For at gøre dette måtte DES Cracker kontrollere omkring en fjerdedel af alle mulige kombinationer, hvilket betyder, at selv under de mest ugunstige omstændigheder ville det tage omkring 224 timer at knække, dvs. ikke mere end 10 dage. Samtidig kostede supercomputeren, inklusive omkostningerne ved dens design, kun 250.000 dollars. Det er ikke svært at gætte, at det i dag er endnu lettere og billigere at knække en sådan kryptering: ikke alene er hardware meget kraftigere, men takket være udviklingen af internetteknologier er det slet ikke nødvendigt for hackeren at købe eller leje det nødvendige udstyr — det er helt tilstrækkeligt at oprette et botnet af inficerede virus-pc'er.
Dette eksperiment demonstrerede tydeligt, hvor moralsk forældet DES var. Og da algoritmen på det tidspunkt blev brugt i næsten 50% af løsningerne inden for datakryptering (ifølge vurderingen fra EFF), blev spørgsmålet om at finde alternativer mere relevant end nogensinde.
Nyder udfordringer — ny konkurrence
For the sake of fairness, it should be noted that the search for a replacement for the Data Encryption Standard began almost simultaneously with the preparation of the EFF DES Cracker: the National Institute of Standards and Technology (NIST) announced in 1997 the launch of a competition for encryption algorithms aimed at identifying a new 'gold standard' for cryptographic security. In earlier times, similar events were held exclusively 'for insiders', but remembering the unsuccessful experience from 30 years ago, NIST decided to make the competition fully open: any company and any individual, regardless of location or citizenship, could participate.
This approach proved successful even at the candidate selection stage: among the authors who submitted applications for participation in the Advanced Encryption Standard competition were world-renowned cryptologists (Ross Anderson, Eli Biham, Lars Knudsen), small IT companies specializing in cybersecurity (Counterpane), large corporations (German Deutsche Telekom), educational institutions (Catholic University of Leuven, Belgium), as well as startups and small firms that few had heard of outside their countries (for example, Tecnologia Apropriada Internacional from Costa Rica).
Interestingly, this time NIST approved only two main requirements for the participating algorithms:
- the block of data must have a fixed size of 128 bits;
- the algorithm must support at least three key sizes: 128, 192, and 256 bits.
Achieving such a result was relatively simple, but, as they say, the devil is in the details: there turned out to be many more secondary requirements, and meeting them was much more complicated. Meanwhile, it was on the basis of these requirements that the NIST reviewers conducted the selection of contestants. Here are the criteria that candidates for victory had to meet:
- the ability to withstand any cryptanalytic attacks known at the time of the competition, including side-channel attacks;
- the absence of weak and equivalent encryption keys (by equivalent keys, we mean keys that, although having significant differences from each other, lead to identical ciphertexts);
- the speed of encryption is stable and approximately the same across all current platforms (from 8 to 64 bits);
- optimering til multiprocessorsystemer, understøttelse af parallelisering af operationer;
- mindstekrav til mængden af RAM;
- ingen begrænsninger for brug i standard scenarier (som grundlag for opbygning af hash-funktioner, PRNG'er osv.);
- algoritmens struktur skal være begrundet og let at forstå.
Det sidste punkt kan synes underligt, men hvis man tænker over det, giver det mening, da en velfungerende algoritme er meget lettere at analysere. Desuden er det langt sværere at skjule en 'backdoor' i en godt struktureret algoritme, som udvikleren kunne bruge til at få ubegribelig adgang til krypterede data.
Indsendelsen af ansøgninger til konkurrencen om Advanced Encryption Standard varede halvandet år. I alt deltog 15 algoritmer:
- CAST-256, udviklet af det canadiske firma Entrust Technologies baseret på CAST-128, skabt af Carlisle Adams og Stafford Tavares;
- Crypton, udviklet af kryptologen Che Hong Lim fra det sydkoreanske firma Future Systems, som arbejder inden for cybersikkerhed;
- DEAL, hvis koncept oprindeligt blev foreslået af den danske matematiker Lars Knudsen, og senere videreudviklet af Richard Outerbridge, som også indsendte ansøgningen om deltagelse i konkurrencen;
- DFC, et samarbejdsprojekt mellem École Normale Supérieure i Paris, det nationale forskningscenter i Frankrig (CNRS) og telekommunikationsvirksomheden France Telecom;
- E2, udviklet under tilsyn af Japans største telekommunikationsselskab Nippon Telegraph and Telephone;
- FROG, et produkt af det costa-ricanske firma Tecnologia Apropriada Internacional;
- HPC, opfundet af den amerikanske kryptolog og matematiker Richard Schroeppel fra University of Arizona;
- LOKI97, skabt af de australske kryptografer Lawrence Brown og Jennifer Seberry;
- Magenta, udviklet af Michael Jakobson og Klaus Huber for det tyske telekommunikationsselskab Deutsche Telekom AG;
- MARS fra IBM, hvor Don Coppersmith, en af forfatterne til Lucifer, deltog i udviklingen;
- RC6, skrevet af Ron Rivest, Matt Robshaw og Ray Sidney specifikt til AES-konkurrencen;
- Rijndael, udviklet af Vincent Rijmen og Joan Daemen fra Katholieke Universiteit Leuven;
- SAFER+, udviklet af det californiske selskab Cylink i samarbejde med den nationale akademi for videnskaberne i Armenien;
- Serpent, skabt af Ross Anderson, Eli Biham og Lars Knudsen;
- Twofish, udviklet af en forskergruppe ledet af Bruce Schneier baseret på den kryptografiske algoritme Blowfish, som Bruce foreslog allerede i 1993.
Efter den første runde blev der identificeret 5 finalister, som omfattede Serpent, Twofish, MARS, RC6 og Rijndael. Juryens medlemmer fandt fejl næsten i hver af de nævnte algoritmer, undtagen én. Hvem blev vinderen? Lad os forlænge spændingen lidt, og først kigge på de primære fordele og ulemper ved hver af de nævnte løsninger.
MARS
I tilfælde af 'krigsguden' bemærkede eksperterne identiteten mellem krypterings- og dekrypteringsprocedurerne, men det var også her, at fordelene stoppede. IBM-algoritmen viste sig overraskende at være ressourcekrævende, hvilket gjorde den uegnet til brug i ressourcebegrænsede omgivelser. Der blev observeret problemer med parallelisering af beregninger. Til effektiv drift havde MARS brug for hardwareunderstøttelse af 32-bit multiplikation og rotation af variable antal bit, hvilket igen begrænsede antallet af understøttede platforme.
MARS viste sig også at være sårbar overfor tids- og energiforbrugsangreb, havde problemer med nøgleudvidelse 'on the fly', og dens overdrevne kompleksitet forstyrrede analysen af strukturen og skabte yderligere problemer i den praktiske implementering. Kort sagt, MARS stod som en ægte outsider blandt de øvrige finalister.
RC6
Algoritmen arvede nogle transformationer fra sin forgænger, RC5, som tidligere var blevet grundigt undersøgt, hvilket i kombination med en simpel og gennemskuelig struktur gjorde den helt gennemsigtig for eksperter og udelukkede tilstedeværelsen af 'bagdøre'. Desuden viste RC6 rekordhastigheder ved databehandling på 32-bit platforme, og krypterings- og dekrypteringsprocedurerne var fuldstændig identiske.
Men algoritmen havde de samme problemer som det førnævnte MARS: der var sårbarhed overfor angreb via sidekanaler, afhængighed af ydeevnen fra understøttelsen af 32-bit operationer samt problemer med parallelle beregninger, nøgleudvidelse og krævende hardwarekrav. Af denne grund kunne den ikke betragtes som en potentiel vinder.
Twofish
Twofish viste sig at være ret hurtig og godt optimeret til brug på lavt effektive enheder, og klarede nøgleredigering godt og foreslog flere implementeringsmuligheder, hvilket gjorde det muligt at tilpasse det nænsomt til specifikke opgaver. Samtidig viste 'to fisk' sig at være sårbare overfor angreb via sideløbende kanaler (især tids- og effektforbrug), havde ikke meget samarbejde med multiprocessorsystemer og var præget af overdreven kompleksitet, hvilket også påvirkede hastigheden af nøgleredigeringen.
Serpentin
Algoritmen havde en simpel og forståelig struktur, hvilket væsentligt forenklede dens revision, var ikke særlig krævende til hardware platformens ressourcer, havde støtte til nøgleredigering 'on-the-fly' og var relativt let at modificere, hvilket skelnede sig fordelagtigt fra sine konkurrenter. På trods af det var Serpentin i princippet den langsomste af finalisterne, og desuden var procedurerne for kryptering og dekryptering radikalt forskellige og krævede fundamentalt forskellige tilgange til implementeringen.
Rijndael
Rijndael viste sig at være ekstremt tæt på idealet: algoritmen tilfredsstillede fuldt ud NIST's krav, samtidig med at den ikke bare var konkurrencedygtig, men også overgik konkurrenterne med hensyn til samlede egenskaber. Der var kun to svagheder ved Rijndael: sårbarhed over for energiforbrugsangreb under nøgleredigeringen, hvilket er et ret specifikt scenarie, og visse problemer med nøgleredigering 'on-the-fly' (denne mekanisme fungerede uden begrænsninger kun hos to konkurrenter — Serpentin og Twofish). Desuden vurderede eksperterne, at Rijndael havde et lidt lavere niveau af kryptostyrke end Serpentin, Twofish og MARS, hvilket dog blev mere end opvejet af dens modstand mod de fleste typer angreb via sideløbne kanaler og det brede spektrum af implementeringsmuligheder.
Kategori
Serpentin
Twofish
MARS
RC6
Rijndael
Kryptostyrke
+
+
+
+
+
Reservoir af kryptostyrke
++
++
++
+
+
Krypteringshastighed ved softwareimplementering
—
±
±
+
+
Hastighed for nøgleredigering ved softwareimplementering
±
—
±
±
+
Smartkort med høj ressourcekapacitet
+
+
—
±
++
Smartkort med begrænset ressourcekapacitet
±
+
—
±
++
Hardwareimplementering (FPGA)
+
+
—
±
+
Hardwareimplementering (specialiseret chip)
+
±
—
—
+
Beskyttelse mod angreb baseret på udførelsestid og strømforbrug
+
±
—
—
+
Beskyttelse mod strømforbrugsangreb ved nøgleudvidelse
±
±
±
±
—
Beskyttelse mod strømforbrugsangreb i smartkortimplementeringer
±
+
—
±
+
Mulighed for at udvide nøglen "on the fly"
+
+
±
±
±
Tilgængelighed af implementeringsvarianter (uden tab af kompatibilitet)
+
+
±
±
+
Mulighed for parallelle beregninger
±
±
±
±
+
Rijndael overgik sine konkurrenter med en klar margin, så resultatet af den endelige afstemning var helt rimeligt: algoritmen vandt klart med 86 stemmer for og kun 10 imod. Serpent tog den ærefulde andenplads med 59 stemmer, mens Twofish blev placeret på tredjepladsen med støtte fra 31 jury medlemmer. Efter dem fulgte RC6, som fik 23 stemmer, mens MARS endte nederst med kun 13 stemmer for og 83 imod.
Den 2. oktober 2000 blev Rijndael erklæret vinder af AES-konkurrencen og fik traditionelt navnet Advanced Encryption Standard, som det er kendt under i dag. Standardiseringsprocessen tog omkring et år: Den 26. november 2001 blev AES tilføjet til listen over føderale informationsbehandlingsstandarder med indeks FIPS 197. Den nye algoritme blev højt værdsat af NSA, og fra juni 2003 anerkendte det amerikanske National Security Agency endda AES med 256-bit kryptering som tilstrækkeligt sikkert til at beskytte dokumenter i kategorien "tophemmeligt".
Eksterne WD My Book-harddiske med støtte for hardware AES-256-kryptering
Takket være den høje pålidelighed og ydeevne, har Advanced Encryption Standard hurtigt opnået global anerkendelse, hvilket gør den til en af de mest populære symmetrisk krypteringsalgoritmer i verden og indgår i mange kryptografiske biblioteker (OpenSSL, GnuTLS, Linux’s Crypto API osv.). I dag anvendes AES bredt på både virksomhedsniveau og forbrugeranvendelser, og dens understøttelse er implementeret i mange forskellige enheder. Især anvendes hardware AES-256-kryptering i eksterne harddiske fra Western Digital My Book-familien til at sikre beskyttelse af gemte data. Lad os tage et nærmere kig på disse enheder.
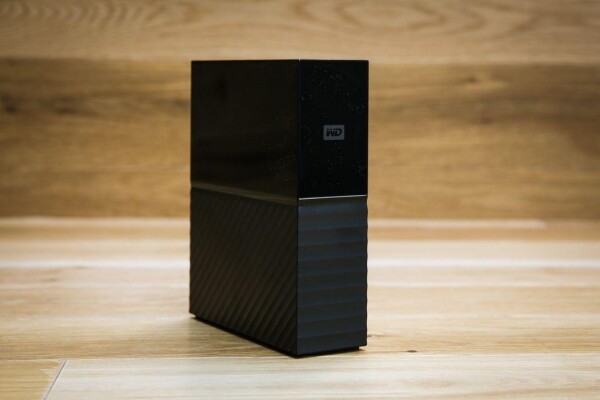
WD My Book-serien af stationære harddiske omfatter seks modeller med forskellige kapaciteter: 4, 6, 8, 10, 12 og 14 terabyte, hvilket giver mulighed for at vælge et device, der er optimalt tilpasset dine behov. Som standard anvender de eksterne HDD'er filsystemet exFAT, hvilket sikrer kompatibilitet med et bredt udvalg af operativsystemer, herunder Microsoft Windows 7, 8, 8.1 og 10, samt Apple macOS version 10.13 (High Sierra) og nyere. Brugere af Linux OS har mulighed for at montere harddisken ved hjælp af driveren exfat-nofuse.
Forbindelsen af My Book til computeren sker via den højhastigheds USB 3.0-interface, der er bagudkompatibel med USB 2.0. På den måde kan filer overføres med maksimal hastighed, da båndbredden af USB SuperSpeed er 5 Gbit/s (det svarer til 640 MB/s), hvilket er mere end tilstrækkeligt. Samtidig sikrer funktionen for bagudkompatibilitet understøttelse af næsten alle enheder, der er blevet udgivet inden for de sidste 10 år.
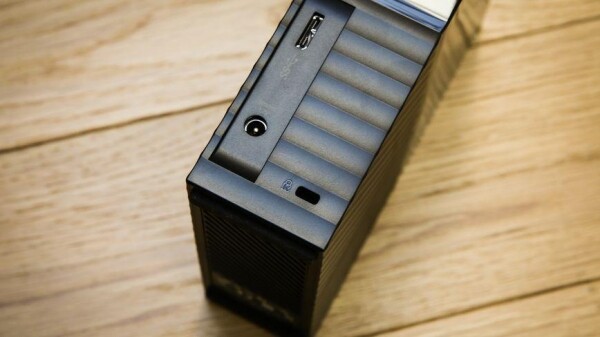
Selvom My Book ikke kræver installation af ekstra software takket være Plug and Play-teknologi, som automatisk registrerer og konfigurerer perifere enheder, anbefaler vi alligevel at benytte den proprietære softwarepakke WD Discovery, som medfølger hver enhed.
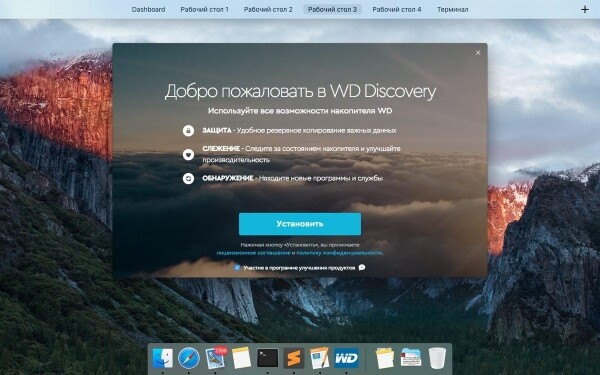
Sættet inkluderer følgende applikationer:
WD Drive Utilities
Programmet giver mulighed for at få aktuel information om harddiskens tilstand baseret på S.M.A.R.T.-data og kontrollere harddisken for fejlsektorer. Derudover kan du ved hjælp af Drive Utilities hurtigt slette alle gemte data på din My Book: filerne vil blive slettet og fuldstændig overskrevet flere gange, så de ikke kan gendannes efter proceduren.
WD Backup
Ved at bruge dette værktøj kan du indstille backup i henhold til en fast tidsplan. Det skal nævnes, at WD Backup understøtter synkronisering med Google Drive og Dropbox, hvilket gør det muligt at vælge enhver kombination af "kilde-mål" ved oprettelse af en backup. På denne måde kan du indstille automatisk overførsel af data fra My Book til skyen eller importere de nødvendige filer og mapper fra de nævnte tjenester, både til en ekstern harddisk og til en lokal computer. Derudover er der mulighed for synkronisering med en konto på sociale medier som Facebook, hvilket gør det muligt automatisk at oprette backup af billeder og videoer fra din profil.
WD Security
Netop med dette værktøj kan du begrænse adgangen til lagringsenheden med en adgangskode og administrere datakryptering. Alt hvad du skal gøre, er at angive en adgangskode (dens maksimale længde kan være op til 25 tegn), hvorefter al information på disken vil blive krypteret, og kun den, der kender adgangskoden, kan få adgang til de gemte filer. For mere bekvemmelighed giver WD Security dig mulighed for at oprette en liste over betroede enheder, hvortil My Book automatisk vil blive låst op ved tilslutning.
Det skal understreges, at WD Security blot tilbyder et praktisk visuelt interface til at administrere kryptografisk beskyttelse, mens datakrypteringen udføres af den eksterne lagringsenhed på hardware niveau. Denne tilgang giver en række vigtige fordele, nemlig:
- det er hardwarens tilfældige talgenerator, der er ansvarlig for at oprette krypteringsnøgler, ikke en tilfældig nummergenerator, hvilket hjælper med at opnå en høj grad af entropi og øge deres kryptografiske modstandsdygtighed;
- under krypterings- og dekrypteringsprocessen bliver de kryptografiske nøgler ikke indlæst i computerens RAM, ligesom der ikke oprettes midlertidige kopier af de behandlede filer i skjulte mapper på systemdisken, hvilket hjælper med at minimere risikoen for, at de bliver opsnappet;
- behandlingens hastighed har ingen indflydelse på klientenhedens ydeevne;
- efter aktivering af beskyttelsen vil krypteringen af filer ske automatisk, "i realtid", uden at brugeren skal foretage sig yderligere handlinger.
Alt det ovenstående sikrer datasikkerhed og gør det næsten umuligt at stjæle fortrolige oplysninger. Med de ekstra muligheder, som lagerenheden tilbyder, gør det My Book til et af de bedst beskyttede lagringssystemer på det russiske marked.
Kilde: habr.com
