

En gruppe forskere fra Ruhr-Universität Bochum (Tyskland) har præsenteret en angrebsteknik (), der gør det muligt at opfange krypterede stemmesamtaler i 4G/LTE mobilnet, som bruger VoLTE-teknologi til at transmittere stemmetrafik ().
.
For at beskytte telefonopkald mod aflytning i VoLTE anvendes der kryptering baseret på . Specifikationen foreskriver at generere en unik nøglestrøm for hver session, men som forskerne har afsløret, overholder 12 ud af 15 testede basestationer ikke denne betingelse og genbruger den samme nøglestrøm til to på hinanden følgende opkald over én radiokanaal eller bruger forudsigelige metoder til at generere en ny sekvens.
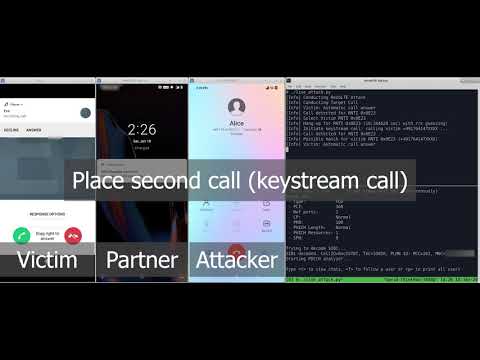
Genbrug af nøglestrømmen gør det muligt for en angriber at dekryptere den optagne krypterede trafik fra samtalen. For at udføre dekrypteringen af indholdet af stemmeopkaldet opfanger angriberen først og gemmer den krypterede radiotrafik mellem offeret og den sårbare basestation. Efter opkaldet ringer angriberen tilbage til offeret og forsøger at fortsætte samtalen så længe som muligt, uden at offeret kan lægge røret på. Under denne samtale bliver den krypterede radiotrafik optaget, ligesom det ukrypterede originale lydsignal også gemmes.
For at dekryptere offerets første opkald kan angriberen på baggrund af den krypterede trafik optaget ved det andet opkald og de originale stemmedata, der er optaget på angriberens telefon, beregne værdien af nøglestrømmen, som bestemmes ved hjælp af en XOR-operation mellem de åbne og krypterede data. Da nøglestrømmen genbruges, kan angriberen ved at anvende den beregnede nøglestrøm fra det andet opkald på de krypterede data fra det første opkald få adgang til dets oprindelige indhold. Jo længere den anden samtale mellem angriberen og offeret varer, jo mere information kan der dekrypteres fra det første opkald. For eksempel, hvis angriberen formår at forlænge samtalen til 5 minutter, vil han også kunne dekryptere 5 minutter.
For at opfange krypteret trafik i LTE-netværk anvendte forskerne en signalanalysator , og til at få den originale stemmestrøm under angrebets opkald blev der anvendt Android-smartphones styret via ADB og . Udgifterne til det nødvendige udstyr for at udføre angrebet vurderes til 7000 dollars.
Producenterne af basestationer blev underrettet om problemet i december sidste år, og de fleste har allerede offentliggjort opdateringer for at afhjælpe sårbarheden. Ikke desto mindre kan nogle operatører have ignoreret opdateringerne. For at kontrollere sårbarhed i LTE- og 5G-netværk en speciel mobilapplikation til Android 9-platformen (root-adgang og en smartphone med Qualcomm-chips såsom Xiaomi Mi A3, One Plus 6T og Xiaomi Mix 3 5G er påkrævet). Udover at bestemme tilstedeværelsen af sårbarheden kan appen også anvendes til trafikaflytning og visning af systemmeddelelser. Den opfangede trafik gemmes i PCAP-format og kan sendes til en brugerdefineret HTTP-server til efterfølgende analyse med standardværktøjer.
Kilde: opennet.ru
