

Vi hos Google tror, at cloud computing i fremtiden i stigende grad vil bevæge sig mod private, krypterede tjenester, der sikrer brugerne fuld tillid til kontrollen over deres databeskyttelse.
Google Cloud krypterer allerede de overførte og lagrede kundedata, men for at behandle dem skal de stadig være dekrypteret. Fortrolig computing — en banebrydende teknologi, der bruges til at kryptere data under behandling. Miljøer baseret på fortrolig computing muliggør opbevaring af krypterede data i RAM og andre steder uden for processoren (CPU).
Fortrolige VM'er er i øjeblikket i beta-test, og de er det første produkt i rækken af Google Cloud Confidential Computing. Vi anvender allerede forskellige metoder til isolering og sandboxing i vores cloud-infrastruktur for at sikre sikkerheden i den flerbrugerarkitektur. Fortrolige VM'er hæver sikkerheden til et nyt niveau ved at tilbyde kryptering af RAM for yderligere isolering af deres arbejdsbelastninger i cloud, hvilket hjælper vores kunder med at beskytte følsomme data. Vi tror, at dette vil være særligt interessant for dem, der arbejder i regulerede brancher (måske relateret til GDPR og lignende emner, oversætterens bemærkning).
Åbner nye muligheder
Med Asylo, en open source-platform for fortrolig computing, har vi fokuseret på at sikre enkelheden i implementeringen og brugen af miljøet til fortrolig computing, hvilket tilbyder høj ydeevne og anvendelighed til enhver arbejdsbelastning, du vælger at køre i cloud. Vi mener, at du ikke skal gå på kompromis med brugervenlighed, fleksibilitet, ydeevne og sikkerhed.
Med overgangen af Fortrolige VM'er til beta-stadiet er vi blevet den første store cloud-udbyder, der tilbyder et sådant niveau af sikkerhed og isolation — og vi leverer en enkel og brugervenlig mulighed for både nye applikationer og 'porteringer' (muligvis applikationer, der kan køre i cloud uden betydelige ændringer, oversætterens bemærkning). Vi sikrer:
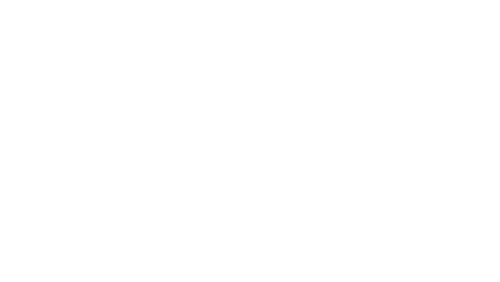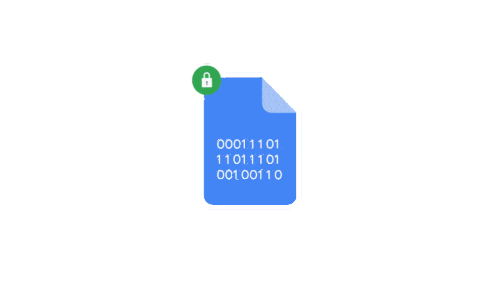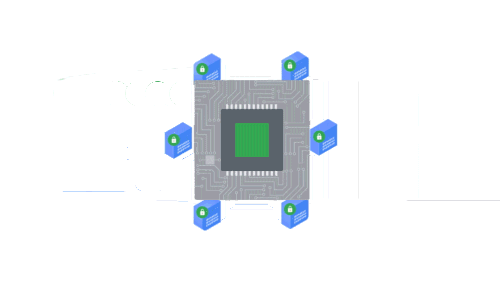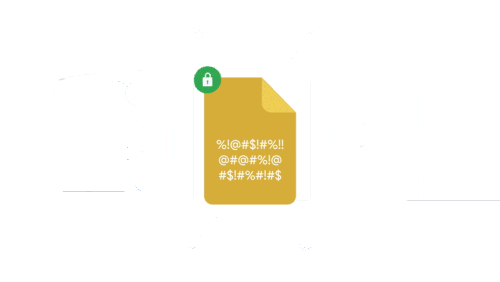
Uovertruffen fortrolighed: kunder kan beskytte hemmeligheden bag deres følsomme data i skyen, selv under behandling. Confidential VMs bruger Secure Encrypted Virtualization (SEV) funktionalitet fra anden generation af AMD EPYC-processorer. Dine data forbliver krypterede under brug, indeksering, anmodning og træning. Krypteringsnøglerne genereres i hardwaren særskilt for hver virtuel maskine og forlader aldrig udstyret.
Forbedrede innovationer: confidential computing kan åbne op for behandlingsscenarier, der tidligere var umulige. Virksomheder kan nu dele sæt af hemmelige data og samarbejde om forskning i skyen, samtidig med at de bevarer fortroligheden.
Fortrolighed for 'portede' arbejdsbelastninger: vores mål er at forenkle confidential computing. Overgangen til Confidential VMs er problemfri – alle arbejdsbelastninger i GCP, der kører på virtuelle maskiner, kan skifte til Confidential VMs. Det er simpelt – det kræver blot et enkelt 'flueben'.
Beskyttelse mod avancerede trusler: confidential computing er baseret på beskyttelsen af Shielded VMs mod rootkits og bootkits, hvilket hjælper med at garantere integriteten af det operativsystem, der er valgt til at køre i Confidential VM.
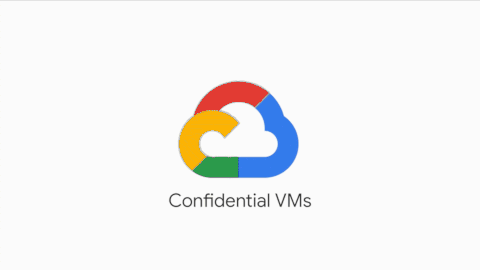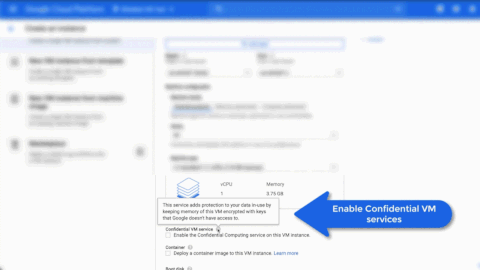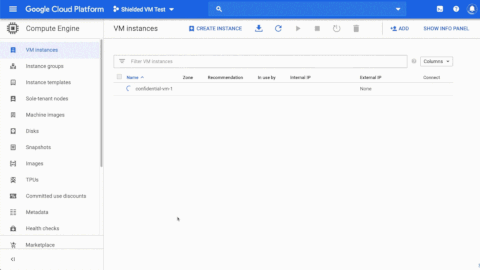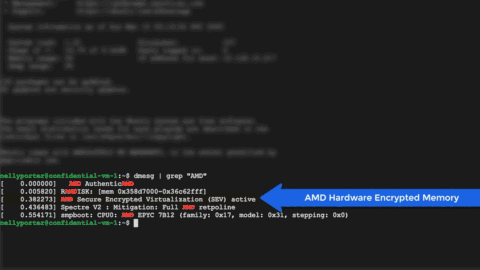
Grundprincippet bag Confidential VMs
Confidential VMs kører på N2D virtuelle maskiner, der er bygget på anden generation af AMD EPYC-processorer. Takket være AMD SEV-funktionalitet leveres høj ydeevne til de fleste krævende beregningopgaver, samtidig med at RAM'en i den virtuelle maskine forbliver krypteret med en særskilt nøgle, der genereres og styres af EPYC-processoren. Nøglerne genereres af AMD Secure Processor, når den virtuelle maskine oprettes, og forbliver udelukkende i den, hvilket gør dem utilgængelige både for Google og for andre virtuelle maskiner, der kører på den samme node.
Udover det indbyggede hardwarekryptering af RAM'en bygger vi Confidential VMs ovenpå Shielded VMs for at sikre modstandsdygtighed mod angreb på operativsystemets billede, kontrol af firmware, kernelbinaries og drivere. De billeder, som Google tilbyder, inkluderer Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) og RHEL 8.2. Vi arbejder på CentOS, Debian og andre for at tilbyde yderligere operativsystemer.
Vi arbejder også tæt sammen med AMD Cloud Solution ingeniørteamet for at sikre, at krypteringen af den virtuelle maskines hukommelse ikke påvirker ydeevnen. Vi har tilføjet understøttelse af nye OSS-drivere (nvme og gvnic) til behandling af forespørgsler til lagersystemet og netværkstrafik med højere båndbredde end de gamle protokoller. Dette har sikret, at ydeevnen for Confidential VMs nærmer sig den for almindelige virtuelle maskiner.
Med Secure Encrypted Virtualization, der er indbygget i den anden generation af AMD EPYC-processorer, leveres en innovativ hardware-sikkerhedsfunktion, som beskytter data i et virtualiseret miljø. For at understøtte de nye GCE Confidential VMs N2D har vi arbejdet sammen med Google for at hjælpe kunderne med at beskytte deres data og sikre ydeevnen af deres arbejdsbelastninger. Vi er meget glade for at se, at Confidential VMs viser et lignende højt ydningsniveau for forskellige belastninger som de typiske N2D virtuelle maskiner.
Raghu Nambiar, vicepræsident, Data Center Ecosystem, AMD
En gamechanger teknologi
Confidential computing kan hjælpe med at ændre måden, virksomheder behandler data i skyen, samtidig med at fortroligheden og sikkerheden opretholdes. Derudover kan virksomheder arbejde sammen uden at kompromittere fortroligheden af datasæt. Sådan et samarbejde kan føre til udviklingen af endnu mere transformerende teknologier og idéer, forestil dig f.eks. muligheden for hurtigt at udvikle vacciner og behandlinger for sygdomme som følge af et sådant sikkert samarbejde.
Vi kan ikke vente med at se de muligheder, som denne teknologi åbner for din virksomhed. Se , for at lære mere.
P.S. Ikke for første gang og forhåbentlig ikke sidste gang præsenterer Google en teknologi, der ændrer verden. Som det var tilfældet med Kubernetes for nylig. Vi gør vores bedste for at støtte og sprede Googles teknologier - vi træner IT-specialister i Rusland. Vores virksomhed er en af de 3 Kubernetes Certified Service Provider og den eneste Kubernetes Training Partner i Rusland. Derfor afholder vi intensive kurser i Kubernetes hver forår og efterår. De kommende kurser finder sted den 28.-30. september og 14.-16. oktober .
Kilde: habr.com
