

Uanset hvad virksomheden beskæftiger sig med, skal sikkerhed være en uadskillelig del af dens sikkerhedsplan. Navnesystemtjenester, der konverterer navne på netværksnoder til IP-adresser, bruges bogstaveligt af alle applikationer og tjenester på nettet.
Hvis en angriber får kontrol over en organisations DNS, vil de uden problemer kunne:
- overtage styringen af ressourcer, der er offentligt tilgængelige
- omdirigere indgående e-mails, samt webanmodninger og autentificeringsforsøg
- oprette og bekræfte SSL/TLS-certifikater
Denne vejledning ser på sikkerheden i DNS fra to perspektiver:
- At udføre konstant overvågning og kontrol af DNS
- Hvordan nye DNS-protokoller som DNSSEC, DoH og DoT kan bidrage til at beskytte integriteten og fortroligheden af de overførte DNS-forespørgsler
Hvad er DNS-sikkerhed?
Begrebet DNS-sikkerhed omfatter to vigtige komponenter:
- Sikring af den samlede integritet og tilgængelighed af DNS-tjenester, der konverterer netværksnoders navne til IP-adresser
- Overvågning af DNS-aktivitet for at identificere potentielle sikkerhedsproblemer i dit netværk
Hvorfor er DNS sårbar over for angreb?
DNS-teknologien blev skabt i internettets spæde begyndelse, længe før nogen overhovedet begyndte at tænke på netværkssikkerhed. DNS fungerer uden autentifikation og kryptering og behandler anmodninger fra enhver bruger blindt.
Derfor er der mange måder at narre brugeren på og forfalske information om, hvor konverteringen af navne til IP-adresser i virkeligheden finder sted.
DNS-sikkerhed: spørgsmål og komponenter
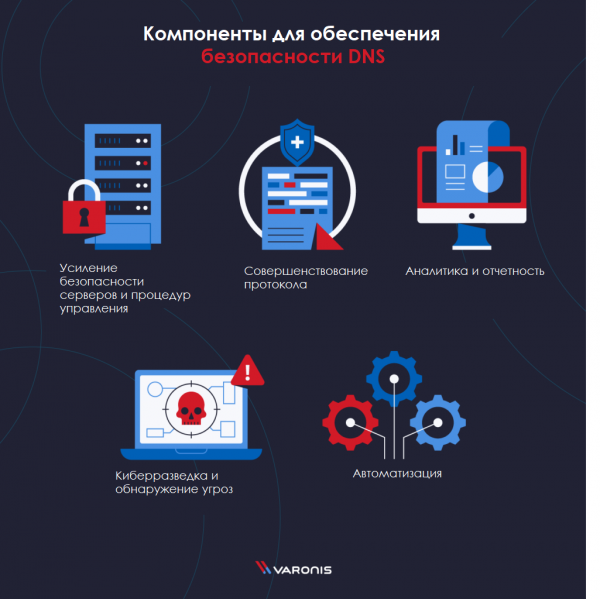
DNS-sikkerhed består af flere grundlæggende komponenter, som hver især skal tages i betragtning for at sikre en omfattende beskyttelse:
- Forstærkning af servere og styringsprocedurer: øge sikkerheden på servere og oprette en standardisering for implementering
- Forbedring af protokollen: implementere DNSSEC, DoT eller DoH
- Analyse og rapportering: tilføje en DNS-hændelseslog til din SIEM-system for at give ekstra kontekst ved indsigelser
- Cyber-efterretning og trusselopdagelse: tilmelde dig et aktivt informationskanal for trusselanalytik
- Automatisering: Opret så mange scenarier som muligt for at automatisere processer
De ovennævnte højniveau komponenter er kun toppen af isbjerget for DNS-sikkerhed. I det følgende afsnit vil vi se nærmere på mere specifikke anvendelser og bedste praksis, som du skal kende til.
DNS-angreb
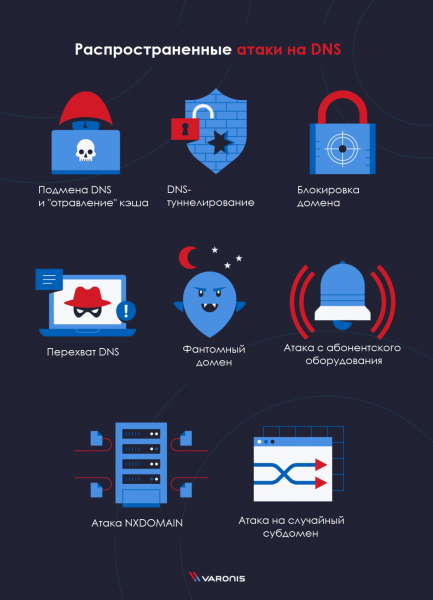
- : Udnyttelse af sårbarheden i systemet for at styre DNS-cachen med det formål at omdirigere brugere til et andet sted
- : Bruges primært til at omgå beskyttelse mod eksterne forbindelser
- DNS-aflytning: Omdirigering af almindelig DNS-trafik til en anden mål-DNS-server ved at ændre domæneregistratoren
- NXDOMAIN-angreb: Udførelse af DDoS-angreb på en autoritativ DNS-server ved at sende ugyldige domæneforespørgsler for at få et tvungent svar
- Spøgelsesdomæne: Tvinger DNS-opsætningen (DNS resolver) til at vente på svar fra ikke-eksisterende domæner, hvilket fører til nedsat ydeevne
- Angreb på tilfældige subdomæner: Hacket værter og botnets udfører DDoS-angreb på et aktivt domæne, men fokuserer angrebet på falske subdomæner for at tvinge DNS-serveren til at udføre opslag og overtage kontrol med tjenesten
- Domæneblokering: Består af at sende mange spam-svar for at blokere ressourcerne på DNS-serveren
- Botnet-angreb fra abonnentudstyr: En samling af computere, modemmer, routere og andre enheder, der koncentrerer compute-ressourcerne på en bestemt hjemmeside og overbelaster den med anmodninger om trafik
Angreb ved brug af DNS
Angreb, der på en eller anden måde udnytter DNS til at angribe andre systemer (dvs. ændring af DNS-poster er ikke det endelige mål):
- Fast-Flux
- Enkelt Flux-netværk
- Dobbelte Flux-netværk
DNS-angreb
Angreb, hvor en DNS-server returnerer den IP-adresse, som angriberen ønsker:
- DNS-forgiftning eller 'cacheforgiftning'
- DNS-aflytning
Hvad er DNSSEC?
DNSSEC - sikkerhedsmoduler for domænenavne - bruges til at verificere DNS-poster uden at skulle vide den generelle information for hver specifik DNS-forespørgsel.
DNSSEC bruger digitale signaturnøgler (PKI) til at bekræfte, at resultaterne af domænenavnsforespørgslen stammer fra en acceptabel kilde.
Implementering af DNSSEC er ikke kun en bedste praksis i branchen, men hjælper også effektivt med at undgå de fleste angreb på DNS.
Hvordan DNSSEC fungerer
DNSSEC fungerer på lignende måde som TLS/HTTPS, idet det bruger par af offentlige og private nøgler til at digitalt underskrive DNS-poster. En overordnet oversigt over processen:
- DNS-poster underskrives med et par af private og offentlige nøgler
- Svarene på DNSSEC-forespørgsler indeholder den anmodede post samt en underskrift og en offentlig nøgle
- Dernæst bruges til at verificere ægtheden af posten og underskriften
Sikkerhed i DNS og DNSSEC
DNSSEC er et værktøj til at verificere integriteten af DNS-forespørgsler. Det påvirker ikke fortroligheden af DNS. Med andre ord kan DNSSEC give dig sikkerhed for, at svaret på din DNS-forespørgsel ikke er falsk, men enhver angriber kan se disse resultater, som de blev sendt til dig.
DoT - DNS over TLS
Transport Layer Security (TLS) er en kryptografisk protokol designet til at beskytte overførslen af oplysninger via et netværksforbindelse. Når der er etableret en sikker TLS-forbindelse mellem klienten og serveren, bliver de overførte data krypteret, og ingen mellemled kan se dem.
bruges oftest som en del af HTTPS (SSL) i din webbrowser, da forespørgsler sendes til sikre HTTP-servere.
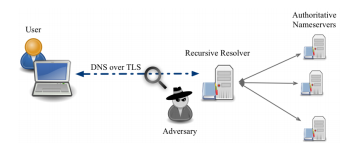
DNS over TLS (DoT) bruger TLS-protokollen til at kryptere UDP-trafik fra almindelige DNS-forespørgsler.
Kryptering af disse forespørgsler i klartekst hjælper med at beskytte brugere eller applikationer, der foretager forespørgsler, mod flere angreb.
- MitM, eller 'manden i midten': uden kryptering kan et mellemled-system mellem klienten og den autoritative DNS-server potentielt sende falske eller skadelige oplysninger tilbage til klienten som svar på en forespørgsel
- Spionage og overvågning: uden kryptering er det let for mellemledssystemer at se, hvilke websteder en bestemt bruger eller applikation tilgår. Selvom det ikke er muligt at vide, hvilken specifik side der besøges på et websted udelukkende fra DNS, er det tilstrækkeligt at have kendskab til de anmodede domæner for at danne et profil af systemet eller en individuel person.
Kilde:
DoH - DNS over HTTPS
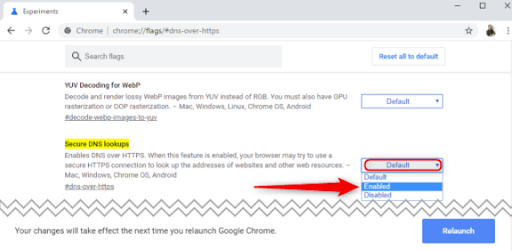
DNS over HTTPS (DNS over HTTPS, DoH) er en eksperimentel protokol, der fremmes af både Mozilla og Google. Dens mål ligner protokollen DoT – at forbedre brugernes privatliv på internettet ved at kryptere DNS-forespørgsler og -svar.
Standard DNS-forespørgsler sendes via UDP. Forespørgsler og svar kan spores ved hjælp af værktøjer som . DoT krypterer disse forespørgsler, men de identificeres stadig som ret tydelig UDP-trafik på nettet.
DoH anvender en anden tilgang og sender krypterede forespørgsler om konvertering af netværksnavne gennem HTTPS-forbindelser, som ser ud som enhver anden webforespørgsel på nettet.
Denne forskel har meget vigtige konsekvenser for både systemadministratorer og fremtidens navnekonvertering.
- DNS-filtrering er en almindelig metode til at filtrere webtrafik for at beskytte brugere mod phishingangreb, websider der distribuerer malware, eller anden potentielt farlig internetaktivitet i et virksomhedsnetværk. DoH-protokollen omgår disse filtre og udsætter potentielt brugere og netværk for højere risiko.
- I den nuværende model for navnekonvertering modtager hver enhed i netværket på en eller anden måde DNS-forespørgsler fra det samme sted (fra den angivne DNS-server). DoH, og især dens implementering fra Firefox, viser, at dette kan ændre sig i fremtiden. Hver applikation på computeren kan hente data fra forskellige DNS-kilder, hvilket betydeligt komplicerer fejlfinding, sikring og risikomodellægning.
Kilde:
Hvad er forskellen mellem DNS over TLS og DNS over HTTPS?
Lad os begynde med DNS over TLS (DoT). Her er fokus på, at den oprindelige DNS-protokol ikke ændres, men blot sendes sikkert over en beskyttet kanal. DoH placerer derimod DNS i HTTP-format, før forespørgslerne udføres.
DNS-overvågningsalarmer
Muligheden for effektivt at overvåge DNS-trafik i dit netværk for mistænkelige anomalier er afgørende for tidlig opdagelse af indbrud. Brug af et værktøj som Varonis Edge giver dig mulighed for at holde dig opdateret med alle vigtige målepunkter og oprette profiler for hver konto i dit netværk. Du kan konfigurere genereringen af advarsler baseret på kombinationer af handlinger, der finder sted over en bestemt tidsperiode.
Overvågning af ændringer i DNS, placeringer af konti, samt fakta omkring første brug og adgang til fortrolige data og aktivitet i ikke-arbejdstid — dette er blot nogle få målepunkter, der kan matches for at danne et mere omfattende billede af opdagelsen.
Kilde: habr.com
