

1. Introduktion
Alle virksomheder, selv de mindste, har behov for at gennemføre autentificering, autorisation og brugerkontrol (AAA-protokoller). I de indledende faser kan AAA nemt implementeres med protokoller som RADIUS, TACACS+ og DIAMETER. Men med en stigning i antallet af brugere og virksomheder vokser også opgavesættet: maksimal synlighed af værter og BYOD-enheder, multifaktorautentificering, oprettelse af flerlags adgangspolitikker og meget mere.
Til sådanne opgaver er NAC (Network Access Control) løsninger excelente — netværksadgangskontrol. I en serie artikler, der er dedikeret til (Identity Services Engine) — NAC-løsningen til at levere adgangskontrol til brugere i det interne netværk under hensyntagen til konteksten, vil vi grundigt gennemgå arkitekturen, initialization, konfiguration og licensiering af løsningen.
Lad mig kort minde om, at Cisco ISE muliggør:
Hurtigt og nemt at oprette gæsteadgang i et dedikeret WLAN;
At opdage BYOD-enheder (for eksempel medarbejderes hjemme-pc'er, som de har taget med på arbejde);
At centralisere og anvende sikkerhedspolitikker på domæne- og ikke-domænebrugere ved hjælp af sikkerhedsgruppen etiketter SGT (teknologi );
At kontrollere computere for installation af bestemte programmer og overholdelse af standarder (posturing);
At klassificere og profilere endepunkts- og netværksenheder;
At give synlighed af endepunktenheder;
At levere login/logoff hændelseslogs for brugere, deres identiteter på NGFW for at danne brugerbaserede politikker;
At integrere nativt med Cisco StealthWatch og sætte mistænkelige værter, der deltager i sikkerhedshændelser, i karantæne ();
Og andre standardfunktioner for AAA-servere.
Mine kolleger i branchen har allerede skrevet om Cisco ISE, så jeg anbefaler i fremtiden at læse: ,.
2. Arkitektur
I arkitekturen til Identity Services Engine findes der 4 enheder (noder): policy administration node (Policy Administration Node), policy service node (Policy Service Node), overvågningsnode (Monitoring Node) og PxGrid node (PxGrid Node). Cisco ISE kan implementeres som en standalone eller distribueret installation. I standalone versionen er alle enheder placeret på én virtuel maskine eller fysisk server (Secure Network Servers - SNS), mens i distribueret konfiguration er noderne fordelt over forskellige enheder.
Policy Administration Node (PAN) - en nødvendig node, der muliggør udførelse af alle administrative operationer på Cisco ISE. Den håndterer alle systemkonfigurationer relateret til AAA. I en distribueret konfiguration (noderne kan installeres som separate virtuelle maskiner) kan der maksimalt være to PAN for fejltolerance - aktiv/standby-tilstand.
Policy Service Node (PSN) - en nødvendig node, der sikrer netværksadgang, tilstand, gæsteadgang, tjenesteydelser til kunder og profilering. PSN vurderer og anvender politikkerne. Normalt installeres PSN flere steder, især i distribuerede konfigurationer, for at sikre mere redundans og distribueret drift. Selvfølgelig forsøger disse noder at blive placeret i forskellige segmenter for ikke at miste muligheden for autentificeret og autoriseret adgang selv et sekund.
Monitoring Node (MnT) - en nødvendig node, der opbevarer hændelseslogs, logger fra andre noder og politikker i nettet. MnT-noden leverer avancerede værktøjer til overvågning og fejlfinding, samler og sammenligner forskellige data og giver informative rapporter. Cisco ISE tillader maksimalt to MnT-noder, dermed skaber den fejltolerance - aktiv/standby-tilstand. Dog samler begge noder, både aktiv og passiv, logger.
PxGrid Node (PXG) - en node, der anvender PxGrid-protokollen og muliggør kommunikation mellem andre enheder, der understøtter PxGrid.
— en protokol, der muliggør integration af IT- og sikkerhedsinfrastrukturer fra forskellige leverandører: overvågningssystemer, intrusionsopdagelses- og beskyttelsessystemer, sikkerhedspolitikstyringsplatforme og mange andre løsninger. Cisco PxGrid gør det muligt at udveksle kontekst i ensrettet eller tovejs retning med mange platforme uden behov for at bruge API'er, hvilket gør det muligt at anvende teknologien. (SGT-tags), ændre og anvende ANC (Adaptiv Netværkskontrol) politik, samt udføre profilering — identificering af enhedsmodel, OS, placering og andre.
I konfigurationen med høj tilgængelighed replikerer PxGrid-noder information mellem noderne via PAN. Hvis PAN deaktiveres, stopper PxGrid-noden med at autentificere, autorisere og føre regnskab for brugerne.
Nedenfor er der en skematisk fremstilling af forskellige enheder i Cisco ISE i et virksomhedsnetsværk.
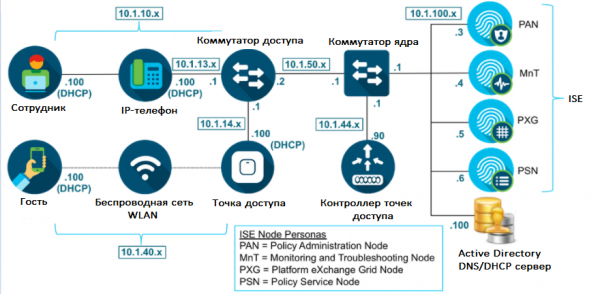 Figur 1. Arkitektur for Cisco ISE
3. Krav
Cisco ISE kan implementeres, ligesom de fleste moderne løsninger, virtuelt eller fysisk som en selvstændig server.
Fysiske enheder med installeret Cisco ISE-software kaldes SNS (Secure Network Server). De findes i tre modeller: SNS-3615, SNS-3655 og SNS-3695 til små, mellemstore og store virksomheder. Tabel 1 indeholder oplysninger fra SNS.
Tabel 1. Sammenligningstabel for SNS til forskellige skalaer
Parameter
SNS 3615 (Lille)
SNS 3655 (Mellem)
SNS 3695 (Stor)
Antal understøttede slutbrugerenheder i Standalone installation
10000
25000
50000
Antal understøttede slutbrugerenheder for hver PSN
10000
25000
100000
CPU (Intel Xeon 2,10 GHz)
8 kerner
12 kerner
12 kerner
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
Hardware RAID
Nej
RAID 10, med RAID-controller
RAID 10, med RAID-controller
Netværksinterfacer
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
Angående virtuelle implementeringer understøttes hypervisorer som VMware ESXi (mindst anbefales VMware version 11 til ESXi 6.0), Microsoft Hyper-V og Linux KVM (RHEL 7.0). Ressourcerne skal være omtrent de samme som i tabellen ovenfor, eller mere. Dog er de minimale krav til en virtuel maskine for små virksomheder: 2 CPU'er med en hastighed på 2,0 GHz og derover, 16 GB RAM og 200 GB HDD.
For at få præcise oplysninger om implementeringen af Cisco ISE, kontakt eller , .
4. Installation
Som de fleste andre produkter fra Cisco, kan ISE testes på flere måder:
– cloud service of pre-installed lab templates (Cisco account required);
– request with specific software from Cisco (method for partners). You create a case with the following typical description: Product type [ISE], ISE Software [ise-2.7.0.356.SPA.x8664], ISE Patch [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— contact any authorized partner to conduct a free pilot project.
1) After creating a virtual machine, if you requested the ISO file instead of the OVA template, a window will prompt you to select the installation. For this, instead of a username and password, you should type "setup«!
Bemærk: if you deployed ISE from the OVA template, the login details are admin / MyIseYPass2 (this and much more is indicated in the official ).
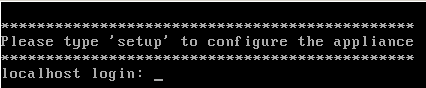 Figure 2. Installing Cisco ISE
2) You then need to fill in the necessary fields such as IP address, DNS, NTP, and others.
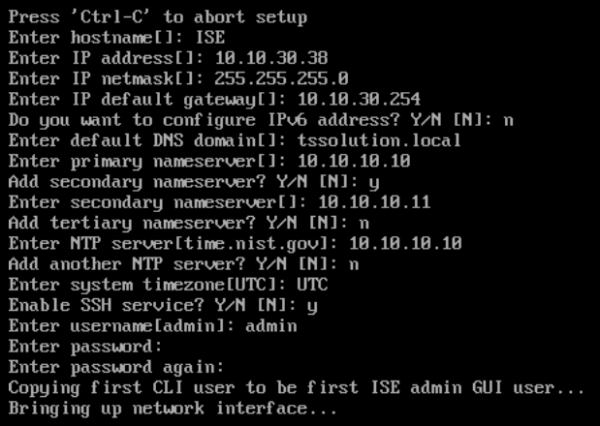 Figure 3. Initializing Cisco ISE
3) After the device reboots, you will be able to connect via the web interface at the previously set IP address.
 Figure 4. Cisco ISE Web Interface
4) In the tab Administration > System > Deployment you can select which nodes (entities) are included on a given device. The PxGrid node is enabled here as well.
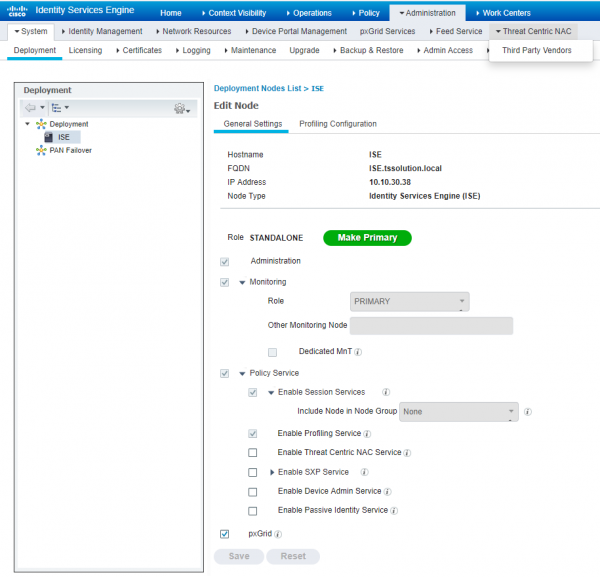 Figure 5. Cisco ISE Entities Management
5) Next, in the tab Administration > System > Admin Access > Authentication I recommend setting up password policy, authentication method (certificate or password), account expiration timeframe, and other settings.
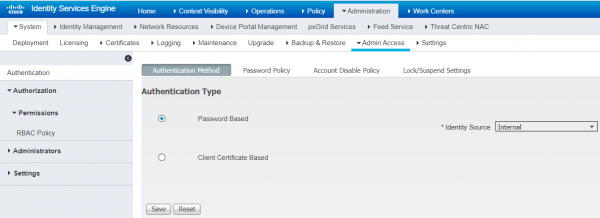 Figure 6. Authentication Type Configuration
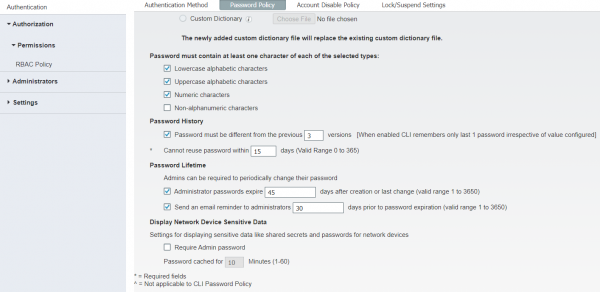 Figure 7. Password Policy Settings
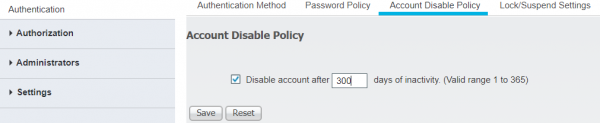 Figure 8. Account Lockout Settings
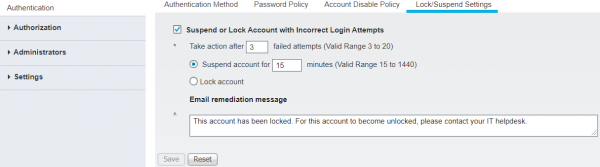 Figure 9. Account Lockout Configuration
6) In the tab Administration > System > Admin Access > Administrators > Admin Users > Add you can create a new administrator.
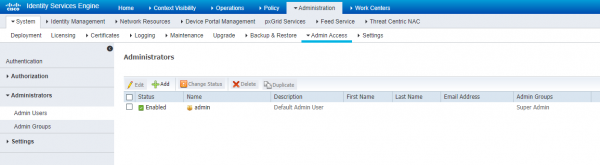 Figure 10. Creating a Local Administrator in Cisco ISE
7) The new administrator can be made part of a new group or existing pre-configured groups. Managing administrative groups is done in this same panel under the tab Admin Groups. Table 2 summarizes information about ISE administrators, their rights, and roles.
Table 2. Cisco ISE Administrator Groups, Access Levels, Permissions, and Restrictions
Administrator Group Name
Permissions
Begrænsninger
Customization Admin
Setting up guest, sponsor portals, administration, and customization
Inability to change policies, view reports
Helpdesk Admin
Muligheden for at se hoved dashboardet, alle rapporter, alarmer og fejlfinde strømme
Man kan ikke ændre, oprette eller slette rapporter, alarmer og autentifikationslogger
Identity Admin
Håndtering af brugere, privilegier og roller, mulighed for at se logs, rapporter og alarmer
Man kan ikke ændre politikker, udføre opgaver på OS-niveau
MnT Admin
Fuld overvågning, rapporter, alarmer, logs og administration af dem
Muligheden for at ændre politikker er ikke tilgængelig
Network Device Admin
Ret til at oprette og ændre ISE-objekter, se logs, rapporter, hoveddashboardet
Man kan ikke ændre politikker, udføre opgaver på OS-niveau
Policy Admin
Fuld kontrol over alle politikker, ændring af profiler, indstillinger, se rapporter
Muligheden for at udføre indstillinger med legitimationsoplysninger, ISE-objekter er ikke tilgængelig
RBAC Admin
Alle indstillinger under fanen Operations, konfiguration af ANC-politik, håndtering af rapportering
Man kan ikke ændre andre politikker end ANC, udføre opgaver på OS-niveau
Super Admin
Ret til alle indstillinger, rapportering og administration, kan slette og ændre administratorlegitimationsoplysninger
Kan ikke ændre eller slette en anden profil fra gruppen Super Admin
System Admin
Alle indstillinger under fanen Operations, administration af systemindstillinger, ANC-politik, se rapportering
Man kan ikke ændre andre politikker end ANC, udføre opgaver på OS-niveau
External RESTful Services (ERS) Admin
Fuld adgang til REST API Cisco ISE
Kun til autentifikation, administration af lokale brugere, værter og sikkerhedsgrupper (SG)
External RESTful Services (ERS) Operator
Ret til at læse REST API Cisco ISE
Kun til autentifikation, administration af lokale brugere, værter og sikkerhedsgrupper (SG)
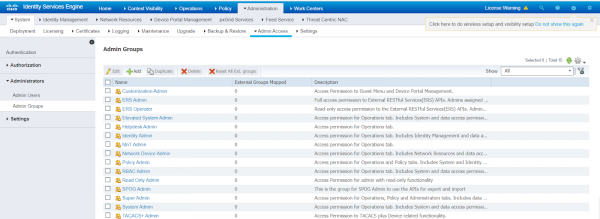 Figur 11. Forudinstallerede grupper af administratorer i Cisco ISE
8) Yderligere under fanen Authorization > Permissions > RBAC Policy kan man redigere rettighederne for forudinstallerede administratorer.
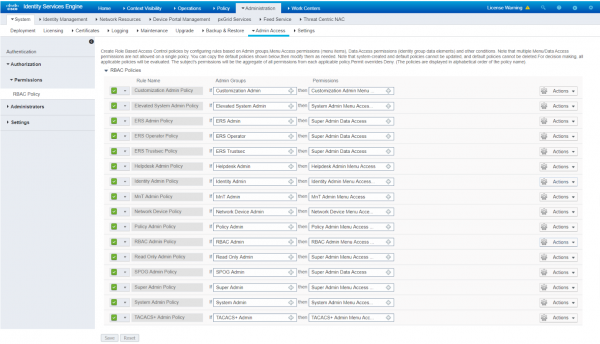 Figur 12. Håndtering af rettigheder for forudinstallerede administratorprofiler i Cisco ISE
9) Under fanen Administration > System > Settings er alle systemindstillinger (DNS, NTP, SMTP og andre) tilgængelige. Du kan udfylde dem her, hvis du glemte dem ved den oprindelige enhedsinitialisering.
5. Konklusion
Sådan sluttede den første artikel. Vi har diskuteret effektiviteten af NAC-løsningen Cisco ISE, dens arkitektur, minimumskrav og implementeringsmuligheder samt den første installation.
I den næste artikel vil vi se på oprettelse af konti, integration med Microsoft Active Directory, samt oprettelse af gæsteadgang.
Hvis du har spørgsmål til dette emne eller har brug for hjælp til at teste produktet, så kontakt os venligst. .
Hold øje med opdateringer i vores kanaler (, , , , ).
Kilde: habr.com
