

Den nye metode til hacking overvinder problemet med "netværk jitter", som kan påvirke succesen af angreb gennem sidekanaler.
Den nye metode, udviklet af forskere fra KU Leuven (Belgien) og New York University i Abu Dhabi, har vist, at hackere kan udnytte egenskaber ved netværksprotokoller til at organisere lækager af fortrolige oplysninger.
Denne metode kaldes , og blev præsenteret i år på Usenix-konferencen, bruger kendetegnene ved netværksprotokollers håndtering af samtidige forespørgsler for at tilsidesætte et af problemerne ved remote timing attacks gennem sidekanaler.
Problemer med remote timing attacks
Ved udførelse af timing angreb måler hackere forskellene i tiden, det tager at udføre forskellige kommandoer, for at omgå den beskyttelse, der tilbydes af kryptering, og få adgang til data om fortrolige oplysninger, såsom krypteringsnøgler, privat korrespondance og brugernes adfærd under web-browsing.
Men for at udføre timing angreb med succes kræver det, at angriberen præcist kender, hvor lang tid det tager for det angrebne program at behandle anmodningen.
Dette bliver problematisk, når man angriber sådanne fjerntliggende systemer som webservere, fordi netværksforsinkelsen (jitter) fører til en fordeling af responstiderne, hvilket gør det svært at beregne behandlingstiden.
I processen med remote timing attacks sender angribere typisk hver kommando flere gange og udfører en statistisk analyse af responstiderne for at reducere indflydelsen fra netværks jitter. Men denne metode er kun nyttig i begrænset omfang.
"Jo mindre forskellen i tid, jo flere anmodninger kræves, og på et bestemt tidspunkt bliver beregningen umulig," fortæller Tom Van Gyte, forsker inden for databeskyttelsessystemer og hovedforfatter af artiklen om den nye type angreb.
"Timeless" timing angreb
Metoden udviklet af Gyte og hans kolleger gennemfører remote timing attacks på en måde, der eliminerer indflydelsen fra netværks jitter.
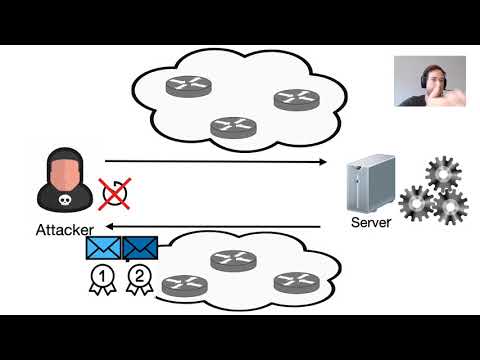
Princippet bag det tidløse timing angreb er enkelt: man skal sikre, at anmodningerne når serveren på præcist samme tid, og ikke sendes sekventielt.
Samtidighed sikrer, at alle anmodninger befinder sig under de samme netforhold, og at deres behandling ikke påvirkes af ruten mellem angriberen og serveren. Den rækkefølge, hvori svarene modtages, giver angriberen al den information, der kræves for at sammenligne udførelsestider.
«Den primære fordel ved tidsbaserede angreb er, at de er meget mere præcise, hvilket gør det muligt at bruge færre anmodninger. Det gør det muligt for angriberen at genkende forskelle i udførelsestider ned til 100 ns», siger Van Goetem.
Den mindste tidsforskel, som forskerne har observeret ved traditionelle tidsangreb over internettet, var 10 μs, hvilket er 100 gange mere end ved angreb med samtidige anmodninger.
Hvordan sikres samtidig behandling
«Vi opnår samtidighed ved at placere begge anmodninger i én netværkspakke», forklarer Van Goetem. «I praksis afhænger implementeringen hovedsageligt af netværksprotokollen».
For at sende samtidige anmodninger bruger forskerne funktionerne fra forskellige netværksprotokoller.
For eksempel understøtter HTTP/2, der hurtigt bliver de facto-standarden for webservere, 'multiplexing af anmodninger' — en funktion, der gør det muligt for klienten at sende flere anmodninger parallelt over én TCP-forbindelse.
«I tilfælde af HTTP/2 skal vi blot sikre os, at begge anmodninger placeres i én pakke (for eksempel ved at skrive begge til soklen samtidigt)». Men denne metode har sine nuancer. For eksempel udføres forbindelsen mellem grænseflade-servere og websitet i de fleste indholdsleveringsnetværk som Cloudflare, der leverer indhold til en stor del af web, via protokol HTTP/1.1, der ikke understøtter multiplexing af anmodninger.
Selvom dette reducerer effektiviteten af tidsangrebet, er de stadig mere præcise end klassiske fjerntidsangreb, fordi det fjerner jitter mellem angriberen og den grænseflade CDN-server.
I tilfælde af protokoller, der ikke understøtter multiplexing af anmodninger, kan angribere bruge en mellemliggende netværksprotokol, der indkapsler anmodninger.
Forskere har vist, hvordan en tidsuafhængig tidsangreb fungerer i Tor-netværket. I dette tilfælde inkapsler angriberen flere forespørgsler i en Tor-celle — en krypteret pakke, der sendes mellem noderne i Tor-netværket i sammenhængende TCP-pakker.
«Da Tor-kæden for onion-tjenester gennemfører hele vejen til serveren, kan vi garantere, at forespørgslerne ankommer samtidig», siger Van Goetem.
Tidsuafhængige angreb i praksis
I deres artikel undersøgte forskerne tidsuafhængige angreb under tre forskellige scenarier.
Ved direkte tidsangreb angriberen opretter forbindelse direkte til serveren og forsøger at organisere lækage af fortrolig information relateret til applikationen.
«Da de fleste webapplikationer ikke tager højde for, at tidsangreb kan være meget praktiske og præcise, mener vi, at mange hjemmesider er sårbare over for sådanne angreb», fortæller Van Goetem.
Ved inter-site tidsangreb angriberen foretager forespørgsler til andre hjemmesider fra offerets browser og gætter på indholdet af fortrolige oplysninger ved at observere sekvensen af svar.
Angribere har udnyttet denne tilgang til at udnytte sårbarheden ved bug-belønningsprogrammet HackerOne og udvundet oplysninger såsom nøgleord brugt i fortrolige rapporter om ikke-reparerede sårbarheder.
«Jeg ledte efter tilfælde, hvor tidsangreb tidligere var blevet registreret, men ikke blev betragtet som effektive. Der er tidligere blevet rapporteret om feilen i HackerOne mindst tre gange (fejl-id'er: , og ), men den blev ikke løst, da det blev anset for, at dette angreb ikke kunne udnyttes. Så oprettede jeg et simpelt internt forskningsprojekt med tidsuafhængige angreb.
På det tidspunkt var den stadig meget uoptimiseret, da vi stadig arbejdede med detaljerne i angrebet, men ikke desto mindre viste den sig at være ret præcis (på min hjemme-WiFi-forbindelse lykkedes det mig at opnå meget præcise resultater).
Forskere forsøgte også at gennemføre tidsuafhængige angreb på WiFi-protokollen WPA3.
En af medforfatterne til artiklen, Mati Vanhof, har tidligere opdaget Men tiden var enten for kort til at blive brugt på højtydende enheder, eller det kunne ikke anvendes mod servere.
«Ved hjælp af en ny type tidløs angreb på tid har vi demonstreret, at man faktisk kan bruge authentication handshake (EAP-pwd) mod servere, selv når der kører kraftigt udstyr på dem,» forklarer Van Gøtem.
Det perfekte øjeblik
I deres artikel fremlægger forskerne anbefalinger til beskyttelse af servere mod tidløse angreb, for eksempel at begrænse udførelsen til konstant tid og tilføje en tilfældig forsinkelse. For at implementere praktiske beskyttelsesforanstaltninger mod direkte tidsangreb, der kun mildt påvirker netværksdriften, kræves yderligere forskning.
«Vi mener, at dette forskningsområde er i en meget tidlig fase og kræver en meget dybere undersøgelse,» siger Van Gøtem.
I fremtidige undersøgelser kan man udforske andre metoder, som angribere kunne bruge til at udføre samtidige tidsangreb, andre protokoller og mellemliggende netværklag, som kan være mål for angreb, samt vurdere sårbarheden af populære websteder, der muliggør sådanne undersøgelser under bug bounty-programmer.
Navnet «tidløs» blev valgt, «fordi vi ved disse angreb ikke brugte nogen (absolutte) oplysninger om tid,» forklarer Van Gøtem.
«Derudover kan de betragtes som „tidløse“, da (fjerntliggende) tidsangreb har været anvendt i lang tid, og ifølge vores forskning vil situationen kun blive værre.»
Den fulde tekst af rapporten med Usenix findes .
Annoncering
med beskyttelse mod DDoS-angreb og det nyeste hardware. Alt dette handler om vores episke servere. Den maksimale konfiguration er 128 CPU-kerner, 512 GB RAM, 4000 GB NVMe.
Kilde: habr.com
