

I de første to kvartaler af 2020 steg antallet af DDoS-angreb næsten tre gange, hvoraf 65% er primitive forsøg på "belastningstest", som uden besvær "slukker" ubeskyttede websteder som små online butikker, fora, blogs og medier.
Hvordan vælger man en hostingtjeneste, der er beskyttet mod DDoS-angreb? Hvad skal man være opmærksom på, og hvad skal man forberede sig på for ikke at ende i en vanskelig situation?
(Vaccine mod "grå" marketing internt)
Tilgængeligheden og mangfoldigheden af værktøjer til udførelse af DDoS-angreb får ejere af online tjenester til at træffe de nødvendige foranstaltninger for at modstå truslen. Man bør overveje beskyttelse mod DDoS-angreb ikke kun efter det første nedbrud, og ikke kun som en del af foranstaltningerne for at øge driftsstabiliteten i infrastrukturen, men allerede i udvælgelsesfasen af platformen til hosting (hostingudbyder eller datacenter).
DDoS-angreb klassificeres afhængigt af tilhørsforholdet af de protokoller, hvis sårbarheder udnyttes, til niveauerne i Open Systems Interconnection (OSI) modellen:
- data-link (L2),
- netværk (L3),
- transport (L4),
- applikation (L7).
Set fra synspunktet af beskyttelsessystemer kan de samlet set opdeles i to grupper: angreb på infrastruktur niveau (L2-L4) og applikation niveau (L7). Dette skyldes rækkefølgen i hvordan algoritmerne til trafikanalyse udføres, og den beregningsmæssige kompleksitet: jo dybere vi kigger ind i IP-pakken, jo mere beregningskraft kræves.
Generelt er opgaven med at optimere beregninger ved behandling af trafik i realtid et emne for en separat cyklus af artikler. Men nu lad os blot forestille os, at der findes en cloud-udbyder med betinget ubegrænsede beregningsressourcer, som kan sikre beskyttelse af websteder mod angreb på applikationsniveau (herunder ).
3 hovedspørgsmål for at bestemme beskyttelsesgraden af hosting mod DDoS-angreb
Lad os se nærmere på vilkårene for ydelserne til beskyttelse mod DDoS-angreb og aftalen om serviceniveau (Service Level Agreement, SLA) fra hostingudbyderen. Er der svar på følgende spørgsmål?
- hvilke tekniske begrænsninger angiver tjenesteleverandøren??
- hvad sker der, når kunden overskrider begrænsningerne?
- hvordan opbygger hostingudbyderen beskyttelse mod DDoS-angreb (teknologier, løsninger, leverandører)?
Hvis du ikke har fundet disse oplysninger, er det en anledning til enten at overveje seriøsiteten af din tjenesteudbyder, eller selv arrangere en grundlæggende DDoS-beskyttelse (L3-4). For eksempel kan du bestille en fysisk forbindelse til et netværk fra en specialiseret beskyttelsesudbyder.
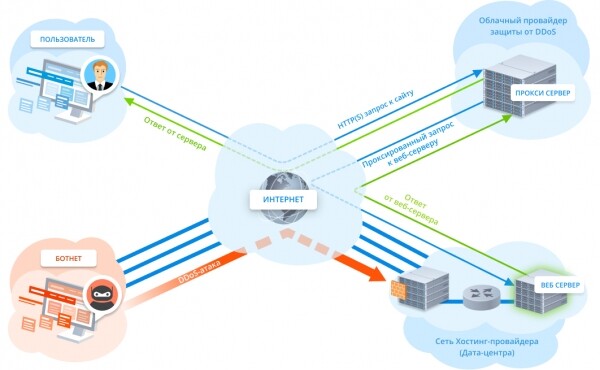
Vigtigt! Det giver ikke mening at sikre beskyttelse mod applikationsniveauangreb ved hjælp af Reverse Proxy, hvis din hostingudbyder ikke kan sikre beskyttelse mod angreb på infrastrukturlaget: netværksudstyret vil blive overbelastet og blive utilgængeligt, også for proxy-serverne hos cloud-udbyderen (figur 1).
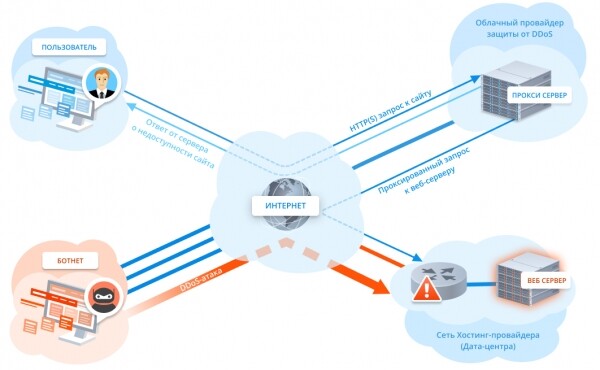
Figur 1. Direkte angreb på hostingudbyderens netværk
Og lad være med at lade dig fortælle historier om, at den reelle IP-adresse på serveren er skjult bag udbyderens beskyttelsessky, og at det dermed er umuligt at angribe den direkte. I ni ud af ti tilfælde vil det ikke være svært for angriberen at finde den reelle IP-adresse på serveren eller i det mindste på netværket af hostingudbyderen for at "lægge" hele datacentret ned.
Hvordan hackere søger efter den reelle IP-adresse
Under spoilerne er der flere metoder til at finde den reelle IP-adresse (gives til orientering).
Metode 1: Søgning i åbne kilder
Du kan starte søgningen med en online tjeneste: den søger information i mørke netværk, på dokumentudvekslingsplatforme, behandler Whois-data, lækager af offentlige data og mange andre kilder.
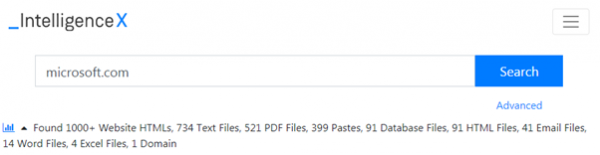
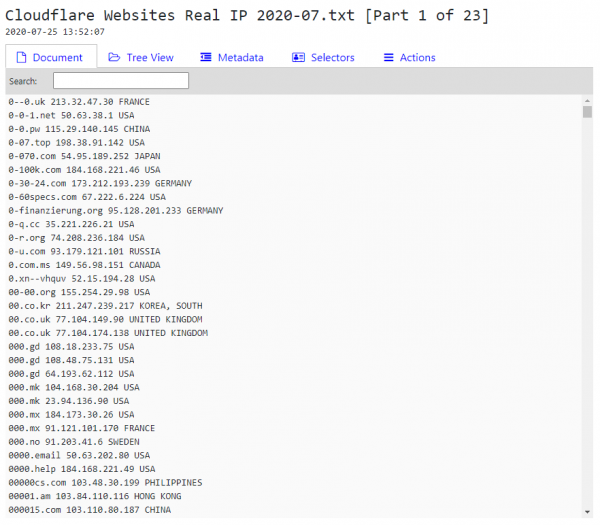
Hvis du kan identificere, at beskyttelsen af webstedet er organiseret ved hjælp af Cloudflare (ud fra HTTP-headere, Whois-data osv.), kan du begynde at søge efter den reelle IP fra, som indeholder omkring 3 millioner IP-adresser på websteder beliggende bag Cloudflare.
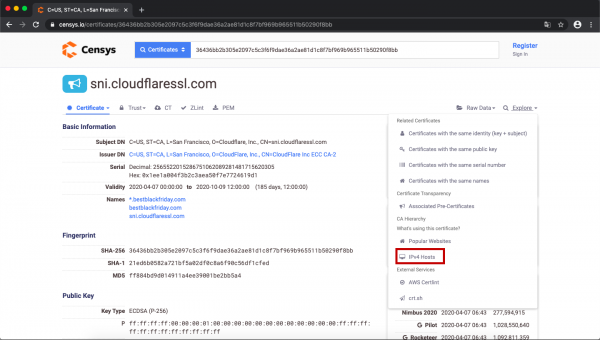
Med et SSL-certifikat og tjenesten kan du finde meget nyttig information, herunder den reelle IP-adresse på webstedet. For at danne en forespørgsel om din ressource, skal du gå til fanen Certificates og indtaste:
_parsed.names: navnpå webstedet AND tags.raw: trusted
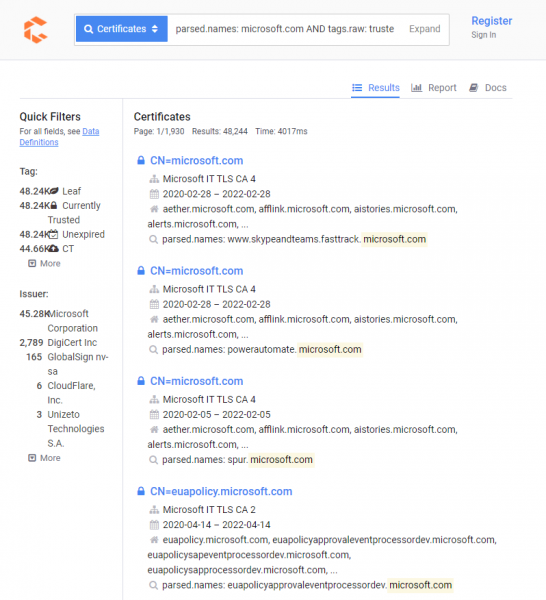
For at finde IP-adresser på servere, som bruger SSL-certifikatet, skal du manuelt gennemgå dropdown-menuen med flere værktøjer (fanen "Explore", derefter vælg "IPv4 Hosts").
Metode 2: DNS
Søgning efter historiske ændringer i DNS-poster er en gammel, velprøvet metode. Den tidligere IP-adresse på webstedet kan give indsigt i, hvilken hosting (eller hvilket datacenter) det var placeret i. Blandt online-tjenesterne skiller og .
Når du ændrer indstillingerne, vil hjemmesiden ikke straks bruge IP-adressen fra cloud-beskyttelsesudbyderen eller CDN'en, men vil i stedet fungere direkte i et stykke tid. I dette tilfælde er der en risiko for, at online-tjenester, der gemmer historien for ændringer af IP-adresser, indeholder oplysninger om den oprindelige adresse for hjemmesiden.
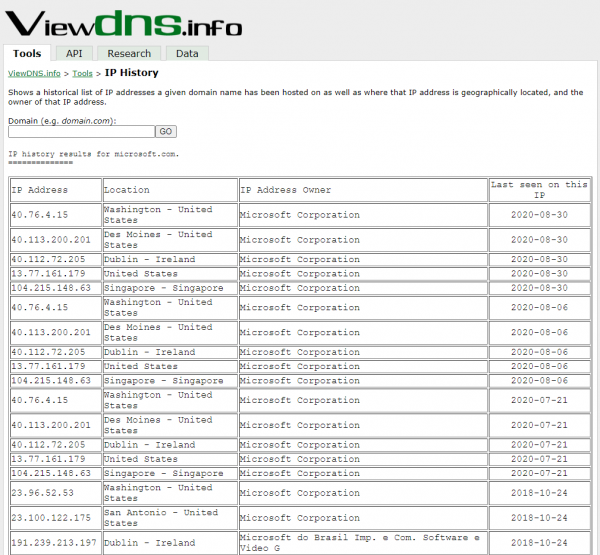
Hvis der ikke er andet end navnet på den gamle DNS-server, kan man ved hjælp af specialværktøjer (dig, host eller nslookup) anmode om IP-adressen ved sidenavnet for hjemmesiden, for eksempel:
_dig @navn_på_den_gamle_dns_server navnwebstedet
Metode 3: email
Idéen med denne metode er at modtage en email via et kontaktformular eller ved registrering (eller på anden måde, der muliggør at initiere afsendelsen af en e-mail) til din egen e-mail, og kontrollere overskrifterne, især feltet „Received“.
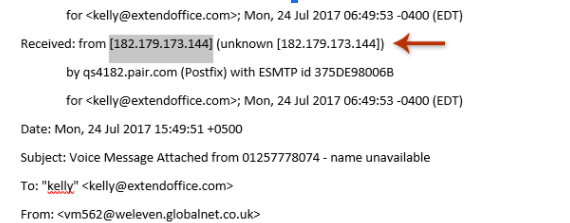
I e-mailens header er der ofte den reelle IP-adresse for MX-posten (mailudvekslingsserver), som kan være et udgangspunkt for at finde andre målservere.
Værktøjer til automatisering af søgning
Software til at finde IP bag Cloudflare-beskyttelse arbejder oftest med tre opgaver:
- scanning af forkert DNS-konfiguration ved hjælp af DNSDumpster.com;
- scanning via Crimeflare.com databasen;
- søgning af subdomæner ved hjælp af ordbogsmetoden.
Søgning af subdomæner viser sig ofte at være den mest effektive mulighed af de tre — hjemmesidens ejer kan have beskyttet hovedsiden, mens subdomænerne er forblevet direkte tilgængelige. Det er nemmest at bruge .
Der findes desuden værktøjer, der udelukkende er designet til at finde subdomæner ved hjælp af ordbogsmetoder og søgning i åbne kilder, for eksempel: eller .
Hvordan søgningen foregår i praksis
Som eksempel kan vi tage hjemmesiden seo.com, der bruger Cloudflare, som vi finder ved hjælp af den kendte service (gør det muligt både at bestemme de teknologier / motorer / CMS, som hjemmesiden fungerer på, og omvendt — at søge efter hjemmesider baseret på de anvendte teknologier).
Når du klikker på fanen "IPv4 Hosts", viser tjenesten en liste over værter, der bruger certifikatet. For at finde den ønskede, skal du lede efter en IP-adresse med åben port 443. Hvis den omdirigerer til den ønskede hjemmeside, er opgaven løst, ellers skal du tilføje domænenavnet til HTTP-anmodningens header "Host" (for eksempel *curl -H "Host: navn_på_hjemmeside" *).
I vores tilfælde gav søgningen i Censys ikke noget, så vi fortsætter.
Vi udfører DNS-søgning via tjenesten.
Ved at gennemgå adresser nævnt i listerne over DNS-serverne med CloudFail-værktøjet finder vi fungerende ressourcer. Resultatet vil være klar om få sekunder.
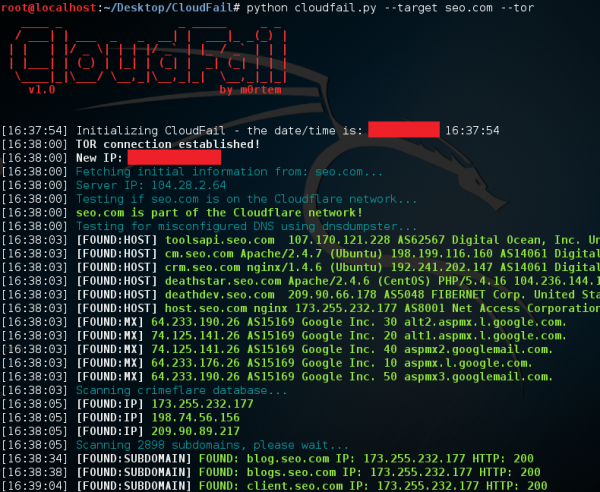
Ved kun at bruge åbne data og enkle værktøjer har vi identificeret den reelle IP-adresse på webserveren. Det resterende er op til angriberen.
Lad os vende tilbage til valget af hostingudbyder. For at vurdere nytten af tjenesten for kunden, lad os se på mulige metoder til at beskytte mod DDoS-angreb.
Hvordan hostingudbyderen opbygger sit forsvar
- Eget beskyttelsessystem med filtreringsudstyr (figur 2).
Krav om:
1.1. Udstyr til trafikfiltrering og licens til software;
1.2. Fastansatte specialister til støtte og drift;
1.3. Internetadgangskanaler, der er tilstrækkelige til at modtage angreb;
1.4. Betydelig forudbetalt båndbredde til at modtage "skrald"-trafik.

Figur 2. Eget beskyttelsessystem hos hostingudbyderen
Hvis man betragter det beskrevne system som et middel til at beskytte mod moderne DDoS-angreb på hundreder af Gbps, vil et sådant system koste meget penge. Har hostingudbyderen en sådan beskyttelse? Er de villige til at betale for "skrald"-trafik? Det er åbenlyst, at en sådan økonomisk model er tabsgivende for udbyderen, medmindre der i taksterne er indregnet ekstra betalinger. - Reverse Proxy (kun til websteder og nogle applikationer). På trods af en række , garanterer leverandøren ikke beskyttelse mod direkte DDoS-angreb (se figur 1). Hostingudbydere tilbyder ofte sådan en løsning som en panacea, idet de overfører ansvaret til beskyttelsesudbyderen.
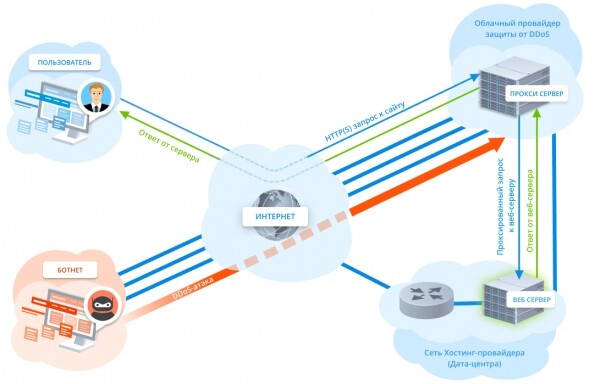
- Tjenester fra en specialiseret cloududbyder (brug af deres filtreringsnetværk) til beskyttelse mod DDoS-angreb på alle OSI-niveauer (figur 3).

Figur 3. Omfattende beskyttelse mod DDoS-angreb ved hjælp af en specialiseret udbyder
kræver dyb integration og et højt niveau af teknisk kompetence fra begge parter. Udlicitering af trafikfiltrering gør det muligt for hostingudbyderen at reducere prisen på yderligere tjenester for kunden.
Vigtigt! Jo mere detaljerede de tekniske specifikationer for den leverede tjeneste beskrives, jo større er chancerne for at kræve deres opfyldelse eller kompensation i tilfælde af nedetid.
Udover de tre grundlæggende metoder findes der mange kombinationer og varianter. Når en kunde vælger hosting, er det vigtigt at huske, at beslutningen ikke kun vil påvirke størrelsen af de garanteret blokerede angreb og filtreringsnøjagtigheden, men også reaktionstiden samt informationsniveauet (listen over blokkerede angreb, overordnede statistikker osv.).
Husk, at kun få hostingudbydere i verden kan sikre acceptabel beskyttelse alene; i de fleste tilfælde er samarbejde og teknisk viden nødvendige. At forstå de grundlæggende principper for beskyttelse mod DDoS-angreb vil gøre det muligt for webstedsejere at undgå marketingtricks og ikke købe en "kat i sækken."
Kilde: habr.com
