

Hej, Habr! I kommentarerne til et af vores stillede læserne et interessant spørgsmål: “Hvorfor har man brug for et USB-drev med hardwarekryptering, når der findes TrueCrypt?”, – og de gav også udtryk for nogle bekymringer omkring “Hvordan kan man sikre sig, at der ikke er bagdøre i softwaren og hardwaren af Kingston-drev?”. Vi gav præcise svar på disse spørgsmål, men besluttede derefter, at emnet fortjener en grundig gennemgang. Det vil vi tage os af i dette indlæg.
Hardwarekryptering AES, ligesom softwarekryptering, har eksisteret i lang tid, men hvordan beskytter den præcist vigtige data på USB-drev? Hvem certificerer sådanne drev, og kan man stole på disse certificeringer? Hvem har overhovedet brug for disse “komplekse” USB-drev, når man kan bruge gratis programmer som TrueCrypt eller BitLocker. Som du kan se, rejser emnet i kommentarerne virkelig mange spørgsmål. Lad os forsøge at finde ud af det hele.
Hvordan adskiller hardwarekryptering sig fra softwarekryptering?
I tilfælde af USB-drev (såvel som HDD og SSD) anvendes der en specialchip placeret på enhedens printplade til at udføre hardwarekryptering af data. Denne chip indeholder en tilfældighedsgenerator, der skaber krypteringsnøgler. Data krypteres automatisk og dekrypteres straks ved indtastning af brugerens adgangskode. I dette scenarie er det næsten umuligt at få adgang til data uden adgangskoden.
Ved brug af softwarekryptering sikres “låsen” af data på drevet af eksterne softwareprogrammer, som fungerer som et budgetalternativ til hardwarekrypteringsmetoder. Ulemperne ved sådan software kan være det banale krav om regelmæssige opdateringer for at tilbyde modstand mod de konstant forbedrende hackingmetoder. Desuden anvendes computerens processorkraft (og ikke en separat hardwarechip) til dekryptering af data, og i realiteten bestemmer niveauet af beskyttelse af PC'et niveauet af beskyttelse af drevet.
Den primære funktion ved drev med hardwarekryptering er den separate kryptografiske processor, hvis tilstedeværelse fortæller os, at krypteringsnøglerne aldrig forlader USB-drevet, i modsætning til softwarekoder, der midlertidigt kan blive gemt i computens RAM eller på harddisken. Og eftersom softwarekryptering bruger PC'ens hukommelse til at gemme antallet af loginforsøg, kan det ikke stoppe brute force-angreb mod adgangskoden eller nøglen. Tællemaskinen for loginforsøg kan konstant nulstilles af en angriber, indtil programmet til automatisk at knække adgangskoder finder den rigtige kombination.
For øvrigt…, i kommentarerne til artiklen “” bemærkede brugerne også, at for eksempel programmet TrueCrypt har en bærbar driftsform. Men det er ikke en stor fordel. Problemet er, at krypteringsprogrammet i dette tilfælde gemmes i hukommelsen på USB-drevet, hvilket gør det mere sårbart over for angreb.
Som konklusion: den softwarebaserede tilgang tilbyder ikke samme høje sikkerhedsniveau som AES-kryptering. Det er snarere grundlæggende beskyttelse. På den anden side er softwarekryptering af vigtige data stadig bedre end slet ingen kryptering. Denne kendsgerning gør det muligt for os klart at skelne mellem disse typer kryptering: hardwarekryptering af USB-drev er især nødvendig for den erhvervsmæssige sektor (f.eks. når virksomhedens medarbejdere bruger drev udleveret af arbejdet); mens softwarekryptering er mere passende til brugernes behov.
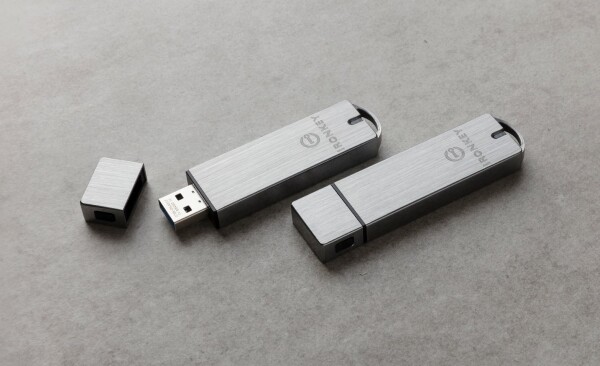
Ikke desto mindre opdeler Kingston sine lagermodeller (f.eks. IronKey S1000) i versioner Basic (grundlæggende) og Enterprise (virksomhed). Funktionelt og med hensyn til sikkerhedsegenskaber er de næsten identiske, men virksomhedsversionen tilbyder mulighed for at styre lagermediet med software som SafeConsole/IronKey EMS. Takket være denne software fungerer lagermediet enten med cloud- eller lokale servere til fjernimplementering af politikker for adgangskodebeskyttelse og adgang. Brugere får muligheder for at gendanne mistede adgangskoder, og administratorer kan tildele ikke længere anvendte lagermedier nye opgaver.
Hvordan fungerer Kingston USB-drev med AES-kryptering?
Kingston bruger 256-bit hardware AES-XTS-kryptering (ved hjælp af en ekstra fuld størrelse nøgle) til alle sine sikre lagermedier. Som nævnt tidligere indeholder USB-drevene en separat chip til kryptering og dekryptering af data, som fungerer som en konstant aktiv tilfældig talgenerator.
Når du tilslutter enheden til USB-porten første gang, tilbyder opsætningsguiden at indstille en hovedadgangskode for adgang til enheden. Når lagermediet aktiveres, begynder krypteringsalgoritmerne automatisk at fungere i overensstemmelse med brugerens præferencer.
For brugeren forbliver princippet for USB-lageret uændret – han eller hun kan fortsat hente og gemme filer på enhedens hukommelse, ligesom med et almindeligt USB-drev. Den eneste forskel er, at når USB-drevet tilsluttes en ny computer, kræves det, at du indtaster den indstillede adgangskode for at få adgang til dine oplysninger.
Hvorfor og for hvem er USB-drev med hardwarekryptering nødvendige?
For organisationer, hvor fortrolige data er en del af forretningen (uanset om det er finansielle, medicinske eller offentlige institutioner), er kryptering det mest pålidelige sikkerhedsmiddel. hardware encryption AES – en skalerbar løsning, der kan bruges af alle typer virksomheder: fra enkeltpersoner og små virksomheder til store selskaber samt militære og statslige organisationer. Hvis man ser på dette spørgsmål mere konkret, er brugen af krypterede USB-drev nødvendig:
- For at sikre fortroligheden af virksomhedens data
- For at beskytte oplysninger om kunderne
- For at beskytte virksomheder mod tab af indtægter og kundeloyalitet
Det skal bemærkes, at nogle producenter af sikre flashdrev (herunder Kingston) tilbyder skræddersyede løsninger til virksomheder designet til kundernes behov og opgaver. Men selv de masseproducerede serier (herunder DataTraveler flashdrev) håndterer deres opgaver godt og kan tilbyde virksomhedssikkerhed i høj klasse.
1. Sikring af fortroligheden af virksomhedens data
I 2017 fandt en beboer i London et USB-drev i en af parkene, hvor der var udkodet information vedrørende sikkerheden i Heathrow Lufthavn, herunder placeringen af overvågningskameraer samt detaljer om sikkerhedsforanstaltninger i tilfælde af ankomsten af højtstående personer. På drevet var der også data om elektroniske adgangskort og adgangskoder til lukkede områder i lufthavnen.
Analytikere peger på, at årsagen til sådanne situationer er kendskabet til cybersikkerhed blandt virksomhedens medarbejdere, som kan "lækkede" hemmelige data ved egen forsømmelighed. Flashdrev med hardwarekryptering løser delvist dette problem, da det i tilfælde af tab af et sådant drev – ikke er muligt at få adgang til dataene uden masteradgangskoden fra den samme sikkerhedsmedarbejder. Under alle omstændigheder ændrer det ikke på det faktum, at medarbejdere skal oplæres i håndteringen af USB-drev, selv når det drejer sig om enheder, der er beskyttet af kryptering.
2. Beskyttelse af oplysninger om kunderne
En endnu vigtigere opgave for enhver organisation er at passe på kundedata, som ikke må risikere kompromittering. Faktisk er det netop disse oplysninger, der oftest overføres mellem forskellige forretningssektorer, og som som regel er fortrolige: for eksempel kan de indeholde data om finansielle transaktioner, sygdomshistorik osv.
3. Beskyttelse mod tab af indtægter og kundeloyalitet
Brugen af USB-enheder med hardwarekryptering kan hjælpe med at forhindre katastrofale konsekvenser for organisationer. Virksomheder, der overtræder databeskyttelsesloven, kan blive pålagt store bøder. Derfor skal man stille sig selv spørgsmålet, om det er værd at risikere at udveksle information uden tilstrækkelig beskyttelse?
Selv uden at tage finansielle konsekvenser i betragtning, kan det være lige så betydeligt, hvor meget tid og ressourcer der anvendes på at rette op på sikkerhedsfejl. Derudover, hvis en datalækage kompromitterer kundedata, risikerer virksomheden at miste kundeloyalitet, især på markeder, hvor der er konkurrenter, der tilbyder lignende produkter eller tjenester.
Hvem garanterer, at der ikke er "backdoors" fra producenten ved brug af USB-nøgler med hardwarekryptering?
I det emne, vi har rejst, er dette spørgsmål måske et af de vigtigste. Blandt kommentarerne til en artikel om Kingston DataTraveler-drev fandt vi endnu et interessant spørgsmål: “Har jeres enheder en revision af uafhængige tredjeparter?”. Nå, det er en helt legitim interesse: brugerne ønsker at sikre, at vores USB-drev ikke har almindelige fejl, såsom svag kryptering eller muligheden for at omgå indtastning af adgangskode. Og i denne del af artiklen vil vi fortælle om de certificeringsprocedurer, som Kingston-drev gennemgår, før de får status som virkelig sikre USB-nøgler.
Hvem garanterer pålidelighed? Det kan virke som om, vi kunne sige, at "Kingston fremstillede det - de garanterer også for det". Men i dette tilfælde ville en sådan erklæring være forkert, da producenten er en part med interesse. Derfor skal alle produkter gennemgå en kontrol af en uafhængig instans med ekspertise. Især har Kingston-lagringsenheder med hardwarekryptering (undtagen DTLPG3) deltaget i valideringsprogrammet for kryptografiske moduler (Cryptographic Module Validation Program eller CMVP) og er certificeret efter den føderale standard for informationsbehandling (Federal Information Processing Standard eller FIPS). Derudover er lagringsenhederne certificerede efter standarderne GLBA, HIPPA, HITECH, PCI og GTSA.
1. Valideringsprogram for kryptografiske moduler
CMVP-programmet er et fællesprojekt mellem National Institute of Standards and Technology under det amerikanske handelsministerium og det kanadiske cybersikkerhedscenter. Projektets mål er at stimulere efterspørgslen efter verificerede kryptografiske enheder og tilvejebringe sikkerhedsdata til føderale myndigheder og regulerede industrier (såsom finans- og sundhedssektoren), der anvendes ved indkøb af udstyr.
Kontrol af enheder for overholdelse af sættet af kryptografiske krav og sikkerhedskrav udføres af uafhængige laboratorier for kryptografi og sikkerhedstest, der er akkrediteret af NVLAP (National Voluntary Laboratory Accreditation Program / "National Voluntary Laboratory Accreditation Program"). Hver laboratorieerklæring kontrolleres for overholdelse af den føderale standard for informationsbehandling (FIPS) 140-2 og bekræftes af CMVP.
Moduler, der er bekræftet som værende i overensstemmelse med FIPS 140-2 standarden, anbefales til brug af de føderale myndigheder i USA og Canada indtil den 22. september 2026. Efter dette vil de blive placeret på en arkivliste, men de kan stadig anvendes. Den 22. september 2020 sluttede modtagelsen af ansøgninger om validering efter FIPS 140-3 standarden. Efter beståede kontroller vil enhederne blive flyttet til listen over aktive kontrollerede og pålidelige enheder i fem år. Hvis det kryptografiske udstyr ikke bestod kontrollen, anbefales det ikke at bruge det i offentlige institutioner i USA og Canada.
2. Hvilke sikkerhedskrav stiller FIPS-certificeringen?
Det er svært at hacke data, selv fra en usikker krypteret disk, og kun få evner det, så ved valg af forbrugerlagringsenheder til hjemmebrug kan man faktisk undgå at bekymre sig om certificeringen. I den virksomhedsmæssige sektor er situationen derimod anderledes: når virksomheder vælger beskyttede USB-lagringsenheder, lægger de ofte vægt på FIPS-certificeringsniveauerne. Dog har ikke alle et klart begreb om, hvad disse niveauer betyder.
Den nuværende FIPS 140-2 standard definerer fire forskellige sikkerhedsniveauer, som flashdiske kan overholde. Det første niveau giver et moderat sæt sikkerhedsfunktioner. Det fjerde niveau indebærer strenge krav til enhedernes selvbeskyttelse. Niveau to og tre strækker kravene og danner en form for gylden middelvej.
- Første sikkerhedsniveau: USB-lagringsenheder, der er certificeret på første niveau, skal anvende mindst én krypteringsalgoritme eller en anden sikkerhedsfunktion.
- Andet sikkerhedsniveau: her kræves det ikke blot, at lagringsenheden sikrer kryptografisk beskyttelse, men også at den registrerer uautoriserede indtrængen på mikroprogramsniveau, hvis nogen forsøger at åbne enheden.
- Tredje sikkerhedsniveau: forhindrer indbrud ved at ødelægge krypteringsnøglerne. Det vil sige, at enheden skal reagerer på indtrængningsforsøg. Tredje niveau garanterer også en højere beskyttelse mod elektromagnetiske forstyrrelser: det vil sige, at man ikke kan læse data fra flashdisken ved hjælp af trådløse hacking-enheder.
- Fjerde sikkerhedsniveau: det højeste niveau, som indebærer fuld beskyttelse af den kryptografiske modul, der sikrer maksimal sandsynlighed for at opdage og modvirke enhver form for uautoriseret adgang fra en tredjepart. Flashdrev, der har modtaget fjerde niveau certificering, inkluderer også sådanne beskyttelsesmuligheder, der forhindrer hacking ved at ændre spænding og temperatur i omgivelserne.
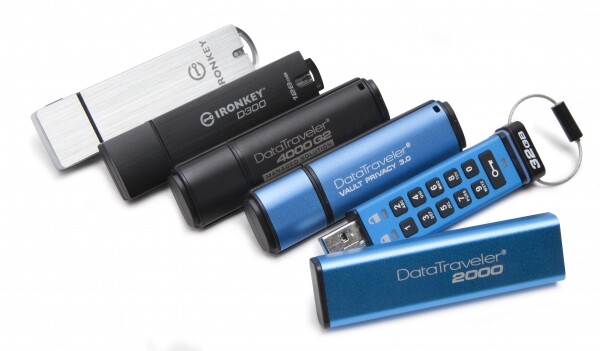
I henhold til FIPS 140-2 er følgende lagringsenheder fra Kingston certificeret på niveau tre: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. En nøglefunktion ved disse enheder er deres evne til at reagere på indbrud: ved 10 forkerte adgangskoder vil dataene på enheden blive destrueret.
Hvad kan Kingston USB-drev ellers udover kryptering?
Når det kommer til fuld datasikkerhed, kommer hardwarekrypterede USB-drev til undsætning sammen med indbyggede antivirusprogrammer, beskyttelse mod eksterne påvirkninger, synkronisering med personlige cloud-lagring og andre funktioner, som vi vil tale om nedenfor. Der er ikke den store forskel mellem USB-drev med softwarekryptering. "Djævlen" ligger i detaljerne. Og her er hvad det handler om.
1. Kingston DataTraveler 2000
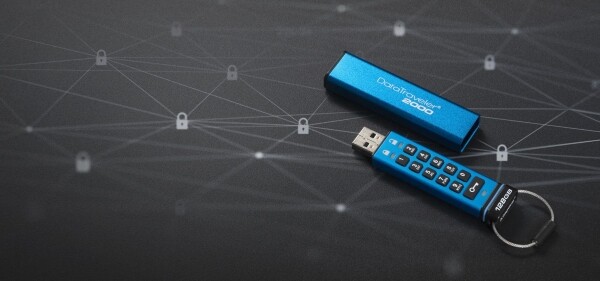
Lad os tage et eksempel med en USB-enhed . Dette er et af USB-drevene med hardwarekryptering, men det er samtidig det eneste med et fysisk tastatur på enheden. Dette 11-tastatur gør DT2000 helt uafhængig af værts-systemer (for at bruge DataTraveler 2000 skal du trykke på "Tast", indtaste din adgangskode og igen trykke på "Tast"). Desuden har dette USB-drev en beskyttelsesgrad IP57 mod vand og støv (til stor overraskelse nævner Kingston ikke dette nogen steder, hverken på emballagen eller på det officielle websted).
Inde i DataTraveler 2000 er der et lithium-polymerbatteri (med en kapacitet på 40 mAh), og Kingston anbefaler kunderne at tilslutte enheden til USB-porten i mindst en time, inden de begynder at bruge den, så batteriet kan oplades. Forresten, i et af vores tidligere indlæg : der er ingen grund til bekymring – USB-drevet aktiveres ikke i opladeren, fordi der ikke er nogen forespørgsler til controlleren fra systemet. Derfor kan ingen stjæle dine data via trådløse indbrud.
2. Kingston DataTraveler Locker+ G3
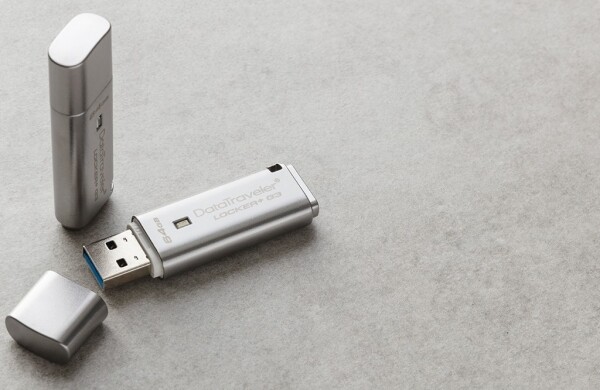
Når vi taler om modellen Kingston – den tiltrækker opmærksomhed med muligheden for at indstille sikkerhedskopiering af data fra USB-drevet til cloud-lagring som Google Drive, OneDrive, Amazon Cloud eller Dropbox. Datasynkronisering med disse tjenester er også inkluderet.
Et af de spørgsmål, som vores læsere ofte stiller, lyder: “Hvordan kan man hente krypterede data fra backup?” Det er meget simpelt. Det er sådan, at når man synkroniserer med skyen, bliver informationen dekrypteret, og sikkerheden for backup'en i skyen afhænger af mulighederne i selve skyen. Derfor udføres sådanne procedurer udelukkende efter brugerens skøn. Uden hans tilladelse vil der ikke være nogen dataoverførsel til skyen.
3. Kingston DataTraveler Vault Privacy 3.0
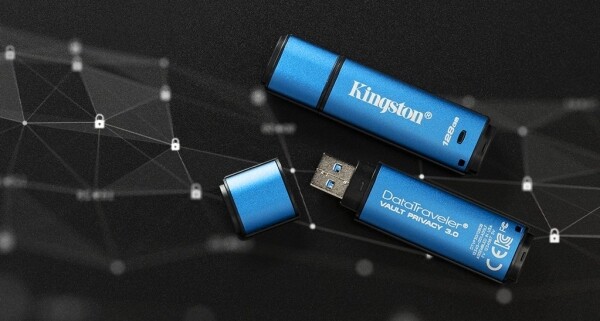
Kingston-enhederne leveres også med den indbyggede antivirusløsning Drive Security fra ESET. Den beskytter data mod angreb fra virusser, spyware, trojanske heste, orme, rootkits og forbindelser til fremmede computere, kan man sige, at den ikke er bange. Antivirussoftwaren vil straks advare ejeren af enheden om potentielle trusler, hvis der skulle være nogen. Desuden behøver brugeren ikke selv at installere antivirussoftware eller betale for denne mulighed. ESET Drive Security er forudinstalleret på USB-nøglen med en licens i fem år.
Kingston DT Vault Privacy 3.0 er udviklet til og primært rettet mod it-specialister. Den gør det muligt for administratorer at bruge den som et selvstændigt drev eller tilføje den som en del af en løsning til centraliseret administration, samt den kan bruges til at konfigurere eller fjerne adgangskoder og indstille enheds-politikker. Kingston har endda tilføjet USB 3.0, hvilket muliggør meget hurtigere overførsel af beskyttede data end via USB 2.0.
Generelt er DT Vault Privacy 3.0 et fremragende valg for erhvervssektoren og organisationer, der har brug for maksimal beskyttelse af deres data. Den kan også anbefales til alle brugere, der arbejder på computere i offentlige netværk.
For at få yderligere oplysninger om Kingston-produkter, kontakt .
Kilde: habr.com
