

(tak til Sergey G. Brester for idéen til overskriften )
Kollegaer, formålet med denne artikel er at dele erfaringerne fra et års testdrift af en ny klasse IDS-løsninger baseret på Deception-teknologier.
For at bevare den logiske sammenhæng i materialet mener jeg, det er nødvendigt at starte med forudsætningerne. Så problematikken:
- Rettede angreb er den mest farlige type angreb, selvom deres andel i det samlede antal trusler er relativt lille.
- Der er endnu ikke opfundet noget garanteret effektivt middel til perimeterbeskyttelse (eller en række sådanne midler).
- Som regel foregår rettede angreb i flere faser. At overkomme perimteren er kun en af de indledende faser, der (I må gerne kaste mig med sten) i virkeligheden ikke påfører "offeret" stor skade, medmindre det selvfølgelig er DEoS (Destruction of service) angreb (ransomware osv.). Først når de fangede aktiver begynder at blive brugt til pivotering og videreudvikling af angrebet "i dybden", bliver det virkelig "smertefuldt", og vi lægger ikke mærke til det.
- Da vi først begynder at lide reelle tab, når angriberne faktisk når angrebsmålene (applikationsservere, databasehåndteringssystemer, datalagre, repositories, elementer af kritisk infrastruktur), er det logisk, at en af opgaverne for informationssikkerhedsafdelingen er at afbryde angrebene inden denne triste hændelse. Men for at afbryde noget, skal man først vide om det. Jo tidligere – jo bedre.
- Derfor er det kritisk for effektiv risikostyring (dvs. reduktion af skader fra rettede angreb) at have værktøjer, der sikrer minimal TTD (time to detect – tiden fra indbrud til opdagelse af angrebet). Afhængigt af branche og region er denne periode i gennemsnit 99 dage i USA, 106 dage i EMEA-regionen, 172 dage i APAC-regionen (M-Trends 2017, A View From the Front Lines, Mandiant).
- Hvad tilbyder markedet?
- "Sandkasser". Endnu en forebyggende kontrol, der er langt fra ideel. Der er mange effektive teknikker til at opdage og omgå sandkasser eller whitelisting-løsninger. Drengene fra "den mørke side" er her stadig et skridt foran.
- UEBA (brugeradfærdsprofilering og anomali-detektion) kan i teorien være meget effektivt. Men efter min mening er det noget, der ligger langt ude i fremtiden. I praksis er det stadig meget dyrt, usikkert og kræver en meget moden og stabil IT- og informationssikkerhedsinfrastruktur, hvor alle de nødvendige værktøjer allerede eksisterer for at generere data til adfærdsanalyse.
- SIEM er et godt værktøj til efterforskninger, men det kan ikke se eller vise nye, originale ting i tide, fordi korrelationsreglerne i bund og grund er de samme signaturer.
- Som følge heraf er der et behov for et sådant værktøj, der:
- arbejder effektivt under betingelser med allerede kompromitteret perimeter,
- opdager succesfulde angreb næsten i realtid uanset det anvendte værktøj og de sårbarheder, der benyttes,
- ikke er afhængig af signaturer/regler/scenarier/politikker/profiler og andre statiske elementer,
- ikke kræver store datamængder og deres kilder til analyse,
- gør det muligt at identificere angreb ikke som en form for risikovurdering som følge af 'verdens bedste, patenterede og derfor lukkede matematik', som kræver yderligere undersøgelse, men næsten som en binær hændelse – 'Ja, vi bliver angrebet' eller 'Nej, alt er OK',
- er universelt, effektivt skalerbart, og faktisk kan implementeres i enhver heterogen miljø, uanset den fysiske og logiske netværks topologi, der anvendes.
De såkaldte deception-løsninger anses nu for at være det værktøj. Det vil sige løsninger, der er baseret på den velkendte honeypot-koncept, men med et helt andet implementeringsniveau. Dette emne er uden tvivl i vækst lige nu.
I følge resultaterne Deception-løsninger er blandt de tre bedste strategier og værktøjer, der anbefales at anvende.
Ifølge rapporten Deception er et af de centrale udviklingsområder for IDS (Intrusion Detection Systems) løsninger.
Hele sektionen i den seneste , der er dedikeret til SCADA, er baseret på data fra en af de førende på dette marked, TrapX Security (Israel), hvis løsning allerede har fungeret i vores testzone i et år.
TrapX Deception Grid gør det muligt at opbygge og vedligeholde omfattende distribuerede IDS systemer centralt, uden at øge licensbyrden og kravene til hardware ressourcer. Faktisk fungerer TrapX som en byggesæt, der gør det muligt at skabe et stort angrebsopdagelsessystem ud fra elementer i den eksisterende IT-infrastruktur, en slags distribueret netværkssignalering.
Struktur af Løsningen
I vores laboratorium undersøger og tester vi løbende forskellige nyheder inden for IT-sikkerhed. I øjeblikket er der omkring 50 forskellige virtuelle servere, herunder komponenter fra TrapX Deception Grid.
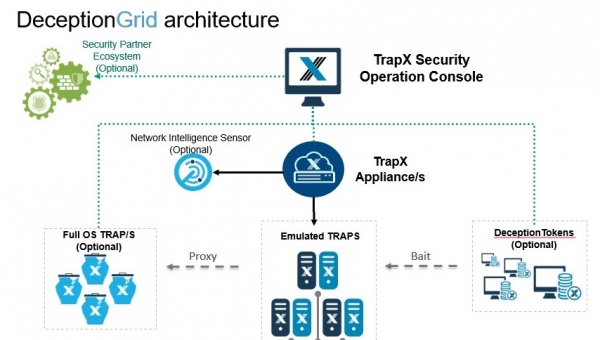
Så, fra toppen og ned:
- TSOC (TrapX Security Operation Console) – systemets hjerne. Dette er den centrale kontrolkonsol, hvormed konfiguration, implementering af løsningen og al daglig drift udføres. Da dette er en webtjeneste, kan den implementeres hvor som helst – i perimeteren, i skyen eller hos en MSSP-udbyder.
- TrapX Appliance (TSA) – en virtuel server, hvor vi via trunk-porten tilslutter de netværkssegmenter, vi ønsker at overvåge. Her leverer vi faktisk alle vores netværkssensorer.
I vores laboratorium er der implementeret én TSA (mwsapp1), men der kan faktisk være mange. Dette kan være nødvendigt i store netværk, hvor der ikke er L2-kontakt mellem segmenter (et typisk eksempel er 'Holding og datterselskaber' eller 'Hovedkontor og filialer i en bank') eller hvis der er isolerede segmenter i netværket, f.eks. SCADA-systemer. I hver sådan filial/segment kan man implementere sin egen TSA og tilslutte den til en central TSOC, hvor al information vil blive behandlet centralt. Denne arkitektur muliggør opbygningen af distribuerede overvågningssystemer uden behov for en radikal omstrukturering af netværket eller forstyrrelse af den eksisterende segmentering.
Desuden kan vi på TSA sende en kopi af udgående trafik via TAP/SPAN. I tilfælde af opdagelse af forbindelser til kendte botnet, kommandocentre, TOR-sessioner, vil vi også få resultaterne i konsollen. Dette håndteres af Network Intelligence Sensor (NIS). I vores miljø er denne funktionalitet implementeret på firewallen, så vi har ikke brugt den her.
- Applikationstraps (Fulde OS) – traditionelle honeypots baseret på Windows-servere. Der er ikke behov for mange, da den primære opgave for disse servere er at levere IT-tjenester til det næste niveau af sensorer eller at identificere angreb på forretningsapplikationer, der kan implementeres i et Windows-miljø. I vores laboratorium har vi opsat en sådan server (FOS01)

- Emulerede traps – den primære komponent i løsningen, som gør det muligt for os at skabe et meget tæt "minefelt" for angribere ved hjælp af en enkelt virtuel maskine og fylde virksomhedens netværk, alle dens VLAN'er, med vores sensorer. Angriberen ser en sådan sensor, eller en phantom host, som en ægte Windows-PC eller server, Linux-server eller en anden enhed, som vi vælger at vise ham.

For nyttes skyld og nysgerrighedens skyld har vi rullet ud "to af hver art" – Windows-PC'er og servere fra forskellige versioner, Linux-servere, en bankautomat med Windows embedded, SWIFT Web Access, en netværksprinter, Cisco-switch, IP-kamera fra Axis, en MacBook, PLC-enhed og endda en smart pære. I alt – 13 værter. Generelt anbefaler leverandøren at implementere sådanne sensorer i et minimum på 10% af det faktiske antal værter. Den øverste grænse er det tilgængelige adresseområde.Et meget vigtigt punkt er, at hver sådan vært ikke er en fuldgyldig virtuel maskine, der kræver ressourcer og licenser. Det er en "bedrag", en emulering, en enkelt proces på TSA, som har et sæt parametre og en IP-adresse. Derfor kan vi med blot én TSA mætte netværket med hundredvis af sådanne phantom hosts, der vil fungere som sensorer i alarmsystemet. Netop denne teknologi muliggør en omkostningseffektiv skalering af "honeypot"-konceptet på tværs af enhver stor distribueret virksomhed.
Disse værter er set fra angriberens side attraktive, da de indeholder sårbarheder og fremstår som relativt lette mål. Angriberen ser tjenester på disse værter og kan interagere med dem, angribe dem ved at bruge standardværktøjer og protokoller (smb/wmi/ssh/telnet/web/dnp/bonjour/Modbus osv.). Men det er umuligt at bruge disse værter til at udvikle angreb eller køre sin egen kode.
- Kombinationen af disse to teknologier (FullOS og emulerede fælder) gør det muligt at opnå en høj statistisk sandsynlighed for, at en angriber før eller senere vil støde på et element i vores signalnetværk. Men hvordan sikrer vi, at denne sandsynlighed nærmer sig 100%?
Såkaldte tokens (Deception tokens) træder i kraft. Takket være dem kan vi inkludere alle tilgængelige PC'er og servere i vores distribuerede IDS. Tokens placeres på brugernes reelle PC'er. Det er vigtigt at forstå, at tokens ikke er agenter, der forbruger ressourcer og kan forårsage konflikter. Tokens er passive informationsenheder, en slags 'brødkrummer' for angriberen, som leder dem i en fælde. For eksempel tilsluttede netværksdrev, bogmærker til falske webadministrationer i browseren og gemte adgangskoder til dem, gemte ssh/rdp/winscp sessioner, vores fælder med kommentarer i hosts-filer, gemte adgangskoder i hukommelsen, legitimationsoplysninger for ikke-eksisterende brugere, kontor filer, hvis åbning vil aktivere systemet, og meget mere. Dermed placerer vi angriberen i et forvrænget miljø fyldt med de angrebsvektorer, som faktisk ikke udgør en trussel for os, men derimod tværtimod. Og han har ikke mulighed for at afgøre, hvor den sande information er, og hvor den falske er. Dermed sikrer vi ikke kun hurtig identifikation af angreb, men også væsentligt sænker deres forløb.
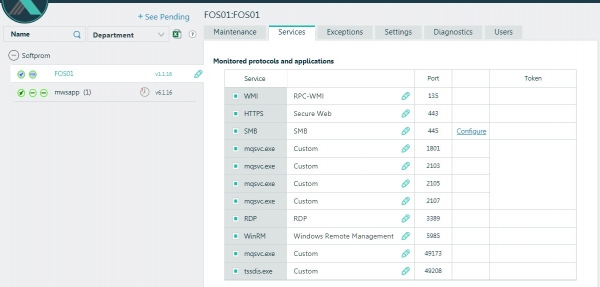
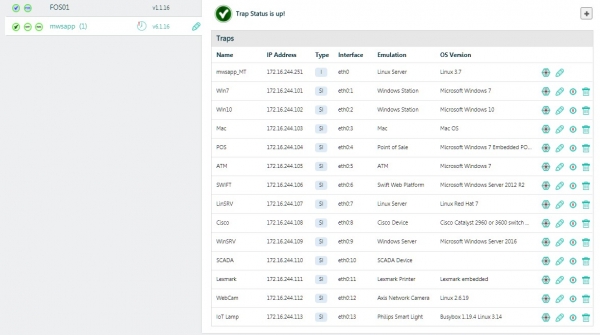
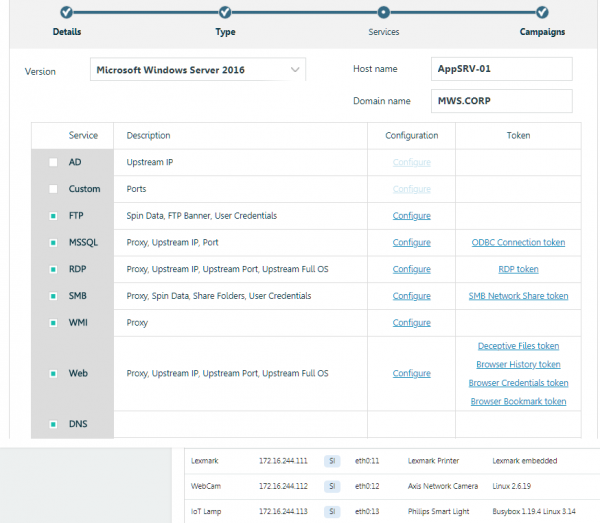
Eksempel på oprettelse af et netværksfælde og opsætning af tokens. Venlig grænseflade og ingen manuel redigering af konfigurationer, scripts osv.
I vores miljø har vi konfigureret og placeret en række sådanne tokens på FOS01, der kører Windows Server 2012R2, og på en test-PC med Windows 7. På disse maskiner kører RDP, og vi 'ophænger' dem periodisk i DMZ, hvor også en række af vores sensorer (emulerede fælder) er placeret. Dermed får vi et konstant flow af hændelser, så at sige på en naturlig måde.
Så her er en kort statistik for året:
56.208 – hændelser registreret,
2.912 – angrebskilder opdager.
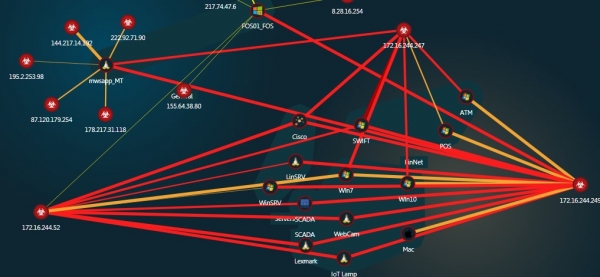
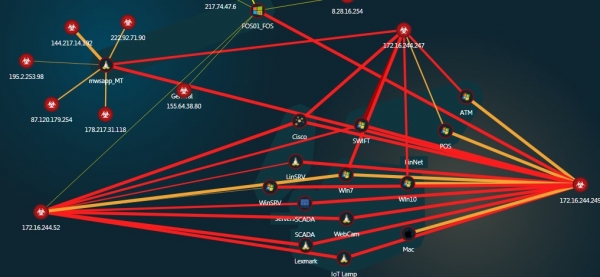
Interaktivt, klikbart angrebskort
Dette solution genererer ikke et kæmpe log eller en hændelsesstrøm, som man skal bruge lang tid på at forstå. I stedet klassificerer løsningen selv begivenhederne efter deres typer og giver sikkerhedsteamet mulighed for at fokusere primært på de mest farlige – når angriberen forsøger at etablere kontrolsessioner eller når vi ser binære payloads i trafikken.
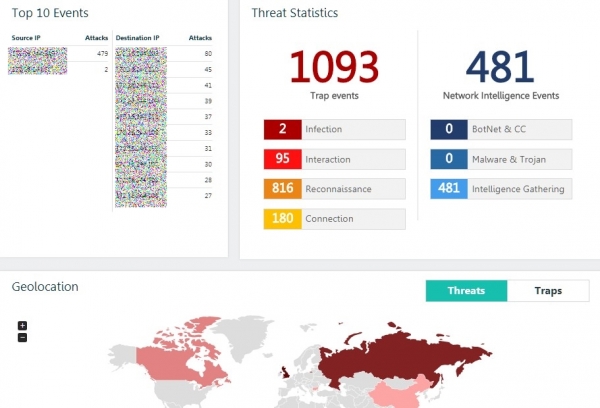
Al information om hændelserne er læsbar og præsenteres, efter min mening, i et let forståeligt format, selv for brugere med grundlæggende viden om sikkerhed.
De fleste af de registrerede hændelser er forsøg på at scanne vores servere eller enkeltstående forbindelser.
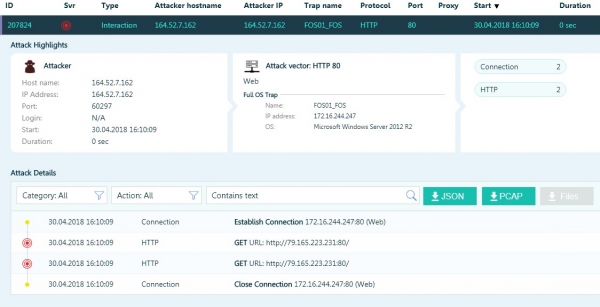
Eller forsøg på at gætte adgangskoder til RDP.
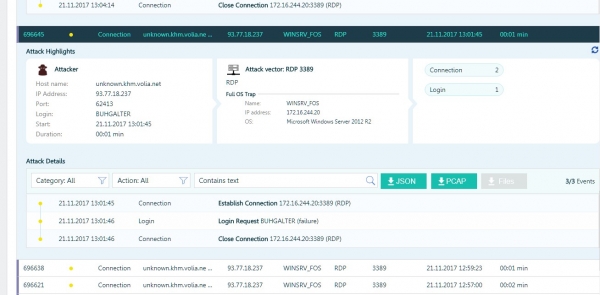
Men der har også været mere interessante sager, især når angriberne 'lykkedes' med at gætte adgangskoden til RDP og få adgang til det lokale netværk.
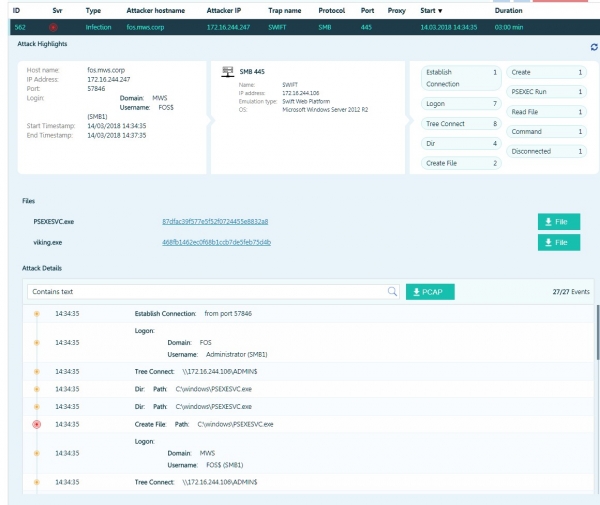
Angriberen forsøger at udføre kode ved hjælp af psexec.
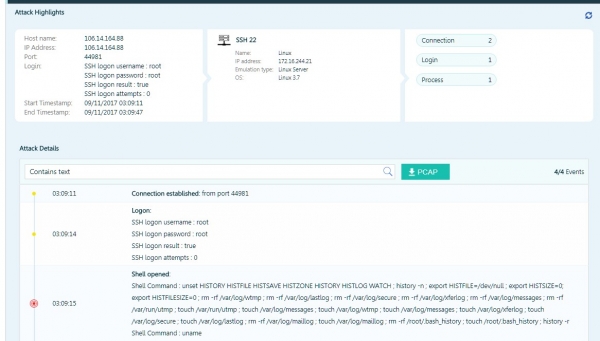
Angriberen fandt en gemt session, der førte ham til en fangst i form af en Linux-server. Umiddelbart efter tilslutning forsøgte han med et forberedt sæt kommandoer at destruere alle logfiler og de relevante systemvariable.
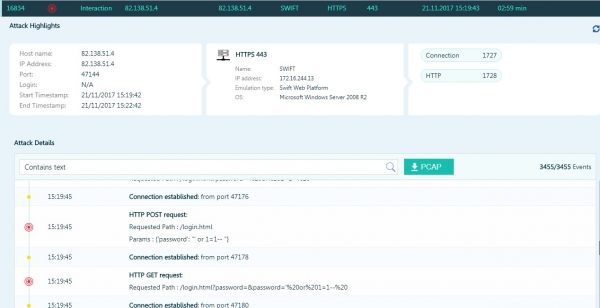
Angriberen forsøger at udføre en SQL-injektion på en fangst, der imiterer SWIFT Web Access.
Udover sådanne 'naturlige' angreb har vi også udført nogle af vores egne tests. En af de mest illustrative er test af tid til opdagelse af et netværksorm i netværket. Til dette brugte vi et værktøj fra GuardiCore, der hedder . Det er en netværksorm, der kan inficere Windows og Linux, men uden nogen 'nyttig' belastning.
Vi opsatte et lokalt kommandocenter, startede den første instans af ormen på en af maskinerne og modtog den første besked i TrapX-konsollen på mindre end halvanden minut. TTD 90 sekunder mod 106 dage i gennemsnit…
Takket være muligheden for integration med andre klasser af løsninger kan vi gå fra hurtig trusseldetektion til automatisk respons på dem.
For eksempel kan integration med NAC (Network Access Control) systemer eller med CarbonBlack automatisk frakoble kompromitterede pc'er fra netværket.
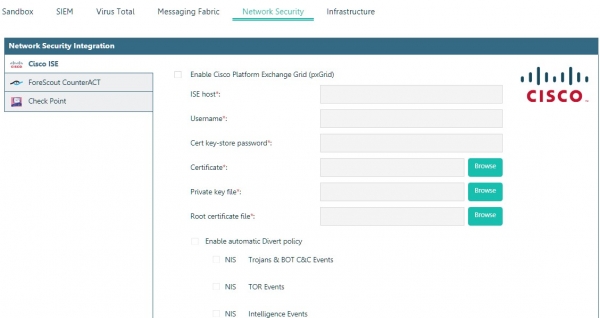
Integration med sandkasser muliggør automatisk overførsel af filer, der er involveret i angrebet, til analyse.
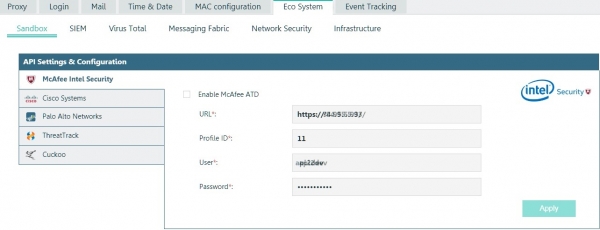
Integration med McAfee
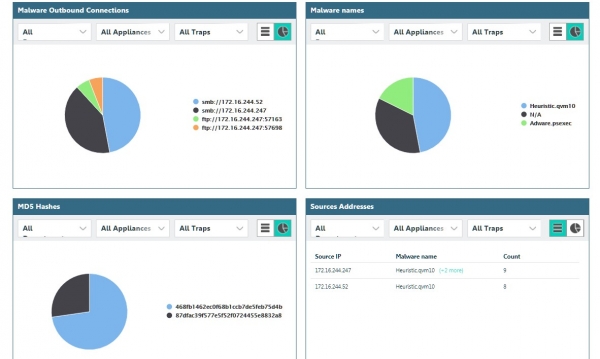
Løsningen har også sit eget indbyggede system til korrelation af hændelser.
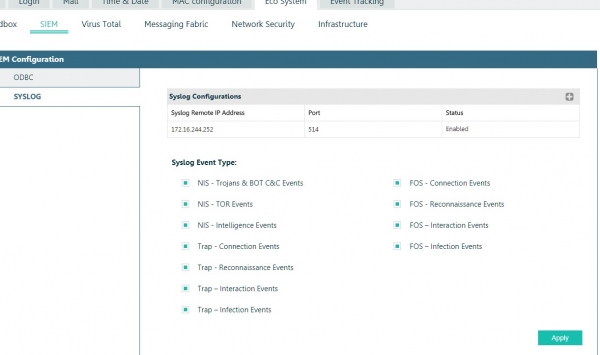
Men vi var ikke tilfredse med dens muligheder, så vi integrerede det med HP ArcSight.
At håndtere de opdagede trusler "i fællesskab" hjælpes af det indbyggede ticketingsystem.
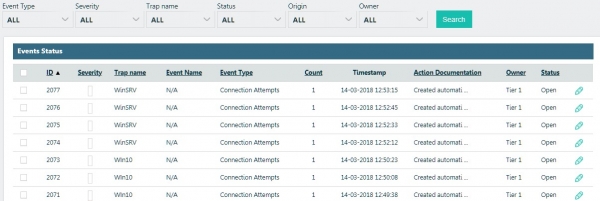
Da løsningen fra starten var udviklet til behovene hos statslige organer og store virksomheder, er der naturligvis implementeret en rollemodel for adgang, integration med AD, et avanceret rapporteringssystem samt triggere (hændelsesvarsler), orkestrering for store holdingselskaber eller MSSP-udbydere.
I stedet for et résumé
Hvis der er et sådant overvågningssystem, der, billedligt talt, dækker vores ryg, så er kompromitteringen af perimeteren kun starten. Det vigtigste er, at der er en reel mulighed for at bekæmpe IKT-hændelser i stedet for kun at håndtere konsekvenserne.
Kilde: habr.com
