

Version 13.4 with HashiCorp storage for CI variables, Kubernetes Agent, and a security center, as well as toggleable features in Starter, has been released.
At GitLab, we are always thinking about how to help users reduce risks, increase efficiency, and speed up delivery on your favorite platform. This month, we have added several useful innovations that expand security capabilities, reduce vulnerabilities, enhance efficiency, simplify working with GitLab, and help your team deliver features even faster. We hope you find the key features of this release useful, as well as 53 other new features, added in this release.
Expanded security capabilities
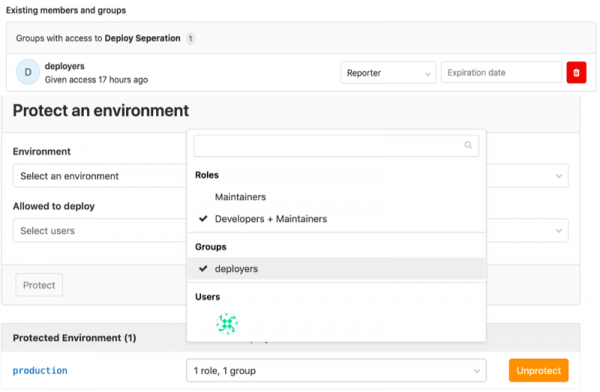
We strive to add several new features to GitLab DevSecOps every month, and this release is no exception. during builds and deployments. Additionally, organizations looking to maintain code deployment segregation of duties can now . This role aligns with and will allow confirming merge requests (in the Russian localization of GitLab, 'merge requests') and deploying code in secure environments without providing access to modify the code itself.
Another way to reduce risks is by using the new . Operations specialists can deploy Kubernetes clusters from GitLab without the need to expose their cluster to the entire internet. We are also introducing automatic version control support for new Terraform state files with for compliance support and convenience in debugging. Finally, the security panel in the instance has transformed into with vulnerability reports and security settings.
More convenient and efficient work with GitLab
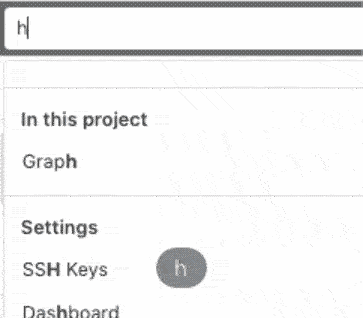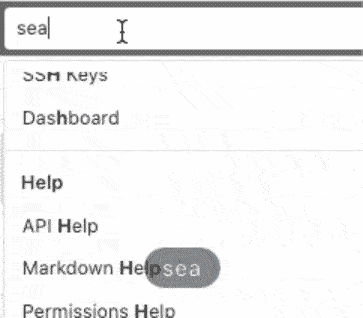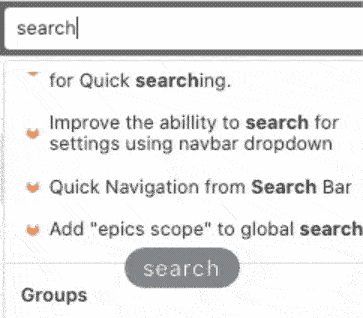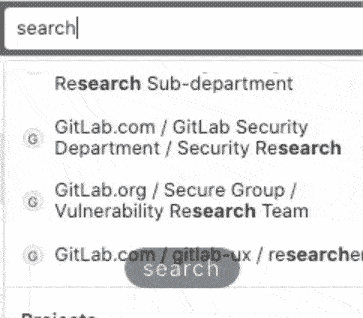
We have improved our global search by adding , making it easy to jump to recent tickets, groups, projects, settings, and help sections. We are pleased to announce that GitLab Pages til at omdirigere enkelte sider og mapper inden for hjemmesiden, hvilket gør det muligt for brugerne at udvikle deres hjemmesider mere effektivt. Og til dem, der gerne vil have mere information om implementering, giver denne udgave mulighed for !
Åben kilde-bidrag
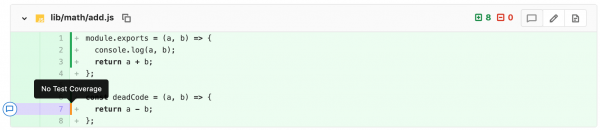
Vi præsenterer , som tilføjede . Vurderinger af enhedstestoverdækningen af den ændrede kode giver udviklerne et klart overblik over kodeoverdækningen under gennemgang; denne information hjælper med at fremskynde gennemgangen og reducere tiden til at merge og implementere ny kode. Og vi og planlægger .
Og det er kun begyndelsen!
Som altid er der for lidt plads i oversigten, og der er mange fede funktioner i version 13.4. Her er flere:
- .
Hvis du vil vide, hvad der venter dig i den næste udgave, så se .
.
denne måned —
Fabio bidrog betydeligt i — en funktion, som samfundet i lang tid har ventet på i GitLab. Dette er et virkelig væsentligt bidrag med ikke-trivielle ændringer, der krævede løbende samarbejde med medlemmer af GitLab-teamet og berørte mange områder af projektet som UX, frontend og backend.
Nøglefunktioner i GitLab version 13.4
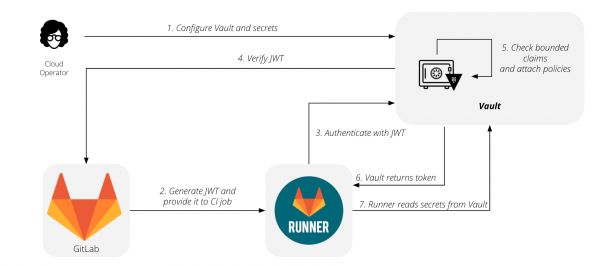
Brug HashiCorp Vault nøgler i CI-opgaver
(PREMIUM, ULTIMATE, SILVER, GOLD)
I version 12.10 præsenterede GitLab muligheden for at få og overføre nøgler i CI-opgaver ved hjælp af GitLab runner. Nu udvider vi , ved at tilføje ny syntaks secrets til filen .gitlab-ci.yml. Dette vil gøre det lettere at konfigurere og bruge HashiCorp-lageret med GitLab.
og .
Præsenterer GitLab Kubernetes Agent
(PREMIUM, ULTIMATE)
Integration af GitLab med Kubernetes har længe gjort det muligt at implementere på Kubernetes-klynger uden behov for manuel konfiguration. Mange brugere har nydt den enkle brug af denne kombination, mens andre har mødt nogle udfordringer. For at den nuværende integration skal fungere, skal din klynge være tilgængelig fra internettet, så GitLab kan få adgang til den. Dette er ikke muligt for mange organisationer, da de begrænser adgangen til klyngerne af sikkerhedsmæssige, compliance- eller regulatoriske årsager. For at omgå disse begrænsninger har brugerne været nødt til at skabe deres værktøjer oven på GitLab, ellers ville de ikke kunne udnytte denne funktion.
I dag præsenterer vi GitLab Kubernetes Agent — en ny måde at implementere på Kubernetes-klynger. Agenten arbejder inden i din klynge, så du ikke behøver at åbne den for internettet. Agenten koordinerer implementeringen ved at anmode om ændringer fra GitLab i stedet for, at GitLab sender opdateringer til klyngen. Uanset hvilken GitOps-metode du bruger, passer GitLab til dine behov.
Bemærk, at dette er den første version af agenten. I øjeblikket har vi fokuseret på opsætning og håndtering af implementeringer via kode for GitLab Kubernetes Agent. Nogle eksisterende funktioner i Kubernetes-integration, såsom implementeringsbrætter og GitLab-styrede applikationer, understøttes ikke endnu. , at disse funktioner vil blive tilføjet til agenten i fremtidige versioner, samt nye integrationer, der fokuserer på sikkerhed og compliance.
og .
Giv brugerne tilladelser til implementering uden adgang til koden
(PREMIUM, ULTIMATE, SILVER, GOLD)
Tidligere gav tilladelsessystemet i GitLab ikke mulighed for at dele opgaverne korrekt mellem dem, der er ansvarlige for udviklingen, og dem, der er ansvarlige for implementeringen. Med udgivelsen af GitLab 13.4 kan du give tilladelse til at bekræfte merge-forespørgsler til implementering samt til den faktiske implementering af koden til personer, der ikke skriver kode, uden at give dem ret til at få adgang som maintainer (i den russiske lokalisation af GitLab "samskaber" ).
og .
Sikkerhedscenter
Udviklere overfører nogle gange utilsigtet hemmeligheder og legitimationsoplysninger til fjerne lagre. Hvis andre mennesker har adgang til denne kilde, eller hvis projektet er åbent, bliver fortrolige oplysninger afsløret og kan bruges af ondsindede for at få adgang til ressourcer såsom distributionsmiljøer.
Tidligere var håndteringen af sårbarheder på instansniveau begrænset både hvad angår funktionalitet og fleksibilitet. Grænsefladen bestod af én side, der kombinerede detaljer om sårbarheder, metrics-grafer og indstillinger. Der var ikke meget plads til at udvikle disse funktioner eller bruge andre sikkerhedsværktøjer.
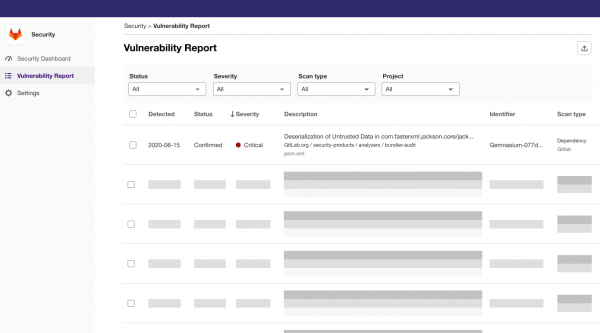
Vi har foretaget fundamentale ændringer i sikkerhedshåndteringen og dens gennemsigtighed i GitLab. Sikkerhedspanelet for instansen er blevet transformeret til et helt sikkerhedscenter. Den største ændring er introduktionen af en ny menu-struktur: i stedet for én side ser du nu separat kontrolpanelet for sikkerhed, sårbarhedsrapporten og indstillingssektionen. Selvom funktionaliteten ikke er ændret, vil opdelingen muliggøre forbedringer i dette område, som ellers ville være vanskeligt. Dette skaber også et grundlag for at tilføje andre sikkerhedsrelaterede funktioner i fremtiden.
Det særlige afsnit til sårbarhedsrapporten har nu mere plads til at vise vigtige detaljer. Her er sårbarheder samlet, som i øjeblikket er på projektets sårbarhedsliste. At flytte widgets med sårbarhedsmétrics til en separat sektion skaber et brugervenligt kontrolpanel for sikkerheden. Nu er det en lærred til fremtidige visualiseringer — ikke kun til håndtering af sårbarheder, men også til andre sikkerhedsrelaterede metrics. Endelig skaber det separate indstillingsområde et fælles rum for alle sikkerhedsindstillinger på instansniveau, ikke kun til håndtering af sårbarheder.
og .
Tænd- og slukfunktioner findes nu i GitLab Starter
(STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD)
I GitLab 11.4 blev der udgivet . I 12.2 introducerede vi strategier for dem og , og i 13.1 tilføjede vi og for forskellige miljøer.
Tidligere i år forpligtede GitLab sig til til open source. I denne udgivelse afsluttede vi overførslen af tænd- og slukfunktioner til Starter-planen og vil fortsætte overførslen til Core med . Vi er glade for at kunne tilbyde denne mulighed til flere brugere og ønsker at vide, hvordan I vil anvende dem.
og .
Hurtig navigation fra søgefeltet
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Nogle gange ønsker du at navigere direkte til et bestemt projekt i GitLab i stedet for at komme til siden med søgeresultater.
Med panelet til global søgning kan du hurtigt gå til de seneste tickets, grupper, projekter, indstillinger og hjælpesektioner. Du kan endda bruge genvejstasten /, for at flytte markøren til søgepanelet, så du kan navigere endnu mere effektivt i GitLab!
og .
Visning af kode dækning i forskelle i merge-forespørgsler
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Når man gennemgår en merge-forespørgsel, kan det være svært at afgøre, om den ændrede kode er dækket af unit tests. I stedet kan gennemseerne stole på den samlede dækning og kræve, at den øges, før de godkender merge-forespørgslen. Dette kan føre til en uorganiseret tilgang til testskrivning, som faktisk ikke forbedrer kvaliteten af koden eller dens testdækning.
Nu, når du ser forskellen i merge-forespørgslen, vil du se en visuel repræsentation af kode dækningen. Nye markeringer vil hurtigt hjælpe med at forstå, om den ændrede kode er dækket af en unit test, hvilket vil fremskynde kodegennemgangen og tiden til at merge og implementere ny kode.
Tak og Siemens for denne funktion!
og .
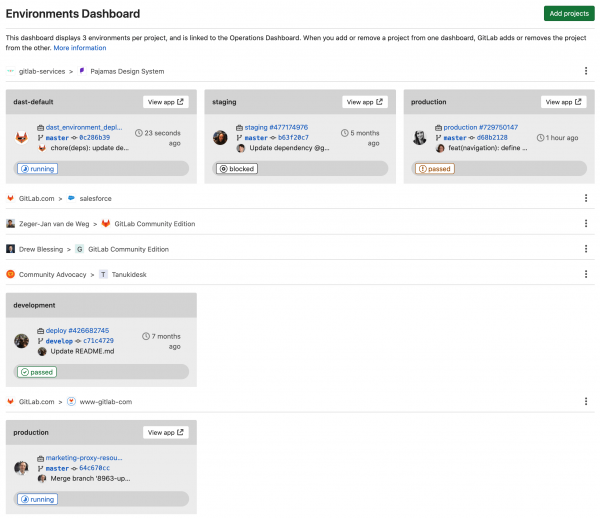
Flere miljøer og projekter på panelet for miljøer
(PREMIUM, ULTIMATE, SILVER, GOLD)
Fra GitLab version 12.5 kunne du panelet for miljøer, men ikke mere end syv miljøer i tre projekter. Vi har forbedret dette panel i version 13.4, hvor det blev opdelt i sider, så du kan håndtere og administrere dine miljøer i større skala. Nu kan du se flere miljøer i flere projekter.
og .
GitLab har overtaget vedligeholdelsen af GitLab Terraform-provider
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
For nylig har vi og planlægger I den seneste måned har vi accepteret 21 merge-forespørgsler og lukket 31 tickets, herunder nogle langvarige fejl og manglende funktioner, såsom . Du kan i dokumentationen til Terraform.
og .
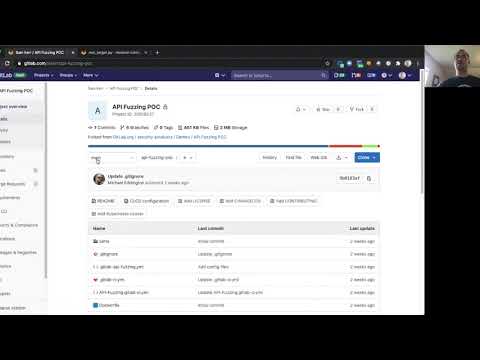
Fuzzing-testning af API med OpenAPI-specifikationer eller HAR-fil
Udviklere overfører nogle gange utilsigtet hemmeligheder og legitimationsoplysninger til fjerne lagre. Hvis andre mennesker har adgang til denne kilde, eller hvis projektet er åbent, bliver fortrolige oplysninger afsløret og kan bruges af ondsindede for at få adgang til ressourcer såsom distributionsmiljøer.
Fuzzing-testning af API'er er en fremragende måde at finde fejl og sårbarheder i dine webapplikationer og API'er, som andre scannere og testmetoder muligvis kan ignorere.
API-fuzzing-testning i GitLab giver mulighed for at levere eller for din applikation og genererer automatisk tilfældige inputdata designet til at teste kanttilfælde og opdage fejl. Resultaterne vises straks i din pipeline.
Dette er vores første udgave af API-fuzzing-testning, og vi vil gerne høre, hvad du synes. Vi har mange flere , som vi vil bygge videre på efter denne funktionsudgivelse.
og .
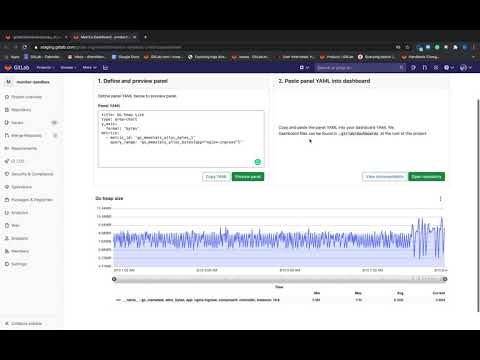
Forhåndsvisning af nye grafer på metrics-panelet
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Tidligere var det en udfordring at oprette en graf på metrics-panelet i GitLab. Efter du havde oprettet en metric i YAML-filen for panelet, kunne du foretage ændringer uden at kunne se, om den nyoprettede graf fungerede som ønsket. Fra denne udgivelse kan du forhåndsvise ændringer, mens du opretter grafen, hvilket giver indsigt i resultatet, før du sender ændringerne til YAML-filen for panelet. masterDokumentation for tilføjelse af en ny graf til panelet
og .
DevOps-cyklusfase: Verify
(PREMIUM, ULTIMATE, SILVER, GOLD)
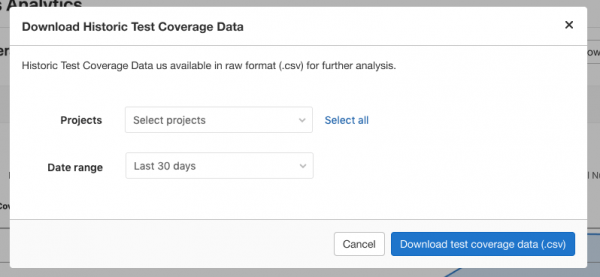
I version 13.4 er det nu muligt hurtigt og nemt at samle alle data om testkode-dækning for alle gruppeprojekter eller et udvalg af projekter i
.csv fil. Denne funktion er en MVC, og der vil følge mulighed for at lave et diagram over gennemsnitlig dækning over tid .
og .
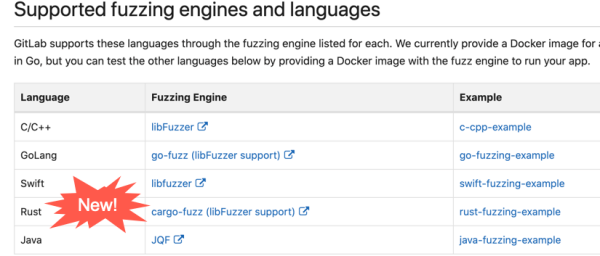
Denne udgivelse introducerer support for flere nye sprog til fuzzing-testning, der sigter mod fuld dækning.
Udviklere overfører nogle gange utilsigtet hemmeligheder og legitimationsoplysninger til fjerne lagre. Hvis andre mennesker har adgang til denne kilde, eller hvis projektet er åbent, bliver fortrolige oplysninger afsløret og kan bruges af ondsindede for at få adgang til ressourcer såsom distributionsmiljøer.
Denne udgivelse introducerer support for flere nye sprog til fuzzing-testning med fokus på fuld dækning.
Nu kan du vurdere alle mulighederne for fuzz-testing i dine applikationer på Java, Rust og Swift og finde fejl og sårbarheder, som andre scannere og testmetoder måske overser.
og .
Notifikationer på startside for miljøer
(PREMIUM, ULTIMATE, SILVER, GOLD)
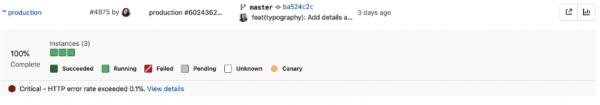
Miljøsiden viser den overordnede status for dine miljøer. I denne udgivelse har vi forbedret denne side ved at tilføje visning af notifikationer. Udløste notifikationer sammen med status for dine miljøer vil hjælpe dig med hurtigere at tage skridt til at rette op på opståede situationer.
og .
Nedlagte pipelines kan nu køre deres indlejrede pipelines
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
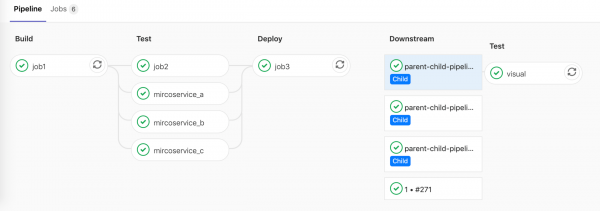
Når du bruger nedlagte pipelines, er det nu muligt at starte nye pipelines inden for underpipelines. Et ekstra niveau af dybde kan være nyttigt, hvis du har brug for fleksibilitet til at generere et varierende antal pipelines.
Tidligere, da der blev brugt indlejrede pipelines, krævede hver underpipeline en trigger-opgave, som blev indstillet manuelt i den overordnede pipeline. Nu kan du oprette indlejrede pipelines, der dynamisk starter et vilkårligt antal nye indlejrede pipelines. For eksempel, hvis du har et monorepository, kan du dynamisk generere den første indlejrede pipeline, som selv opretter det nødvendige antal nye pipelines baseret på ændringer i grenen.
og .
Forbedret navigation mellem overordnede og indlejrede pipelines
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Det var tidligere ikke særlig nemt at bevæge sig mellem overordnede og indlejrede pipelines — der var brug for mange klik for at nå til den ønskede pipeline. Det var også svært at forstå, hvilken opgave der havde udløst denne pipeline. Nu vil det være meget lettere at se sammenhængene mellem de overordnede og indlejrede pipelines.
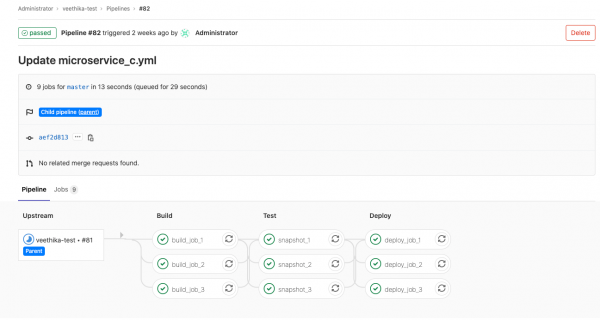
og .
Parallelle matrixopgaver viser relevante variabler i opgavens navn
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Hvis du har brugt , så har du måske bemærket, at det var vanskeligt at bestemme, hvilken matrixvariabel der var blevet brugt til en bestemt opgave, da opgavenavne så ud som matrix 1/4I version 13.4 vil du se relevante værdier for variabler, der er blevet brugt i denne opgave, i stedet for det generelle navn på opgaven. For eksempel, hvis dit mål er fejlfinding for x86-arkitekturen, vil opgaven hedde matrix: debug x86.
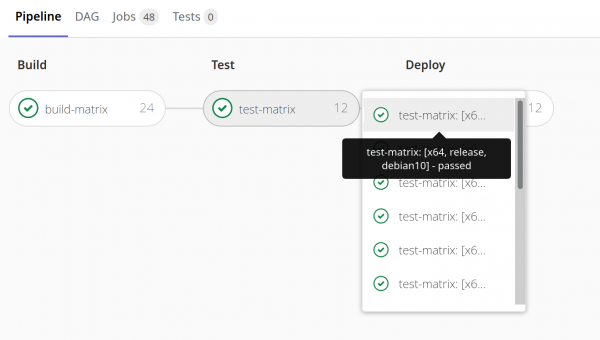
og .
Andre forbedringer i GitLab 13.4
Forbindelse af Atlassian-konto
(CORE, STARTER, PREMIUM, ULTIMATE)
Brugere af GitLab kan nu forbinde deres GitLab-konti til deres Atlassian Cloud-konto. Dette muliggør login til GitLab med Atlassian-legitimationsoplysninger og lægger grunden til fremtidige forbedringer i integrationen og andre produkter i Atlassian-serien.
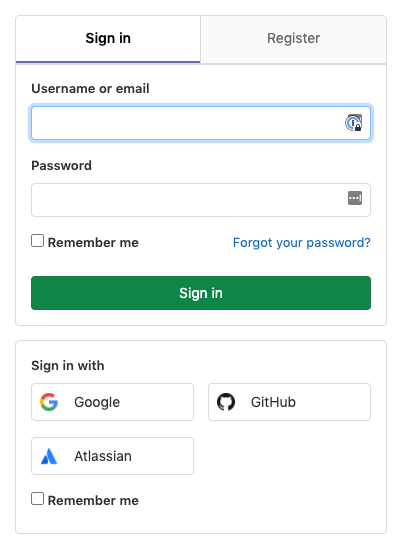
og .
Eksport af liste over alle mergenotater
Udviklere overfører nogle gange utilsigtet hemmeligheder og legitimationsoplysninger til fjerne lagre. Hvis andre mennesker har adgang til denne kilde, eller hvis projektet er åbent, bliver fortrolige oplysninger afsløret og kan bruges af ondsindede for at få adgang til ressourcer såsom distributionsmiljøer.
Organisationer, der fokuserer på overholdelse, har brug for en måde at vise auditorer et samlet billede af komponenterne relateret til enhver specifik ændring i produktionen. Inden for GitLab betyder det, at alt skal samles ét sted: mergenotater, billetter, pipelines, sikkerhedsscanninger og andre data om notatet. Hidtil har du været nødt til enten at samle dette manuelt i GitLab eller konfigurere dine værktøjer til at indsamle oplysninger, hvilket har været ret ineffektivt.
Nu kan du programmere indsamle og eksportere disse data for at opfylde revisionskrav eller udføre andre analyser. For at eksportere listen over alle mergenotater for den nuværende gruppe skal du gå til og klikke på knappen Liste over alle mergenotater. Den resulterende fil vil indeholde alle mergenotater, deres forfatter, ID for den relaterede merge-anmodning, gruppe, projekt, godkendere og anden information.
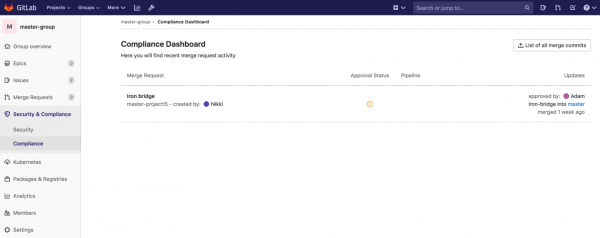
og .
Visning af listen og administration af personlige adgangstokens via API
Udviklere overfører nogle gange utilsigtet hemmeligheder og legitimationsoplysninger til fjerne lagre. Hvis andre mennesker har adgang til denne kilde, eller hvis projektet er åbent, bliver fortrolige oplysninger afsløret og kan bruges af ondsindede for at få adgang til ressourcer såsom distributionsmiljøer.
Administration af adgang til GitLab-navnerum er en vigtig del af compliance-aktiviteter. Fra principper om minimumsprivilegier til nedlukning af adgang efter tidsplan — der kan være flere krav relateret til personlige adgangstokens i GitLab. For at gøre det lettere at understøtte og administrere disse brugerlegitimationsoplysninger inden for dit navnerum, har vi givet mulighed for at vise en liste over alle personlige adgangstokens og valgfrit via API.
Disse forbedringer i GitLab API gør det muligt for brugerne at liste og tilbagekalde deres egne personlige adgangstokens, mens administratorer kan liste og tilbagekalde tokens for deres brugere. Det bliver nu lettere for administratorer at se, hvem der har adgang til deres navnerum, træffe beslutninger om at give adgang baseret på brugerdata, samt tilbagekalde personlige adgangstokens, der måtte være kompromitteret eller som overskrider virksomhedens adgangen til styringsregler.
og .
Relaterede tickets og andre funktioner er nu i GitLab Core
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
For flere måneder siden annoncerede vi en plan om . Mens vi arbejdede på at opfylde dette løfte, har vi lavet , og (i den russiske lokalisering af GitLab kaldet 'diskussionsbræt') tilgængelige i Core planen. Dette gælder kun for relationer af typen 'relateret til', relationer af typen 'blokerer' og 'blokeres' forbliver i betalingsplaner.
og .
Visning af navn på den oprindelige gren på sidepanelet for merge-request
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Ved gennemgang af ændringer i koden, diskussioner og commits i merge-request er det ofte ønskeligt at lave et lokalt checkout af grenen for en dybere gennemgang. Men det bliver sværere at finde navnet på grenen, efterhånden som der tilføjes mere indhold til beskrivelsen af merge-request, og man skal rulle længere ned ad siden.
Vi har tilføjet navnet på grenen til sidepanelet for merge-request, hvilket gør det tilgængeligt til enhver tid og fjerner behovet for at rulle hele siden. Ligesom linket til merge-request indeholder afsnittet med den oprindelige gren en praktisk 'kopier' knap.
Tak for den enorme indsats i udviklingen af denne funktion!
og .
Angivelse af tilstedeværelsen af foldede filer i diffs af merge-request
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
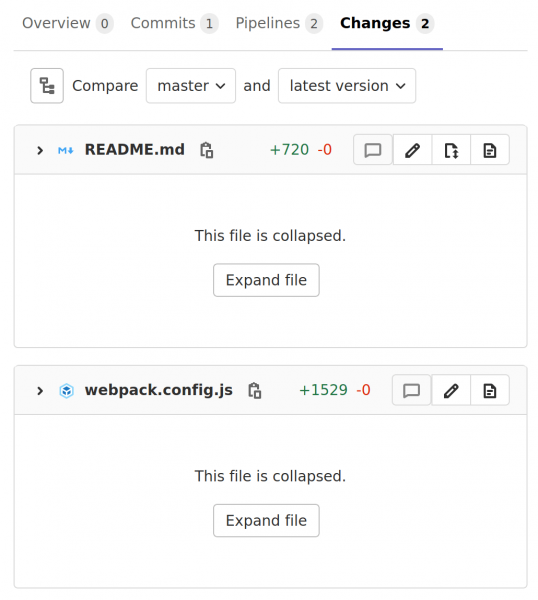
Merge-anmodninger, der tilføjer ændringer til flere filer, komprimerer undertiden diffen af store filer for at forbedre visningsydelsen. Når dette sker, kan det føre til, at en fil ved gennemgang ved en fejl overses, især i merge-anmodninger med et stort antal filer. Fra version 13.4 vil merge-anmodninger markere diffs, der indeholder komprimerede filer, så du ikke overser disse filer under kodereview. For yderligere klarhed planlægger vi at tilføje fremhævning af disse filer i en fremtidig udgave. Hold øje med opdateringer i .
og .
Advarsel om tilstedeværelsen af komprimerede filer i diffen af merge-anmodningen
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
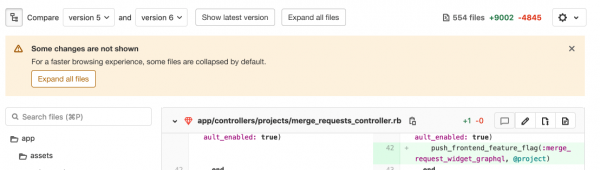
I sektionen med diffs i merge-anmodninger komprimeres store filer for at øge ydeevnen. Men ved gennemgang af koden kan nogle filer blive overset, når anmeldere ruller gennem filoversigten, da alle store filer er komprimeret.
Vi har tilføjet en synlig advarsel øverst på diff-siden for merge-anmodningen for at informere brugerne om, at der er en komprimeret fil i dette afsnit. På denne måde går du ikke glip af nogen ændringer i merge-anmodningen ved gennemgang.
og .
Automatisk gendannelse af Gitaly-klusterets repository
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Tidligere, når den primære node i Gitaly-klusteret blev frakoblet, blev repositories på denne node markeret som skrivebeskyttede. Dette forhindrede datatab i situationer, hvor der var ændringer på noden, som endnu ikke var replikeret. Når noden blev tilsluttet igen, blev GitLab ikke automatisk gendannet, og administratorer måtte manuelt starte synkroniseringsprocessen eller acceptere datatab. Andre situationer, såsom mislykkede replication-opgaver på den sekundære node, kunne også føre til forældede eller skrivebeskyttede repositories. I sådanne tilfælde forblev repository forældet, indtil den næste skriveoperation blev udført, hvilket ville starte replikationsopgaven.
For at løse dette problem Nu planlægges replikationsopgaver, når en forældet repository opdages på en node, og den nyeste version af repository er på en anden. Denne replikationsopgave gør repository aktuel automatisk, hvilket eliminerer behovet for manuel datarestaurering. Automatisk restaurering sikrer også hurtig opdatering af sekundære noder, hvis replikationsopgaven mislykkes, i stedet for at vente på næste skriveoperation. Da mange Gitaly-clustre opbevarer et stort antal repositories, reducerer det betydeligt den tid, administratorer og pålidelighedsteknikere bruger på at genskabe data efter fejl.
Desuden starter den automatiske reparation replikationen af repositories på enhver ny Gitaly-node, der tilføjes til clustret, hvilket fjerner manuel drift ved tilføjelse af nye noder.
og .
Marker opgaven 'to-do' som fuldført på designside
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Effektiv kommunikation i GitLab er baseret på to-do lister. Hvis du er blevet nævnt i en kommentar, er det kritisk vigtigt at kunne navigere til opgaven og enten begynde at arbejde på den eller markere den som allerede fuldført. Det er også vigtigt at kunne tildele en opgave til dig selv, når du skal arbejde på noget eller vende tilbage til det senere.
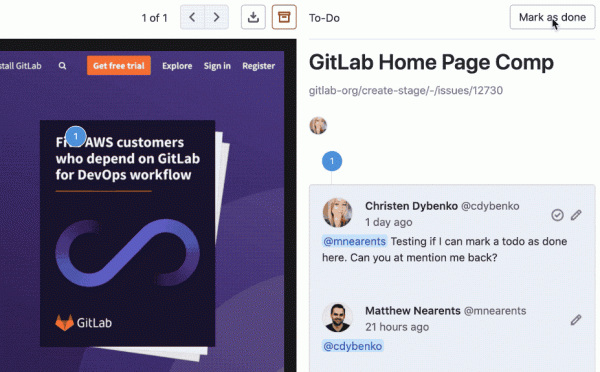
Tidligere kunne du ikke tilføje opgaver eller markere dem som fuldførte, når du arbejdede med designs. Dette alvorligt forstyrrede kommunikationseffektiviteten mellem produktionsteams, da to-do opgaver er et kritisk element i arbejdsprocessen i GitLab.
I version 13.4 indhenter designs kommentarer til billetter i brugen af opgaver, hvilket gør arbejdet med dem mere sammenhængende og effektivt.
og .
Forbedret fejlfinding vejledning til CI/CD
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Vi har forbedret vejledningen til fejlfinding for GitLab CI/CD ved at tilføje yderligere information om almindelige problemer, som du kan støde på. Vi håber, at den forbedrede dokumentation vil være en værdifuld ressource, der hjælper dig med hurtigt og nemt at konfigurere og starte GitLab CI/CD.
og .
Merge-anmodninger falder ikke længere ud af merge-køen
(PREMIUM, ULTIMATE, SILVER, GOLD)
Tidligere kunne merge-anmodninger tilfældigt falde ud af merge-køen på grund af sene kommentarer. Hvis merge-anmodningen allerede var i køen, og nogen tilføjede en kommentar, der skabte en ny uafklaret diskussion, blev merge-anmodningen anset for at være uegnet til fusion og faldt ud af køen. Nu, efter at merge-anmodningen er tilføjet til merge-køen, kan der tilføjes nye kommentarer uden frygt for at forstyrre fusionsprocessen.
og .
Visning af dækningsgraden for kode i merge-anmodningen for opgaven
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
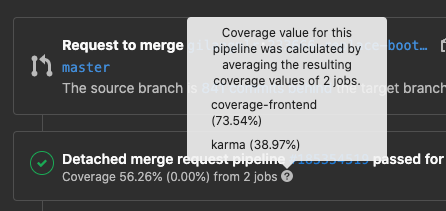
Udviklere skal have mulighed for at se værdien af dækningsgraden efter at en pipeline er afsluttet — selv i komplekse scenarier, såsom når en pipeline arbejder med flere opgaver, der skal parse for at beregne dækningsgraden. Tidligere viste widget'en for merge-anmodningen kun gennemsnittet af disse værdier, hvilket betød, at du var nødt til at navigere til opgavens side og tilbage til merge-anmodningen for at få de mellemliggende dækningsværdier. For at spare din tid og undgå unødvendige trin har vi i widget'en inkluderet visning af det gennemsnitlige dækningsværdi, dets ændringer mellem den målrettede og den originale gren og et tooltip, der viser dækningsværdien for hver opgave, som gennemsnittet er beregnet ud fra.
og .
Sletning af pakker fra pakke-registeret under visning af gruppe
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
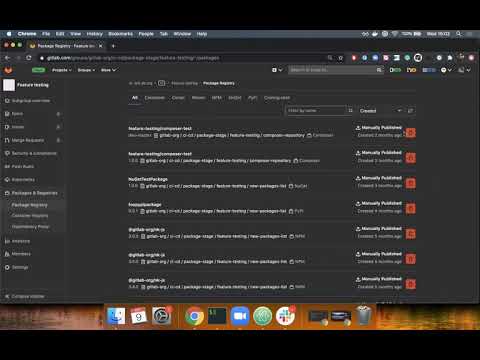
GitLab-pakke-registeret er et sted til opbevaring og distribution af pakker i forskellige formater. Når dit projekt eller din gruppe har mange pakker, skal du hurtigt kunne identificere ubrugte pakker og fjerne dem, så folk ikke downloader dem. Du kan slette pakker fra dit register via eller gennem brugergrænsefladen for pakke-registeret. Imidlertid kunne du tidligere ikke slette pakker under visning af gruppe via brugergrænsefladen. Som et resultat måtte du slette unødvendige pakker separat for hvert projekt, hvilket var ineffektivt.
Nu kan du slette pakker, mens du ser pakke-registeret for gruppen. Gå blot til siden for gruppe-pakke-registeret, filtrer pakker efter navn, og fjern alle unødvendige.
og .
Skalering af Conan-pakker til projektniveau
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Du kan bruge Conan-repositoriet i GitLab til at offentliggøre og distribuere C/C++-afhængigheder. Tidligere kunne pakker dog kun skaleres til instansniveau, da navnet på Conan-pakken kunne bestå af maksimalt 51 tegn. Hvis du ville offentliggøre en pakke fra en undergruppe, for eksempel gitlab-org/ci-cd/package-stage/feature-testing/conan, var det næsten umuligt at gøre det.
Nu kan du skalere Conan-pakker til projektniveau, hvilket gør det nemt at offentliggøre og distribuere afhængighederne i dine projekter.
og .
Understøttelse af nye pakkeledere og sprog til scanning af afhængigheder
Udviklere overfører nogle gange utilsigtet hemmeligheder og legitimationsoplysninger til fjerne lagre. Hvis andre mennesker har adgang til denne kilde, eller hvis projektet er åbent, bliver fortrolige oplysninger afsløret og kan bruges af ondsindede for at få adgang til ressourcer såsom distributionsmiljøer.
Vi er glade for at tilføje scanning af afhængigheder for projekter med kode i C, C++, C# og .Net, der bruger NuGet 4.9+ eller Conan-pakkeledere, til vores liste . Nu kan du inkludere scanning af afhængigheder som en del af Secure-trinnet for at tjekke for kendte sårbarheder i afhængigheder, der er tilføjet via pakkeledere. Fundne sårbarheder vil blive vist i din merge-anmodning sammen med niveauet for deres fare, så du ved, hvilke risici den nye afhængighed indebærer, inden du udfører merge. Du kan også konfigurere dit projekt, så det kræver for afhængigheder med sårbarheder med kritiske (Critical), høje (High) eller ukendte (Unknown) faregrad.
og .
Notifikationer ved ændring af indstillingen for merge-anmodning til ‘Merge ved succesfuld afslutning af pipeline’
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
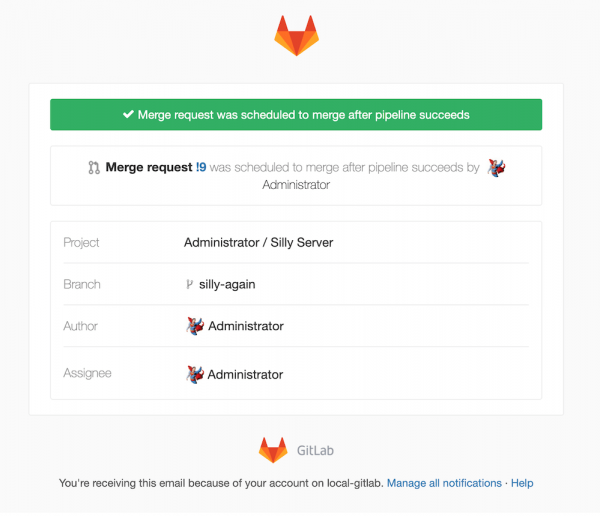
Tidligere, når indstillingen for merge-anmodning blev angivet Merge, når pipeline er færdig (Merge When Pipeline Succeeds, MWPS), blev der ikke sendt nogen email-notifikation. Du var nødt til manuelt at tjekke status eller vente på en meddelelse om udførelse af merge. I denne udgave er vi glade for at præsentere brugerens bidrag , som løste dette problem ved at tilføje automatisk at sende notifikationer til alle, der abonnerer på merge-anmodningen, når anmelderen ændrer indstillingen for merge til MWPS.
og .
Oprettelse af EKS-klynger med brugerdefineret Kubernetes-version
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
GitLab-brugere kan nu selv vælge den version af Kubernetes, der vil blive leveret med EKS; du kan vælge mellem versionerne 1.14-1.17.
og .
Oprettelse af hændelser som tickettyper
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
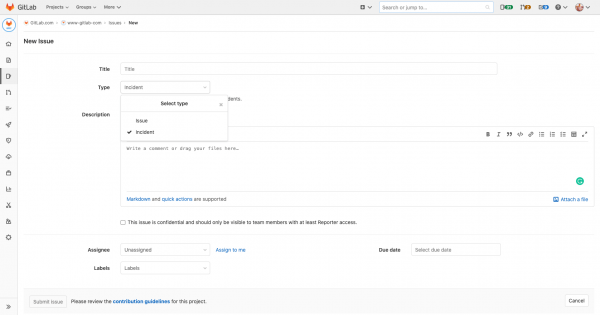
Ikke hvert problem, der opstår, udløser straks meddelelser: brugerne rapporterer om nedbrud, mens teammedlemmer undersøger problemer med ydeevnen. Nu er hændelser en form for ticket, så dine teams hurtigt kan oprette dem i den velkendte arbejdsproces. Klik Ny opgave fra enhver placering i GitLab, og i feltet Type vælg Hændelse.
og .
Henvisning til GitLab-meddelelser i Markdown
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Vi har opgraderet GitLab-meddelelser ved at tilføje en ny type henvisning specielt til dem i GitLab-versionen af Markdown, hvilket gør det nemmere at dele meddelelser og nævne dem. Brug ^alert#1234, for at nævne en meddelelse i ethvert felt med Markdown-notation: i hændelser, tickets eller merge-anmodninger. Dette vil også hjælpe dig med at identificere opgaver, der oprettes fra meddelelser, og ikke fra tickets eller merge-anmodninger.
og .
Visning af meddelelsesbyrder for hændelser
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
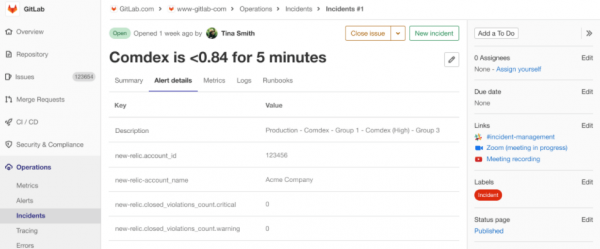
Beskrivelsen af meddelelsen indeholder information, der er kritisk for at diagnosticere fejl og genoprette, og denne information skal være let tilgængelig, så du ikke skal skifte værktøjer eller faner, mens du arbejder på at løse hændelsen. Hændelser, der er oprettet fra meddelelser, viser den fulde beskrivelse af meddelelsen under fanen Alert Details.
75 % hurtigere udvidet søgning
(STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD)
GitLab, som en enkelt applikation, har en unik mulighed for at gøre indholdssøgningen i hele DevOps-arbejdsforløbet hurtigere. I GitLab 13.4 leverer den udvidede søgning resultater 75 % hurtigere, når den , ligesom på GitLab.com.
og .
Visning af fjernede projekter for administratorer
(CORE, STARTER, PREMIUM, ULTIMATE)
Muligheden for at udsætte sletning af et projekt blev . Men tidligere var det ikke muligt at se alle projekter, der ventede på sletning, på ét sted. Nu kan administratorer for brugerinstanser af GitLab se alle projekter, der venter på sletning, samlet på ét sted – sammen med knapper til nemt at genskabe disse projekter.
Denne funktion giver administratorer en bedre kontrol over sletningen af projekter ved at samle al nødvendig information ét sted og give mulighed for at annullere uønskede sletningshandlinger.
Tak for denne funktion!
og .
API'en har fået støtte til push-regler for grupper
(STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD)
Tidligere kunne push-regler for grupper kun indstilles ved at besøge hver gruppe individuelt via GitLab-brugergrænsefladen og anvende disse regler. Nu kan du styre disse regler via API'en for at støtte dine brugerdefinerede værktøjer og automatisering i GitLab.
og .
Tilbagekaldelse af personlige adgangstokens til selvstyret legitimationsopbevaring
(ULTIMATE)
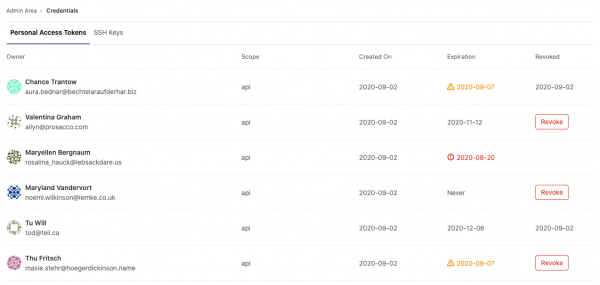
giver administratorer de oplysninger, de har brug for til at styre brugernes legitimationsoplysninger i deres GitLab-instans. Da organisationer med fokus på overholdelse varierer i stramheden af deres regler for håndtering af legitimationsoplysninger, har vi tilføjet en knap, så administratorer kan tilbagekalde en brugers personlige adgangstoken (PAT), hvis de ønsker det. Nu kan administratorer nemt tilbagekalde potentielt kompromitterede PAT'er. Denne funktion er nyttig for organisationer, der har brug for mere fleksible muligheder for at sikre overholdelse af krav for at minimere forstyrrelser for deres brugere.
og .
Konfigurationsfil til statisk webstedsredaktør
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
I GitLab 13.4 præsenterer vi en ny måde at konfigurere den statiske webstedsredaktør på. Selvom konfigurationsfilen ikke gemmer eller henter nogen indstillinger i denne version, lægger vi fundamentet for fremtidig tilpasning af redaktørens adfærd. I kommende versioner vil vi tilføje i filen .gitlab/static-site-editor.yml indstillinger til at indstille , hvor , omdefinering af Markdown-syntaksindstillinger og andre redigeringsindstillinger.
og .
Redigering af introduktionsteksten i filen ved hjælp af statisk side-redigeringsværktøjet
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
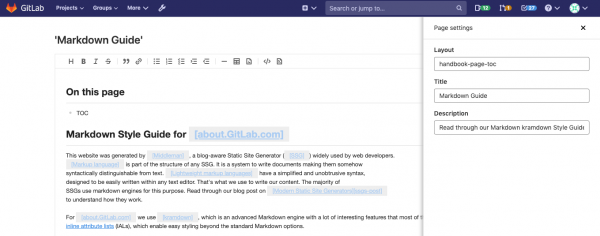
Introduktionsteksten (front matter) er en fleksibel og praktisk måde at definere sidevariable i dataloadede filer, der er beregnet til at blive behandlet af en generator for statiske sider. Den bruges typisk til at angive sidens titel, skabelonlayout eller forfatter, men kan også anvendes til at overføre enhver form for metadata til generatoren, når siden gengives som HTML. Den indgår i toppen af hver dataloaded fil og er normalt formateret som YAML eller JSON, hvilket kræver konsekvent og præcist syntaks. Brugere, der ikke er bekendt med de specifikke syntaksregler, kan utilsigtet indtaste ugyldig markup, hvilket kan medføre formateringsproblemer eller endda byggefejl.
WYSIWYG-redigeringsmodus for det statiske side-redigeringsværktøj fjerner allerede introduktionsteksten fra redigeringsvinduet for at forhindre sådanne formateringsfejl. Men dette forhindrer dig i at ændre værdierne, der er gemt i dette afsnit, uden at vende tilbage til redigering i kildekode-tilstand. I GitLab 13.4 kan du få adgang til ethvert felt og redigere dets værdi i et velkendt formularbaseret interface. Når du trykker på knappen Indstillinger (Indstillinger) åbnes en panel, hvor der vises et formularfelt for hver nøgle, der er defineret i begyndelsen. Felterne udfyldes med den aktuelle værdi, og det er tilstrækkeligt bare at indtaste værdien i webformularen for at redigere dem. Denne redigering af introduktionsteksten gør det muligt at undgå syntaksproblemer og giver dig fuld kontrol over indholdet, samtidig med at det sikrer ensartet formatering af det endelige resultat.
og .
GitLab til Jira og DVCS Connector nu i Core
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
For Jira-brugere i GitLab: og muliggør visning af oplysninger om commits og merge-anmodninger fra GitLab direkte i Jira. I kombination med vores indbyggede integration med Jira kan du nemt navigere mellem de to applikationer under arbejdet.
Disse funktioner var tidligere kun tilgængelige i vores Premium-plan, men nu er de tilgængelige for alle brugere!
og .
Afstemning med flertalsstemmer for Gitaly-klyngetransaktioner (beta-version)
(CORE, STARTER, PREMIUM, ULTIMATE)
Gitaly-klyngen muliggør replikering af Git-repositorier på flere 'varme' Gitaly-noder. Dette øger fejlfindingsmodstanden ved at fjerne enkeltpunkter af fejl. , præsenteret i GitLab 13.3, udløser bred broadcasting af ændringer til alle Gitaly-noder i klyngen, men kun de Gitaly-noder, der stemmer i overensstemmelse med den primære node, gemmer ændringerne på disk. Hvis alle replika-noder ikke er enige, gemmes kun én kopi af ændringen på disken, hvilket skaber et enkelt fejlpunk indtil den asynkrone replikering er afsluttet.
Flertalsafstemning øger fejlfindingsmodstanden ved at kræve enighed fra flertallet af noderne (og ikke alle) før gemmes ændringerne på disken. Hvis denne valgbare funktion er aktiveret, skal optagelsen gennemføres succesfuldt på flere noder. Uenige noder synkroniseres automatisk ved hjælp af asynkron replikering med de noder, der dannede kvorum.
og .
Understøttelse af brugerdefineret skema til validering af JSON i Web IDE
(PREMIUM, ULTIMATE, SILVER, GOLD)
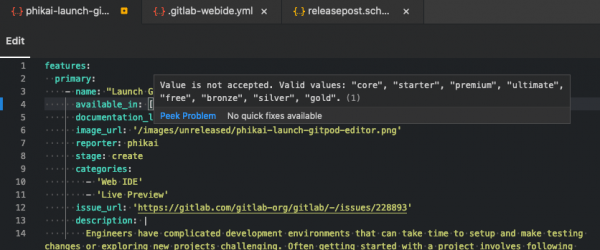
Projekter, hvor folk skriver konfigurationer i JSON- eller YAML-format, er ofte udsat for problemer, fordi det er nemt at lave en tastefejl og bryde noget. Det er muligt at skrive valideringsværktøjer, der fanger disse problemer i CI-pipelinen, men brugen af en JSON-skema-fil kan være nyttig til at give dokumentation og tips.
Projektmedlemmer kan definere stien til deres brugerdefinerede skema i filen .gitlab/.gitlab-webide.yml, som angiver skemaet og stien til de filer, der skal valideres. Når en bestemt fil uploades til Web IDE, vil der være ekstra feedback og validering, som hjælper med at oprette filen.
og .
Grænsen for forgrening af den rettede acykliske graf (DAG) er øget til 50
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Hvis du bruger pipelines (Directed Acyclic Graph (DAG)), kan du have opdaget, at begrænsningen på 10 job, som et job kan angive i needs:, for hårdt. I version 13.4 blev standardgrænsen forøget fra 10 til 50 for at muliggøre mere komplekse netværk af afhængigheder mellem opgaver i dine pipelines.
Hvis du er administrator for en brugerinstans af GitLab, kan du hæve denne grænse yderligere ved at konfigurere en skiftbar funktion, selvom vi ikke tilbyder officiel support til dette.
og .
Forbedret adfærd needs for springede opgaver
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
I nogle tilfælde kunne en sprunget opgave i pipelinen fejlagtigt blive betragtet som succesfuld for de afhængigheder, der var angivet i needs, hvilket resulterede i, at efterfølgende opgaver blev kørt, hvilket ikke skulle være sket. Denne opførsel er blevet rettet i version 13.4, og needs behandler nu korrekt tilfælde af springede opgaver.
og .
Sikre den seneste artefakt af opgaven for at forhindre, at den bliver slettet
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
GitLab blokerer nu automatisk den seneste artefakt af en succesfuld opgave og pipeline på enhver aktiv gren, merge-request eller tag for at forhindre, at den bliver slettet efter udløb. Det bliver lettere at fastsætte mere aggressive udløbsregler til rydning af gamle artefakter. Dette hjælper med at reducere forbruget af diskplads og sikrer, at du altid har en kopi af den seneste artefakt fra pipelinen.
og .
CI/CD guide til optimering af pipelines
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Optimering af CI/CD pipeline kan forbedre leveringshastigheden og spare penge. Vi har forbedret vores dokumentation ved at tilføje en kort guide til at maksimere udbyttet af optimering af dine pipelines.
og .
Testrapporten er sorteret efter teststatus
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
— en enkel måde at se resultaterne af alle testene i pipeline. Men med et stort antal tests kan det tage lang tid at finde fejlede tests. Andre problemer, der kan gøre det vanskeligt at bruge rapporten, inkluderer svære rulleproblemer med lange trace-outputs og afrunding af tid til nul for tests, der udføres på mindre end 1 sekund. Nu placerer testrapporten som standard fejl i starten af rapporten, når der sorteres, og derefter sorteres testene efter varighed. Dette gør det lettere at finde fejl og lange tests. Desuden vises testvarigheden nu i millisekunder eller sekunder, så de er meget hurtigere at læse, og tidligere problemer med rulle har også været løst.
og .
Filstørrelsesbegrænsninger for uploads til pakkeregisteret
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Der er nu begrænsninger for pakkefilernes størrelser, der kan uploades til GitLab-pakkeregisteret. Begrænsningerne blev tilføjet for at optimere pakkeregisterets ydeevne og forhindre misbrug. Begrænsningerne afhænger af pakkeformatet. For GitLab.com er de maksimale filstørrelser:
- Conan: 250MB
- Maven: 3GB
- NPM: 300MB
- NuGet: 250MB
- PyPI: 3GB
For brugerdefinerede GitLab-instanser er standardværdierne de samme. Administrationen kan dog opdatere begrænsningerne ved hjælp af .
og .
Brug CI_JOB_TOKEN til at publicere PyPI-pakker
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Du kan bruge GitLab PyPI-lageret til at oprette, publicere og dele Python-pakker sammen med kildekoden og CI/CD-pipelines. Tidligere kunne du dog ikke godkende dig i lageret ved hjælp af den foruddefinerede miljøvariabel CI_JOB_TOKEN. Som følge heraf var du nødt til at bruge dine personlige legitimationsoplysninger til at opdatere PyPI-lageret, eller du besluttede måske helt at lade være med at bruge lageret.
Det er blevet lettere at bruge GitLab CI/CD til at publicere og installere PyPI-pakker ved hjælp af den foruddefinerede miljøvariabel CI_JOB_TOKEN.
og .
DAST-scannerprofiler efter anmodning
Udviklere overfører nogle gange utilsigtet hemmeligheder og legitimationsoplysninger til fjerne lagre. Hvis andre mennesker har adgang til denne kilde, eller hvis projektet er åbent, bliver fortrolige oplysninger afsløret og kan bruges af ondsindede for at få adgang til ressourcer såsom distributionsmiljøer.
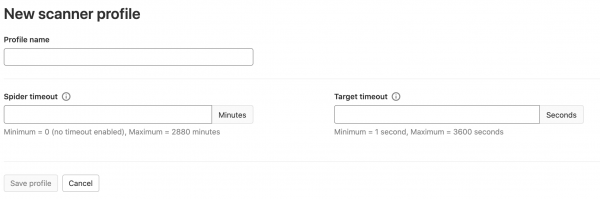
Til DAST-scanning efter anmodning, som blev , der er tilføjet DAST-scannerprofiler. De udvider konfigurationsmulighederne for denne scanning og gør det muligt hurtigt at oprette flere profiler til dækning af flere typer scanning. I version 13.4 inkluderer scannerprofilen oprindeligt en timeout-parameter for crawleren, der angiver, hvor længe DAST-crawleren skal køre, når den forsøger at opdage alle sider på det scannede websted. Profilen inkluderer også en timeout-parameter for det målrettede websted for at angive, hvor længe scanneren skal vente, før den afbryder scanningen, hvis webstedet ikke svarer med statuskode 200 eller 300. Efterhånden som vi fortsætter med at forbedre denne funktion i kommende versioner, vil der blive tilføjet flere konfigurationsparametre til scannerprofilen.
og .
Simpel konfigurationsfil for omdirigeringer til GitLab Pages
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Hvis du bruger GitLab Pages og ønsker bedre at håndtere ændringer i URL'er, har du måske bemærket, at det var umuligt at håndtere omdirigeringer på dit GitLab Pages-websted. GitLab giver dig nu mulighed for at konfigurere regler for at omdirigere en URL til en anden for dit Pages-websted ved at tilføje en konfigurationsfil til dit repository. Denne funktion er blevet muliggjort gennem bidrag fra Kevin Barnett (), vores Eric Eastwood (), og GitLab-teamet. Tak til alle for jeres bidrag.
og .
Terraform-tilstand styret af GitLab
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Adgang til tidligere versioner af Terraform-tilstanden er nødvendig både af overholdelsesmæssige årsager og til fejlfinding, hvis det er nødvendigt. Understøttelse af versionsstyring af Terraform-tilstande, der styres af GitLab, er tilgængelig fra GitLab 13.4. Versionsstyring aktiveres automatisk for nye Terraform-tilstands-filer. Eksisterende Terraform-tilstandsfiler vil i en senere version.
og .
Vigtige detaljer om hændelsevarsler
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Når du håndterer hændelser, er det vigtigt at kunne se, hvor længe en advarsel har været åben, og hvor mange gange en hændelse har fundet sted. Disse detaljer er ofte afgørende for at vurdere indflydelsen på kunden og hvad dit team skal prioritere. På den nye hændelsesdetaljevisning viser vi starttidspunktet for advarslen, antallet af hændelser og et link til den oprindelige advarsel. Disse oplysninger er tilgængelige for hændelser, der oprettes fra advarsler.
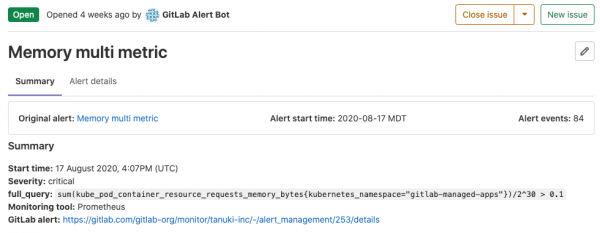
og .
Opsætning og redigering af hændelsesernærhed
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Hændelsesernærhedsparameteren gør det muligt for respondere og interessenter at vurdere konsekvenserne af en nedetid samt metoder og hastegrad for reaktion. Når dit team deler resultater under hændelseshåndtering og genopretter driften, kan de ændre denne parameter. Du kan nu redigere hændelsesernærheden i højre sidepanel på siden 'Hændelsesoplysninger', og alvorlighedsgraden vises i hændelseslisten.
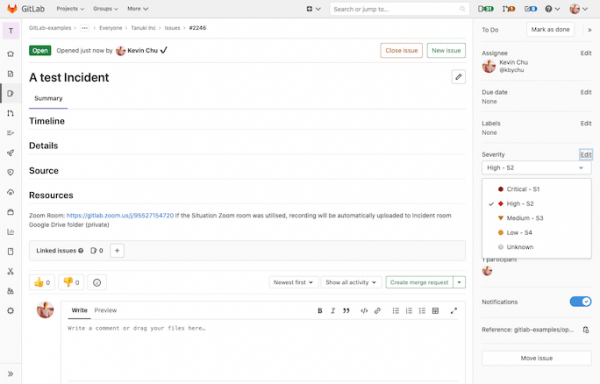
og .
Oprettelse, redigering og sletning af netværkssikkerhedsregler for containere
Udviklere overfører nogle gange utilsigtet hemmeligheder og legitimationsoplysninger til fjerne lagre. Hvis andre mennesker har adgang til denne kilde, eller hvis projektet er åbent, bliver fortrolige oplysninger afsløret og kan bruges af ondsindede for at få adgang til ressourcer såsom distributionsmiljøer.
Denne forbedring af editoren til netværkssikkerhedsregler for containere gør det muligt for brugere at oprette, redigere og slette deres regler direkte fra GitLabs brugergrænseflade. Editorens funktioner inkluderer tilstand .yaml for erfarne brugere og en regelredigeringsfunktion med en intuitiv grænseflade for dem, der er mindre bekendt med netværksregler. Du kan finde nye muligheder for regelstyring under Sikkerhed og overholdelse > Trusselshåndtering > Regler (Security & Compliance > Threat Management > Policies).
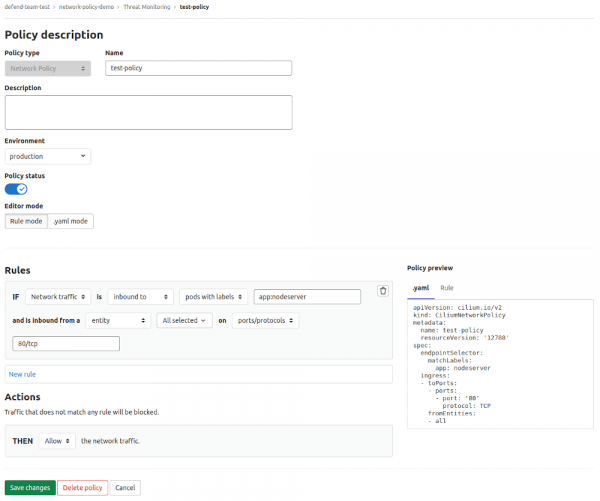
og .
Understøttelse af Azure Blob Storage
(CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD)
Både GitLab og GitLab Runner understøtter nu , hvilket gør det lettere at køre GitLab-tjenester på Azure.
GitLab-instanser understøtter Azure for alle typer objektslagring, herunder LFS-filer, CI-artikler og . For at konfigurere Azure Blob Storage, følg installationsvejledningen for eller .
GitLab jobhandlers understøtter også Azure til opbevaring af . Azure-lageret kan konfigureres via sektionen .
og .
Omnibus ARM64-pakker til Ubuntu og OpenSUSE
(CORE, STARTER, PREMIUM, ULTIMATE)
Som svar på den voksende efterspørgsel efter at støtte GitLab på 64-bit ARM-arkitektur, er vi glade for at annoncere tilgængeligheden af den officielle ARM64 Ubuntu 20.04 Omnibus-pakke. En stor tak til Zitai Chen og Guillaume Gardet for deres betydelige bidrag — deres merge-requests har spillet en nøglerolle her!
For at downloade og installere pakken til Ubuntu 20.04, besøg vores og vælg Ubuntu.
og .
Understøttelse af autentificering med smartkort til GitLab Helm chart
(PREMIUM, ULTIMATE)
Smartkort, såsom Common Access Cards (CAC), kan nu bruges til autentificering i en GitLab-forekomst, der er implementeret via Helm chart. Smartkort autentificeres i den lokale database ved hjælp af X.509-certifikater. Dette betyder, at understøttelsen af smartkort med Helm chart nu er i overensstemmelse med understøttelsen af smartkort, der er tilgængelig i Omnibus-implementeringer.
og .
Detaljerede udgivelsesnotater og opdaterings-/installationsvejledninger kan læses i det originale engelsksprogede indlæg: .
Oversættelsen fra engelsk er udført af , , og .
Kilde: habr.com
