

Velkommen til den tredje lektion i kurset . På har vi implementeret den nødvendige skabelon til at udføre laboratoriearbejde. I denne lektion vil vi gennemgå grundprincipperne for arbejde med logs på , vi vil lære om hændelsesbehandlere samt se på mekanismerne til beskyttelse af logs. Den teoretiske del samt den komplette videooptagelse af lektionen findes under kat.
For at kunne indsamle logs fra enheder, skal de registreres på FortiAnalyzer. Der er to muligheder for registrering.
- Den første mulighed er, at der aktiveres en indstilling "send logs til FortiAnalyzer" på den registrerende enhed, og dens IP-adresse angives. Derefter sendes der en registreringsanmodning til FortiAnalyzer for denne enhed. Administratoren skal bekræfte eller afvise den modtagne anmodning. Hvis teknologien med administrative domæner er aktiveret, kan FortiGate tilføjes til enten det primære ADOM (som hedder root, og som vi arbejdede med i den forrige lektion) eller til et selvoprettet ADOM, der er beregnet til FortiGate-enheder.
- Den anden mulighed er den såkaldte Device Registration Wizard. Registreringen af enheden sker direkte på FortiAnalyzer. For registreringen kræves oplysninger om den registrerende enhed - serienummer, IP-adresse, enhedstype og version af operativsystemet. Hvis datavalideringen er vellykket, tilføjes enheden til listen over FortiAnalyzer. Hvis teknologien med administrative domæner er aktiveret, registreres enheden automatisk i det passende administrative domæne. Hvis du har oprettet flere sådanne administrative domæner, skal enheden registreres fra det administrative domæne, som du ønsker at tilføje den til.
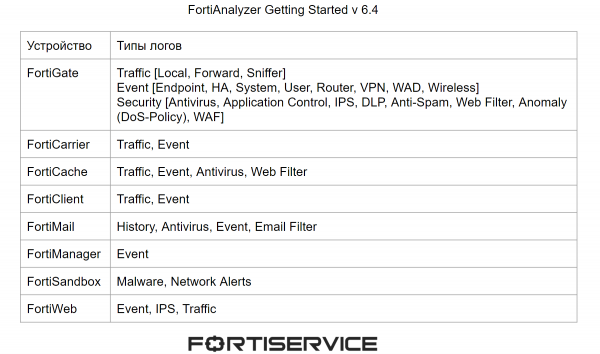
Hver enhed genererer logs af forskellige typer. De primære typer logs, som Fortinet-enheder kan generere, er vist i figuren nedenfor.
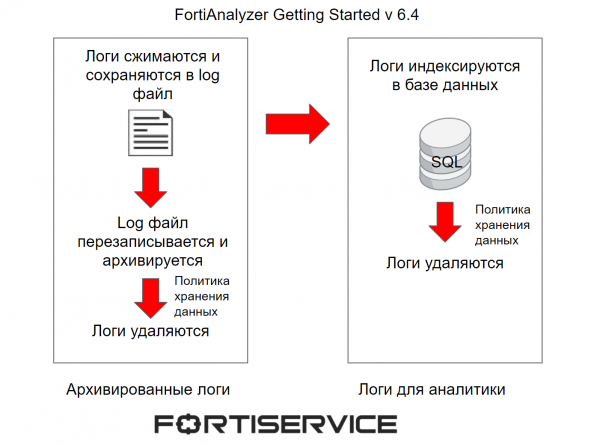
Vi har allerede talt om den indledende behandling af logs i den forrige lektion, men jeg tror, det er værd at friske hukommelsen op. Logs, der sendes til FortiAnalyzer, komprimeres og gemmes i en logfil. Når denne fil når en bestemt størrelse, overskrives den og archiveres. Disse logs kaldes arkiverede logs. De betragtes som offline-logs, da de ikke kan analyseres i realtid. De er kun tilgængelige til visning i RAW-format. Datapolitikken i det administrative domæne bestemmer, hvor længe disse logs opbevares i FortiAnalyzers hukommelse.
Sammen med dette indekseres logs i SQL-databasen for at understøtte analysen. Disse logs analyseres i FortiAnalyzer i realtid ved hjælp af mekanismer som Log View, FortiView og Reports. Datapolitikken i det administrative domæne bestemmer, hvor længe disse logs opbevares i FortiAnalyzers hukommelse. Efter at disse logs er blevet slettet fra FortiAnalyzers hukommelse, kan de forblive i form af arkiverede logs, men det afhænger af datapolitikken i det administrative domæne.
Processen for logbehandling er skematisk præsenteret på billedet nedenfor.
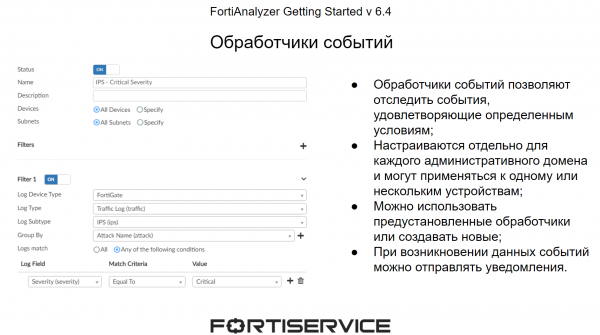
Når logs ankommer til enheden, bliver de kontrolleret af hændelsesbehandlere. De gør det muligt at spore interessante hændelser ved hjælp af forudindstillede betingelser. Betingelserne er knyttet til de parametre, der findes i RAW-format-lagene. I systemet findes der et sæt forudindstillede hændelser for hvert administrativt domæne, men det er muligt at oprette dine egne hændelsesbehandlere efter behov. Den primære fordel ved hændelsesbehandlere er, at systemet kan sende meddelelser, når der opstår interessante hændelser - til e-mail eller syslog-servere via SNMP. Dette muliggør en hurtig reaktion på hændelser, der opstår i netværket.
Lad os tale om logbeskyttelse. Da vigtige oplysninger om netværket opbevares i logfilerne, skal de beskyttes mod mulig tab som følge af forskellige fejl samt mod ekstern kompromittering. Den første teknologi, der kan hjælpe med at beskytte logfiler i tilfælde af forskellige fejl, er RAID. Den gør det muligt at opdele det tilgængelige diskplads i flere logiske segmenter, så dataene ikke går tabt, hvis en eller flere diske fejler (afhængigt af typen af RAID). De primære RAID-typer, der kan bruges i FortiAnalyzer, er vist på billedet nedenfor.
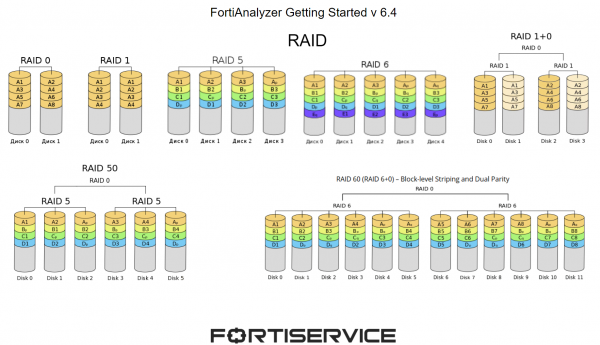
- RAID 0 fordeler data på 2 eller flere diske. Hovedmålet er hastighed og ydeevne. Hvis en eller flere diske fejler, vil hele diskarrayet lide;
- RAID 1 fordeler kopier af data på 2 eller flere diske. Hvis en disk fejler - vil diskarrayet fortsætte med at fungere normalt;
- RAID 5 fordeler data over flere diske og tildeler samtidig en disk til gendatabaseringsoplysninger i hver såkaldt 'datakæde'. Hvis en disk fejler, vil diskarrayet fortsætte med at fungere normalt;
- RAID 6 fungerer på en lignende måde, men to diske tildeles til gendatabaseringsoplysninger;
- RAID 10 kombinerer funktionaliteten af RAID 0 og RAID 1. Dette gør det muligt at fortsætte arbejdet med data, selv hvis 2 diske fejler (en fra hver RAID, ellers vil dataene ikke kunne læses);
- RAID 50 kombinerer funktionaliteten af RAID 0 og RAID 5. I så fald vil stabil drift med data fortsætte, selv hvis der fejler en disk i hver RAID 5;
- RAID 60 kombinerer funktionaliteten af RAID 0 og RAID 6. I så fald vil stabil drift med data fortsætte, selv hvis der fejler 2 diske i hver RAID 6.
Den næste mekanisme er logbackups. Der er flere muligheder for backups - fra menuen Log View, hvor der kan anvendes et bestemt filter til at gemme nødvendige logs, eller Log Browse, hvorfra man kan downloade de optagne logfiler. Der er også mulighed for at lave backups af logs på eksterne servere ved hjælp af CLI-grænsefladen.
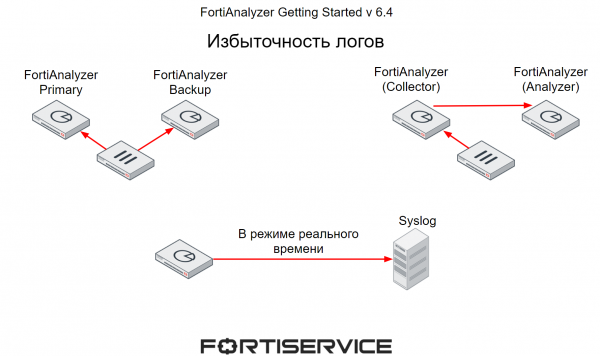
En anden mekanisme til at beskytte vigtige oplysninger indeholdt i logfiler er redundans. Her er der også flere muligheder.
- Første metode, hvor enheder sender logs direkte til 2 FortiAnalyzer-enheder — en som primær og en som backup.
- Anden metode, vi allerede har diskuteret i sidste lektion — én FortiAnalyzer fungerer som indsamler og samler logs fra forskellige enheder. Ifølge en tidsplan sendes de indsamlede logs til FortiAnalyzer, som fungerer som analyserer. Hvis den anden fejler, kan indsamleren sende logs til en anden FortiAnalyzer.
- Og den tredje mulighed — overførsel af logs fra FortiAnalyzer til eksterne servere, for eksempel til Syslog. I så fald vil overførslen af logs finde sted i realtid.
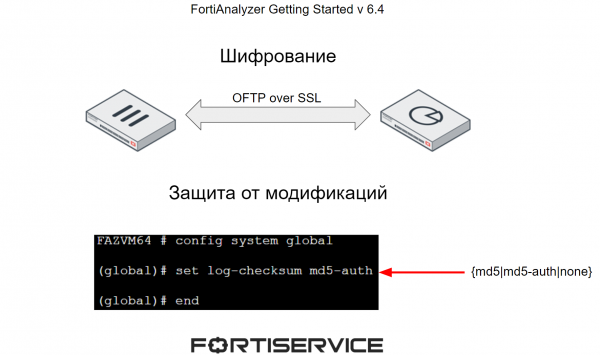
For at beskytte logs mod kompromittering anvendes der to hovedmekanismer:
- Kryptering af datakanalen mellem FortiAnalyzer og de andre enheder;
- Beskyttelse af logs mod ændringer ved at tilføje en kontrolsum.
I video tutorialen præsenteres det teoretiske materiale, som tidligere er gennemgået, samt praktiske aspekter af arbejdet med logs — filtration, visning i forskellige tilstande, opsætning af hændelsesbehandlere. God fornøjelse!
I næste lektion vil vi nøje gennemgå aspekter af arbejdet med rapporter. For ikke at gå glip af den, tilmeld dig vores .
Du kan også følge opdateringer på følgende ressourcer:
Kilde: habr.com
