

Kilde: Acunetix
Red Teaming ("rød teams angreb") er en omfattende simulation af reelle angreb med det formål at vurdere cybersikkerheden af systemer. "Rød team" er en gruppe (specialister, der udfører penetrationstest af systemet). De kan være både ansat udefra eller interne medarbejdere i din organisation, men i alle tilfælde er deres rolle den samme – at imitere handlinger fra ondsindede aktører og forsøge at trænge ind i dit system.
Sammen med "røde teams" findes der også en række andre i cybersikkerhed. For eksempel arbejder "blå team" (Blue Team) sammen med det røde team, men deres aktivitet fokuserer på at øge sikkerheden af systeminfrastrukturen indefra. "Lilla team" (Purple Team) fungerer som bindeled, der hjælper de to andre teams med at udvikle en angrebsstrategi og beskyttelsesforanstaltninger. Alligevel er red teaming en af de mindst forståelige metoder inden for cybersikkerhedsfeltet, og mange organisationer tøver stadig med at anvende denne praksis.
I denne artikel vil vi i detaljer forklare, hvad der ligger bag begrebet Red Teaming, samt hvordan implementeringen af praksis for omfattende simulation af reelle angreb kan hjælpe med at forbedre sikkerheden i din organisation. Artiklens mål er at vise, hvordan denne metode kan betydeligt øge sikkerheden for dine informationssystemer.
Red Teaming: Oversigt
Selvom "røde" og "blå" teams i dag primært er forbundet med informations teknologi og cybersikkerhed, blev disse begreber opfundet af militæret. Det var faktisk i hæren, jeg første gang hørte om disse begreber. At arbejde som cybersikkerhedsanalyiker i 1980'erne var meget anderledes end i dag: adgangen til krypterede computersystemer var langt mere begrænset end nu.
Ellers var min første oplevelse med militære spil – modellering, simulering og organisering af interaktion – meget lig den nuværende proces med kompleks simulering af angreb, der er blevet populær inden for cybersikkerhed. Ligesom nu blev der lagt stor vægt på brugen af social engineering for at overbevise medarbejdere om at give "fjenden" uretmæssig adgang til militære systemer. Så selvom de tekniske metoder til simulering af angreb er rykket fremad i forhold til 80'erne, er det værd at bemærke, at mange af de grundlæggende værktøjer i den konkurrenceprægede tilgang, især teknikkerne inden for social engineering, i høj grad er platformuafhængige.
Den primære værdi af kompleks simulering af virkelige angreb har heller ikke ændret sig siden 80'erne. Ved at simulere et angreb på dine systemer er det lettere at opdage sårbarheder og forstå, hvordan de kan blive udnyttet. Og selvom red teaming tidligere hovedsageligt blev brugt af "white hat" hackere og cybersikkerhedsspecialister til at finde sårbarheder gennem penetrationstest, har denne metode nu fået en bredere anvendelse inden for cybersikkerhed og erhvervslivet.
Nøglen til red teaming er forståelsen af, at du i virkeligheden ikke kan få indsigt i sikkerheden af dine systemer, før de er blevet angrebet. Og i stedet for at udsætte dig selv for risikoen for et angreb fra virkelige ondsindede aktører, er det langt sikrere at simulere et sådant angreb med en "rød gruppe".
Red Teaming: Brugsområder
En simpel måde at forstå grundprincipperne for red teaming på er at se på et par eksempler. Her er to af dem:
- Scenarie 1. Forestil dig, at der er blevet foretaget en penetrationstest af en kundeserviceside, og testen var succesfuld. Det ville umiddelbart tyde på, at alt er i orden. Men senere, i forbindelse med en kompleks angrebssimulering, opdager den røde gruppe, at selvom selve kundeserviceappen er i orden, kan funktionen til tredjepartschat ikke præcist identificere personer, hvilket giver mulighed for at narre kundeservice-medarbejdere til at ændre e-mailadressen i kontoen (hvilket giver den nye person, angriberen, adgang).
- Scenarie 2. Som ved gennemførelse af pentest blev det opdaget, at alle midler til VPN- og fjernadgang er beskyttede. Dog gik repræsentanten for 'det røde team' uhindret forbi receptionen og tog en bærbar computer fra en af medarbejderne.
I begge de førnævnte tilfælde kontrollerer 'det røde team' ikke kun sikkerheden af hver enkelt system, men også hele systemet samlet for svagheder.
Hvem har brug for en omfattende angrebssimulation?
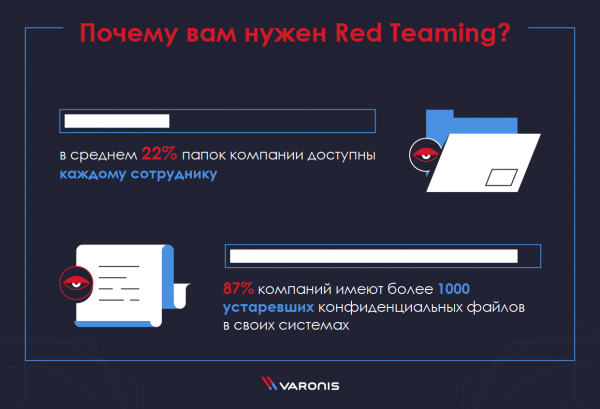
Kort sagt kan næsten enhver virksomhed drage fordel af red teaming. Som vist , er et skræmmende stort antal organisationer i falsk tryghed om, at de har fuld kontrol over deres data. Vi fandt for eksempel, at i gennemsnit 22% af virksomhedens mapper er tilgængelige for alle medarbejdere, og at 87% af virksomhederne har mere end 1000 forældede fortrolige filer i deres systemer.
Hvis din virksomhed ikke arbejder inden for teknologi, kan det virke som om, at red teaming ikke vil være til stor hjælp for dig. Men det er ikke sandt. Cybersikkerhed handler ikke kun om at beskytte fortrolige oplysninger.
Angribere forsøger ligeledes at overtage teknologier uafhængigt af virksomhedens branche. For eksempel kan de søge at få adgang til dit netværk for at skjule deres aktiviteter til at overtage et andet system eller netværk et andet sted i verden. I denne type angreb har angriberne ikke brug for dine data. De ønsker at inficere dine computere med malware for derved at gøre dit system til en del af et botnet.
For små virksomheder kan det være svært at finde ressourcer til at udføre red teaming. I så fald giver det mening at outsource denne proces til en ekstern leverandør.
Red Teaming: anbefalinger
Det optimale tidspunkt for at gennemføre red teaming og dets hyppighed afhænger af, hvilken sektor du arbejder i, og hvor udviklede dine cybersikkerhedsmidler er.
Især bør handlinger som aktiverforskning og sårbarhedsanalyse være automatiserede. Din organisation skal også kombinere automatiserede teknologier med menneskelig kontrol ved jævnligt at udføre grundige penetrationstest.
Efter at have gennemført flere forretningscykler med penetrationstest og sårbarhedssøgning kan du begynde på en omfattende simulering af en reel angreb. På dette stadie vil red teaming give dig betydelige fordele. Dog vil det være uproduktivt at forsøge dette, før du har etableret fundamentet for cybersikkerhed.
Et hold af 'white hat' hackere vil sandsynligvis hurtigt og nemt kunne kompromittere et uforberedt system, hvilket giver dig for lidt information til at træffe yderligere foranstaltninger. For at opnå reelle resultater skal informationen fra 'red teamet' sammenholdes med tidligere penetrationstest og vurderinger af sårbarhed.
Hvad er penetrationstest?
Omfattende simulering af en reel angreb (Red Teaming) forveksles ofte med , men de to metoder adskiller sig på nogle punkter. Mere præcist er penetrationstest kun én af metoderne i red teaming.
Rollen af en pentester . Pentesteres arbejde er opdelt i fire hovedfaser: planlægning, informationsindsamling, angreb og rapportering. Som du kan se, gør pentestere mere end bare at finde software-sårbarheder. De forsøger at sætte sig i hackerens sted, og når de først er kommet ind i dit system, begynder deres reelle arbejde.
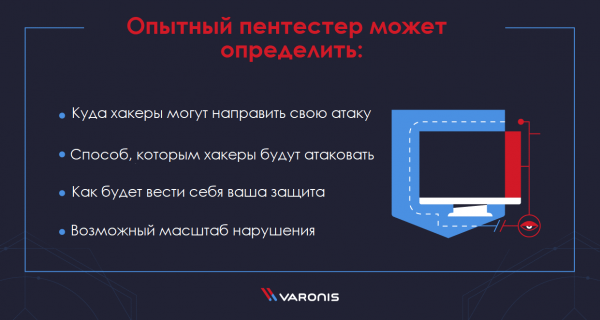
De identificerer sårbarheder og udfører derefter nye angreb baseret på den information, de har indsamlet, mens de bevæger sig gennem filhierarkiet. Dette adskiller penetrationstestere fra dem, der kun ansættes til at lede efter sårbarheder ved hjælp af portsanning eller virusopsporing. En erfaren pentester kan afgøre:
- hvor hackers kan rette deres angreb;
- hvordan hackers vil angripe;
- hvordan dit forsvar vil reagere;
- det mulige omfang af overtrædelsen.
Penetration testing is aimed at identifying vulnerabilities at the application and network levels, as well as opportunities to breach physical security barriers. While automated testing can uncover some cybersecurity issues, manual penetration testing additionally considers the business's vulnerability to attacks.
Red Teaming vs. penetration testing
Undoubtedly, penetration testing is important, but it is only one part of a broader range of activities conducted during red teaming. The activities of the 'red team' have much broader objectives than those of penetration testers, who often simply aim to access the network. Red teaming typically involves more people, resources, and time since red team specialists dig deeply to fully understand the true level of risk and vulnerability in technologies, as well as in the organization's human and physical assets.
Moreover, there are other differences. Red teaming is generally used by organizations with more mature and developed cybersecurity measures (though this is not always the case in practice).
Usually, these are companies that have already conducted penetration testing and fixed most identified vulnerabilities and are now looking for someone to attempt again to access sensitive information or breach defenses in any way.
This is why red teaming relies on a team of security experts focused on a specific goal. They target internal vulnerabilities and employ both electronic and physical social engineering methods against the organization's employees. Unlike penetration testers, red teams are not in a hurry during their attacks, as they want to avoid detection, just as a real cybercriminal would.
Advantages of Red Teaming
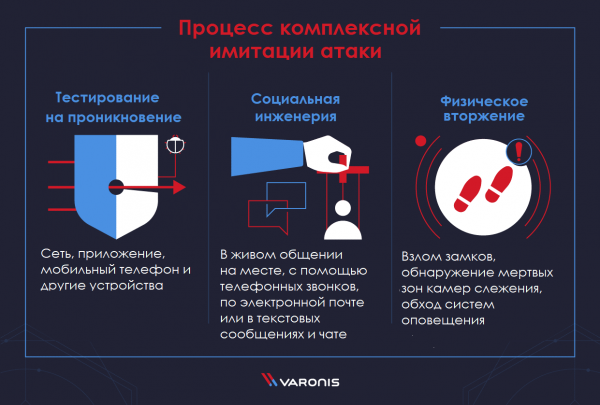
I den omfattende simulering af virkelige angreb er der mange fordele, men det vigtigste er, at denne tilgang giver et helt overblik over organisationens cybersikkerhedsniveau. Den typiske proces til omfattende angrebsimulering vil inkludere penetrationstestning (netværk, applikation, mobiltelefon og andre enheder), social engineering (i ansigt-til-ansigt kommunikation, via telefonopkald, e-mail eller i tekstbeskeder og chat) samt fysisk indtrængen (låsbrud, opsporing af blinde vinkler i overvågningskameraer, omgåelse af alarmsystemer). Hvis der er sårbarheder i nogen af disse aspekter af dit system, vil de blive opdaget.
Når sårbarhederne er opdaget, kan de rettes. En effektiv angrebsimitation stopper ikke efter opdagelsen af sårbarheder. Når sikkerhedsfejlene er tydeligt identificeret, vil du ønske at arbejde på at rette dem og foretage genstestning. Faktisk begynder det rigtige arbejde normalt efter «røde holds» indtrængen, når du udfører en retsmedicinsk analyse af angrebet og forsøger at reducere de fundne sårbarheder.
Ud over disse to hovedfordele tilbyder red teaming også en række andre. Således kan «det røde hold»:
- identificere risici og sårbarheder over for angreb i nøgleinformationer om virksomhedens aktiver;
- simulere metoder, taktikker og procedurer fra virkelige angribere i et begrænset og kontrolleret risikomiljø;
- vurdere din organisations evne til at opdage, reagere på og forhindre komplekse målrettede trusler;
- fremme tæt samarbejde med IT-sikkerhedsafdelinger og «det blå hold», for at sikre en væsentlig reduktion af konsekvenserne og gennemføre omfattende praktiske workshops baseret på de opdagede sårbarheder.
Hvordan fungerer Red Teaming?
En fremragende måde at forstå princippet bag red teaming på er at se på, hvordan det normalt foregår. Den almindelige proces for omfattende angrebsimulering består af flere trin:
- Organisationen aftaler med «det røde hold» (internt eller eksternt) målet for det udførte angreb. For eksempel kan dette mål være at udtrække fortrolige oplysninger fra en bestemt server.
- Derefter udfører det "røde hold" rekognoscering af målet. Dette resulterer i en kortlægning af de målrettede systemer, herunder netværkstjenester, webapplikationer og interne portaler for medarbejdere.
- Herefter søges der efter sårbarheder i det målrettede system, som normalt udnyttes ved hjælp af phishing eller XSS-angreb.
- Når tokens til adgang er opnået, bruger det "røde hold" dem til at undersøge yderligere sårbarheder.
- Ved opdagelse af andre sårbarheder vil det "røde hold" stræbe efter at hæve deres adgangsniveau til det nødvendige niveau for at nå målet.
- Når der opnås adgang til de målrettede data eller aktiver, betragtes angrebet som fuldført.
Faktisk vil en erfaren specialist fra det "røde hold" bruge en lang række forskellige metoder til at gennemføre hver af de nævnte trin. Den vigtigste konklusion fra ovenstående eksempel er dog, at små sårbarheder i enkelte systemer kan føre til katastrofale fejl, hvis de kædes sammen.
Hvad skal man overveje, når man henvender sig til det "røde hold"?
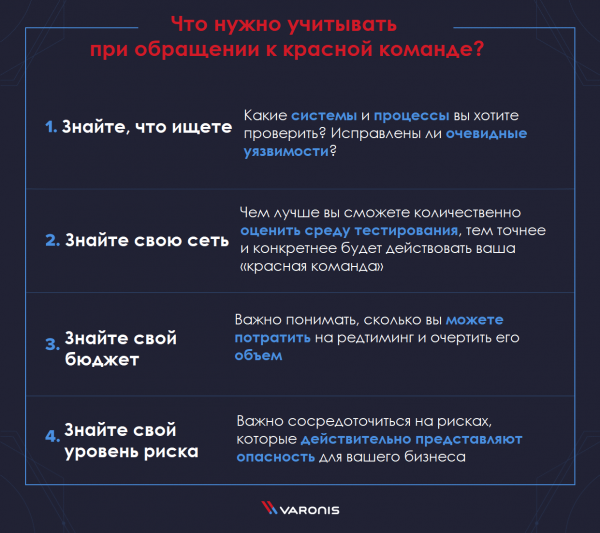
For at få maksimalt udbytte af red teaming er det vigtigt at forberede sig nøje. Systemer og processer, som hver organisation bruger, er forskellige, og et kvalitetsniveau af red teaming opnås, når det er rettet mod at finde sårbarheder i netop dine systemer. Af denne grund er det vigtigt at tage højde for en række faktorer:
Vid, hvad du leder efter
Først og fremmest er det vigtigt at forstå, hvilke systemer og processer du ønsker at teste. Måske ved du, at du ønsker at teste en webapplikation, men er ikke helt sikker på, hvad det egentlig indebærer, og hvilke andre systemer der er integreret med dine webapplikationer. Derfor er det vigtigt, at du har en god forståelse af dine egne systemer og har udbedret alle åbenlyse sårbarheder, før du påbegynder en omfattende simulering af en reel angreb.
Kend dit netværk
Dette relaterer sig til den forrige anbefaling, men handler mere om de tekniske specifikationer af dit netværk. Jo bedre du kan kvantificere testmiljøet, desto mere præcist og specifikt kan dit "røde hold" handle.
Kend dit budget
Red teaming kan udføres på forskellige niveauer, men simuleringen af et fuldt spektrum af angreb på dit netværk, inklusive social engineering og fysisk indtrængen, kan vise sig at være en kostbar affære. Af denne grund er det vigtigt at forstå, hvor meget du kan bruge på en sådan test, og derefter afgrænse dens omfang.
Kend dit risikoniveau
Nogle organisationer kan have en ret høj risiko inden for deres standard forretningsprocedurer. Andre skal dog begrænse deres risikoniveau i meget højere grad, især hvis virksomheden opererer i en stærkt reguleret industri. Derfor er det vigtigt at fokusere på de risici, der rent faktisk udgør en trussel mod din virksomhed, når red teaming udføres.
Red Teaming: værktøjer og taktikker
Med korrekt implementering vil 'den røde gruppe' gennemføre et omfattende angreb på dine netværk ved hjælp af alle de værktøjer og metoder, som hackere bruger. Dette inkluderer blandt andet:
- Applikation penetrationstest — fokuserer på at identificere svagheder på applikationsniveau, såsom cross-site request forgery, input-valideringsfejl, svag session management og mange andre.
- Netværk penetrationstest — fokuserer på at identificere svagheder på netværks- og systemniveau, herunder forkert konfiguration, trusler mod trådløse netværk, uautoriserede tjenester og meget mere.
- Fysisk penetrationstest — vurderer effektiviteten samt styrker og svagheder ved fysiske sikkerhedskontroller i den virkelige verden.
- Social engineering — sigter mod at udnytte menneskelige svagheder, teste folks modtagelighed over for bedrageri, overbevisning og manipulation gennem phishing via e-mail, telefonopkald og sms'er, samt ved fysisk kontakt på stedet.
Alt det ovenstående er komponenter i red teaming. Det er en omfattende, flerniveaus angrebssimulering, der har til formål at bestemme, hvor godt dine mennesker, netværk, applikationer og fysiske sikkerhedskontroller kan modstå et angreb fra en virkelig angriber.
Kontinuerlig udvikling af red teaming-metoder
Naturens komplekse imitationsmetoder for reelle angreb, hvor 'røde teams' forsøger at finde nye sårbarheder i sikkerhedssystemet, mens 'blå teams' forsøger at rette dem, fører til en konstant udvikling af metoder til sådanne tests. Derfor er det vanskeligt at udarbejde en aktuel liste over moderne red teaming-teknikker, da de hurtigt bliver forældede.
Således vil de fleste fagfolk, der udfører red teaming, bruge en del af deres tid på at studere nye sårbarheder og metoder til udnyttelse af disse, ved at bruge de mange ressourcer, som 'røde teams'-fællesskabet tilbyder. Her er nogle af de mest populære sådanne fællesskaber:
- — en abonnementsservice, der tilbyder online videokurser primært om penetrationstest samt kurser i kriminalitetsundersøgelse af operativsystemer, sociale ingeniøropgaver og assemblersprog til informationssikkerhed.
- — en 'operatør af offensiv cybersikkerhed', som regelmæssigt blogger om metoder til kompleks imitation af reelle angreb og er en god kilde til nye tilgange.
- Twitter er også en god kilde, hvis du søger efter aktuel information om red teaming. Du kan finde det ved hjælp af hashtags og .
- — endnu en erfaren specialist indenfor red teaming, der udgiver et nyhedsbrev og , driver og skriver meget om moderne tendenser blandt 'røde teams'. Blandt hans seneste artikler: og .
- — et nyhedsbrev om web-sikkerhed sponsoreret af PortSwigger Web Security. Det er en god ressource til at finde ud af om fremskridt og nyheder inden for red teaming — hack, datalækager, exploits, sårbarheder i webapplikationer og nye sikkerhedsteknologier.
- — en 'white hat'-hacker og penetrationstest-specialist, der regelmæssigt dækker nye taktikker fra 'røde teams' i sin .
- MWR labs — en god, omend meget teknisk kilde til nyheder om red teaming. De offentliggør nyttige ressourcer for røde teams. , og deres indeholder råd til at løse de problemer, som sikkerhedstestere står overfor.
- — advokat og 'white hat' hacker. I hans Twitter-feed findes metoder, der er nyttige for 'red teams', såsom skrivning af SQL-injektioner og forfalskning af OAuth-tokens.
- (ATT & CK) — er en omhyggeligt udvalgt videnbase om angriberes adfærd. Den sporer livscyklussen for angribere og de platforme, de sigter mod.
- — er en vejledning for hackere, som selvom den er ret gammel, dækker mange grundlæggende metoder, der stadig ligger til grund for omfattende simulering af reelle angreb. Forfatteren Peter Kim har også en , hvor han tilbyder tips til hacking og anden information.
- SANS Institute — er en anden stor udbyder af undervisningsmaterialer om cybersikkerhed. Deres , dedikeret til digital efterforskning og hændelsesrespons, indeholder de seneste nyheder om SANS-kurser og råd fra praktikeres eksperter.
- Nogle af de mest interessante nyheder om red teaming er offentliggjort i . Der findes artikler fokuseret på teknologi, såsom sammenligning af Red Teaming med penetrationstest, samt analytiske artikler som 'Manifestet for red team-specialister'.
- Endelig er Awesome Red Teaming et fællesskab på GitHub, der tilbyder over ressourcer dedikeret til Red Teaming. Den dækker stort set alle tekniske aspekter af 'red team'-aktiviteter, fra at få initial adgang, udføre ondsindet handlinger til at indsamle og udtrække data.
'Blue team' — hvad er det?
Med så mange 'farvede' teams kan det være svært at afgøre, hvilken type der er nødvendig for din organisation.
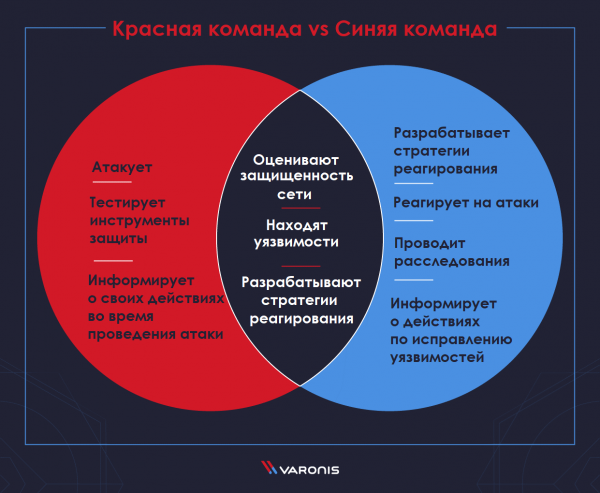
En af alternativerne til "den røde team", eller rettere et andet team, der kan bruges sammen med "den røde team", er "den blå team". "Den blå team" vurderer også netværkets sikkerhed og identificerer eventuelle mulige sårbarheder i infrastrukturen. Dog har den et andet mål. Teams af denne type er nødvendige for at finde måder at beskytte, ændre og omgruppere beskyttelsesmekanismerne for at gøre reaktionen på hændelser meget mere effektiv.
Ligesom "den røde team" skal den blå team have den samme viden om angriberens taktik, teknikker og procedurer for at kunne udvikle svarstrategier. Men "den blå teams" ansvar er ikke kun begrænset til at beskytte mod angreb. Den deltager også i at styrke hele sikkerheds infrastrukturen, ved for eksempel at bruge et system til indtrængningsdetektering (IDS), som sikrer kontinuerlig analyse af usædvanlig og mistænkelig aktivitet.
Her er nogle af de skridt, som "den blå team" udfører:
- sikkerhedsaudit, især DNS-audit;
- log- og hukommelsesanalyse;
- netværksdata-pakkeanalyse;
- risikanalyse;
- analyse af digital fodaftryk;
- reverse engineering;
- DDoS-testning;
- udvikling af risikohåndteringsscenarier.
Forskelle mellem den røde og blå team
Et almindeligt spørgsmål for mange organisationer: hvilket team er bedst at bruge - det røde eller det blå? Dette spørgsmål bliver ofte ledsaget af venlig uenighed mellem personer, der arbejder på "forskellige sider af barrikaden". I virkeligheden giver ingen af teamene mening uden det andet. Så det rigtige svar på dette spørgsmål er, at begge teams er vigtige.
"Den røde team" angriber og bruges til at teste forberedelsen af "den blå team" til at beskytte. Nogle gange kan "den røde team" finde sårbarheder, som "den blå team" helt har overset, og i så fald skal "den røde team" vise, hvordan disse sårbarheder kan rettes.
For begge teams er det afgørende at samarbejde imod cyberkriminelle for at styrke informationssikkerheden.
Derfor giver det ikke mening at vælge kun én side eller at investere i kun én type team. Det er vigtigt at huske, at målet for begge sider er at forhindre cyberkriminalitet.
Med andre ord skal virksomheder etablere et gensidigt samarbejde mellem begge teams for at sikre en omfattende revision - med logfiler over alle udførte angreb og kontroller, samt registreringer af opdagede egenskaber.
"Røde team" leverer information om de operationer, de har udført under simulerede angreb, mens det blå team giver oplysninger om de handlinger, de har taget for at lukke huller og afhjælpe de fundne sårbarheder.
Vigtigheden af begge teams kan ikke undervurderes. Uden deres løbende sikkerhedsrevision, penetrationstest og forbedring af infrastrukturen ville virksomheder ikke være klar over sikkerhedstilstanden for deres eget system. I det mindste ikke før et datalæk sker, og det bliver smerteligt klart, at sikkerhedsforanstaltningerne var utilstrækkelige.
Hvad er et "lilla team"?
"Lilla team" opstod som et resultat af bestræbelserne på at forene de røde og blå teams. "Lilla team" er mere et koncept end en separat teamtype. Det er bedst at betragte det som en kombination af de røde og blå teams. Det involverer begge teams, der hjælper dem med at arbejde sammen.
"Lilla team" kan hjælpe sikkerhedstjenester med at øge effektiviteten af sårbarhedsopdagelse, trusselssøgning og netværksmonitorering gennem præciseret modellering af fælles trusselscenarier og bistand til udvikling af nye metoder til opdagelse og prævention af trusler.
Nogle organisationer bruger "lilla team" til engangsrettede aktiviteter, hvor sikkerhedsmål, tidsrammer og nøgleresultater tydeligt defineres. Dette inkluderer anerkendelse af svagheder i angreb og forsvar samt fastlæggelse af fremtidige krav til undervisning og teknologi.
En alternativ tilgang, der vinder frem, er at betragte "lilla team" som en konceptuel model, der arbejder på tværs af organisationen og fremmer skabelsen af en kultur for cybersikkerhed og dens løbende forbedring.
Konklusion
Red Teaming, eller kompleks angrebssimulation, er en kraftfuld metode til at teste sårbarheder i en organisations sikkerhedssystem, men det skal anvendes med forsigtighed. Især kræver det, at du har tilstrækkelige , ellers kan det muligvis ikke leve op til de forventninger, der er sat.
Red Teaming kan afdække sårbarheder i dit system, som du ikke engang havde overvejet, og hjælpe med at rette dem. Ved at anvende en konkurrencepræget tilgang mellem de blå og røde teams kan du simulere handlinger fra en ægte hacker, der ønsker at stjæle dine data eller beskadige dine aktiver.
Kilde: habr.com
