

Webbrowseren Firefox 86 er nu blevet udgivet. Derudover er der udarbejdet en opdatering til den langtidssupporterede version 78.8.0. Versionen Firefox 87 er gået ind i beta-testfasen, og udgivelsen er planlagt til den 23. marts.
Hovednyhederne:
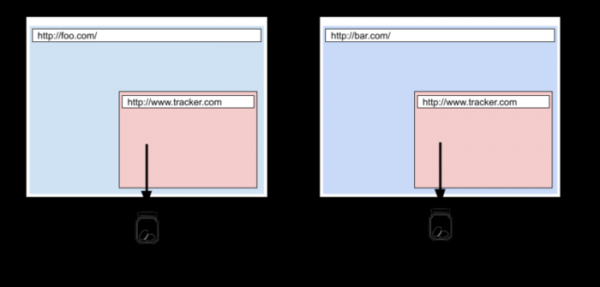
- I den strenge tilstand for blokering af uønsket indhold (strict) er der aktiveret en fuld beskyttelse af cookies (Total Cookie Protection), hvor der anvendes en separat isoleret opbevaring for cookies til hver hjemmeside. Den foreslåede isoleringsmetode tillader ikke brugen af cookies til at spore bevægelser mellem hjemmesider, da alle cookies, der sættes af eksterne blokke, nu knyttes til den primære hjemmeside og ikke overføres, når disse blokke tilgås fra andre hjemmesider. Som en undtagelse er muligheden for tværsite overførsel af cookies bevaret for tjenester, der ikke er relateret til brugertracking, for eksempel dem, der bruges til enkelt login. Oplysninger om blokerede og tilladte tværsite cookies vises i menuen, der vises ved at klikke på skoldet i adresselinjen.

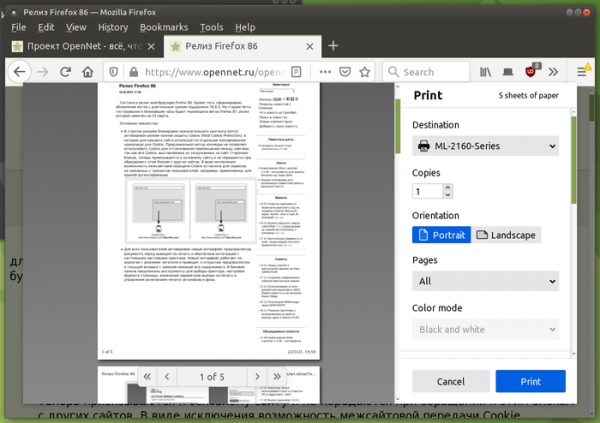
- En ny grænseflade til dokumentforhåndsvisning før udskrivning er aktiveret for alle brugere, og der er sikret integration med systemindstillingerne for printere. Den nye grænseflade fungerer ligesom læselægetilstand, og det åbner forhåndsvisningen i den aktuelle fane og erstatter det eksisterende indhold. I sidepanelet tilbydes værktøjer til at vælge printer, indstille sidestørrelse, ændre udskrivningsindstillinger og styre, om overskrifter og baggrunde skal udskrives.

- Rendering af Canvas- og WebGL-elementer er flyttet til en separat proces, der er ansvarlig for at overføre opgaverne til GPU'en. Denne ændring har betydet en markant forbedring af stabiliteten og ydeevnen på websites, der bruger WebGL og Canvas.
- Al kode relateret til videodekodning er flyttet til en ny RDD-proces, hvilket har forbedret sikkerheden ved at isolere videohåndterere i en separat proces.
- I Linux- og Android-udgaverne er der beskyttelse mod angreb, der manipulerer med stak- og bunkeoverskridelseskryds. Beskyttelsen er baseret på brugen af indstillingen '-fstack-clash-protection', som får compileren til at indsætte kontrolopkald (probe) hver gang der sker statisk eller dynamisk allokering af plads til stakken, som gør det muligt at opdage tilfælde af stakoverskridelse og blokere angrebsmetoder baseret på kryds mellem stakke og bunker, relateret til flowkontrolgennemgang via stakkens beskyttelsessider.
- I læsertilstand er muligheden for visning af HTML-sider, der er gemt på det lokale system, blevet tilføjet.
- Støtte til AVIF (AV1 Image Format) billedformat er som standard aktiveret, som anvender teknologier fra videokodekningsformatet AV1 til intra-billede komprimering. Containeren til distribution af komprimerede data i AVIF er fuldstændig analog med HEIF. AVIF understøtter både billeder i HDR (High Dynamic Range) og farverum i Wide-gamut samt i standard dynamisk rækkevidde (SDR). Tidligere krævede aktivering af AVIF, at indstillingen 'image.avif.enabled' blev sat i about:config.
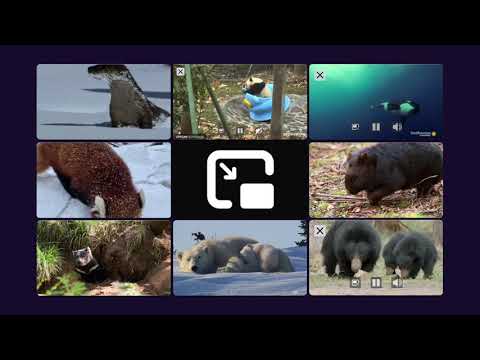
- Support for samtidig åbning af flere videovinduer i Picture-in-Picture-tilstand er blevet tilføjet.

- Støtte til den eksperimentelle SSB-tilstand (Site Specific Browser), som gjorde det muligt at oprette en separat genvej for et websted, der kan startes uden browserens interface-elementer, med et separat ikon på proceslinjen, ligesom fulde OS-applikationer, er blevet ophævet. Årsagerne til at ophæve støtten nævner uafklarede problemer, tvivlsom nytte for desktop-brugere, begrænsede ressourcer og ønsket om at omdirigere dem til at udvikle de vigtigste produkter.
- For WebRTC-forbindelser (PeerConnections) er supporten for DTLS 1.0-protokollen (Datagram Transport Layer Security), baseret på TLS 1.1 og anvendt i WebRTC til at transmittere lyd og video, blevet ophævet. I stedet anbefales det at bruge DTLS 1.2, baseret på TLS 1.2 (DTLS 1.3-specifikationen baseret på TLS 1.3 er stadig ikke klar).
- CSS inkluderer funktionen image-set(), som giver mulighed for at vælge et billede fra et sæt af varianter med forskellige opløsninger, der passer bedst til de aktuelle skærmparametre og netværksbåndbredde. background-image: image-set( 'cat.png' 1dppx, 'cat-2x.png' 2dppx, 'cat-print.png' 600dpi);
- I CSS-egenskaben «list-style-image», der er beregnet til at definere et billede til mærker i en liste, er det tilladt at angive enhver form for billeddefinition gennem CSS.
- I CSS er der inkluderet en pseudoklasse «:autofill», der muliggør sporing af automatisk udfyldning af inputfelter af browseren (ved manuel udfyldning aktiveres selektoren ikke). input:autofill { border: 3px solid blue; }
- I JavaScript er den indbyggede objekt Intl.DisplayNames som standard aktiveret, via hvilket man kan få lokaliserede navne for sprog, lande, valutaer, datoelementer osv. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // «US Dollar» currencyNames.of(‘EUR’); // «Euro»
- I DOM sikres nulstilling af værdien af egenskaben «Window.name» til en tom værdi ved indlæsning af en side i en anden fane. af domænet og gendannelse af den gamle værdi ved at trykke på knappen «tilbage» og vende tilbage til den gamle side.
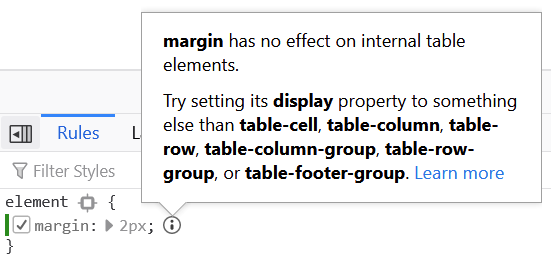
- I værktøjer til webudvikling er der tilføjet en nyttig funktion, der advarer, når der sættes margin- eller padding-værdier i CSS for indre tabelelementer.

- I værktøjslinjen for webudviklere vises antallet af fejl på den aktuelle side. Når man klikker på den røde indikator med fejlantallet, kan man straks gå til webkonsollen for at se fehlerne.

Udover nyhederne og fejlfindingen i Firefox 86 er der løst 25 sårbarheder, hvoraf 18 er markeret som farlige. 15 af sårbarhederne (samlet under CVE-2021-23979 og CVE-2021-23978) er forårsaget af problemer med hukommelsesbehandling, såsom buffer-overløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til, at en angriber kan eksekvere kode ved at åbne specielt designede sider.
Den beta-testede version af Firefox 87 er bemærkelsesværdig for at have deaktiveret backspace-knappen uden for formularfelter som standard. Ændringen skyldes, at backspace-tasten aktivt bruges til at skrive tekst i formularer, men uden fokus på inputfeltet fungerer den som navigation til den forrige side, hvilket kan resultere i tab af indtastet tekst på grund af utilsigtet navigering til en anden side. For at genoprette den gamle adfærd er indstillingen browser.backspace_action tilføjet til about:config. Derudover vises der nu markeringer ved siden af scrollbaren, når der bruges søgefunktionen på siden, for at indikere placeringen af de fundne nøgleord. Menuen Web Developer er blevet betydeligt forenklet, og sjældent anvendte elementer er fjernet fra menuen Library.
Kilde: opennet.ru
